第7章 DNS・メールのセキュリティ 7-1
DNSキャッシュポイズニングとは?カミンスキー攻撃と対策
キャッシュDNSサーバに偽の応答を覚えさせる DNSキャッシュポイズニングの仕組みと、2008年に公表されたカミンスキー攻撃を図解します。ソースポートランダマイゼーション、再帰問い合わせの制限、権威DNSサーバとキャッシュDNSサーバの分離を扱い、最後に過去問を1問解きます。
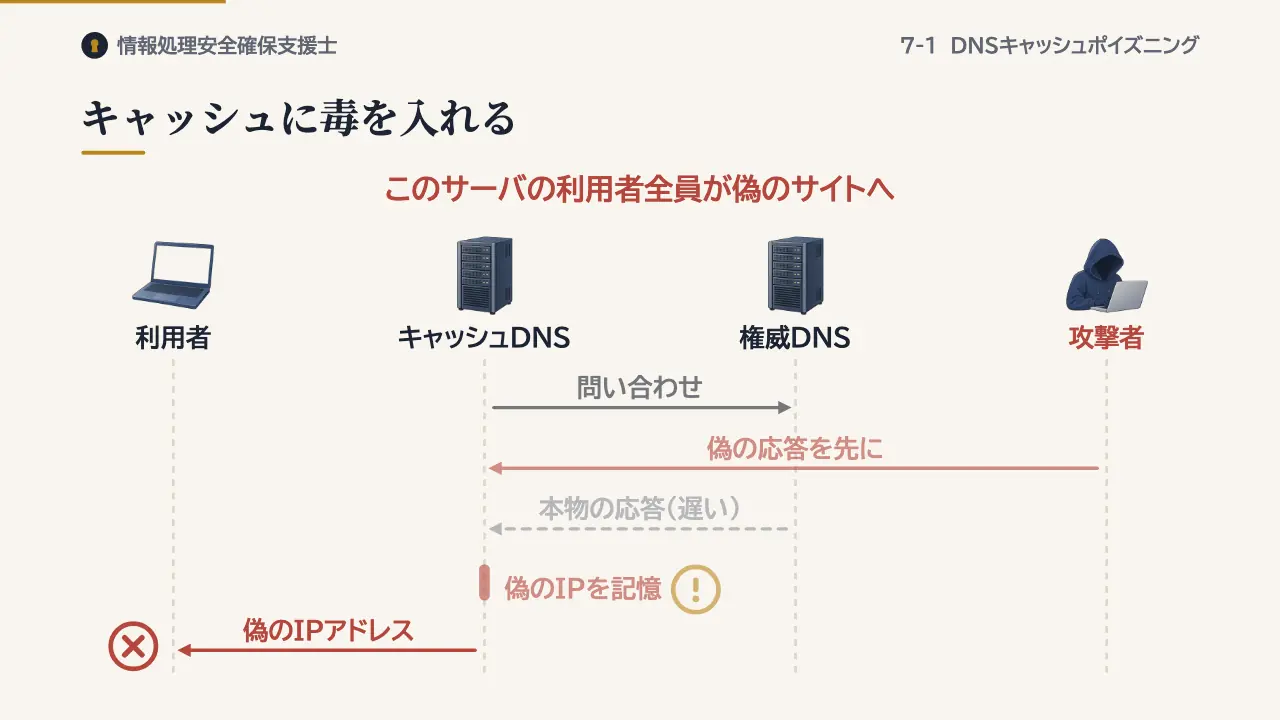
キャッシュに毒を入れる
キャッシュDNSサーバは、権威DNSサーバに問い合わせた結果を、一定の時間だけ覚えておきます。攻撃者は、権威DNSサーバになりすまして、本物より先に偽の応答を届けます。受け入れられると、偽のIPアドレスがキャッシュに残ります。
その間、このサーバを使う利用者は全員、偽のサイトへ誘導されます。これがDNSキャッシュポイズニングです。
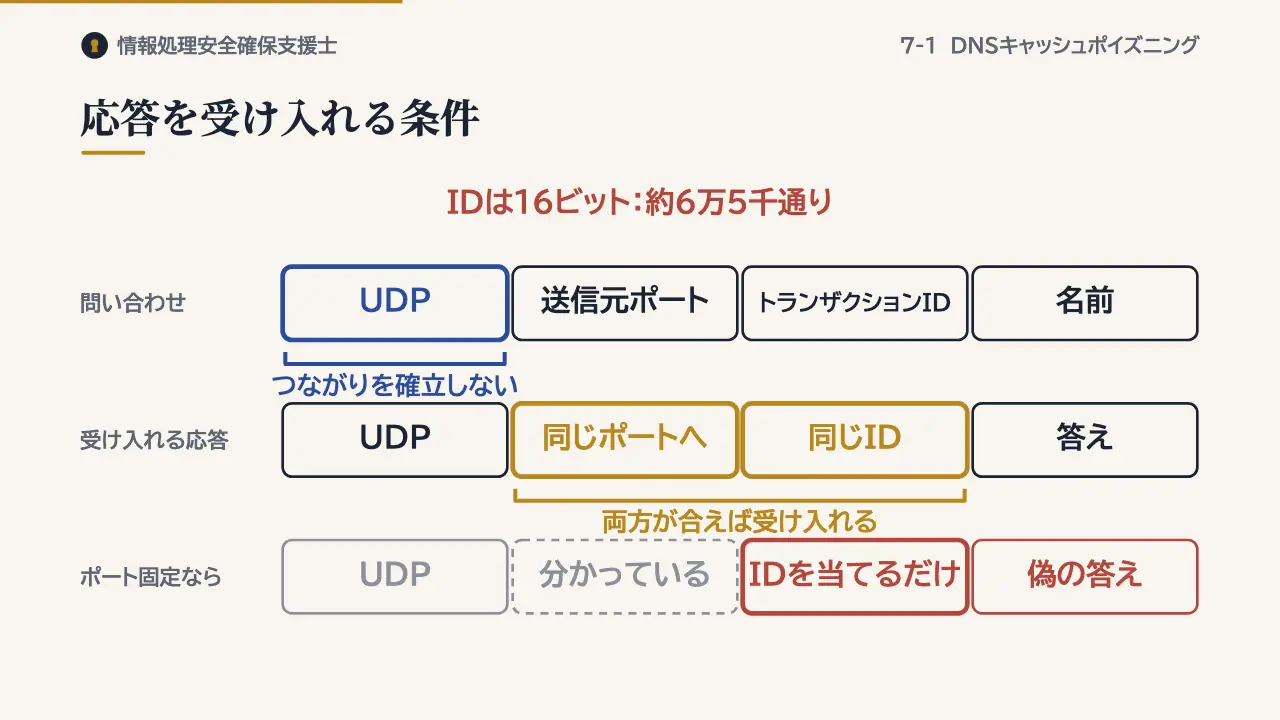
応答を受け入れる条件
DNSの問い合わせの多くはUDPで送られます。つながりを確立しないので、送信元を偽った応答を作りやすい性質があります。キャッシュDNSサーバは、問い合わせに付けたトランザクションIDと同じIDを持ち、問い合わせに使ったポートへ届いた応答を受け入れます。
このIDは16ビットで、約6万5千通りしかありません。送信元のポート番号が固定なら、IDを当てるだけで偽の応答が通ります。
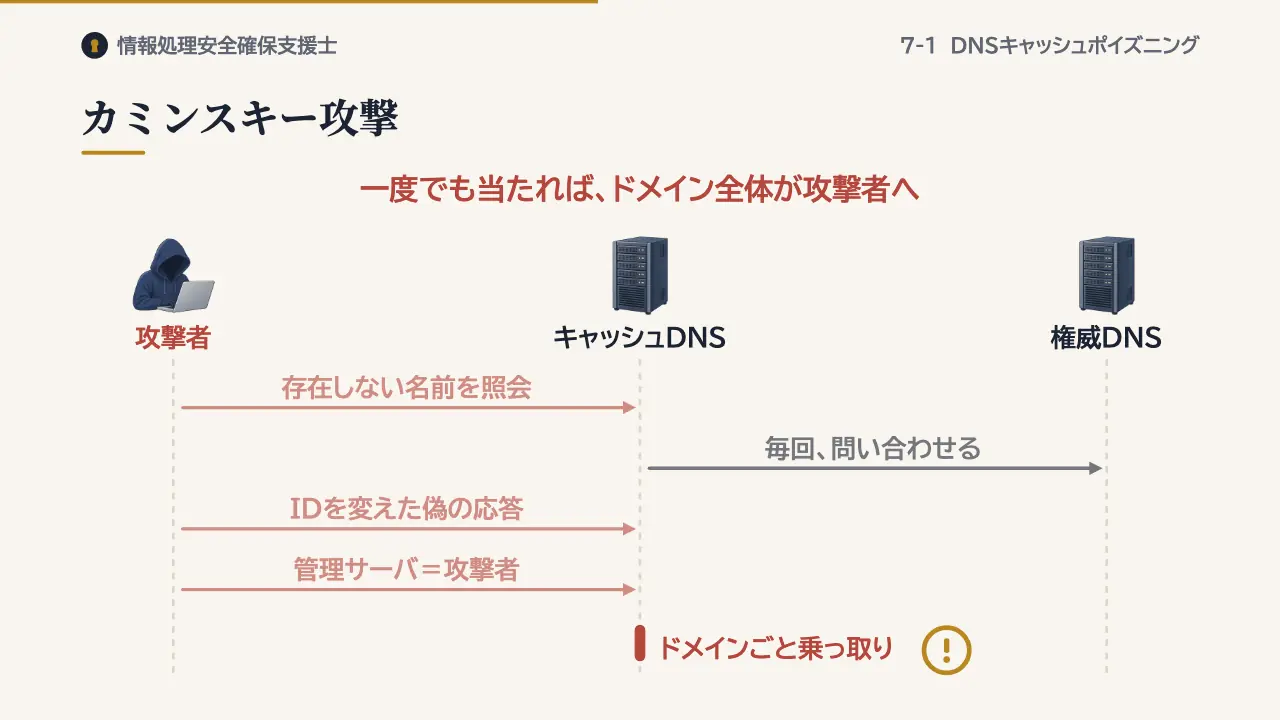
カミンスキー攻撃
2008年に公表されたカミンスキー攻撃は、この弱点を効率よく突く方法です。攻撃者は、存在しない名前を、毎回変えながら問い合わせさせます。名前が毎回違うのでキャッシュが効かず、何度でも挑戦できます。
同時に、IDを変えた偽の応答を大量に送ります。偽の応答には、そのドメインを管理するサーバとして、攻撃者のサーバを書き込みます。一度でも当たると、そのドメイン全体の問い合わせが、攻撃者のサーバに向かうようになります。
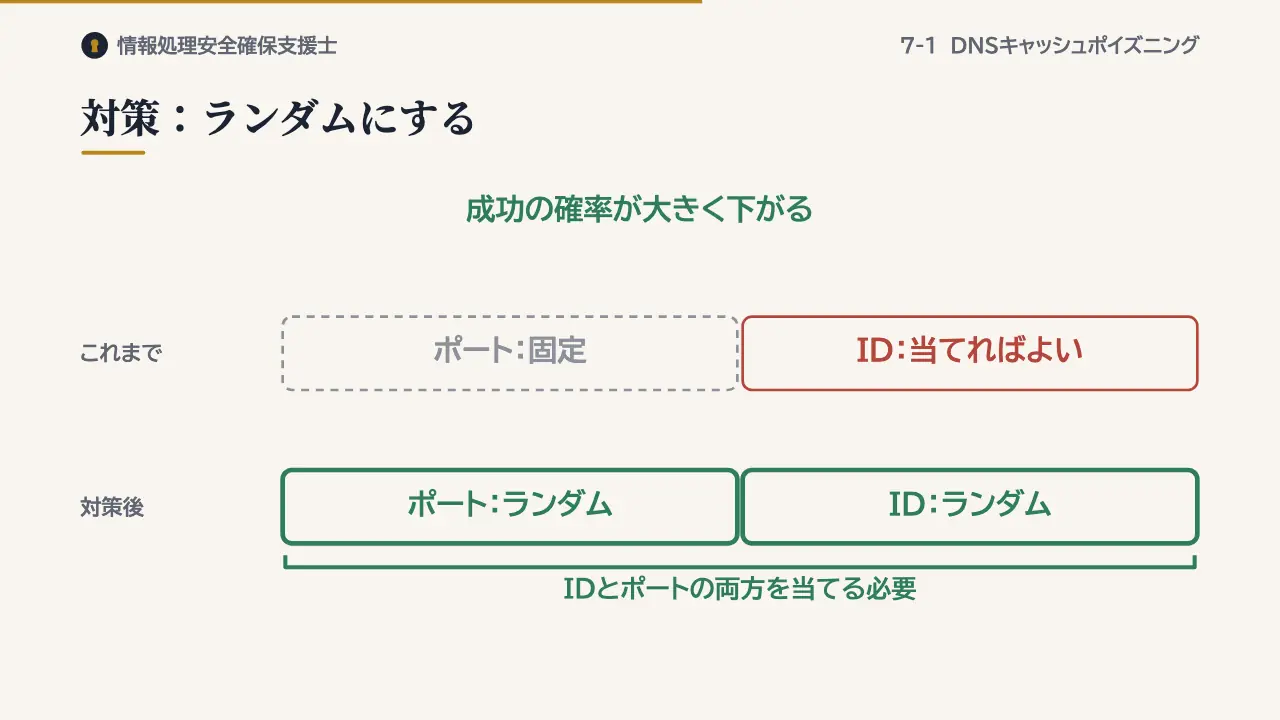
対策:ランダムにする
対策の中心は、問い合わせのたびに送信元のポート番号をランダムに変える、ソースポートランダマイゼーションです。IDもランダムに選びます。攻撃者は、IDとポート番号の両方を当てなければならず、成功の確率が大きく下がります。
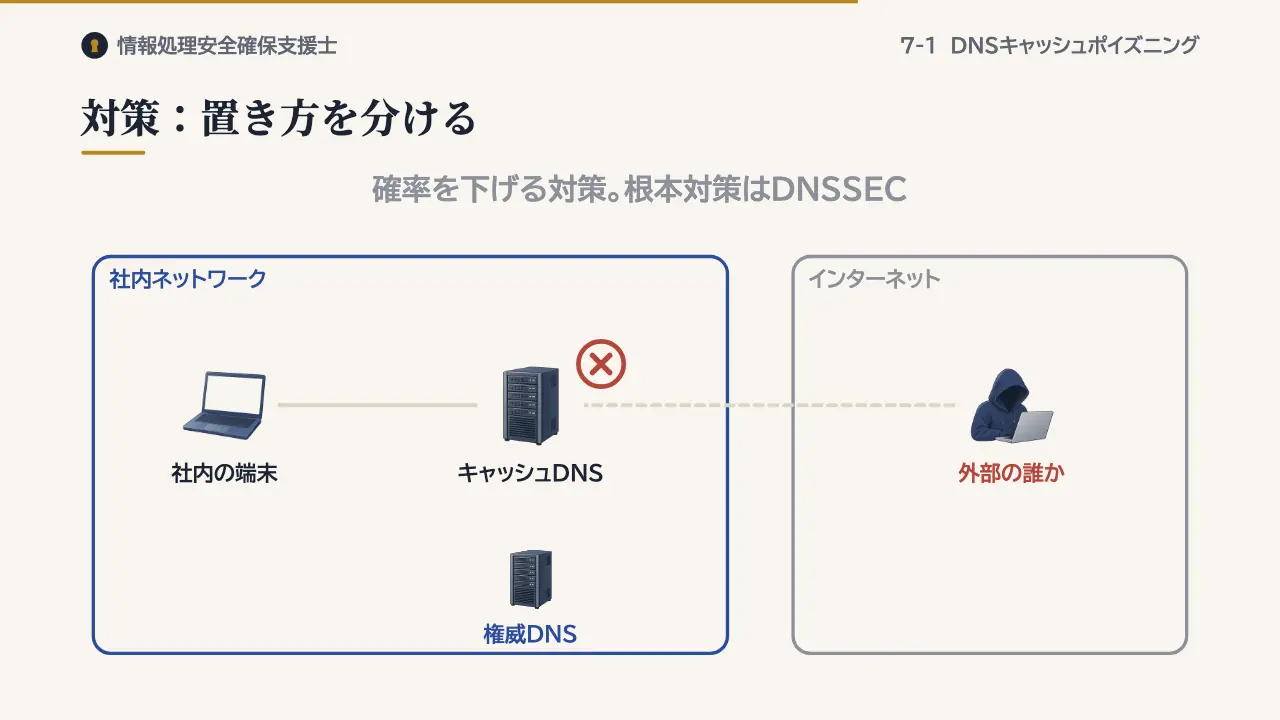
対策:置き方を分ける
また、再帰問い合わせは、内部ネットワークからだけ受け付けます。外部の誰からでも受け付けると、攻撃者が好きなときに攻撃を始められます。コンテンツサーバとも呼ばれる権威DNSサーバには、キャッシュサーバの役割を兼ねさせず、別のサーバに分けます。
ただし、これらは成功の確率を下げる対策です。根本的な対策には、次回のDNSSECがあります。
過去問にチャレンジ
出典:平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問9
DNSキャッシュサーバに対して外部から行われるキャッシュポイズニング攻撃への対策のうち,適切なものはどれか。
- ア 外部ネットワークからの再帰的な問合せに応答できるように,コンテンツサーバにキャッシュサーバを兼ねさせる。
- イ 再帰的な問合せに対しては,内部ネットワークからのものだけに応答するように設定する。
- ウ 再帰的な問合せを行う際の送信元のポート番号を固定する。
- エ 再帰的な問合せを行う際のトランザクションIDを固定する。
答えと解説を見る
正解はイです。再帰的な問い合わせに、内部ネットワークからのものだけ応答すれば、外部の攻撃者は攻撃を始めにくくなります。
アは、外部からの再帰的な問い合わせを受け付けるので逆効果です。ウとエのように、ポート番号やIDを固定すると、偽の応答が当たりやすくなります。
まとめ
- ポイズニング:偽の応答を覚えさせ、偽サイトへ誘導
- カミンスキー攻撃:存在しない名前で何度も挑戦
- 対策:ランダム化・再帰の制限・権威とキャッシュの分離
この回の用語
- DNSキャッシュポイズニング
- カミンスキー攻撃
- ソースポートランダマイゼーション
- キャッシュDNSサーバ
- 権威DNSサーバ
- 再帰問い合わせ
- トランザクションID
参考:JPRS トピックス&コラム No.009「新たなるDNSキャッシュポイズニングの脅威〜カミンスキー・アタックの出現〜」(2011年2月) https://jprs.jp/related-info/guide/009.pdf、JPRS「(緊急)キャッシュポイズニング攻撃の危険性増加に伴うDNSサーバーの設定再確認について」(2014年) https://jprs.jp/tech/security/2014-04-15-portrandomization.html、JPCERT/CC「DNS キャッシュポイズニング攻撃に関する注意喚起」JPCERT-AT-2014-0016 https://www.jpcert.or.jp/at/2014/at140016.html、RFC 1035(DNS のメッセージ形式、ID は16ビット)、RFC 5452(Measures for Making DNS More Resilient against Forged Answers)、IPA 平成26年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問9。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。