第7章 DNS・メールのセキュリティ 7-2
DNSSECとDoHの違いとは?署名と暗号化
DNS の応答にデジタル署名を付けて改ざんを見つける DNSSEC と、問い合わせを暗号化する DoT・DoH の違いを図解します。信頼の連鎖、DNSSEC で防げないこと、DoT と DoH のポート番号を扱い、最後に過去問を1問解きます。
DNSSECの仕組み
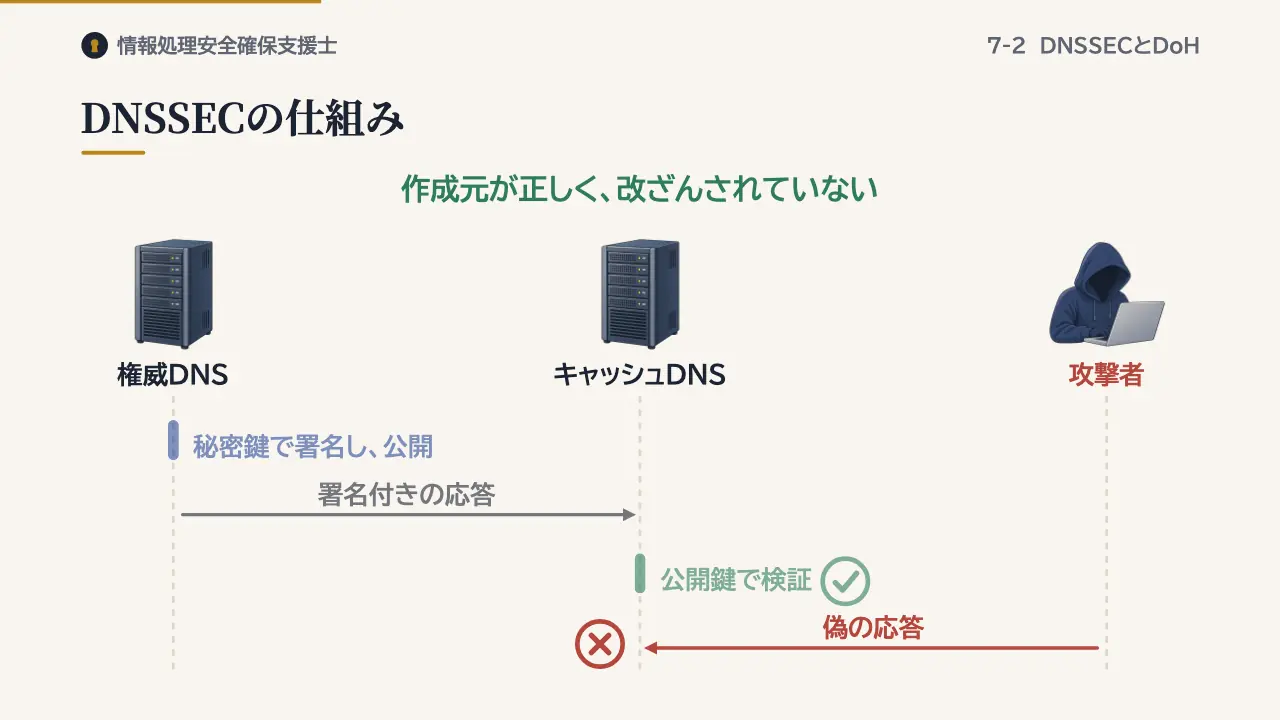
DNSSECは、DNSの応答にデジタル署名を付けて、正しさを確かめられるようにする拡張です。権威DNSサーバの管理者は、ゾーンの資源レコードに秘密鍵で署名し、署名と公開鍵も資源レコードとして公開します。
応答を受け取る側のリゾルバ、多くの場合はキャッシュDNSサーバが、公開鍵で署名を検証します。検証できれば、その応答は権威DNSサーバで管理されている情報で、途中で改ざんされていないと分かります。偽の応答は、ここで見つかります。
信頼の連鎖
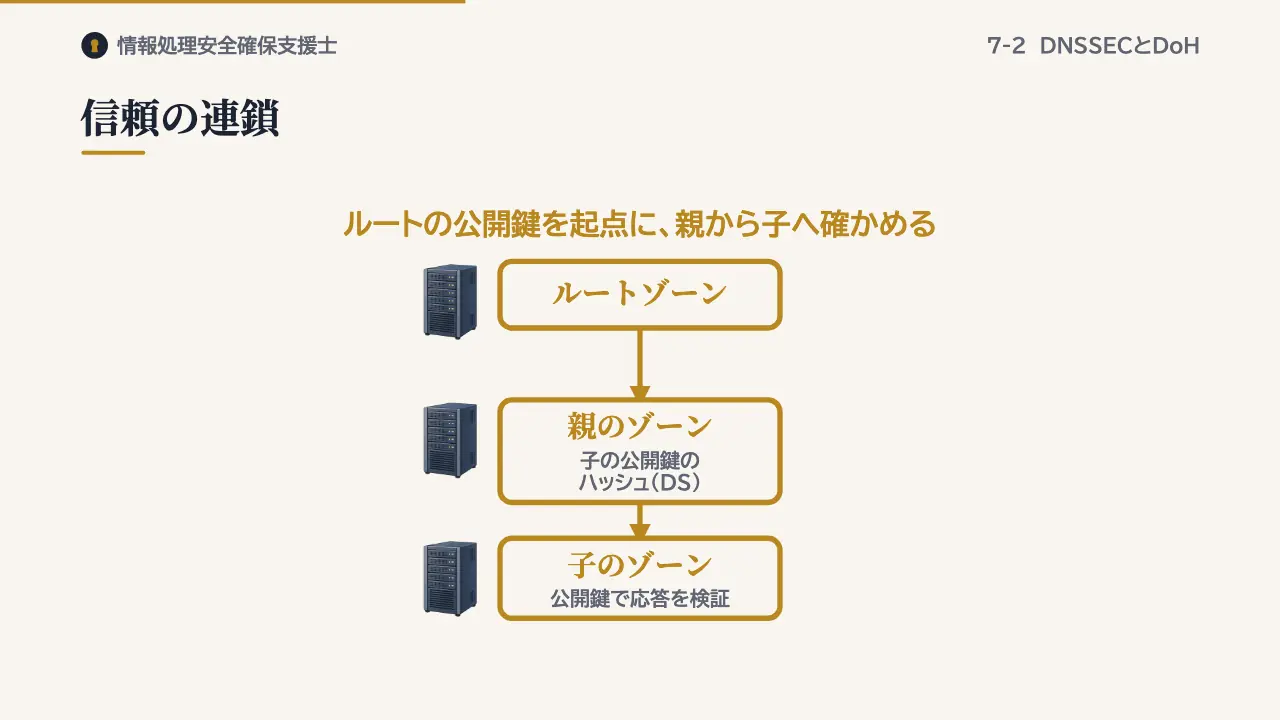
では、その公開鍵が本物かは、どう確かめるのでしょうか。親のゾーンには、子のゾーンの公開鍵のハッシュ値が、DSレコードとして署名付きで登録されています。これをルートゾーンまでたどります。ルートの公開鍵を起点にして、親から子へ順に確かめる仕組みを、信頼の連鎖といいます。
DNSSECにできないこと
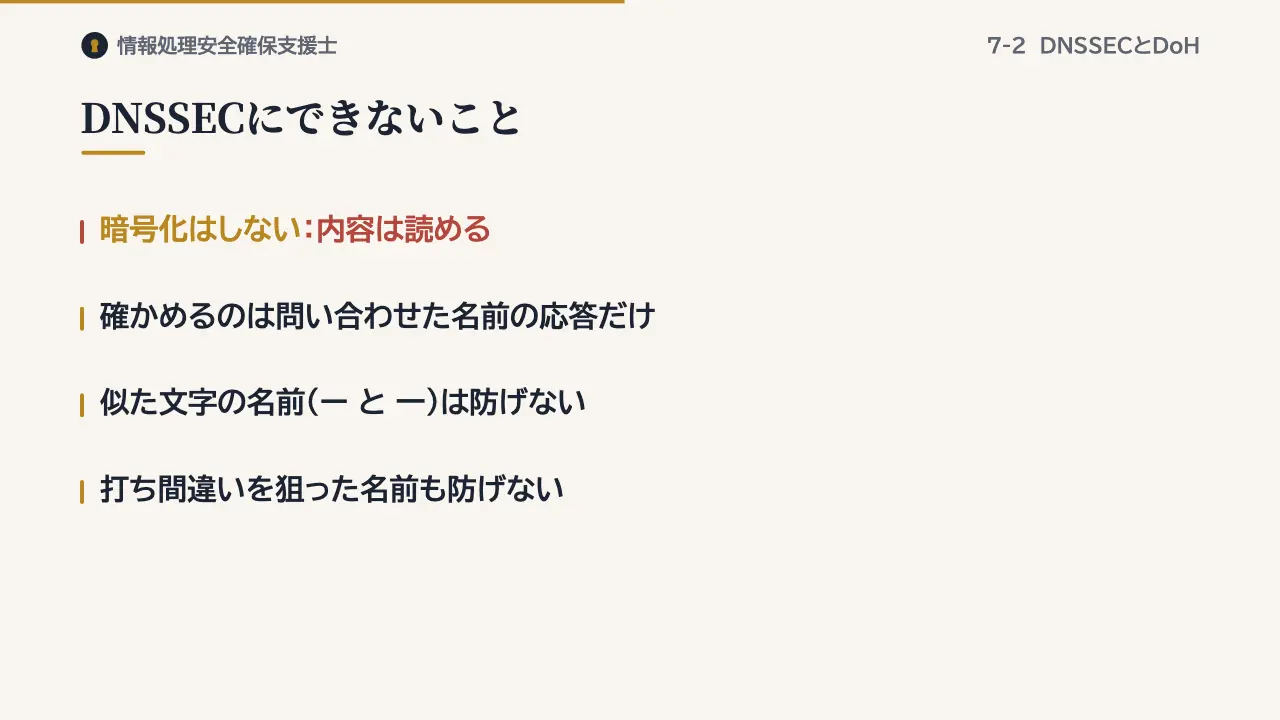
ただし、DNSSECは暗号化をしません。問い合わせの内容も応答も、途中で読めます。また、確かめられるのは、問い合わせた名前の応答が本物かどうかだけです。
長音と漢数字のような似た文字を使った名前や、打ち間違いを狙った名前は、攻撃者が自分で登録した別のドメインです。DNSSECでは防げません。
DoTとDoH
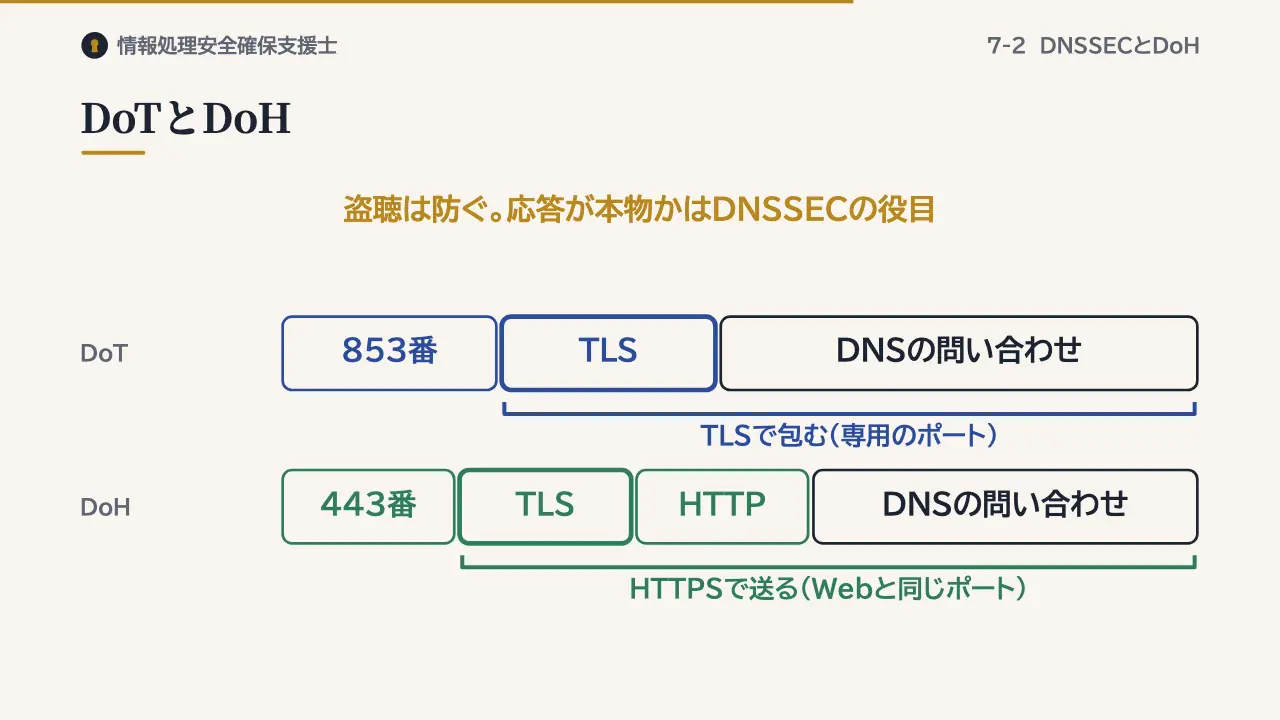
通信の暗号化を担うのが、DoTとDoHです。主に、端末とキャッシュDNSサーバの間の問い合わせを暗号化します。DoTは、DNSの通信をTLSで包み、専用の853番ポートを使います。
DoHは、DNSの問い合わせをHTTPSで送ります。通常はWebと同じ443番ポートを使うので、Webの通信と見分けにくいのが特徴です。どちらも盗聴は防ぎますが、キャッシュDNSサーバが受け取った情報が本物かどうかは保証しません。
過去問にチャレンジ
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問16
DNSSECで実現できることはどれか。
- ア DNSキャッシュサーバが得た応答中のリソースレコードが,権威DNSサーバで管理されているものであり,改ざんされていないことの検証
- イ 権威DNSサーバとDNSキャッシュサーバとの通信を暗号化することによる,ゾーン情報の漏えいの防止
- ウ 長音“ー”と漢数字“一”などの似た文字をドメイン名に用いて,正規サイトのように見せかける攻撃の防止
- エ 利用者のURLの入力誤りを悪用して,偽サイトに誘導する攻撃の検知
答えと解説を見る
正解はアです。応答の中のリソースレコード、つまり資源レコードが、権威DNSサーバで管理されているもので、改ざんされていないことを検証できます。
イの暗号化は、DNSSECにない機能です。ウの似た文字や、エの入力誤りを悪用した偽サイトへの誘導も、DNSSECでは防げません。
まとめ
- DNSSEC:署名で作成元と改ざんを確かめる
- 信頼の連鎖:親のゾーンからルートまでたどる
- DoT・DoH:暗号化で盗聴を防ぐ。守るものが違う
この回の用語
- DNSSEC
- DoH
- DoT
- 信頼の連鎖
- DSレコード
- 権威DNSサーバ
- キャッシュDNSサーバ
- 資源レコード
参考:RFC 4033 DNS Security Introduction and Requirements(4章:DNSSEC は機密性を提供せず、DoS も防がない)、RFC 4034 Resource Records for the DNS Security Extensions(RRSIG・DNSKEY・DS)、RFC 4035 Protocol Modifications、RFC 7858 Specification for DNS over Transport Layer Security (TLS)(ポート853)、RFC 8484 DNS Queries over HTTPS (DoH)、JPRS トピックス&コラム No.009(根本的な解決方法は DNSSEC の導入) https://jprs.jp/related-info/guide/009.pdf、IPA 平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問16。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。