第7章 DNS・メールのセキュリティ 7-0
DNS・メールのセキュリティの全体像
第7章「DNS・メールのセキュリティ」で学ぶ用語を、DNSへの攻撃・DNSを守る技術・メールが届く仕組み・迷惑メールを出させない仕組み・送信ドメイン認証の五つに分けて見渡します。最後に確認問題を1問解きます。
第7章で学ぶこと
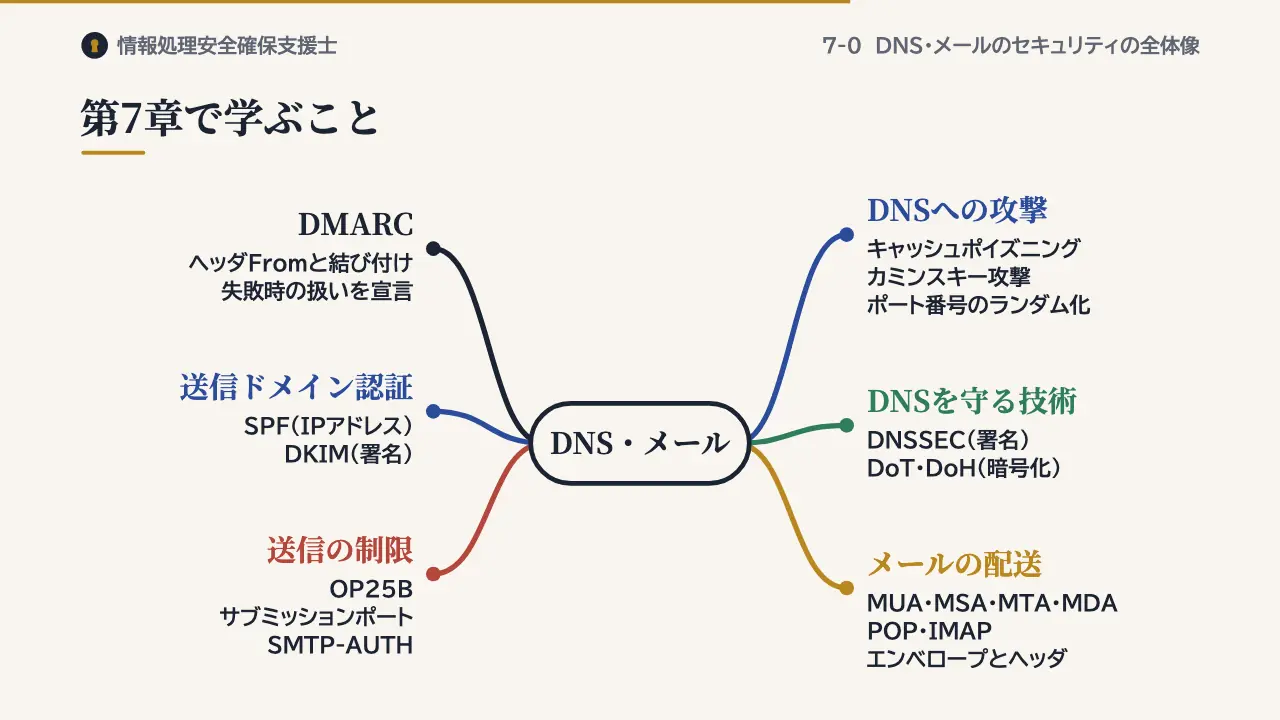
第7章は7本の動画で、五つのテーマを扱います。前半はDNS、後半はメールの話です。一つ目は、DNSへの攻撃です。キャッシュDNSサーバに偽の応答を覚えさせるのが、DNSキャッシュポイズニングです。
2008年に公表されたカミンスキー攻撃で危険性が高まり、問い合わせのポート番号をランダムにする対策が広まりました。二つ目は、DNSを守る技術です。DNSSECは署名で応答が本物かを確かめ、DoHとDoTは問い合わせを暗号化します。
三つ目は、メールが届く仕組みです。役割の違うプログラムが順にメールを運び、受け取るときはPOPやIMAPを使います。封筒にあたるエンベロープと、中の手紙にあたるヘッダに、送信者が別々に書かれることも確かめます。
四つ目は、迷惑メールを出させない仕組みです。OP25Bと、代わりに使うサブミッションポート、送信時の認証であるSMTP-AUTHを学びます。五つ目は、送信ドメイン認証です。送信元のIPアドレスで確かめるSPFと、署名で確かめるDKIMがあります。
そして、二つの結果を表示上の送信者と結び付け、認証に失敗したときの扱いを宣言するのが、DMARCです。
確認問題
そらとりんのオリジナル問題です。
DNS及び電子メールのセキュリティ技術と,その目的の組合せとして,適切なものはどれか。
- ア DNSSEC ― DNSの問合せと応答を暗号化して,盗聴を防ぐ
- イ OP25B ― 受信したメールの署名を検証して,改ざんを見つける
- ウ DMARC ― 送信ドメイン認証に失敗したメールの扱いを,送信側が宣言する
- エ SMTP-AUTH ― 送信元のIPアドレスが,ドメインの許可した範囲かを確かめる
答えと解説を見る
正解はウです。DMARCは、認証に失敗したメールの扱いを、送信側のドメインが宣言する仕組みです。
アはDoHやDoT、イはDKIM、エはSPFの説明です。
まとめ
- DNS:キャッシュポイズニング、DNSSEC、DoH・DoT
- メール:配送の仕組み、OP25B、SPF・DKIM・DMARC
この回の用語
- DNSキャッシュポイズニング
- カミンスキー攻撃
- DNSSEC
- DoH
- DoT
- エンベロープ
- OP25B
- サブミッションポート
- SMTP-AUTH
- SPF
- DKIM
- DMARC
参考:RFC 1034/1035(DNS)、RFC 5321(SMTP)、JPRS トピックス&コラム No.009「新たなるDNSキャッシュポイズニングの脅威〜カミンスキー・アタックの出現〜」 https://jprs.jp/related-info/guide/009.pdf、RFC 4033〜4035(DNSSEC)、RFC 7858(DNS over TLS)、RFC 8484(DNS over HTTPS)、RFC 5598(Internet Mail Architecture)、RFC 6409(Message Submission)、RFC 4954(SMTP AUTH)、総務省「特定電子メール等による電子メールの送受信上の支障の防止に資する技術の研究開発及び電子メールに係る役務を提供する電気通信事業者による導入の状況」(平成21年2月) https://www.soumu.go.jp/main_content/000010052.pdf、RFC 7208(SPF)、RFC 6376(DKIM)、RFC 9989(DMARC、2026年5月。RFC 7489 を廃止) https://www.rfc-editor.org/rfc/rfc9989.html、IPA 情報処理安全確保支援士試験 シラバス。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。