第6章 守る機器と仕組み 6-Z
守る機器と仕組みの総まとめ FW・IDS・VPN・無線LAN
第6章「守る機器と仕組み」の総まとめです。ファイアウォール・WAF・プロキシ、IDSとIPSの検知と誤検知、VPN・IPsec・TLS、無線LANの規格とIEEE 802.1X、検疫ネットワークを整理し、最後に確認問題を1問解きます。
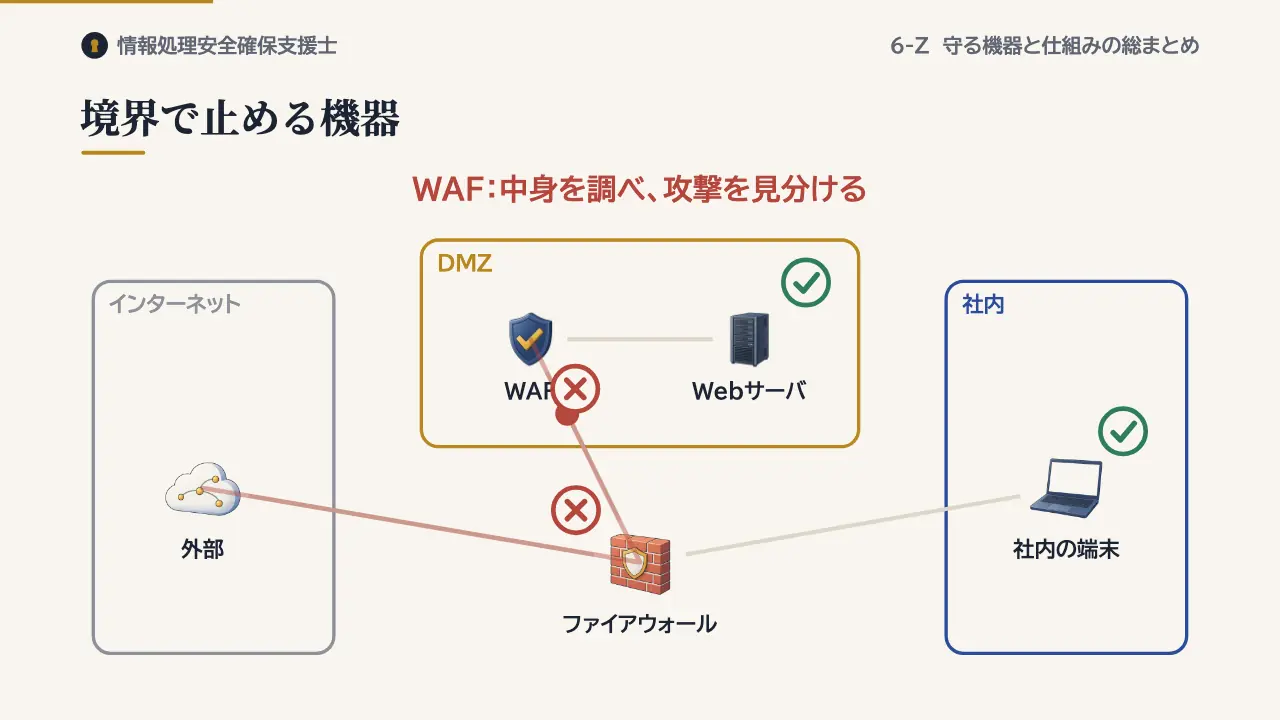
境界で止める機器
ファイアウォールは、ヘッダのアドレスやポート番号で通信を選びます。ステートフルインスペクションは、出ていった通信に対応する戻りだけを通します。公開サーバはDMZに置きます。WAFは通信の中身を調べ、ブラックリストかホワイトリストで攻撃を見分けます。
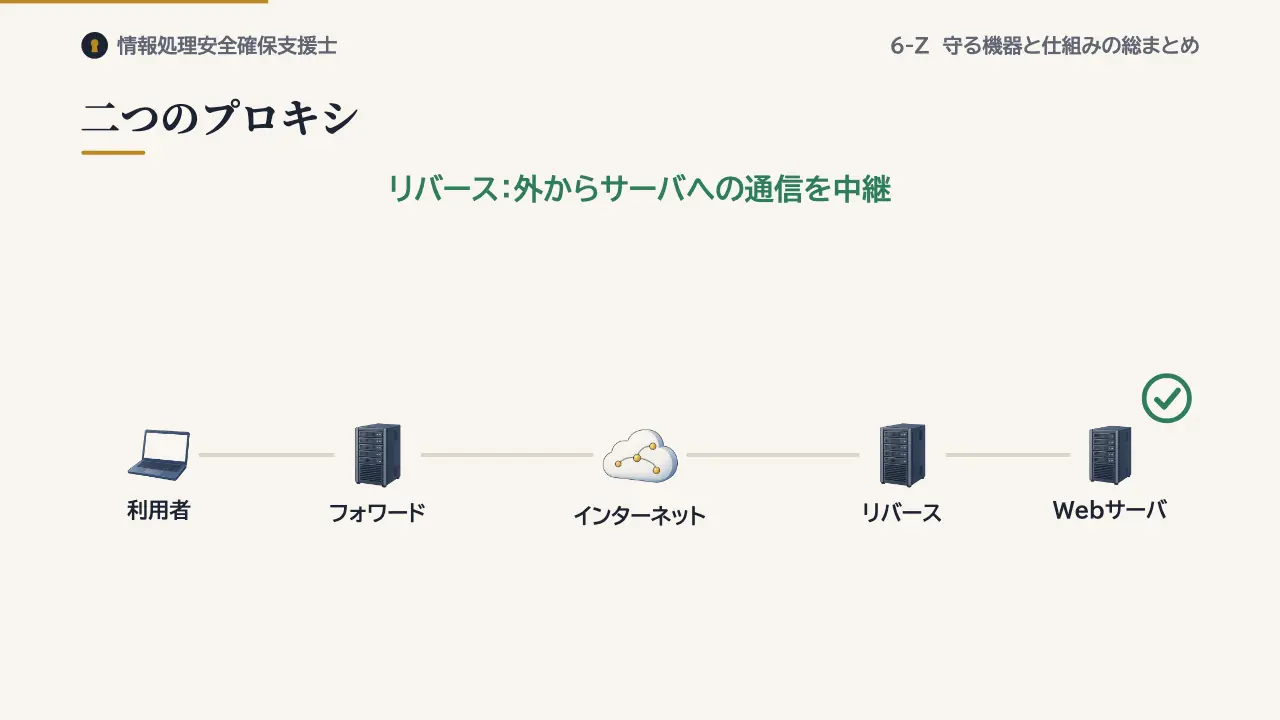
二つのプロキシ
フォワードプロキシは社内から外への通信を、リバースプロキシは外からサーバへの通信を中継します。
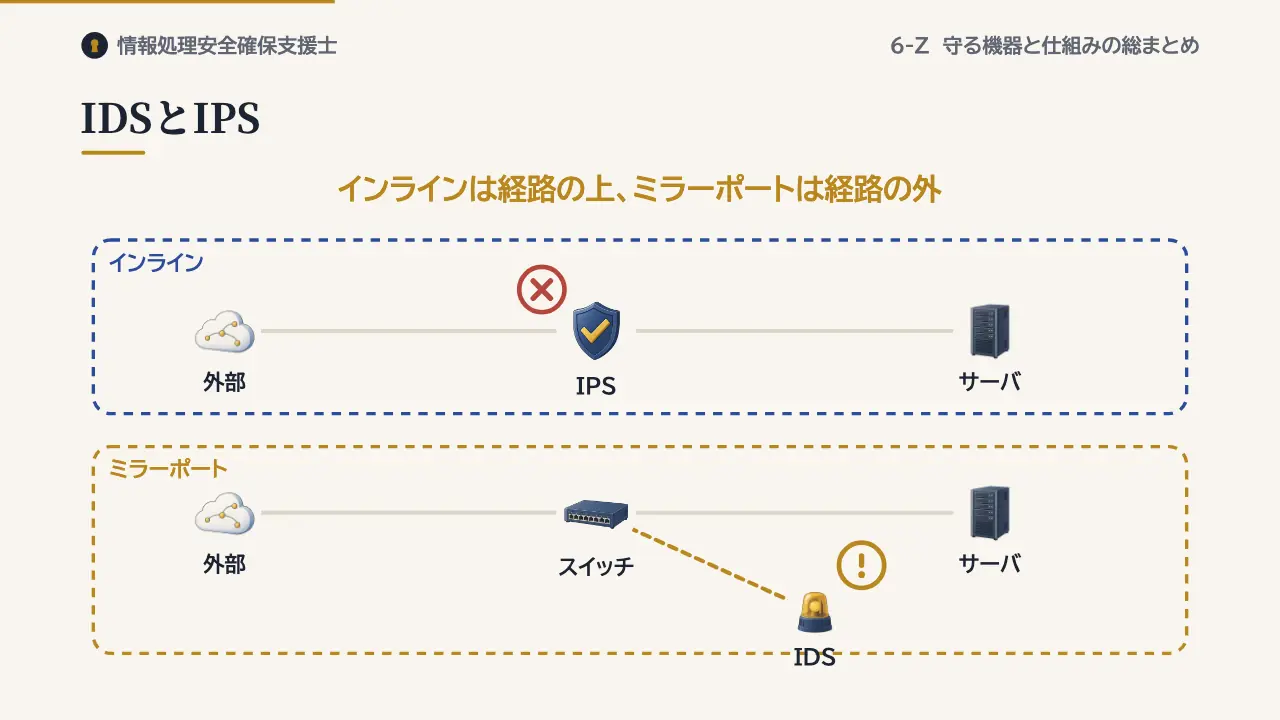
IDSとIPS
IDSは見つけて知らせ、IPSは遮断します。インラインは経路の上、ミラーポートは経路の外で監視します。
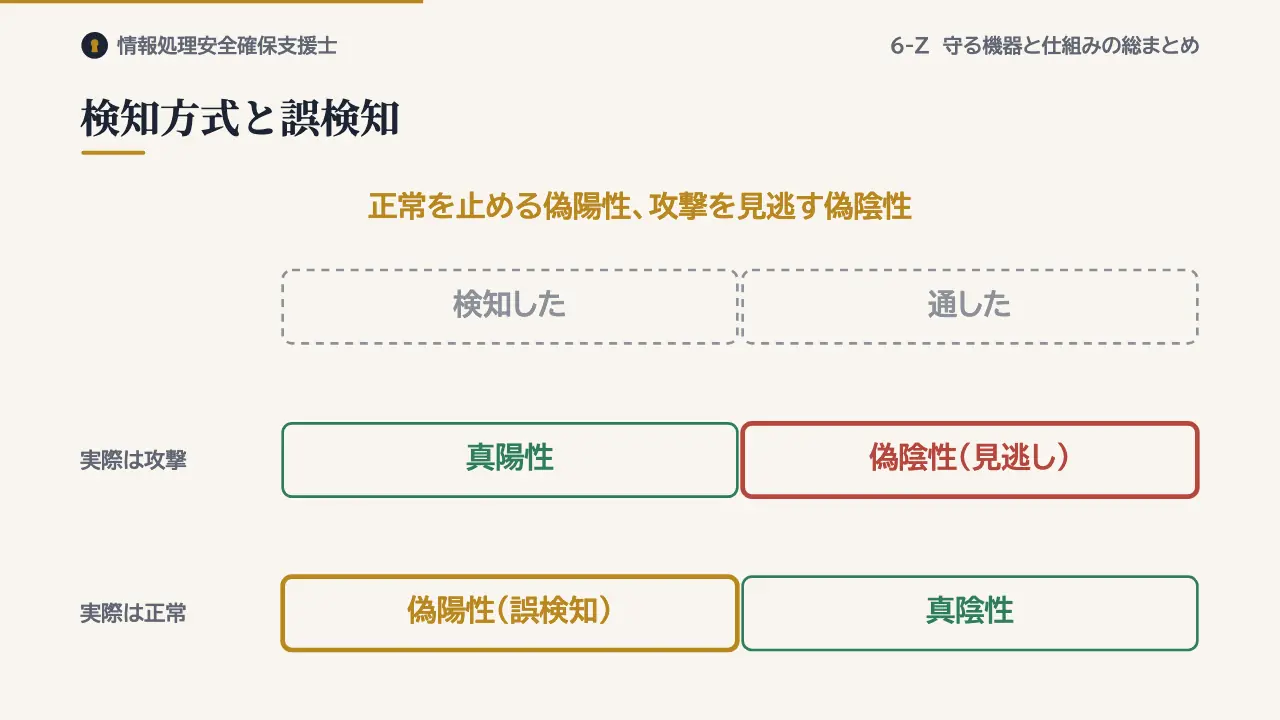
検知方式と誤検知
シグネチャ型は既知の攻撃と照合し、アノマリ型は正常な状態からのずれで判断します。正常な通信を止めるのが偽陽性、攻撃を見逃すのが偽陰性です。
IPsec
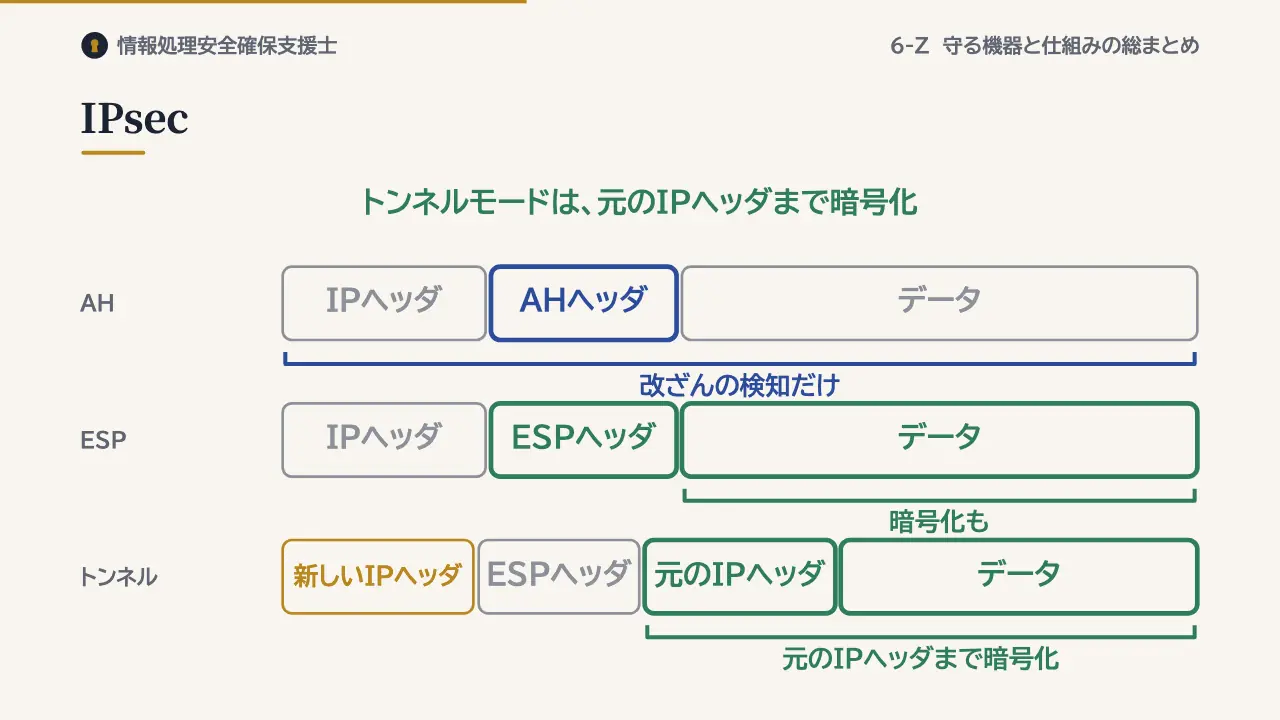
IPsecのAHは改ざんの検知だけを行い、ESPは暗号化もします。鍵の交換は、UDPの500番ポートを使うIKEが担います。トンネルモードは、元のIPヘッダまで含めて暗号化します。
TLS 1.3とHSTS
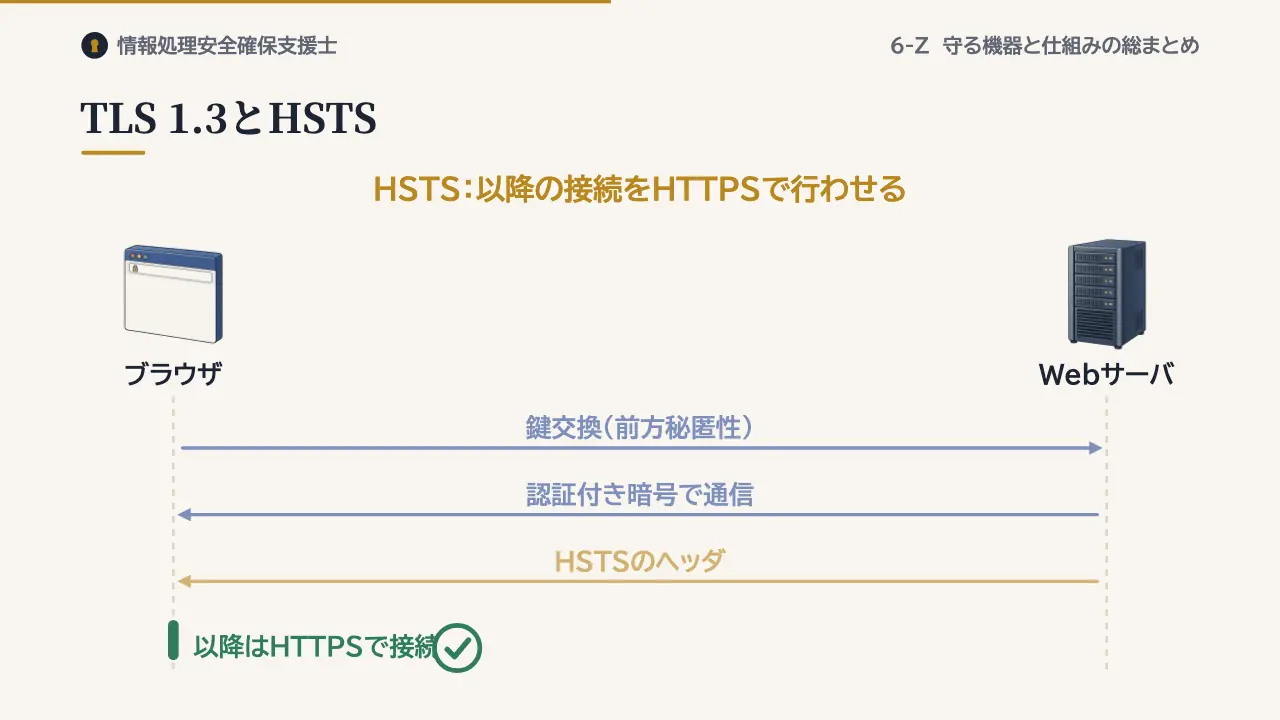
TLS 1.3は、前方秘匿性のある鍵交換と認証付き暗号だけを使います。HSTSは、ブラウザに以降の接続をHTTPSで行わせます。
無線LANと802.1X
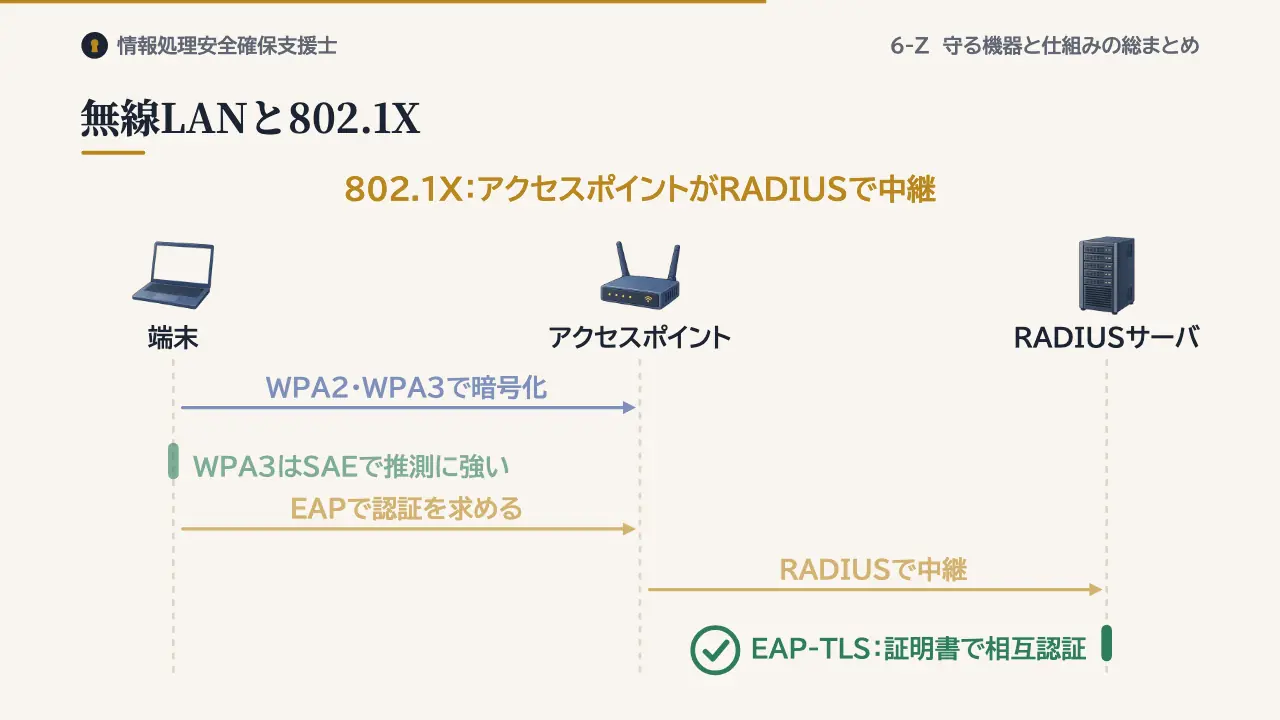
無線LANは、WPA2やWPA3で暗号化します。WPA3のパーソナルは、SAEでパスフレーズの推測に強くなりました。IEEE 802.1Xでは、アクセスポイントがオーセンティケータとして、RADIUSで認証サーバへ中継します。EAP-TLSは、証明書による相互認証です。
効かない対策と検疫
MACアドレスフィルタリングやSSIDステルスは、それだけでは守りになりません。社内につなぐ端末は、検疫ネットワークで検査します。
確認問題
そらとりんのオリジナル問題です。
通信を守る仕組みに関する記述のうち,適切なものはどれか。
- ア IPsecのAHは,パケットを暗号化して内容を秘密にする。
- イ シグネチャ型のIDSは,定義のない未知の攻撃も検知できる。
- ウ EAP-TLSは,ディジタル証明書を用いて認証サーバとクライアントを相互に認証する。
- エ SSIDステルスを設定すると,無線LANの通信が暗号化される。
答えと解説を見る
正解はウです。EAP-TLSは、認証サーバとクライアントが互いに証明書を示す相互認証です。
アのAHは暗号化をしません。イのシグネチャ型は、定義のない攻撃を見つけられません。エのSSIDステルスも、暗号化はしません。
まとめ
- 境界と検知:FW・WAFが選び、IDS・IPSが見つけて止める
- 暗号化:IPsec・TLSで暗号化し、HSTSで強制
- 無線と端末:WPA3と802.1X、端末は検疫で確かめる
この回の用語
- ファイアウォール
- WAF
- IDS
- IPS
- IPsec
- TLS
- HSTS
- WPA3
- IEEE 802.1X
- 検疫ネットワーク
参考:NIST SP 800-41 Rev.1、NIST SP 800-94、IPA「Web Application Firewall 読本」、RFC 4301・4302・4303・7296(IPsec・IKEv2)、RFC 8446(TLS 1.3)、RFC 6797(HSTS)、Wi-Fi Alliance「Security」、IEEE 802.1X-2020、RFC 5216(EAP-TLS)。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。