第6章 守る機器と仕組み 6-13
ダウングレード攻撃・DTLS・Enhanced Openとは?
TLSのダウングレード攻撃とPOODLE、UDPで使うDTLS、ICカードに入れるクライアント証明書、公衆無線LANを守るEnhanced Openとプライバシーセパレータを図解します。最後に過去問を1問解きます。
ダウングレード攻撃
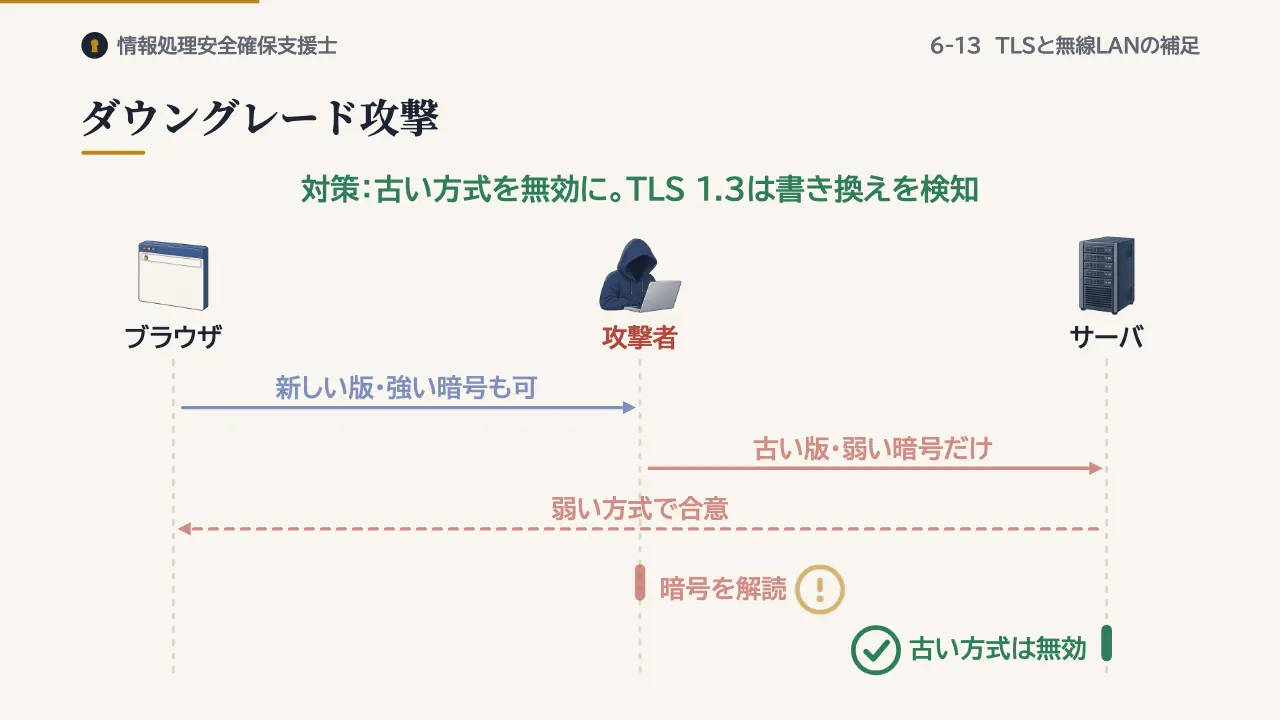
ダウングレード攻撃は、通信の途中にいる攻撃者がハンドシェイクに手を加え、古いバージョンや弱い暗号スイートを使わせる攻撃です。SSLでは、バージョンロールバック攻撃とも呼びます。弱い方式に落とさせてから、暗号を解読します。
対策は、古いバージョンと弱い暗号スイートを、サーバでもブラウザでも無効にすることです。TLS 1.3には、書き換えを検知する仕組みもあります。
POODLE攻撃
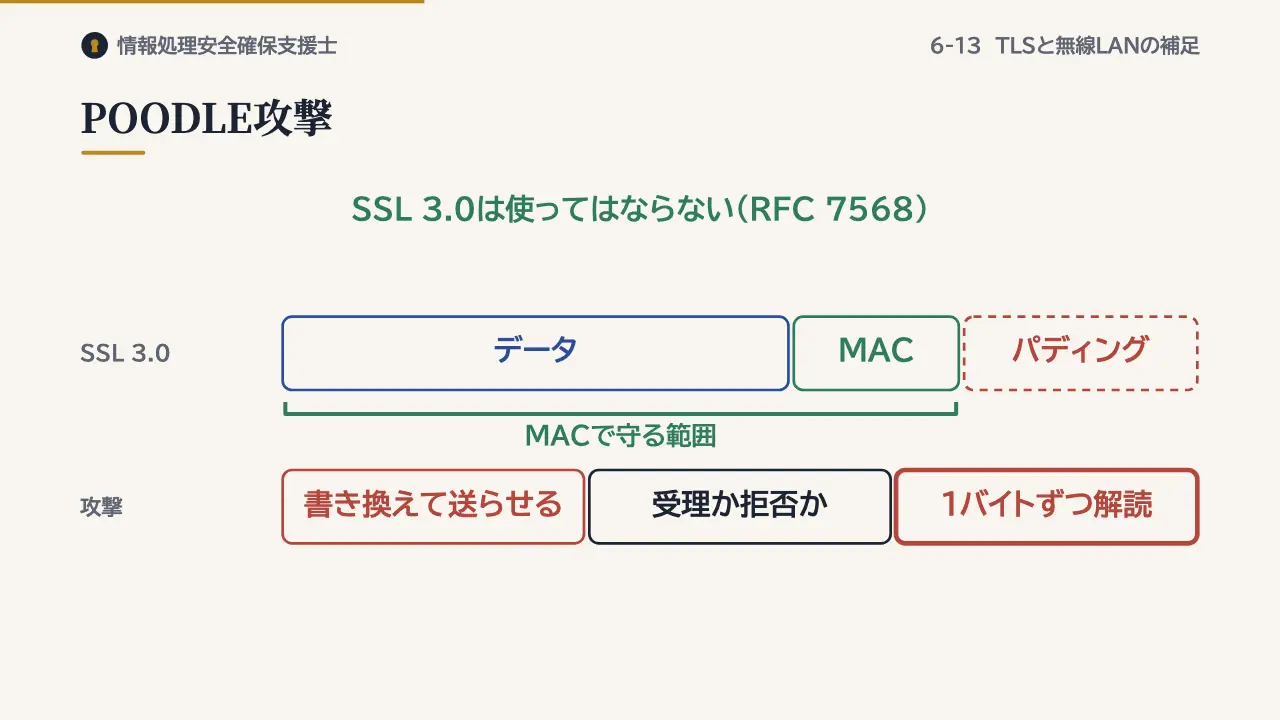
代表例がPOODLE攻撃です。SSL 3.0を使わせて、CBCモードのパディングの弱点を突きます。SSL 3.0では、パディングがMACで守られず、中身もほとんど検査されません。
攻撃者は暗号文を書き換えて何度も送らせ、受理されるかどうかから、クッキーなどを1バイトずつ解読します。今は、SSL 3.0を使ってはならないとされています。
DTLS:UDPで使うTLS
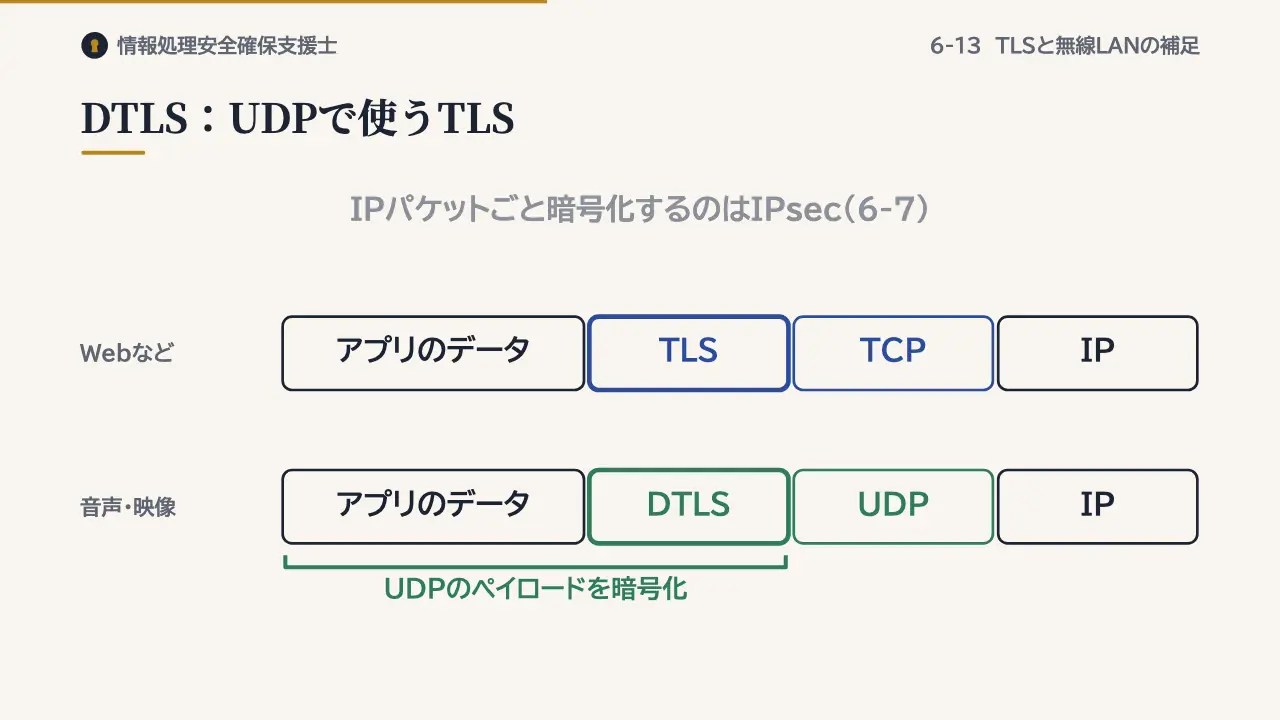
TLSは、TCPの上で動くことを前提にしています。音声や映像のようにUDPを使う通信には、DTLSを使います。UDPのペイロードを暗号化し、改ざんの検知と相手の確認もできます。
IPパケットそのものを暗号化するのは、IPsecです。
クライアント証明書
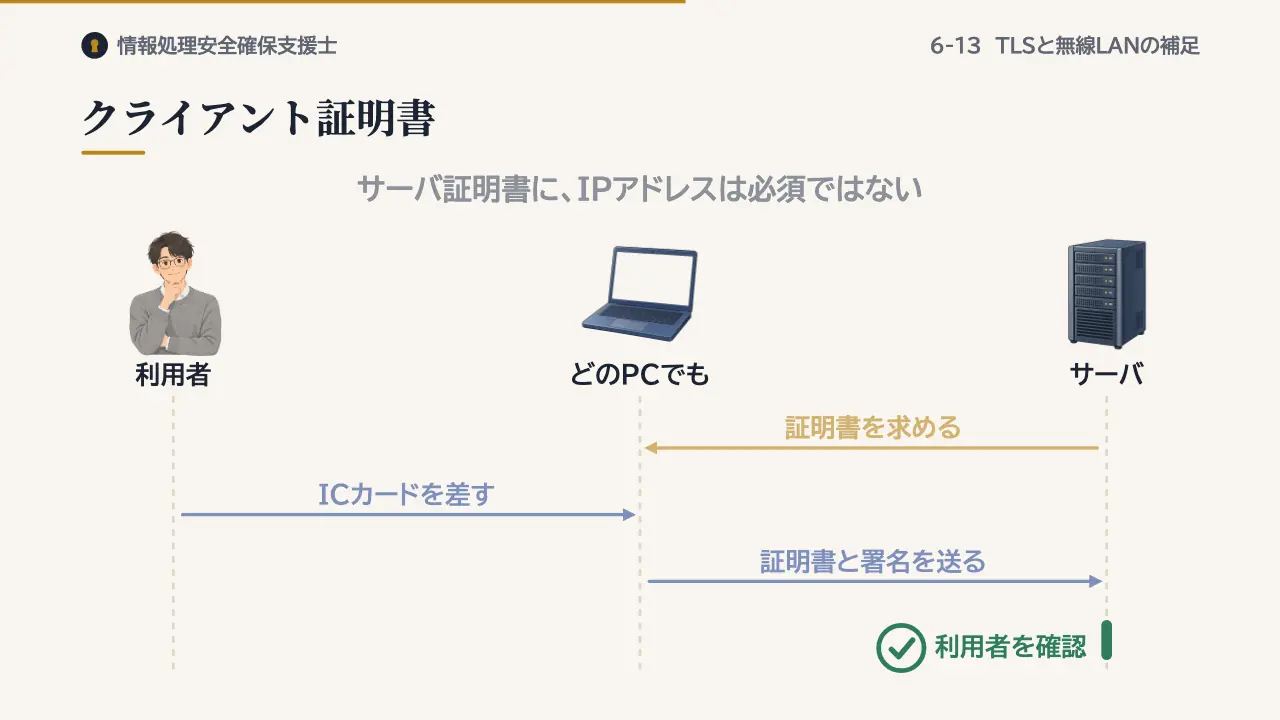
TLSでは、サーバだけでなく利用者の側も、クライアント証明書で確かめられます。個人認証用の証明書と秘密鍵は、ICカードに入れて持ち歩けます。カードを読み取れれば、特定のPCに限らず使えます。
なお、サーバ証明書に入れるのは主にドメイン名で、IPアドレスの組み込みは必須ではありません。
公衆無線LANを守る
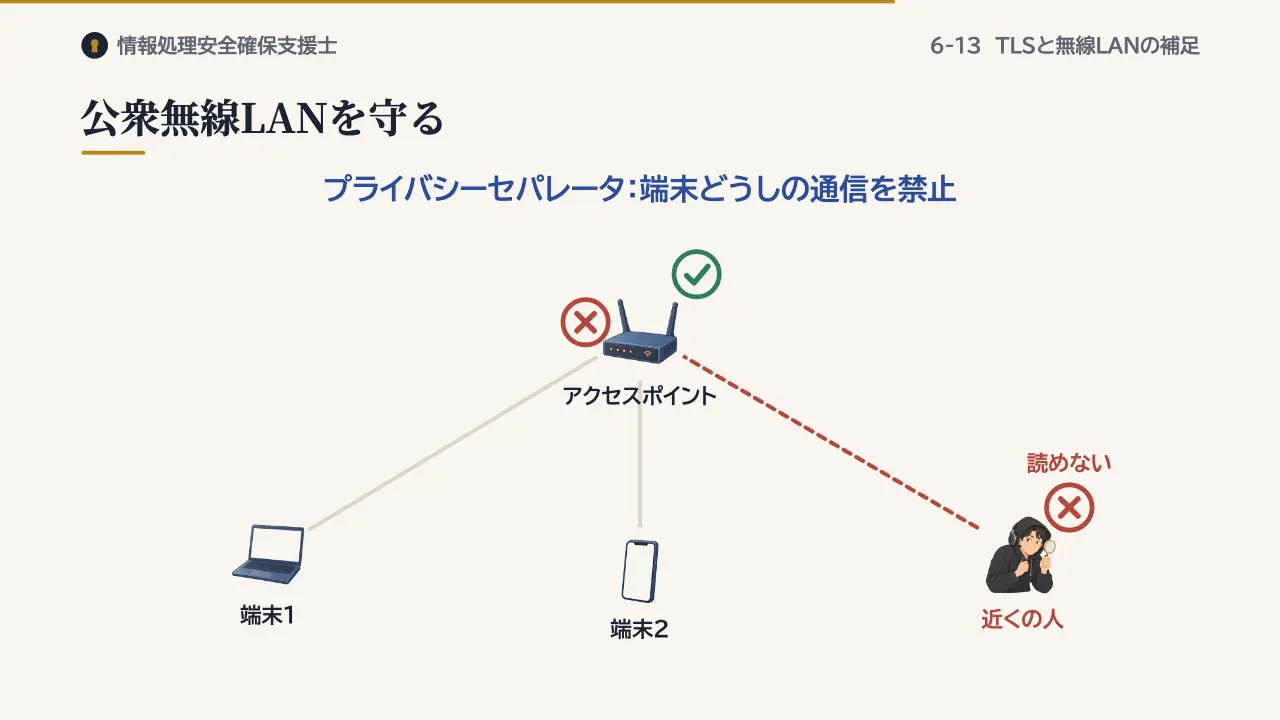
公衆無線LANは、パスワードなしでつなげる代わりに、通信が暗号化されないことがありました。Wi-Fi AllianceのEnhanced Openは、RFC 8110のOWEに基づき、パスワードの入力なしに、端末とアクセスポイントの通信を暗号化します。
接続のたびに鍵を交換し、端末ごとに別の鍵を作ります。ただし、アクセスポイントが本物かどうかは確かめません。プライバシーセパレータは、同じアクセスポイントにつながった端末どうしの通信を禁止する機能です。
過去問にチャレンジ
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問12
不特定多数の利用者に無料で開放されている公衆無線LANサービスのアクセスポイントと端末で利用される仕様として,Wi-Fi AllianceのEnhanced Openによって新規に規定されたものはどれか。
- ア 端末でのパスワードの入力で,端末からアクセスポイントへの接続が可能となる仕様
- イ 端末でのパスワードの入力で,端末とアクセスポイントとの通信の暗号化が可能となる仕様
- ウ 端末でのパスワードの入力なしに,端末からアクセスポイントへの接続が可能となる仕様
- エ 端末でのパスワードの入力なしに,端末とアクセスポイントとの通信の暗号化が可能となる仕様
答えと解説を見る
正解はエです。パスワードを入力しなくても、端末とアクセスポイントの間が暗号化されます。
アとイは、パスワードを入力する方式です。ウは、パスワードなしでつなぐだけの、以前からある暗号化なしの接続です。
まとめ
- ダウングレード:古い版・弱い暗号を強制。例:POODLE
- DTLS・証明書:UDPを保護。証明書はICカードで持ち運べる
- 公衆無線LAN:Enhanced Open、プライバシーセパレータ
この回の用語
- ダウングレード攻撃
- バージョンロールバック攻撃
- POODLE
- DTLS
- クライアント証明書
- Enhanced Open
- OWE
- プライバシーセパレータ
参考:RFC 8446(TLS 1.3:4.1.3 ダウングレードの検知)、RFC 7507(TLS Fallback SCSV:プロトコルのダウングレード攻撃の防止)、RFC 7568(Deprecating SSL 3.0:SSL 3.0 は使ってはならない。CBC のパディングの欠陥)、CVE-2014-3566(POODLE:SSL 3.0 の CBC モードのパディング)、RFC 9147(DTLS 1.3)、RFC 6347(DTLS 1.2):データグラム(UDP)上の TLS、RFC 8110(Opportunistic Wireless Encryption:認証なしの暗号化、AP は認証しない)、Wi-Fi Alliance Wi-Fi CERTIFIED Enhanced Open(OWE に基づく認定)、IPA 令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問12。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。