第6章 守る機器と仕組み 6-9
無線LANのセキュリティとは?WEPからWPA3、SAEまで
無線LANの暗号化の規格を、WEP・WPA(TKIP)・WPA2(CCMP)・WPA3の順に整理し、全員が同じパスフレーズを使うパーソナルと、利用者ごとに認証するエンタープライズの違い、SAEを説明します。最後に過去問を1問解きます。
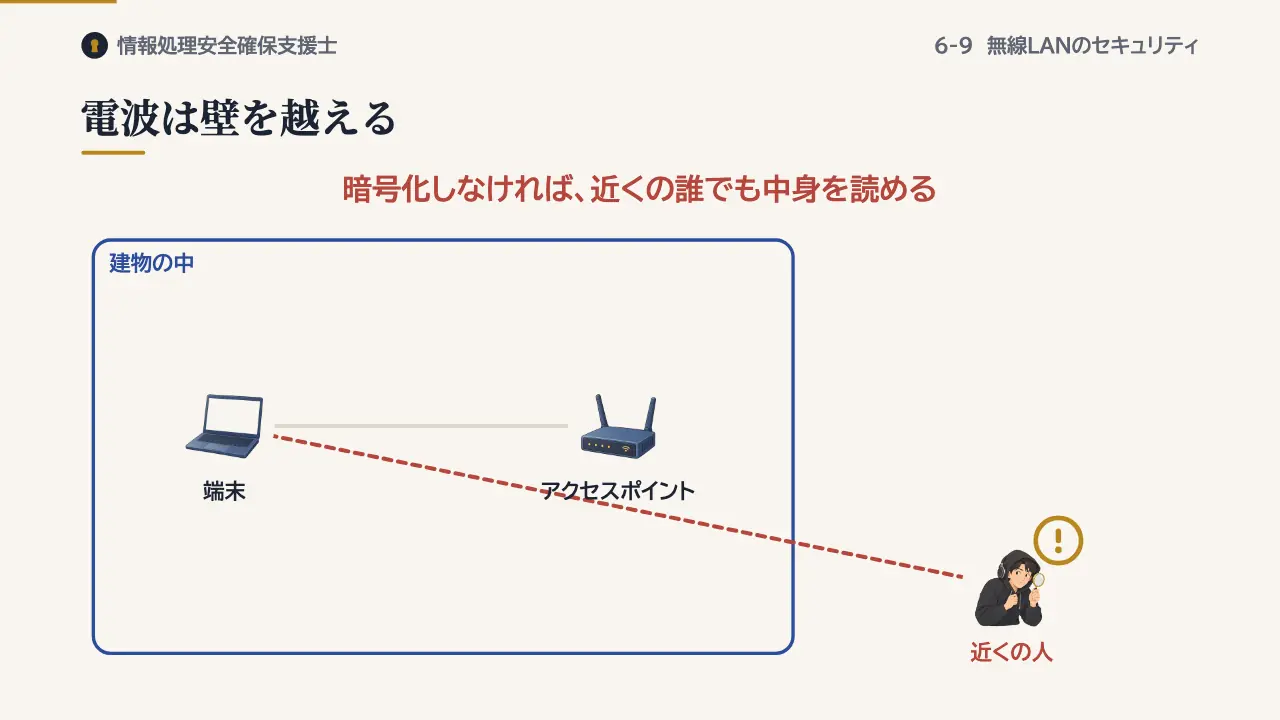
電波は壁を越える
無線LANの電波は、壁を越えて届きます。通信を暗号化しなければ、近くにいる誰でも中身を読めてしまいます。
暗号化の規格
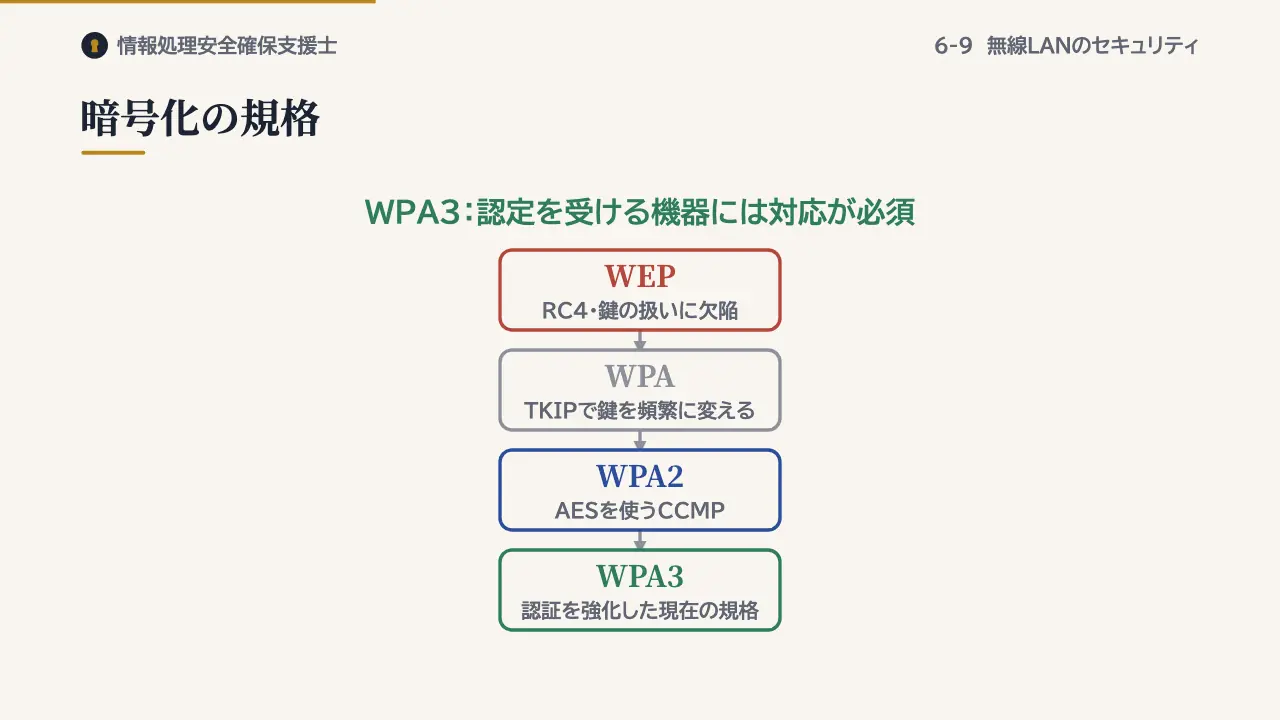
最初の規格のWEPは、RC4という暗号を使っていました。鍵の扱いに欠陥があり、短時間で解読されるので、今は使ってはいけません。WPAは、WEPと同じ機器で動くように、TKIPという方式で鍵を頻繁に変える仕組みを加えた、つなぎの規格です。TKIPも、現在は使いません。
WPA2は、AESを使うCCMPという方式で暗号化します。長く標準として使われてきました。WPA3は、認証を強化した現在の規格です。Wi-Fi Allianceの認定を受ける機器には、WPA3への対応が必須になっています。
パーソナル
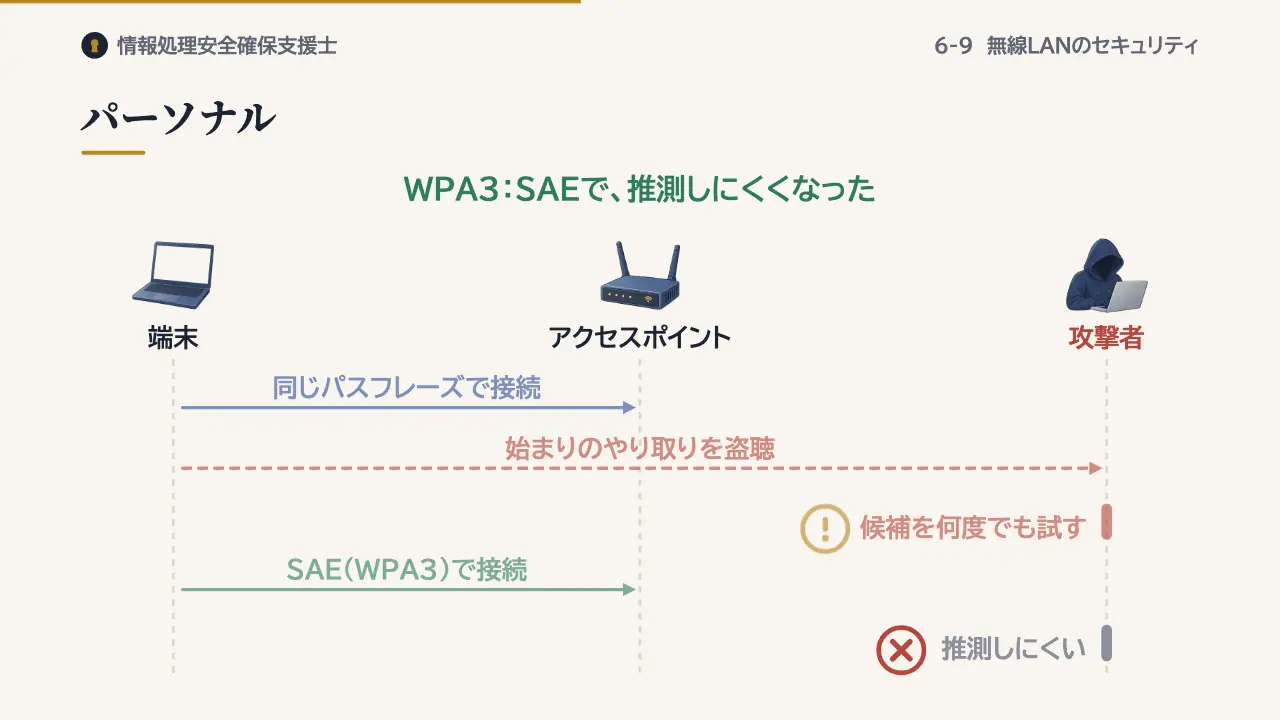
認証の方式には、家庭向けのパーソナルと、企業向けのエンタープライズがあります。パーソナルは、全員が同じパスフレーズを使う方式です。WPA2では、事前共有鍵、PSKと呼びます。
PSKでは、接続の始まりのやり取りを盗聴されると、パスフレーズの候補を手元で何度でも試されてしまいます。WPA3のパーソナルでは、SAEという方式に変わりました。盗聴した通信から、パスフレーズを推測しにくくなっています。
エンタープライズ
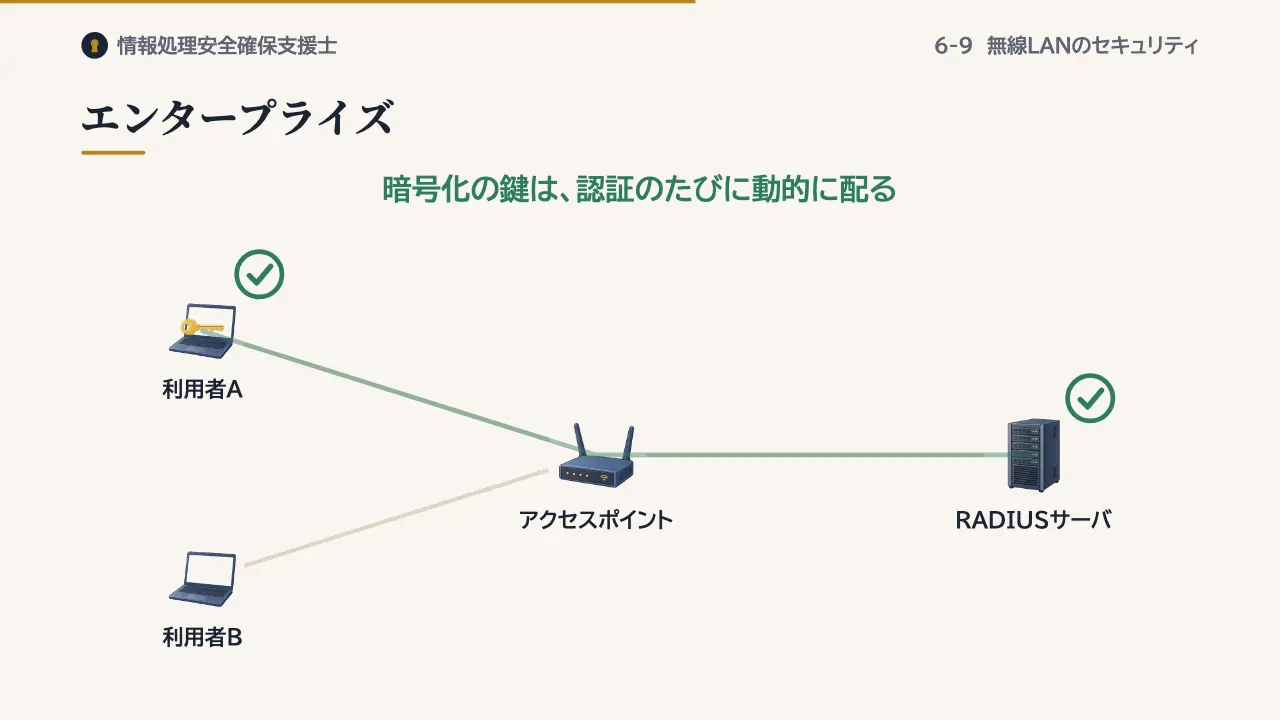
エンタープライズは、IEEE 802.1Xの規格に沿って、利用者ごとに認証する方式です。認証にはEAPという手順と、利用者の情報を管理するRADIUSサーバを使います。暗号化の鍵は、認証のたびに動的に配られます。
用語の整理
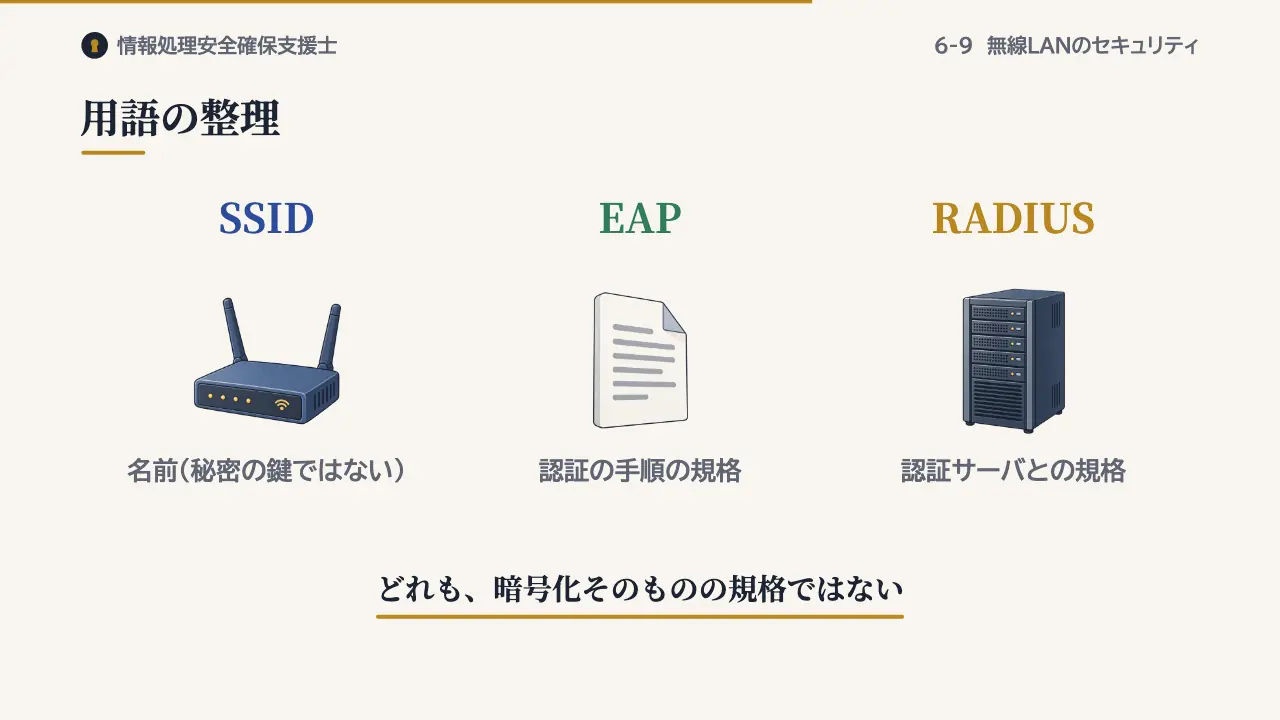
用語を整理します。SSIDは、無線LANのネットワークの名前です。秘密の鍵ではありません。EAPは認証の手順を決めた規格、RADIUSは認証サーバとやり取りする規格です。どちらも、暗号化そのものの規格ではありません。
過去問にチャレンジ
出典:令和5年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問14
無線LANの暗号化通信を実装するための規格に関する記述のうち,適切なものはどれか。
- ア EAPは,クライアントPCとアクセスポイントとの間で,あらかじめ登録した共通鍵による暗号化通信を実装するための規格である。
- イ RADIUSは,クライアントPCとアクセスポイントとの間で公開鍵暗号方式による暗号化通信を実装するための規格である。
- ウ SSIDは,クライアントPCで利用する秘密鍵であり,公開鍵暗号方式による暗号化通信を実装するための規格で規定されている。
- エ WPA3-Enterpriseは,IEEE 802.1Xの規格に沿った利用者認証及び動的に配布される暗号化鍵を用いた暗号化通信を実装するための規格である。
答えと解説を見る
正解はエです。WPA3のエンタープライズは、IEEE 802.1Xで利用者を認証し、動的に配られる鍵で暗号化します。
アのEAPは認証の手順、イのRADIUSは認証サーバとやり取りする規格です。ウのSSIDは、ネットワークの名前です。
まとめ
- 規格:WPA3が現在の規格。WEPとTKIPは使わない
- パーソナル:共通のパスフレーズ。WPA3はSAE
- エンタープライズ:802.1Xで利用者ごとに認証、鍵を動的に配布
この回の用語
- WEP
- WPA
- WPA2
- WPA3
- TKIP
- CCMP
- PSK
- SAE
- WPA3-Enterprise
参考:IEEE 802.11-2020(RSN:TKIP、CCMP、SAE)、Wi-Fi Alliance「Security」 https://www.wi-fi.org/discover-wi-fi/security(WPA3 is mandatory for Wi-Fi CERTIFIED devices、2026-10-14 確認)、IEEE 802.1X-2020、IPA 令和5年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問14。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。