第6章 守る機器と仕組み 6-10
IEEE 802.1Xとは?サプリカントとEAP-TLS
ネットワークにつなぐ前に利用者を認証するIEEE 802.1Xを、サプリカント・オーセンティケータ・認証サーバの三つの役割、RADIUSによる中継、EAP-TLSとPEAPの違いに分けて図解します。最後に過去問を1問解きます。
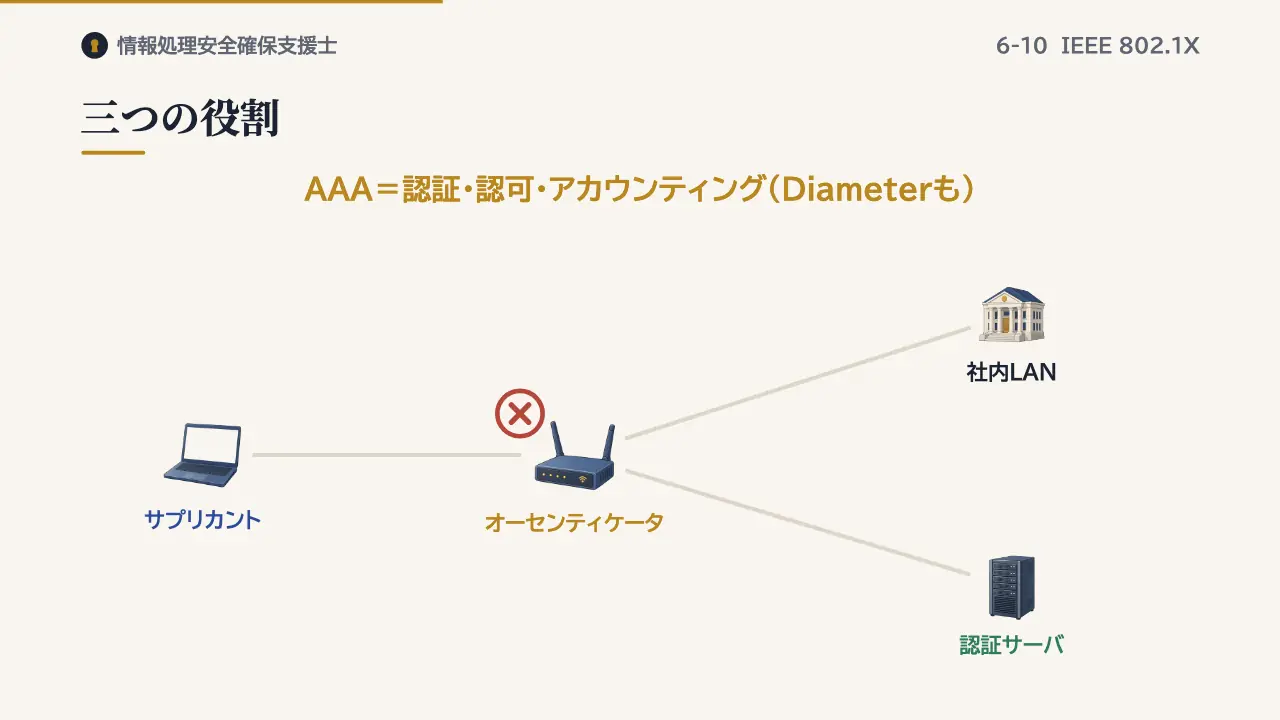
三つの役割
IEEE 802.1Xは、ネットワークにつなぐ前に、利用者や機器を認証する規格です。無線LANにも有線LANにも使えます。登場する役割は三つです。サプリカントは、認証を求めるクライアント側の装置やソフトウェアです。
オーセンティケータは、サプリカントがつなぐアクセスポイントやスイッチです。認証が済むまで、通信を通しません。認証サーバは、利用者の情報を管理し、認証してよいかを判断します。一般に、RADIUSサーバを使います。
RADIUSは、認証に加えて、誰がいつどれだけ使ったかを記録するアカウンティングの情報もやり取りします。リモートアクセスの認証にも使われます。認証、認可、アカウンティングの三つをまとめてAAAといいます。RADIUSの後継として作られたプロトコルが、Diameterです。
認証の流れ
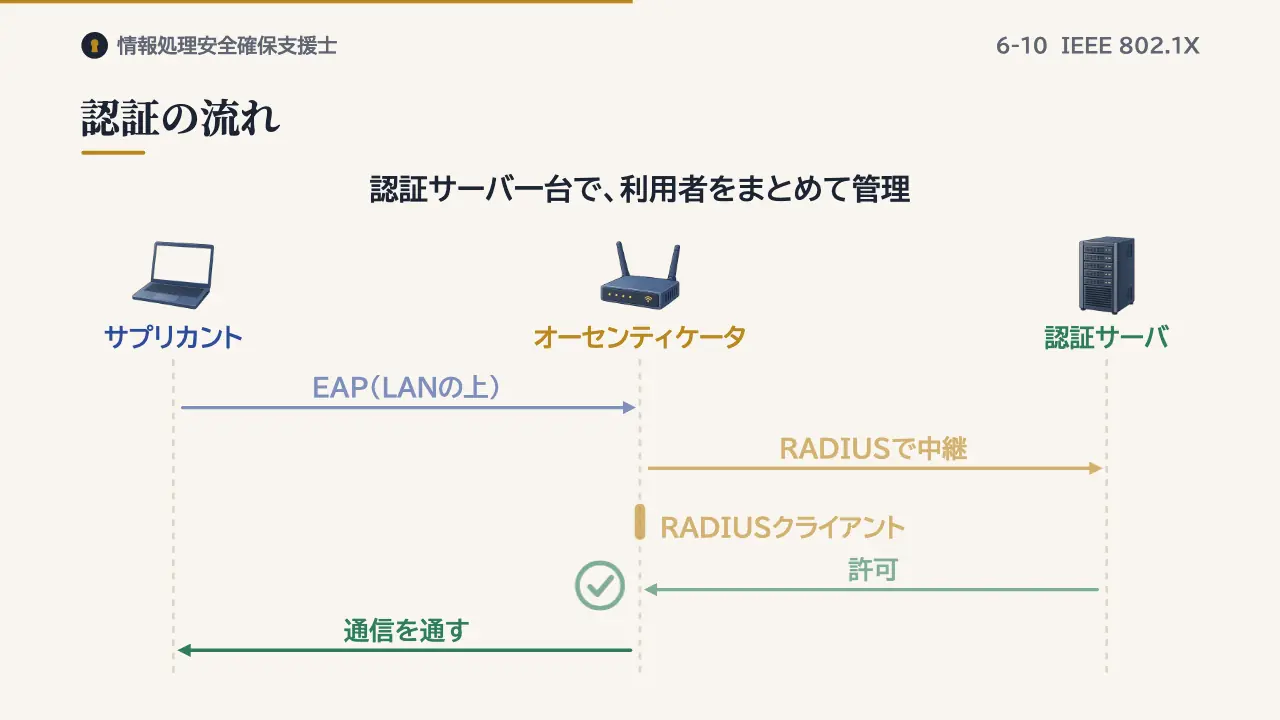
サプリカントとオーセンティケータの間では、EAPという認証の手順のメッセージを、LANの上で運びます。オーセンティケータは、そのメッセージを、RADIUSで認証サーバへ中継します。このとき、オーセンティケータはRADIUSクライアントとして働きます。
認証サーバが許可すると、オーセンティケータは通信を通し始めます。アクセスポイントが何台あっても、認証サーバ一台で、利用者をまとめて管理できます。
EAP-TLS
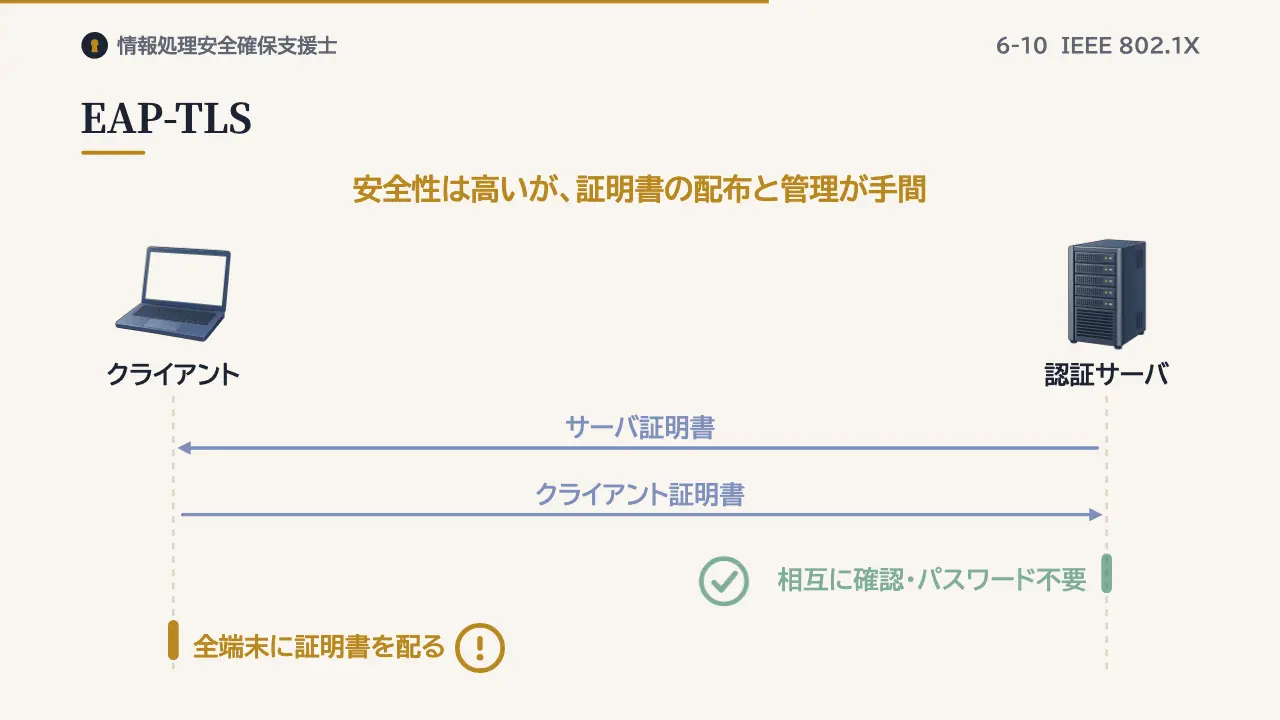
EAPには、いくつかの認証方式があります。EAP-TLSは、認証サーバとクライアントが、互いにディジタル証明書を示す相互認証の方式です。パスワードを使いません。
安全性が高い反面、すべての端末にクライアント証明書を配って管理する手間がかかります。
PEAP
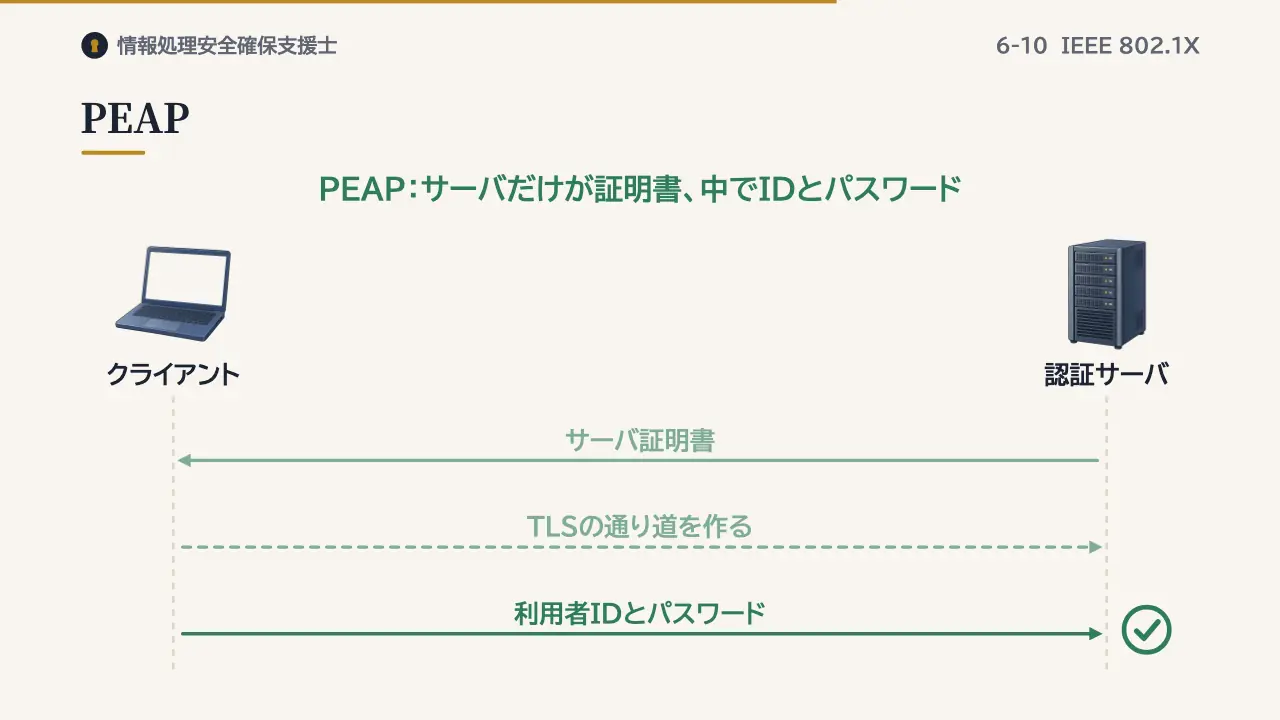
PEAPは、サーバだけが証明書を示してTLSの通り道を作り、その中で利用者IDとパスワードを確かめる方式です。
過去問にチャレンジ
出典:令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問17
利用者認証情報を管理するサーバ1台と複数のアクセスポイントで構成された無線LAN環境を実現したい。PCが無線LAN環境に接続するときの利用者認証とアクセス制御に,IEEE 802.1XとRADIUSを利用する場合の標準的な方法はどれか。
- ア PCにはIEEE 802.1Xのサプリカントを実装し,かつ,RADIUSクライアントの機能をもたせる。
- イ アクセスポイントにはIEEE 802.1Xのオーセンティケータを実装し,かつ,RADIUSクライアントの機能をもたせる。
- ウ アクセスポイントにはIEEE 802.1Xのサプリカントを実装し,かつ,RADIUSサーバの機能をもたせる。
- エ サーバにはIEEE 802.1Xのオーセンティケータを実装し,かつ,RADIUSサーバの機能をもたせる。
答えと解説を見る
正解はイです。アクセスポイントはオーセンティケータで、RADIUSクライアントとして認証サーバへ中継します。
アのPCはサプリカントだけを担います。ウのサプリカントはPC側です。エのサーバは認証サーバで、オーセンティケータではありません。
まとめ
- 役割:端末・アクセスポイント・RADIUSサーバ
- 中継:オーセンティケータはRADIUSクライアント
- 方式:EAP-TLSは証明書で相互認証、PEAPはパスワード
この回の用語
- IEEE 802.1X
- サプリカント
- オーセンティケータ
- 認証サーバ
- RADIUS
- EAP
- EAP-TLS
- PEAP
参考:IEEE 802.1X-2020(Port-Based Network Access Control:supplicant、authenticator、authentication server、EAPOL)、RFC 2865(RADIUS)、RFC 3579(RADIUS Support for EAP)、RFC 3748(EAP)、RFC 5216(EAP-TLS:相互認証)、IPA 令和4年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問17。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。