第6章 守る機器と仕組み 6-11
MACアドレスフィルタリングとSSIDステルスが効かない理由
無線LANでよく使われてきたMACアドレスフィルタリングとSSIDステルス(ANY接続拒否)が、なぜ十分な対策にならないのかを説明し、本当に必要な暗号化と認証を確かめます。最後に確認問題を1問解きます。
MACアドレスフィルタリング
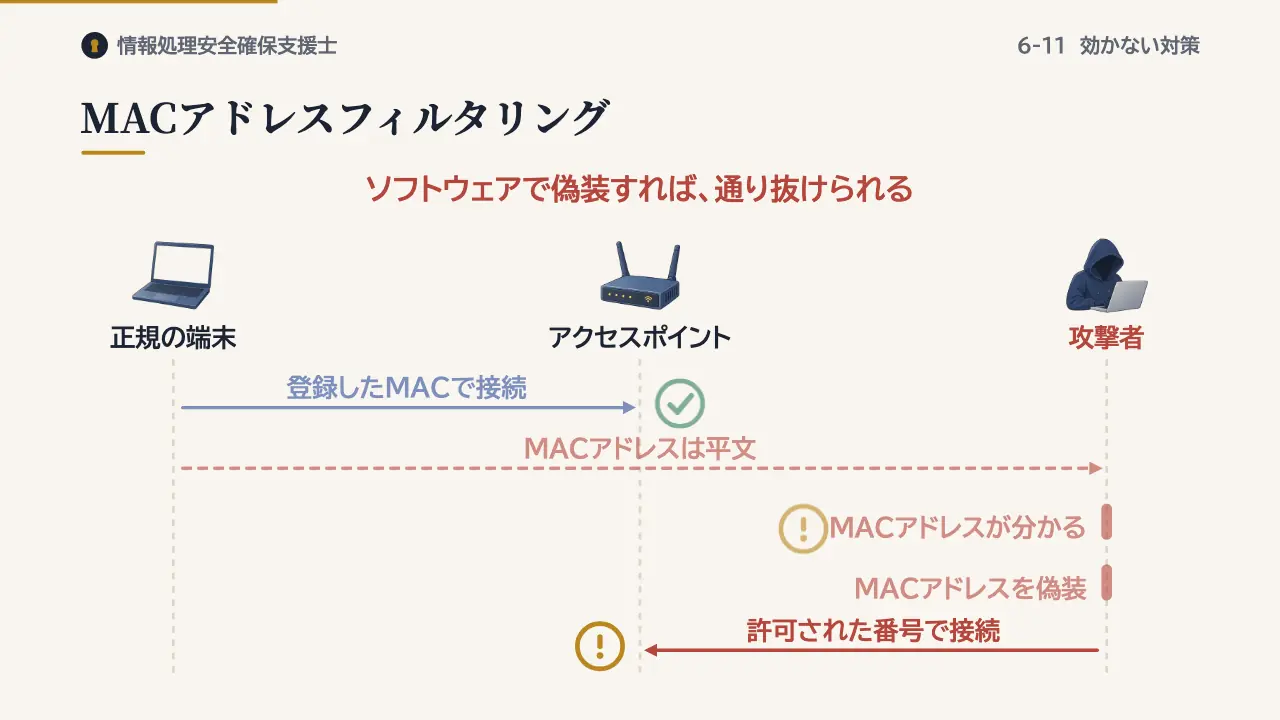
一つ目は、MACアドレスフィルタリングです。登録した機器のMACアドレスからの接続だけを、アクセスポイントが受け付けます。ところが、無線LANのフレームでは、送信元のMACアドレスが暗号化されずに送られます。
そのため、近くで電波を受信すれば、許可された機器のMACアドレスが分かります。しかも、MACアドレスは、ソフトウェアの設定で変えられます。許可された番号に偽装すれば、フィルタリングを通り抜けられます。
SSIDステルス
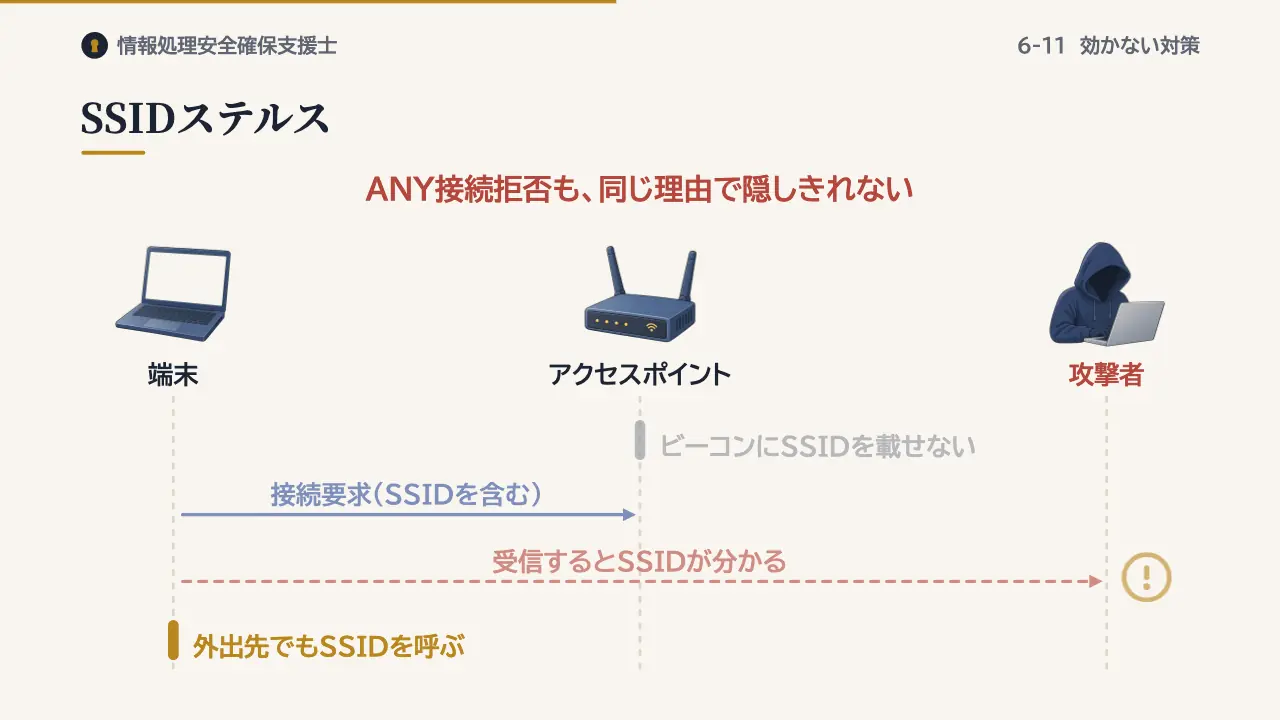
二つ目は、SSIDステルスです。アクセスポイントが周りに存在を知らせるビーコンという電波に、SSIDを載せないようにする機能です。端末のネットワークの一覧に表示されなくなるので、隠れたように見えます。
しかし、端末が接続するときには、SSIDを含んだやり取りが行われます。それを受信すれば、SSIDは分かってしまいます。さらに、隠れたネットワークに接続する設定の端末は、外出先でもそのSSIDを呼びかけることがあり、かえって名前を広めてしまいます。
SSIDを指定しない接続の要求を断る、ANY接続拒否という機能もあります。これも同じ理由で、SSIDを隠しきることはできません。
必要な対策
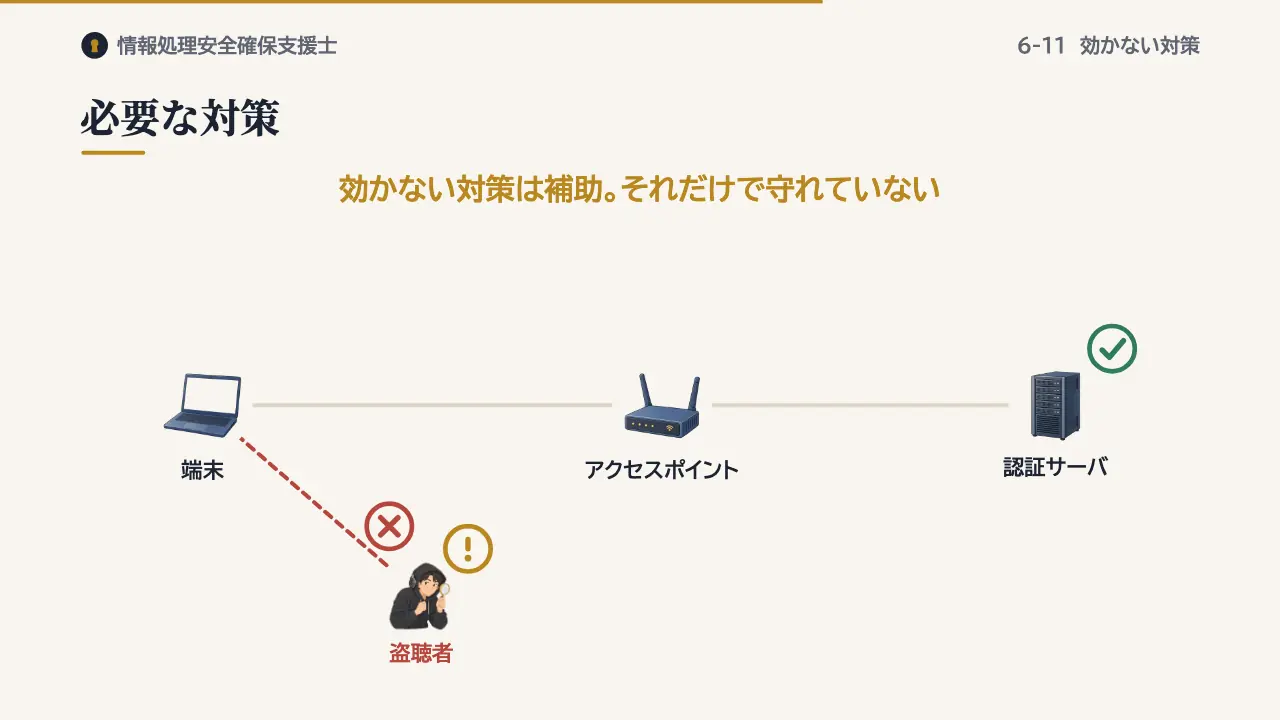
どちらの機能も、通信を暗号化するわけではありません。通信の中身は守られないままです。必要なのは、WPA2やWPA3による暗号化と、推測されにくいパスフレーズです。企業では、IEEE 802.1Xで利用者ごとに認証します。
効かない対策は、補助として使う分には構いません。ただ、それだけで守れていると考えないことが大切です。
確認問題
そらとりんのオリジナル問題です。
無線LANのアクセスポイントでSSIDステルスを設定したときの説明として,適切なものはどれか。
- ア 通信が暗号化されるので,電波を受信されても内容を読まれない。
- イ 端末が接続するときのやり取りから,SSIDを知られるおそれがある。
- ウ 登録したMACアドレスの機器だけが接続できるようになる。
- エ 利用者ごとにRADIUSサーバで認証してから接続させる。
答えと解説を見る
正解はイです。ビーコンからSSIDを消しても、端末が接続するときのやり取りからSSIDが分かります。
アのような暗号化はしません。ウはMACアドレスフィルタリング、エはIEEE 802.1Xの説明です。
まとめ
- MACアドレス:電波から読み取れて、偽装もできる
- SSIDステルス:接続のやり取りからSSIDが分かる
- 必要な対策:WPA2・WPA3の暗号化と利用者の認証
この回の用語
- MACアドレスフィルタリング
- SSIDステルス
- ANY接続拒否
- ビーコン
- MACアドレスの偽装
参考:IEEE 802.11-2020(ビーコン、プローブ要求・応答、MACヘッダは暗号化されない)、総務省「企業等が安心して無線LANを導入・運用するために」(平成25年1月):MACアドレスは偽装でき、対策としての有効性は乏しい、IPA「公衆無線LAN利用に係る脅威と対策」(MACアドレスの偽装による不正接続)。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。