第6章 守る機器と仕組み 6-8
TLSとHSTSとは?ハンドシェイクとTLS 1.3
Webの通信を守るTLSの役割とハンドシェイクの流れ、TLS 1.3の主な変更点、常時TLS化と、ブラウザにHTTPSでの接続を強制するHSTSを説明します。最後に過去問を1問解きます。
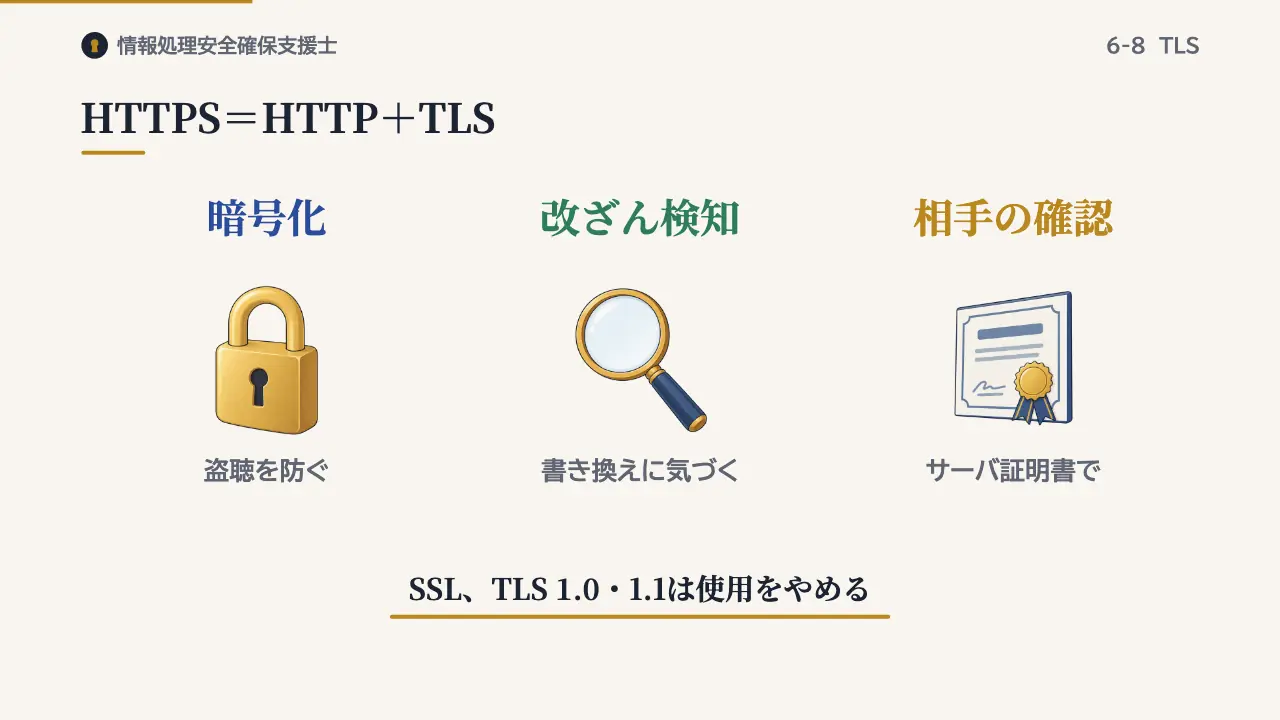
HTTPS=HTTP+TLS
TLSは、アプリケーションの通信を守るプロトコルです。HTTPをTLSで守ったものが、HTTPSです。TLSは、盗聴を防ぐ暗号化、改ざんの検知、サーバ証明書による相手の確認の三つを行います。
TLSの前身はSSLです。SSLと古いTLS 1.0、1.1は、使用をやめるよう定められています。
ハンドシェイク
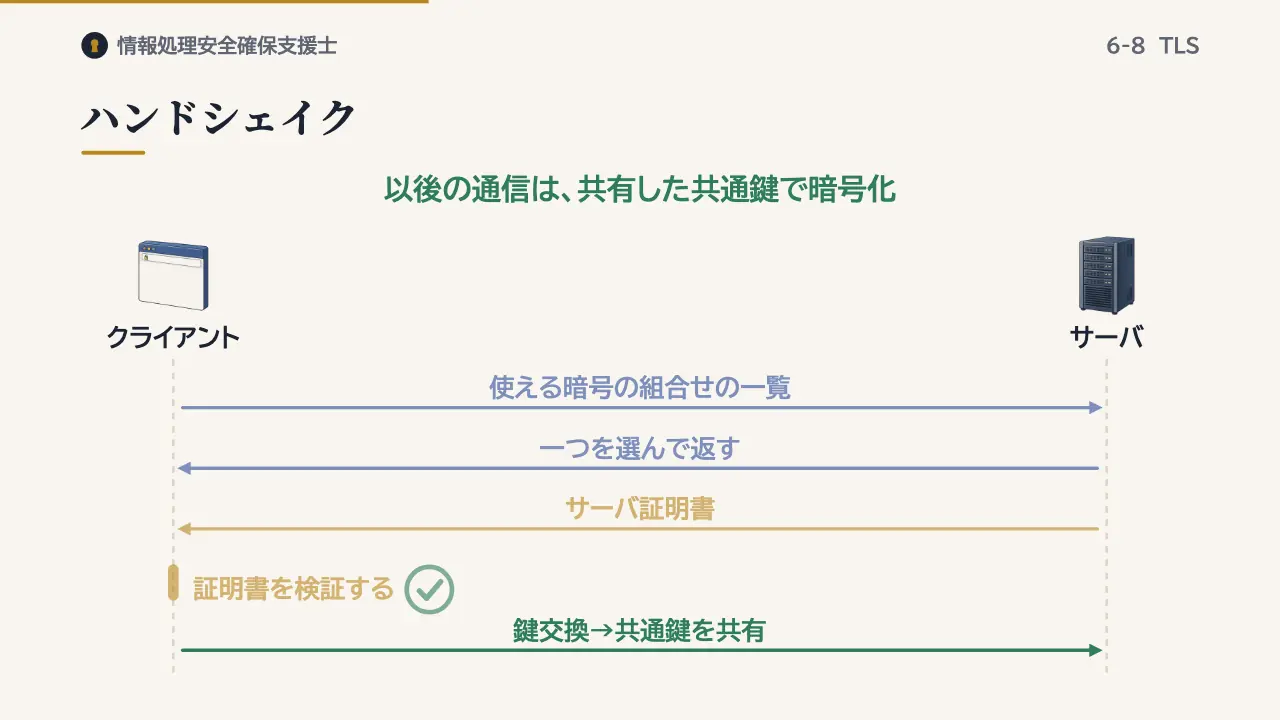
通信の最初に、ハンドシェイクという手順で、使う方式と鍵を決めます。まず、クライアントが、使える暗号の組合せの一覧を送ります。サーバは、その中から一つを選んで返します。
サーバは、サーバ証明書を送ります。クライアントは証明書を検証し、本物のサーバかどうかを確かめます。両者は鍵交換をして、共通鍵を共有します。その後の通信は、この共通鍵で暗号化します。
TLS 1.3の変更点
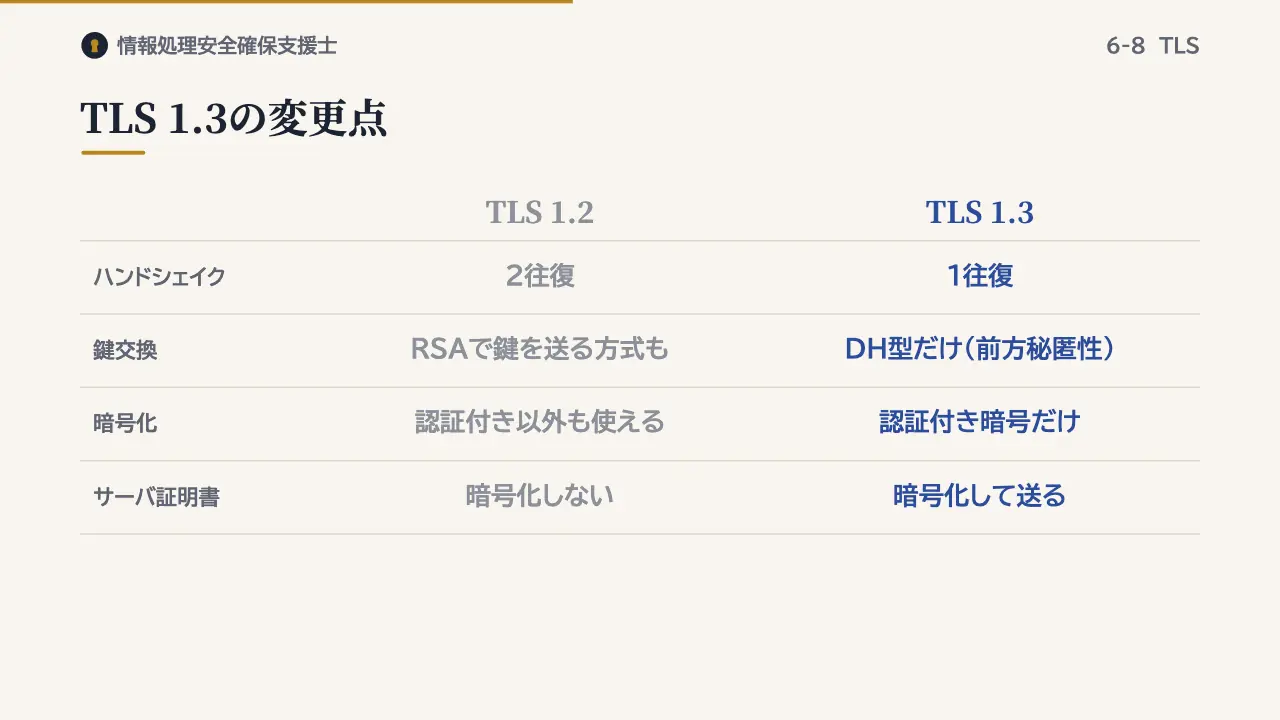
TLS 1.3では、ハンドシェイクが整理され、TLS 1.2より往復が1回少なくなりました。鍵交換は前方秘匿性のあるディフィー・ヘルマン型だけになり、RSAで鍵を送る方式は廃止されました。
暗号化には、改ざんの検知も同時に行う認証付き暗号だけを使います。サーバ証明書も暗号化して送ります。
常時TLS化とHSTS
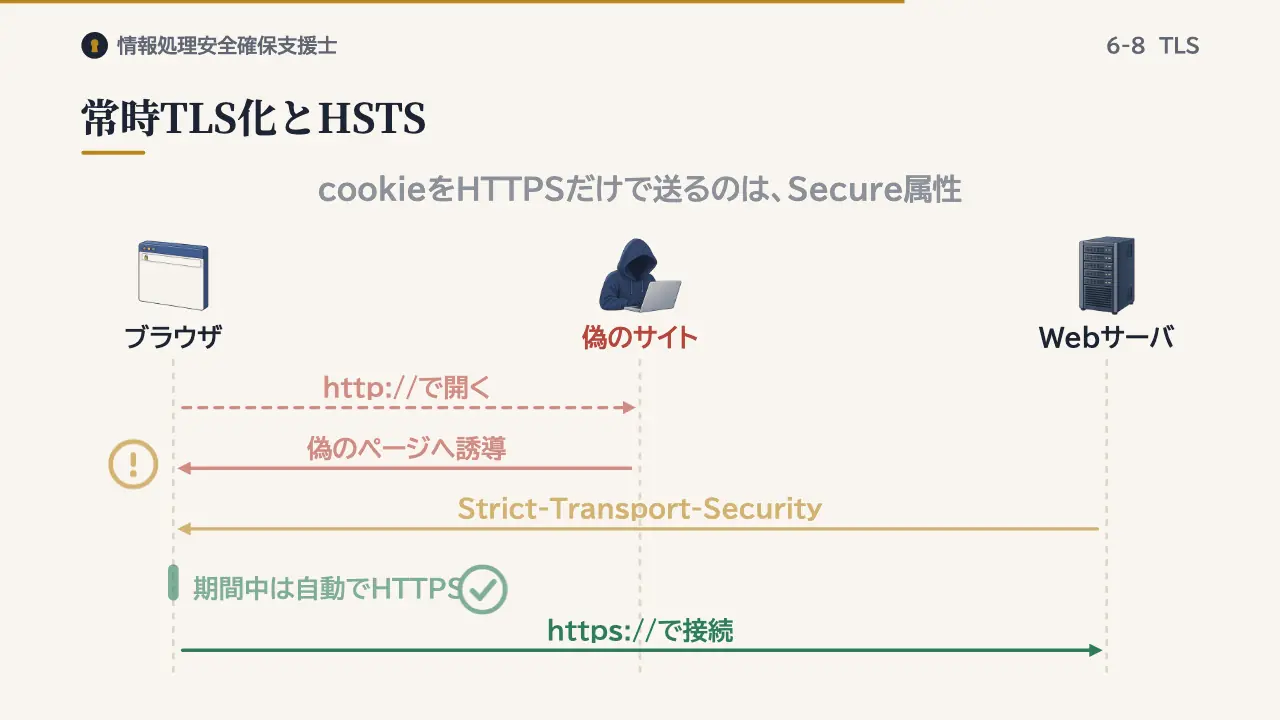
Webサイトのすべてのページを、HTTPSにすることを常時TLS化といいます。ところが、利用者がhttpで始まるURLを開くと、その最初の通信は暗号化されず、偽のページに誘導されるおそれがあります。
そこでHSTSを使います。サーバは、Strict-Transport-Securityというヘッダで、HTTPSだけを使うよう伝えます。受け取ったブラウザは、指定された期間、そのサイトへのアクセスを、自動的にHTTPSに切り替えます。
HSTSは接続をHTTPSに強制する仕組みです。ブラウザの鍵マークの表示や、別のオリジンへのアクセスを制限する同一オリジンポリシーとは別のものです。cookieをHTTPSのときだけ送るのは、第5章で見たSecure属性の働きです。これもHSTSとは別の仕組みです。
過去問にチャレンジ
出典:令和3年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問15
HSTS(HTTP Strict Transport Security)の説明はどれか。
- ア HSTSを利用するWebサイトにWebブラウザがHTTPでアクセスした場合,Webブラウザから当該サイトへのその後のアクセスを強制的にHTTP over TLS(HTTPS)にする。
- イ HSTSを利用するWebサイトにWebブラウザがHTTPでアクセスした場合,Webページの文書やスクリプトについて,あるオリジンから読み込まれたリソースから他のオリジンのリソースにアクセスできないように制限する。
- ウ HTTPSで通信が保護されている場合にだけ,cookieの属性によらず強制的にcookieを送信する。
- エ 信頼性が高いサーバ証明書を有するWebサイトとのHTTPS通信では,Webブラウザに鍵マークを表示する。
答えと解説を見る
正解はアです。HSTSを使うサイトにアクセスすると、ブラウザはその後のアクセスを強制的にHTTPSにします。
イは同一オリジンポリシー、エは鍵マークの表示の説明です。ウのように、cookieを強制的に送る働きもありません。
まとめ
- TLS:暗号化・改ざん検知・サーバの確認
- TLS 1.3:往復が少なく、前方秘匿性と認証付き暗号
- HSTS:以降の接続をHTTPSで行わせる
この回の用語
- TLS
- ハンドシェイク
- TLS 1.3
- 常時TLS化
- HSTS
- HTTPS
参考:RFC 8446(TLS 1.3:1-RTT ハンドシェイク、静的RSA鍵交換の廃止、AEAD のみ、証明書の暗号化)、RFC 8996(TLS 1.0 と 1.1 の廃止)、RFC 7568(SSL 3.0 の廃止)、RFC 6797(HTTP Strict Transport Security) https://www.rfc-editor.org/rfc/rfc6797.html、IPA「TLS暗号設定ガイドライン」、IPA 令和3年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問15。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。