第6章 守る機器と仕組み 6-7
IPsecとは?AHとESPの違い、IKEとSA
ネットワーク層で通信を守るIPsecを、改ざんを検知するAH、暗号化もするESP、鍵を交換するIKE、取り決めのSAに分けて説明します。最後に過去問を1問解きます。
IPsecの部品
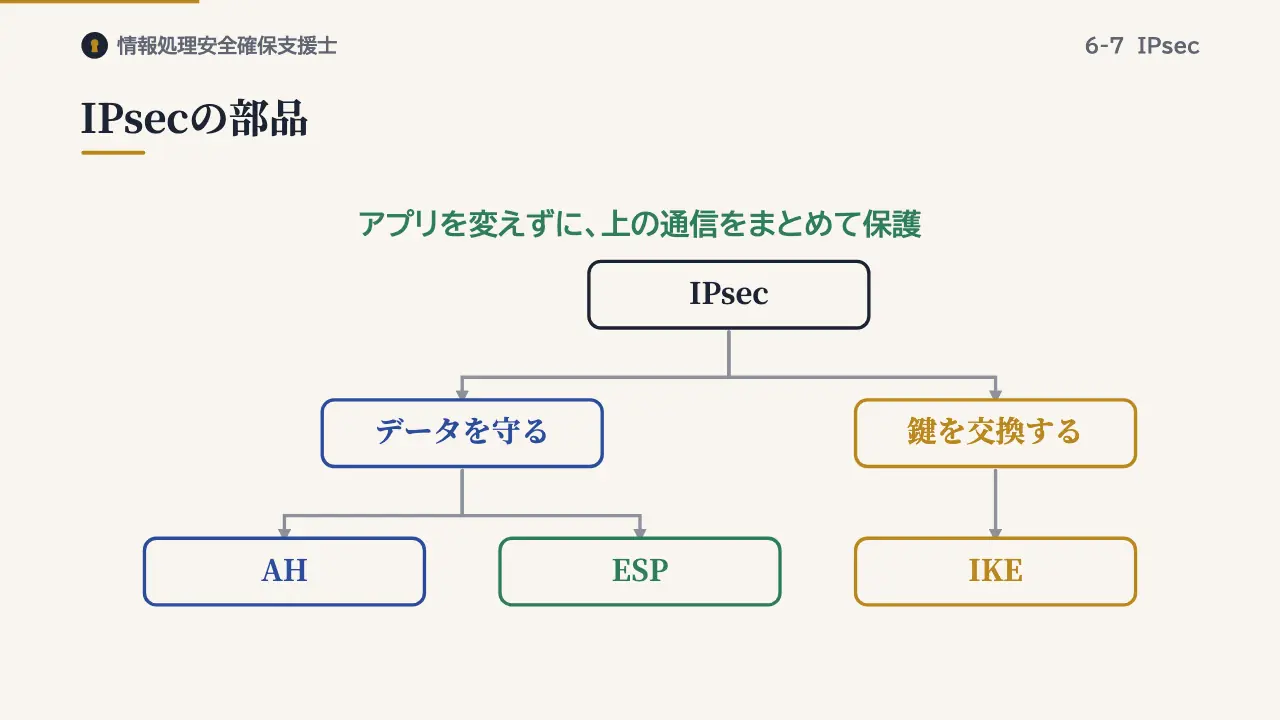
IPsecは、ネットワーク層でIPパケットを守る仕組みです。アプリケーションを変えずに、その上の通信をまとめて保護できます。部品は三つです。データを守るAHとESP、そして鍵を交換するIKEです。
SA:取り決め
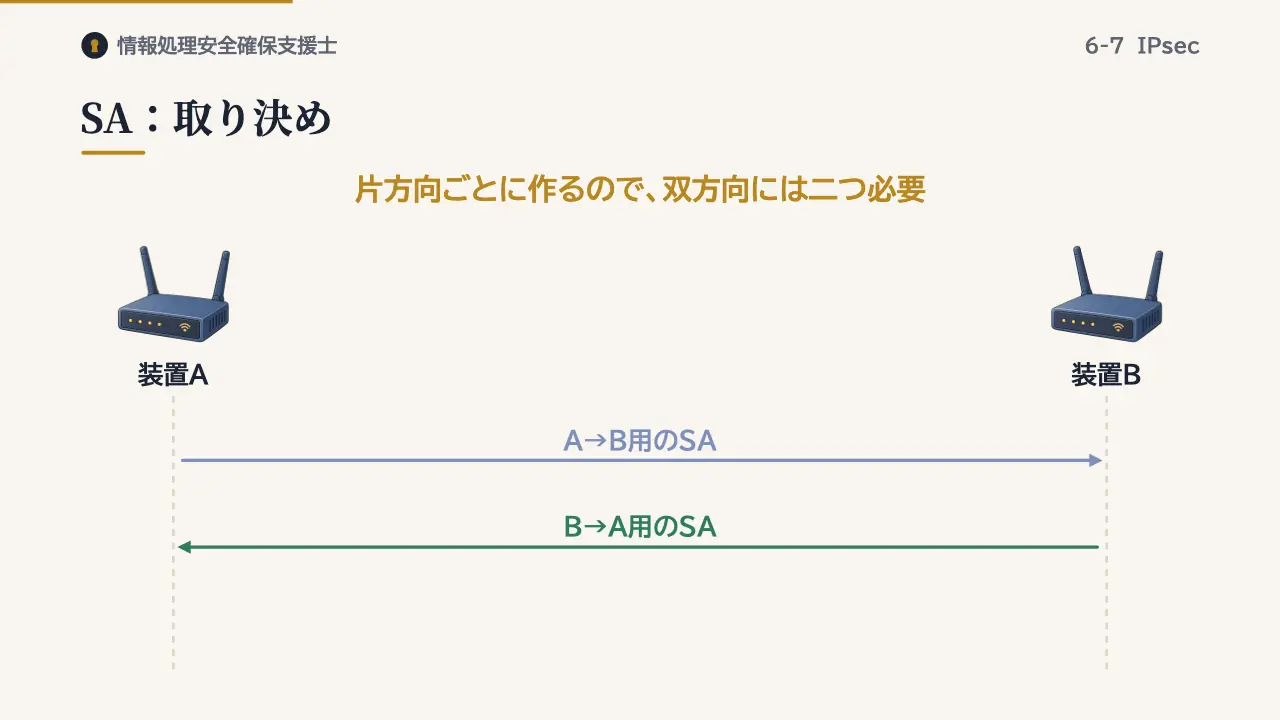
通信する二者が、どの方式とどの鍵を使うかの取り決めを、SAといいます。SAは片方向ごとに作るので、双方向の通信には二つ必要です。
AHとESPの違い
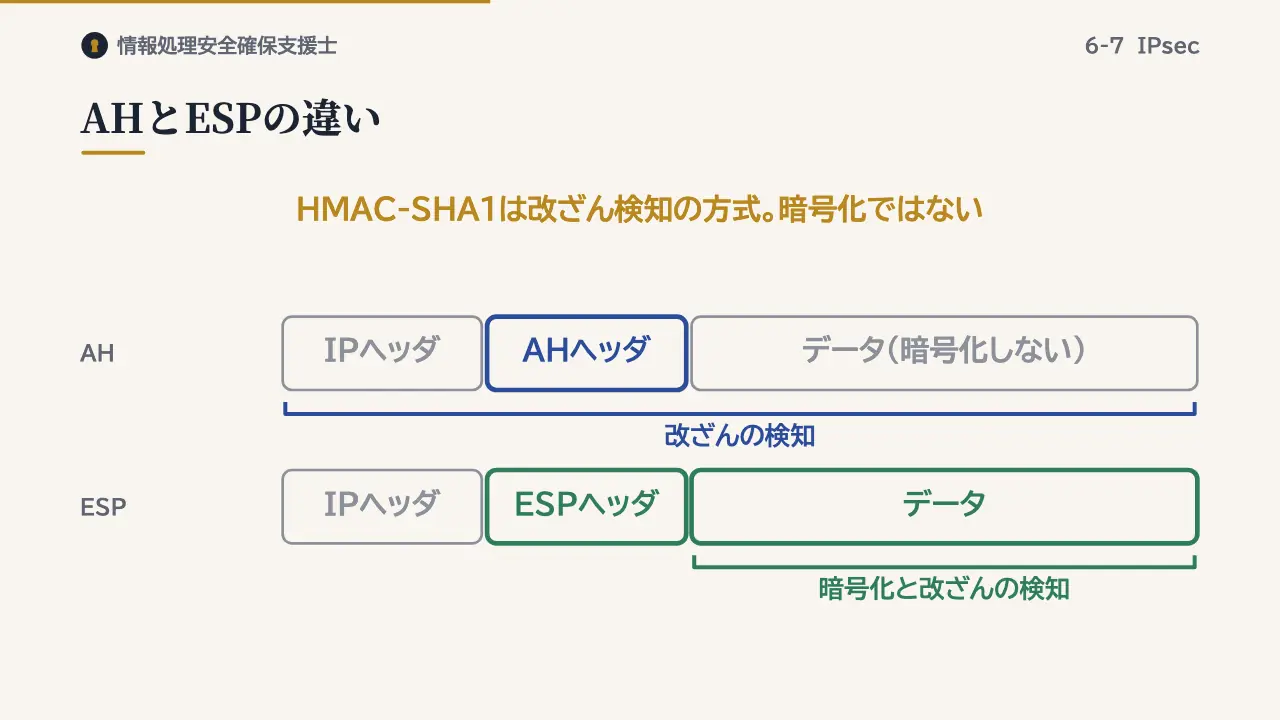
AHは、認証ヘッダです。パケットが改ざんされていないことと、正しい相手から届いたことを確かめます。ただし、暗号化はしません。ESPは、暗号化と改ざんの検知の両方を行います。中身を秘密にしたいときは、ESPを使います。
改ざんの検知には、HMAC-SHA1のようなメッセージ認証符号を使います。これは暗号化の方式ではありません。
AHとNAT
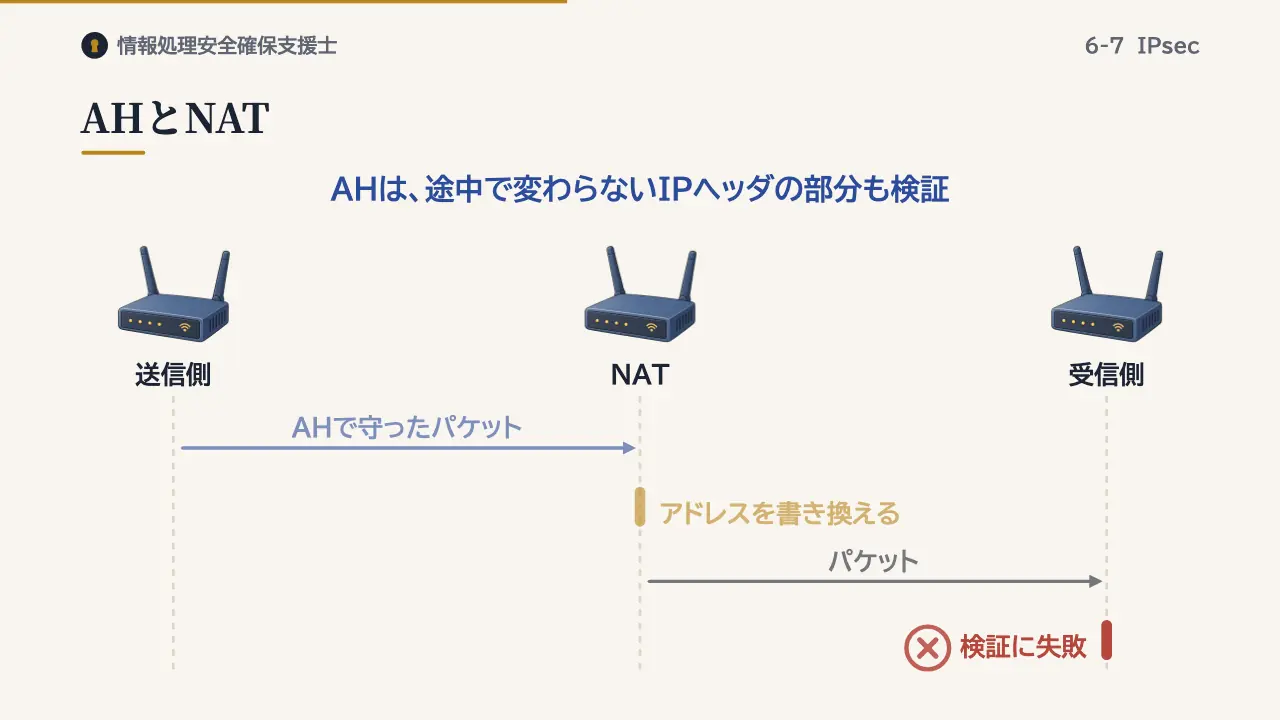
AHは、途中で変わらないIPヘッダの部分も検証の対象にします。そのため、アドレスを書き換えるNATを通ると、検証に失敗します。
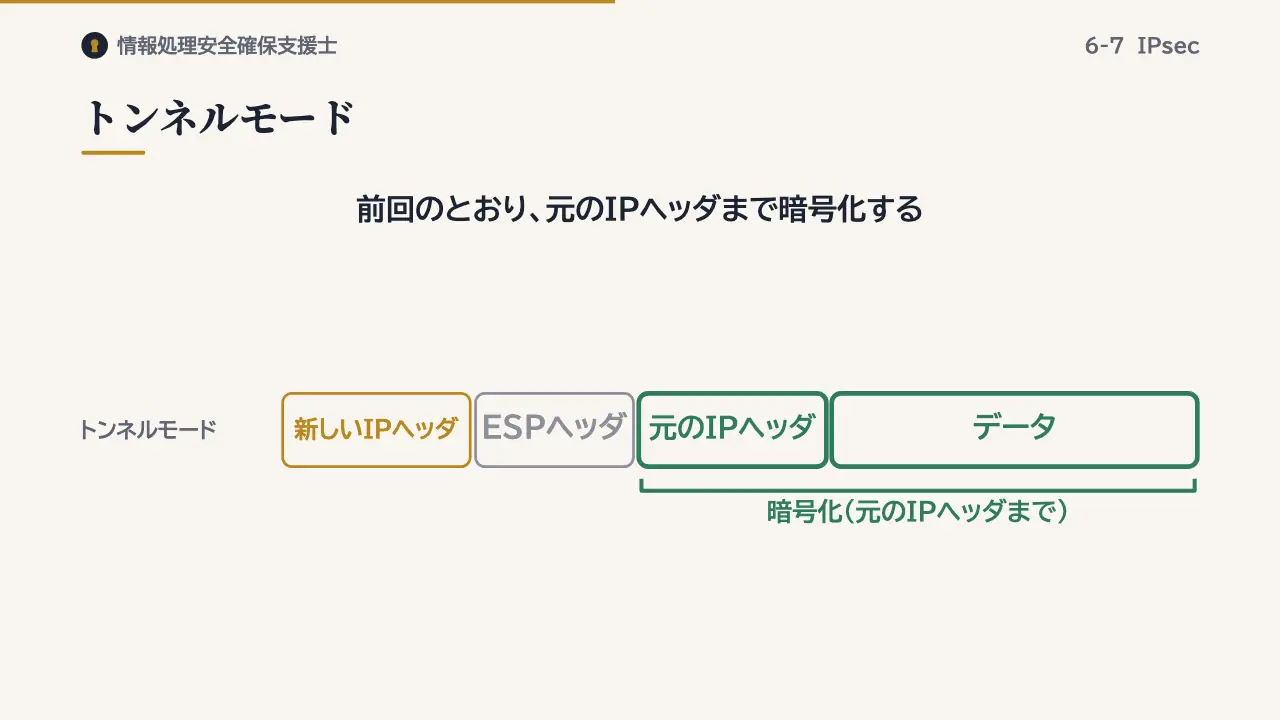
トンネルモード
前回見たとおり、トンネルモードでは、元のIPヘッダまで含めて暗号化します。
IKEで鍵を決める
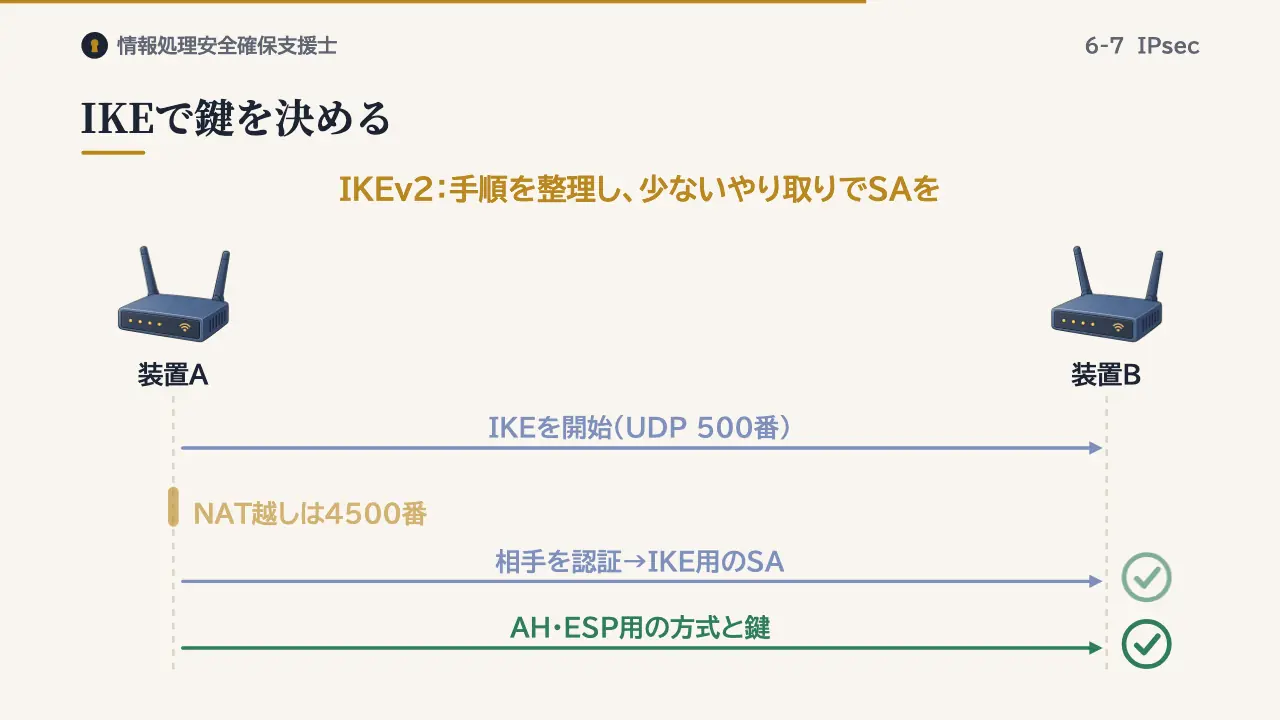
鍵を交換し、SAを作るのがIKEです。IKEは、UDPの500番ポートを使います。途中にNATがあるときは、4500番ポートに切り替えます。IKEは、まず相手を認証し、IKE自身のやり取りを守るためのSAを作ります。
次に、その守られたやり取りの中で、AHやESPで使う方式と鍵を決めます。IKEには、バージョン1と2があります。現在のバージョン2は、手順が整理され、少ないやり取りでSAを作れます。
過去問にチャレンジ
出典:平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問15
IPsecに関する記述のうち,適切なものはどれか。
- ア IKEはIPsecの鍵交換のためのプロトコルであり,ポート番号80が使用される。
- イ 暗号化アルゴリズムとして,HMAC-SHA1が使用される。
- ウ トンネルモードを使用すると,暗号化通信の区間において,エンドツーエンドの通信で用いる元のIPのヘッダを含めて暗号化できる。
- エ ホストAとホストBとの間でIPsecによる通信を行う場合,認証や暗号化アルゴリズムを両者で決めるためにESPヘッダではなくAHヘッダを使用する。
答えと解説を見る
正解はウです。トンネルモードでは、元のIPヘッダまで含めて暗号化できます。
アのIKEは、80番ではなく500番ポートを使います。イのHMAC-SHA1は改ざんを検知する方式です。エの方式の取り決めは、AHではなくIKEが行います。
まとめ
- AH・ESP:AHは改ざん検知だけ、ESPは暗号化も
- IKE・SA:UDP 500番で鍵を交換し、SAを作る
この回の用語
- IPsec
- AH
- ESP
- IKE
- SA
- IKEv2
- トンネルモード
参考:RFC 4301(Security Architecture for the Internet Protocol:SA、transport・tunnel mode)、RFC 4302(IP Authentication Header)、RFC 4303(IP Encapsulating Security Payload)、RFC 7296(IKEv2:UDP 500・4500、IKE SA・Child SA) https://www.rfc-editor.org/rfc/rfc7296.html、RFC 8221(ESP・AH のアルゴリズムの要件)、IPA 平成28年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問15。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。