第6章 守る機器と仕組み 6-3
IDSとIPSの違いとは?インラインとミラーポート
不正な通信を見つけて知らせるIDSと、遮断まで行うIPSの違いを、ホスト型とネットワーク型、インラインとミラーポートというつなぎ方とあわせて図解します。最後に過去問を1問解きます。
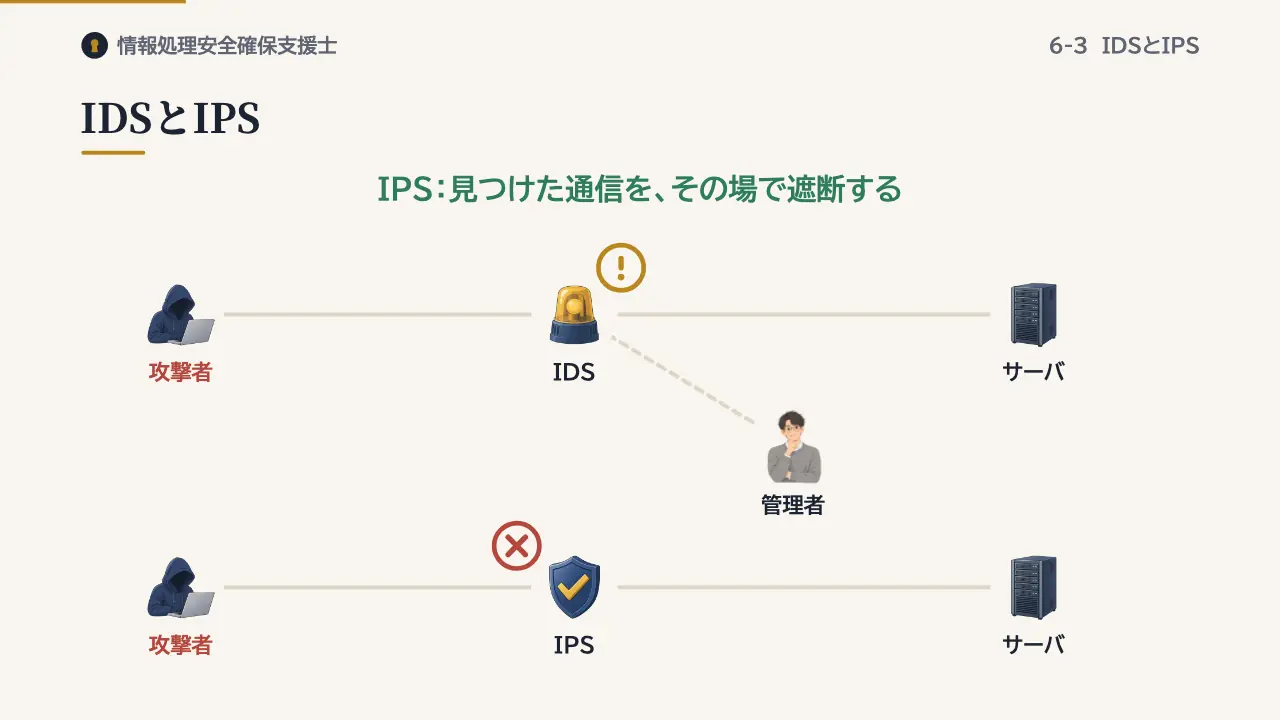
IDSとIPS
IDSは、侵入検知システムです。不正な通信や攻撃の兆候を見つけて、管理者に知らせます。IPSは、侵入防止システムです。見つけるだけでなく、その通信を遮断します。
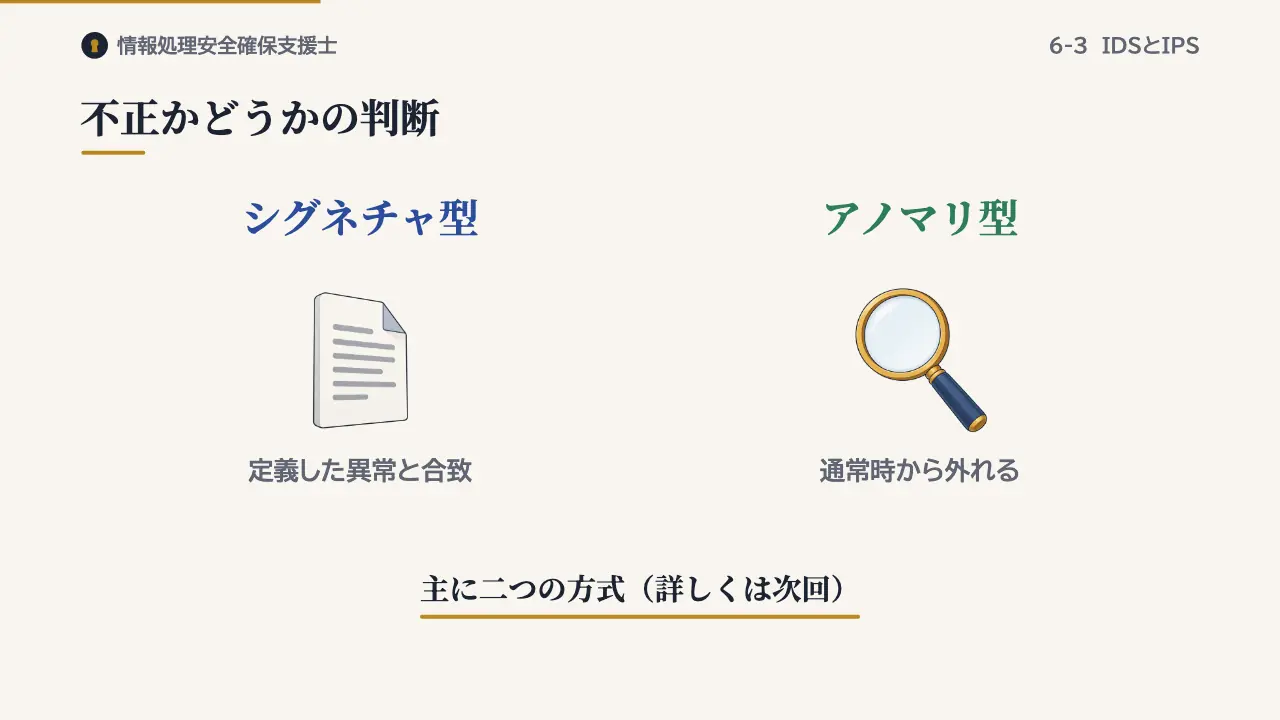
不正かどうかの判断
不正かどうかの判断には、主に二つの方式があります。あらかじめ定義した異常な通信と合致するものを不正とするのが、シグネチャ型です。通常時の通信を基準にして、そこから外れたものを不正とするのが、アノマリ型です。詳しくは次回扱います。
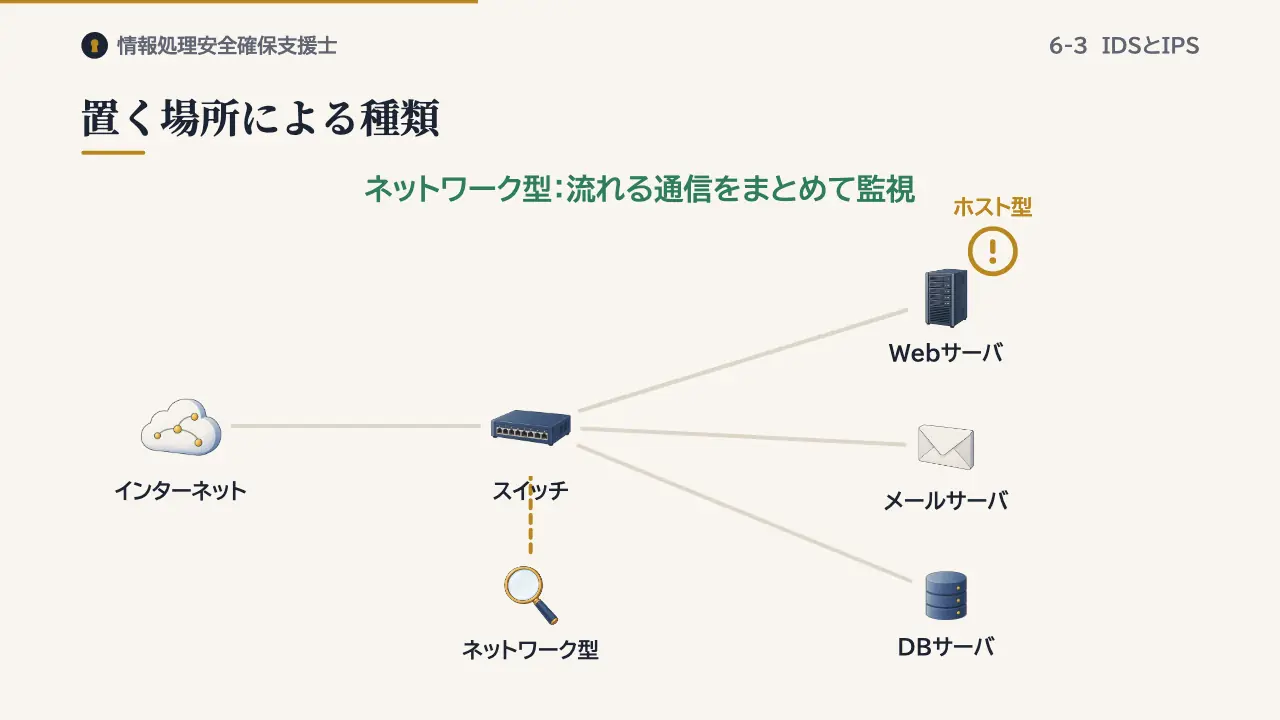
置く場所による種類
IDSには、置く場所による二つの種類があります。ホスト型は、守りたいサーバの中で動きます。ログやファイルの変更を監視し、そのサーバへの攻撃を細かく調べます。
ネットワーク型は、ネットワークの途中で、流れる通信をまとめて監視します。一台で多くの機器を見守れます。
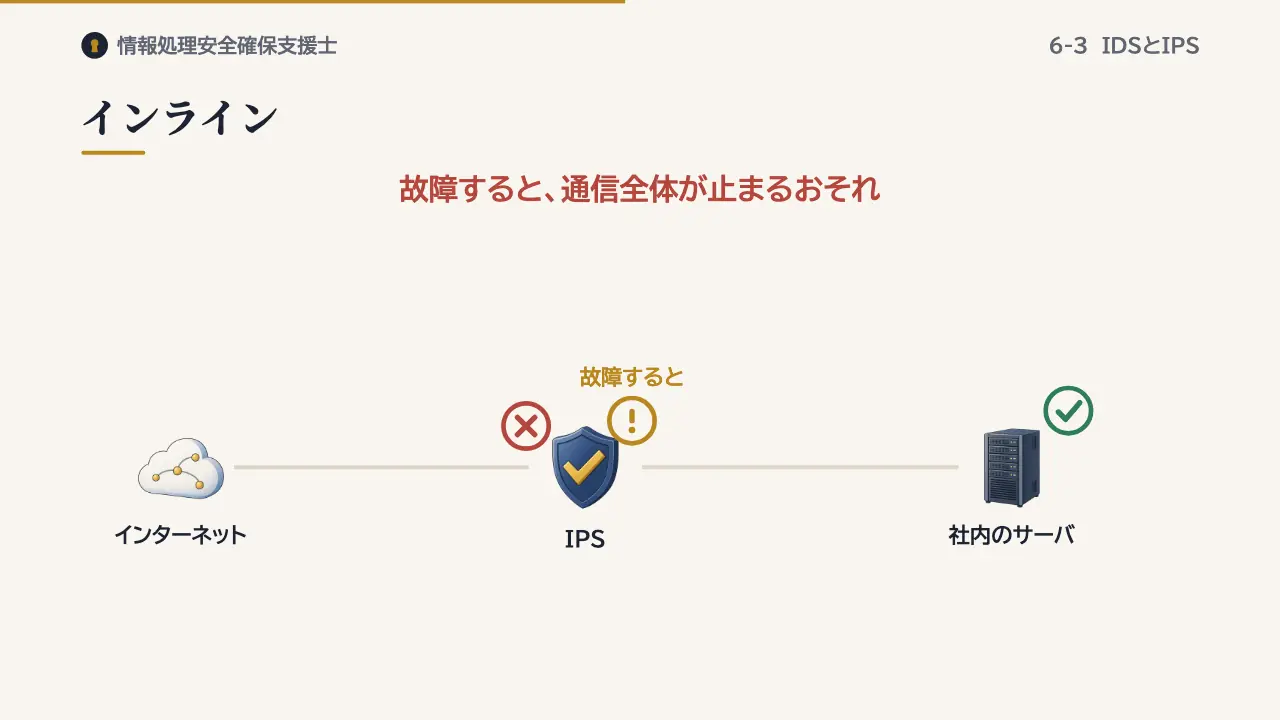
インライン
ネットワーク型のつなぎ方も、二つあります。インラインは、通信経路の上に置く方法です。すべての通信が機器を通過するので、不正な通信をその場で遮断できます。IPSはこの形で使います。
その代わり、機器が故障すると、通信全体が止まるおそれがあります。
ミラーポート
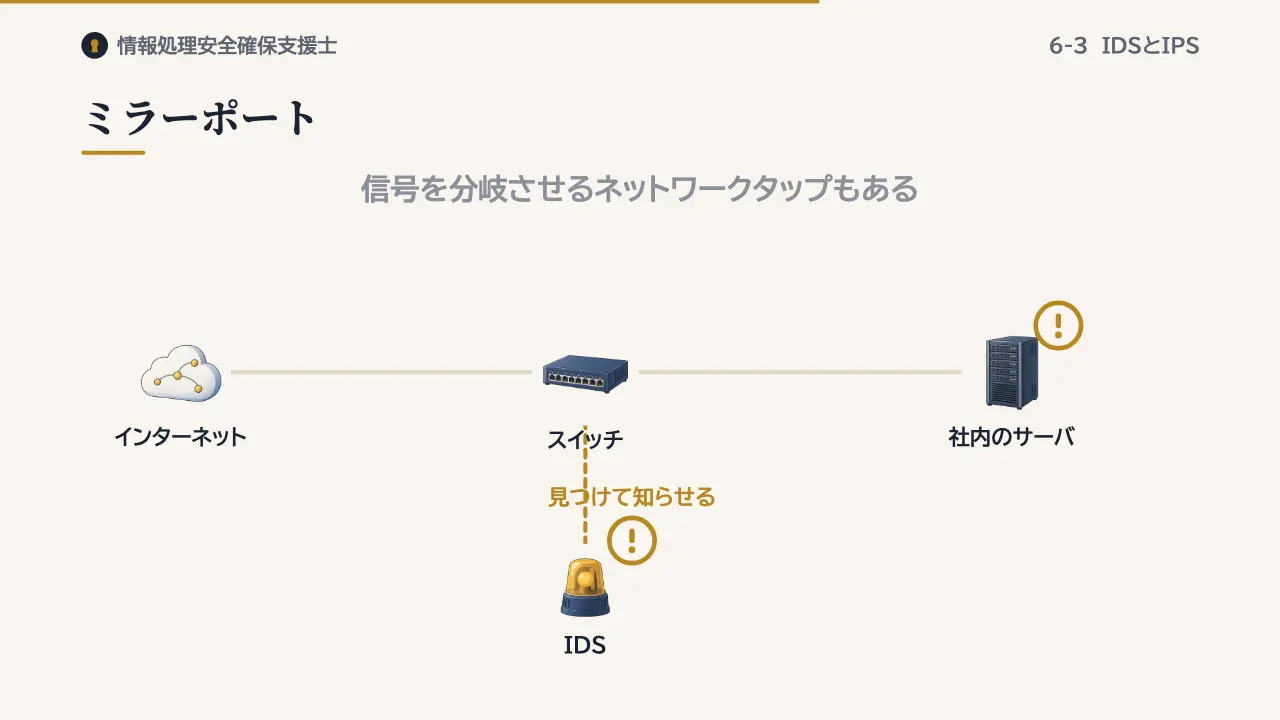
もう一つは、スイッチのミラーポートにつなぐ方法です。ミラーポートは、ほかのポートを流れる通信の複製を出力します。経路の外から通信の写しを見るので、通信を止めずに監視できます。ただし、通信を直接遮断することはできません。IDSでよく使う形です。
回線を流れる信号を分岐させて取り出す、ネットワークタップという装置を使うこともあります。
過去問にチャレンジ
出典:令和5年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問12
インラインモードで動作するシグネチャ型IPSの特徴はどれか。
- ア IPSが監視対象の通信経路を流れる全ての通信パケットを経路外からキャプチャできるように通信経路上のスイッチのミラーポートに接続され,通常時の通信から外れた通信を不正と判断して遮断する。
- イ IPSが監視対象の通信経路を流れる全ての通信パケットを経路外からキャプチャできるように通信経路上のスイッチのミラーポートに接続され,定義した異常な通信と合致する通信を不正と判断して遮断する。
- ウ IPSが監視対象の通信を通過させるように通信経路上に設置され,通常時の通信から外れた通信を不正と判断して遮断する。
- エ IPSが監視対象の通信を通過させるように通信経路上に設置され,定義した異常な通信と合致する通信を不正と判断して遮断する。
答えと解説を見る
正解はエです。インラインなので通信経路の上に置かれ、シグネチャ型なので定義した異常な通信と合致するものを遮断します。
アとイはミラーポートにつながり、経路の外にあります。ウは、通常時から外れた通信を不正とするアノマリ型です。
まとめ
- IDS・IPS:IDSは見つけて知らせ、IPSは遮断する
- 置く場所:ホスト型はサーバの中、ネットワーク型は途中
- つなぎ方:インラインは遮断でき、ミラーポートは写しを見る
この回の用語
- IDS
- IPS
- ホスト型
- ネットワーク型
- インライン
- ミラーポート
- ネットワークタップ
参考:NIST SP 800-94(Guide to Intrusion Detection and Prevention Systems:host-based・network-based、inline・passive sensors、signature-based・anomaly-based detection)、IPA 情報処理安全確保支援士試験 シラバス、IPA 令和5年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問12。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。