第6章 守る機器と仕組み 6-4
シグネチャ型とアノマリ型とは?偽陽性と偽陰性
攻撃を見分けるシグネチャ型(ミスユース型)とアノマリ型の違いと、正常な通信を止める偽陽性(フォールスポジティブ)、攻撃を見逃す偽陰性(フォールスネガティブ)を、WAFの例で説明します。最後に過去問を1問解きます。
シグネチャ型
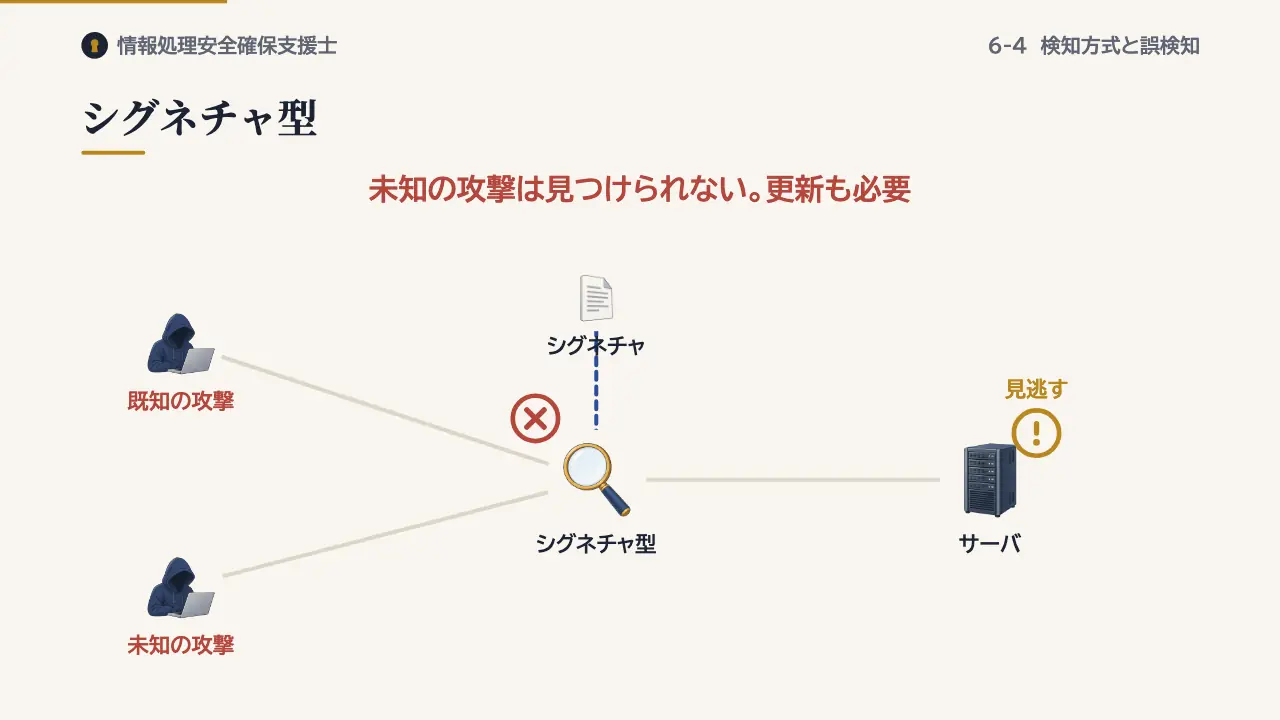
シグネチャ型は、既知の攻撃の特徴をシグネチャとして登録し、それと一致する通信を攻撃と判断します。悪用を見つけるので、ミスユース検知とも呼びます。判断の理由がはっきりしている一方、シグネチャのない未知の攻撃は見つけられません。シグネチャを更新し続ける必要もあります。
アノマリ型
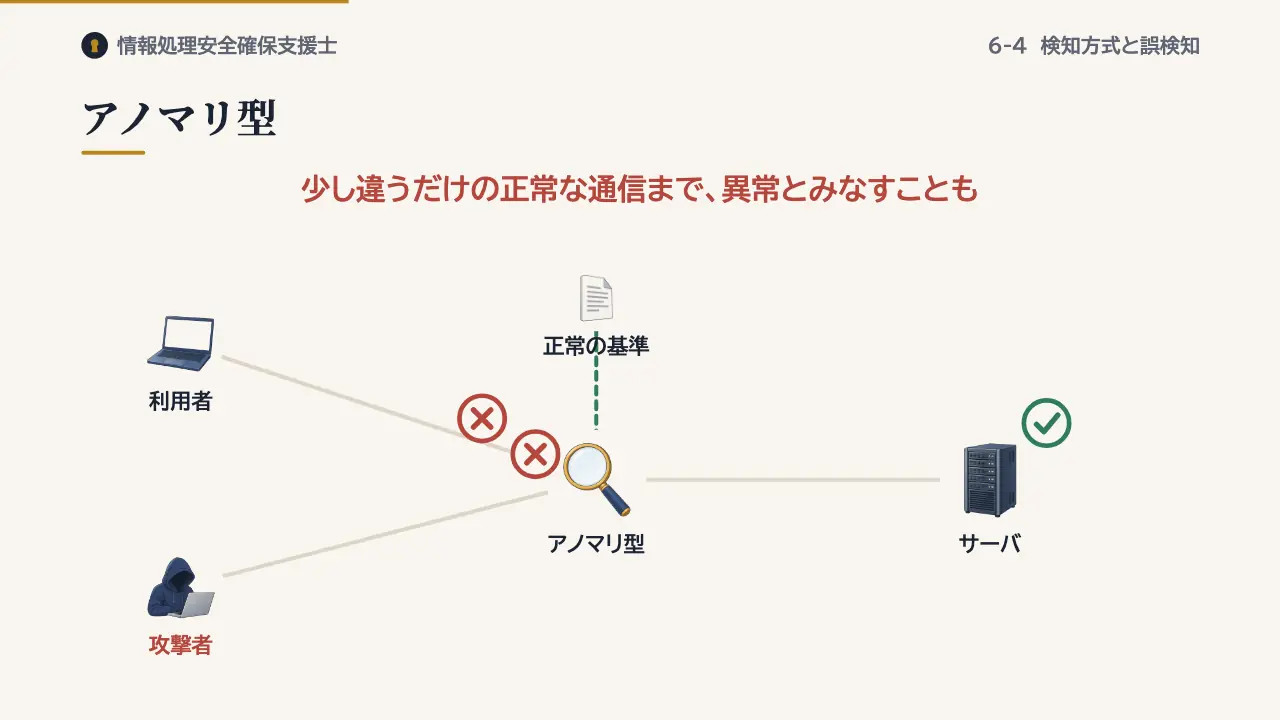
アノマリ型は、正常な状態を基準として決めておき、そこから外れた動きを異常と判断します。未知の攻撃も見つけられる可能性がありますが、普段と少し違うだけの正常な通信まで、異常とみなしてしまうことがあります。
判断の結果は四つ
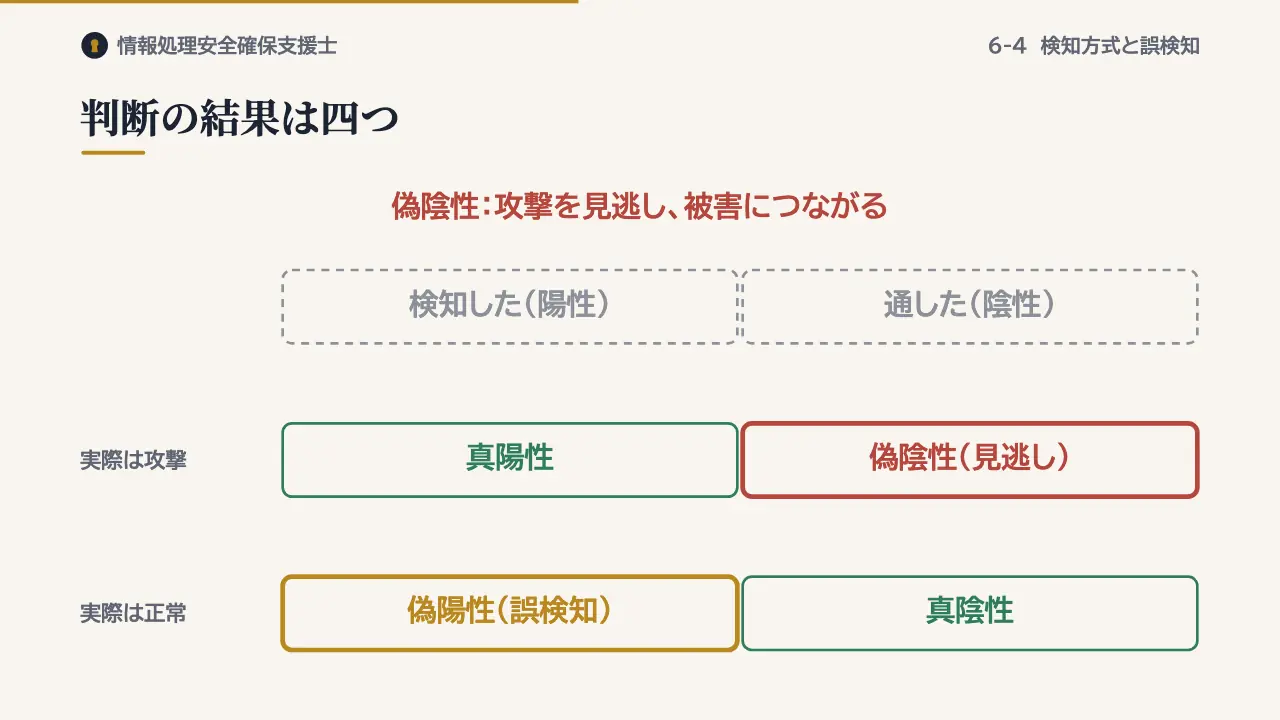
判断の結果は、実際に攻撃かどうかと、検知したかどうかの組合せで、四つに分けられます。攻撃を正しく検知するのが真陽性、正常な通信を正しく通すのが真陰性です。
正常な通信を攻撃と判断するのが、偽陽性、フォールスポジティブです。必要な通信が止まり、利用者が困ります。攻撃を見逃して通すのが、偽陰性、フォールスネガティブです。そのまま被害につながります。
WAFで考える
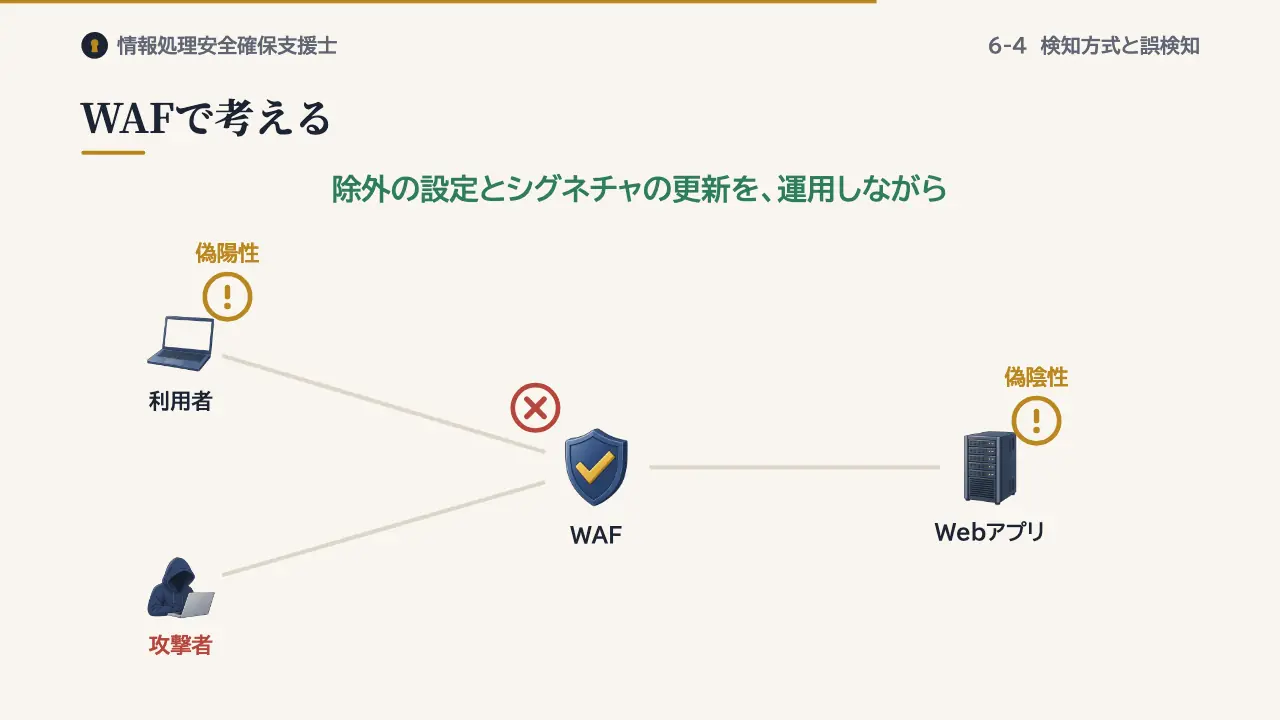
WAFで考えてみます。HTMLで特別な意味を持つ不等号の記号を見つけたら、遮断する設定にしたとします。このとき、数式を含む正当なリクエストまで遮断されたら、偽陽性です。
反対に、WAFが検査しない部分に攻撃の命令を埋め込んだり、リクエストを分割したりして、攻撃が通り抜けたら、偽陰性です。条件を厳しくすると偽陽性が増え、緩くすると偽陰性が増えます。
誤検知が見つかったら、その通信を除外する設定を加え、新しい攻撃に合わせてシグネチャも更新します。こうした調整を、運用しながら続けます。
過去問にチャレンジ
出典:令和5年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問10
WAFにおけるフォールスポジティブに該当するものはどれか。
- ア HTMLの特殊文字“<”を検出したときに通信を遮断するようにWAFを設定した場合,“<”などの数式を含んだ正当なHTTPリクエストが送信されたとき,WAFが攻撃として検知し,遮断する。
- イ HTTPリクエストのうち,RFCなどに仕様が明確に定義されておらず,Webアプリケーションソフトウェアの開発者が独自の仕様で追加したフィールドについてはWAFが検査しないという仕様を悪用して,攻撃の命令を埋め込んだHTTPリクエストが送信されたとき,WAFが遮断しない。
- ウ HTTPリクエストのパラメータ中に許可しない文字列を検出したときに通信を遮断するようにWAFを設定した場合,許可しない文字列をパラメータ中に含んだ不正なHTTPリクエストが送信されたとき,WAFが攻撃として検知し,遮断する。
- エ 悪意のある通信を正常な通信と見せかけ,HTTPリクエストを分割して送信されたとき,WAFが遮断しない。
答えと解説を見る
正解はアです。数式を含む正当なリクエストを攻撃と判断して遮断しているので、偽陽性です。
イとエは攻撃を見逃しているので、偽陰性です。ウは不正なリクエストを正しく遮断しています。
まとめ
- 検知方式:シグネチャ型は照合、アノマリ型は正常からのずれ
- 誤り:偽陽性は正常を止め、偽陰性は攻撃を見逃す
この回の用語
- シグネチャ型
- ミスユース検知
- アノマリ型
- 偽陽性
- 偽陰性
- フォールスポジティブ
- フォールスネガティブ
参考:NIST SP 800-94(signature-based detection、anomaly-based detection、false positive・false negative、tuning)、IPA「Web Application Firewall 読本」(誤検知と運用)、IPA 令和5年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問10。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。