第6章 守る機器と仕組み 6-2
WAFとは?ブラックリストとホワイトリストの違い
Webアプリケーションへの攻撃を通信の中身から防ぐWAFを、ブラックリスト方式とホワイトリスト方式の違い、HTTPSの通信を検査するための復号の位置とあわせて説明します。最後に過去問を1問解きます。
WAFが守るもの
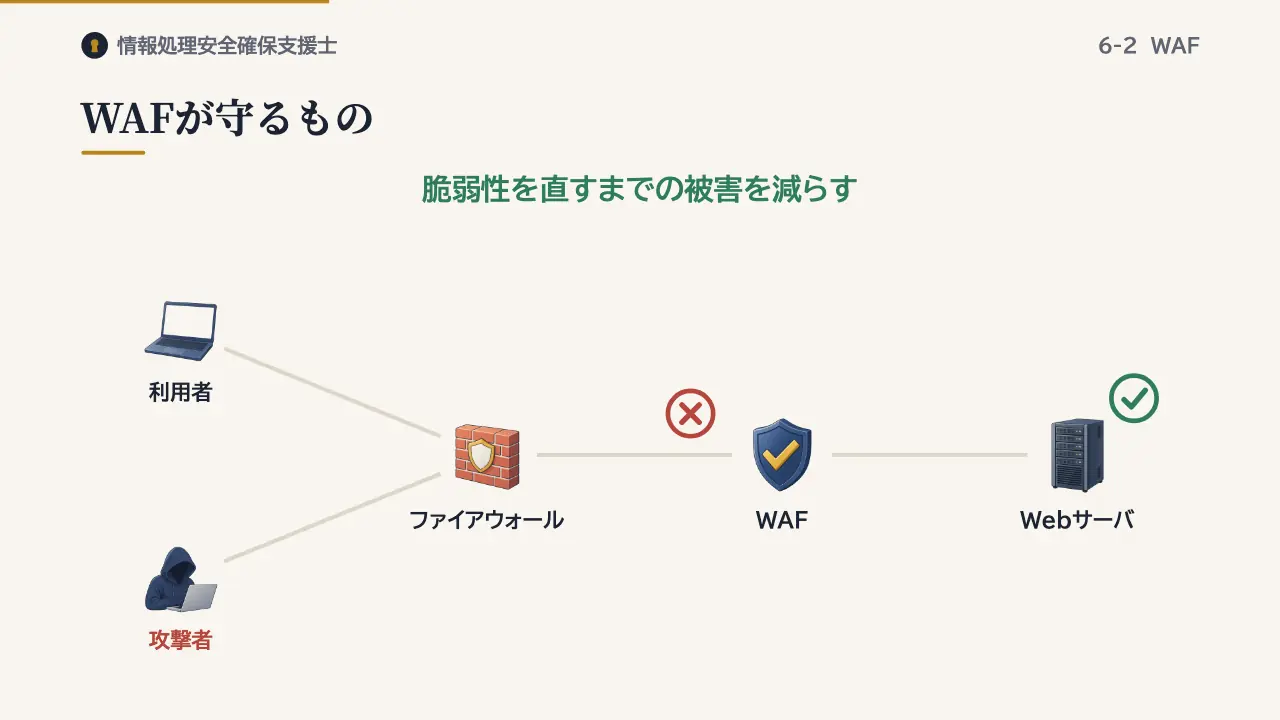
WAFは、Webアプリケーションファイアウォールの略です。Webアプリケーションへの攻撃を、HTTPの通信の中身から見つけて防ぎます。Webサイトへの攻撃は、普通の閲覧と同じ443番ポートを通ります。アドレスとポート番号を見るだけでは、止められません。
WAFは、リクエストの中に、SQLインジェクションやクロスサイトスクリプティングのような攻撃の文字列がないかを調べます。アプリケーションの脆弱性をすぐに直せないとき、修正までの被害を減らす手段にもなります。
ブラックリスト方式
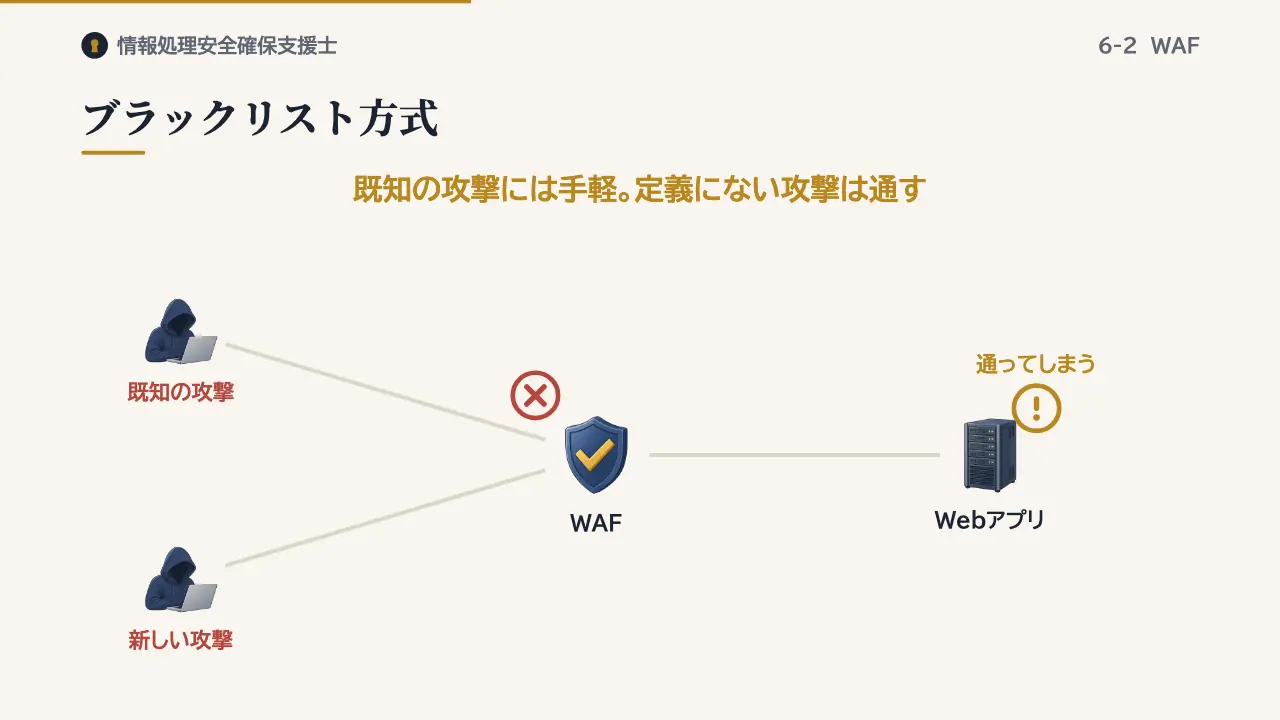
攻撃の見分け方には、二つの方式があります。ブラックリスト方式は、問題のある通信のパターンを定義しておき、当てはまる通信を遮断するか、無害な形に変えます。
既知の攻撃には手軽に使えますが、定義にない新しい攻撃は通してしまいます。
ホワイトリスト方式
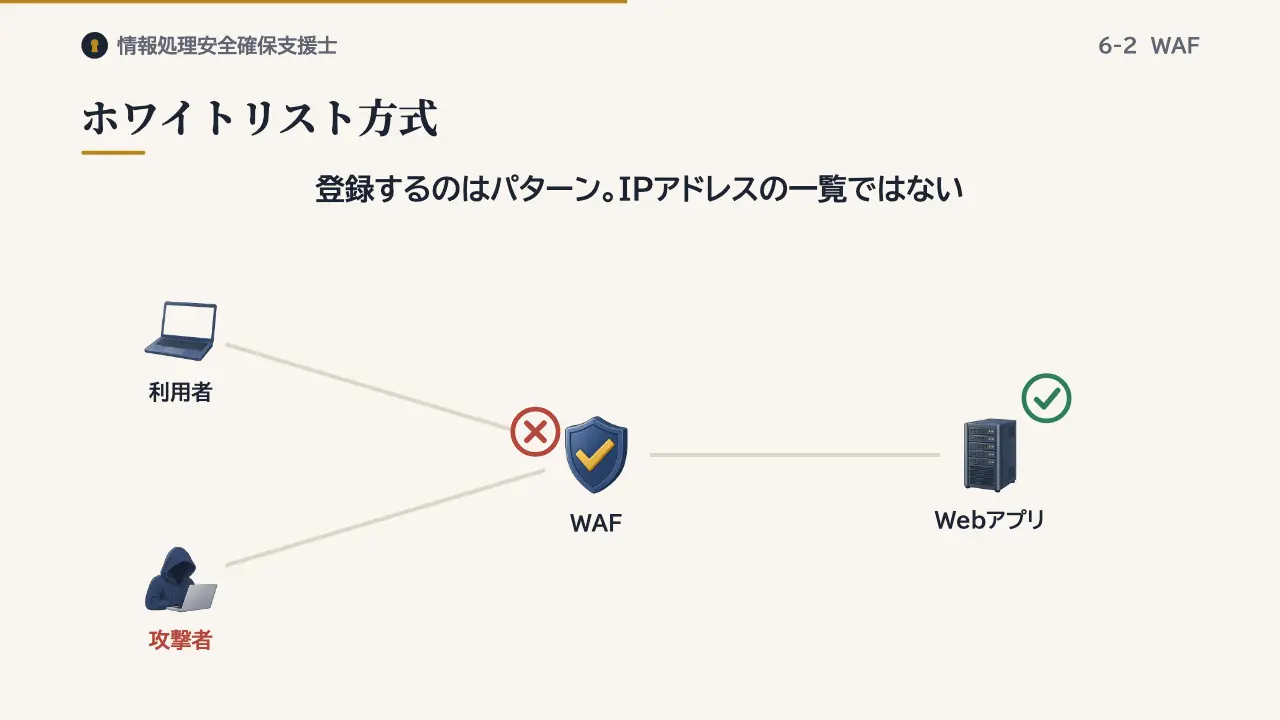
ホワイトリスト方式は、そのアプリケーションで許可する正常な通信のパターンを定義し、それ以外を遮断します。未知の攻撃も止められる反面、アプリケーションに合わせた細かい設定が必要です。
どちらも登録するのは通信のパターンです。サイトのIPアドレスや名前の一覧ではありません。
HTTPSの通信の検査
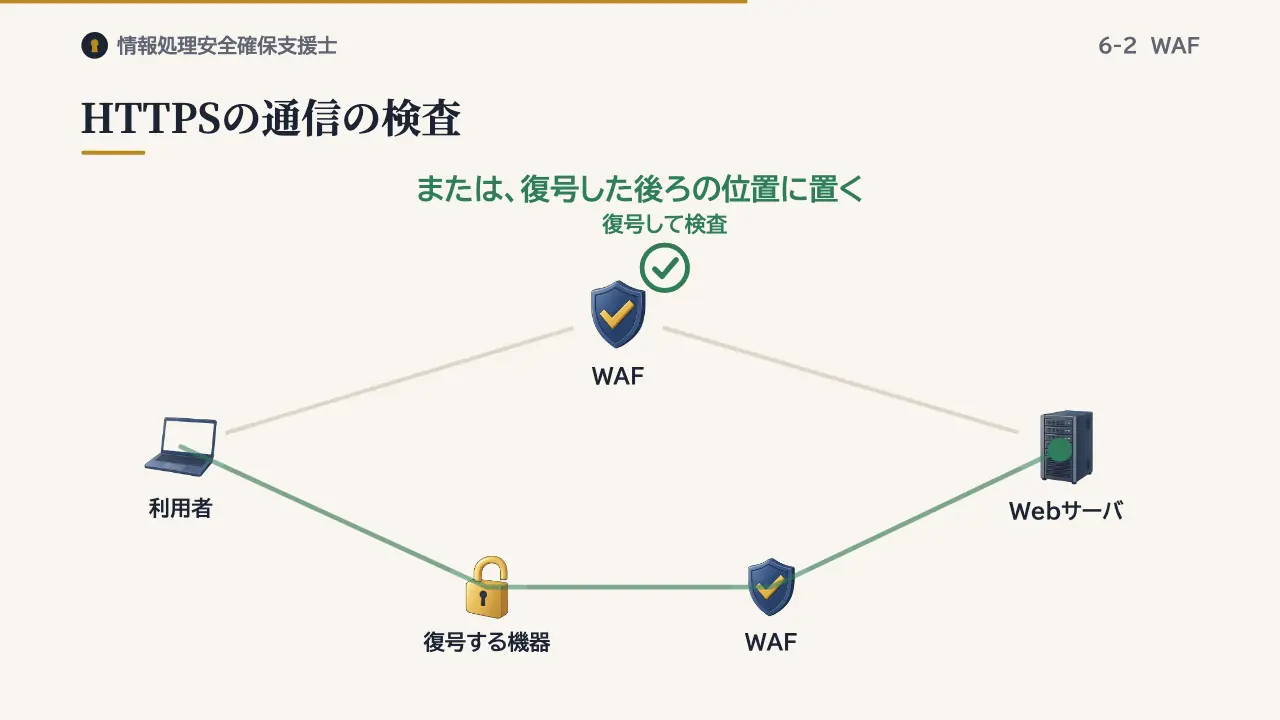
Webの通信の多くは、HTTPSで暗号化されています。暗号化されたままでは、WAFは中身を検査できません。そこで、WAFでいったん復号してから検査するか、復号を済ませた後の位置にWAFを置きます。
WAFの型
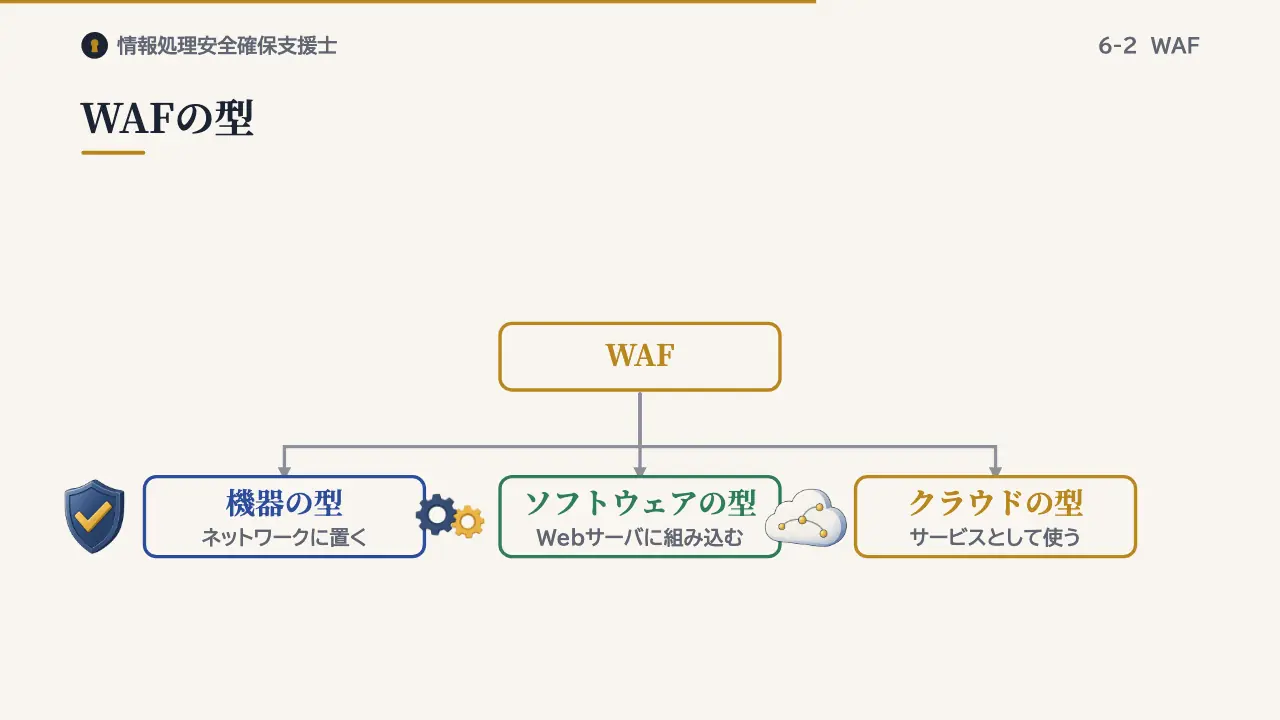
WAFには、ネットワークに置く機器の型、Webサーバに組み込むソフトウェアの型、クラウドのサービスの型があります。
過去問にチャレンジ
出典:平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問16
WAF(Web Application Firewall)のブラックリスト又はホワイトリストの説明のうち,適切なものはどれか。
- ア ブラックリストは,脆弱性があるサイトのIPアドレスを登録したものであり,該当する通信を遮断する。
- イ ブラックリストは,問題がある通信データパターンを定義したものであり,該当する通信を遮断するか又は無害化する。
- ウ ホワイトリストは,暗号化された受信データをどのように復号するかを定義したものであり,復号鍵が登録されていないデータを遮断する。
- エ ホワイトリストは,脆弱性がないサイトのFQDNを登録したものであり,登録がないサイトへの通信を遮断する。
答えと解説を見る
正解はイです。ブラックリストは、問題のある通信のパターンを定義し、当てはまる通信を遮断するか無害化します。
アとエのように、サイトのIPアドレスや名前を登録するものではありません。ウのように、復号の方法を定義するものでもありません。
まとめ
- WAF:HTTPの中身を調べ、Webアプリへの攻撃を防ぐ
- 二つの方式:ブラック=問題のパターン、ホワイト=許可
- HTTPS:復号してから検査する
この回の用語
- WAF
- ブラックリスト
- ホワイトリスト
- SQLインジェクション
- クロスサイトスクリプティング
参考:IPA「Web Application Firewall 読本」(ブラックリスト・ホワイトリスト、導入形態、SSL/TLSの扱い)、NIST SP 800-41 Rev.1(application firewalls)、IPA 平成26年度 春期 情報セキュリティスペシャリスト試験 午前Ⅱ 問16。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。