第6章 守る機器と仕組み 6-1
ファイアウォールとは?ステートフルインスペクションとDMZ
ファイアウォールのパケットフィルタリング、戻りの通信を覚えて通すステートフルインスペクション、公開サーバを置くDMZ、機能をまとめたUTMを図解します。最後に過去問を1問解きます。
パケットフィルタリング
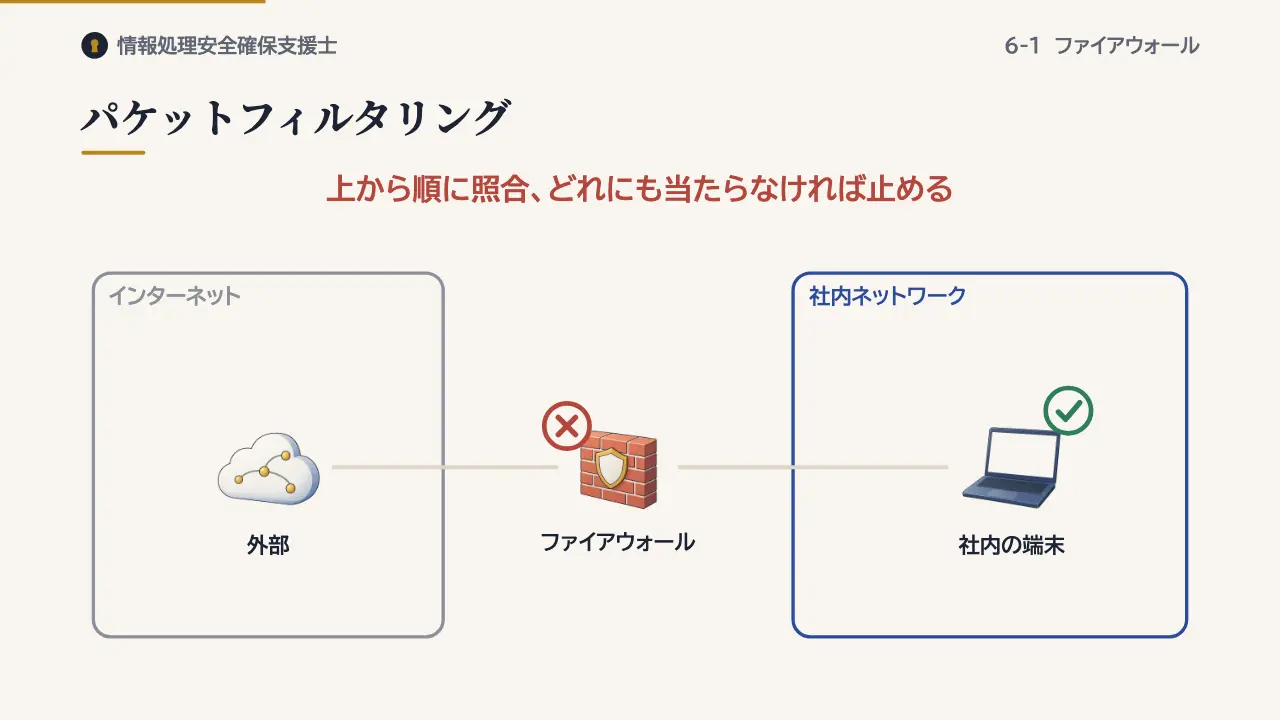
ファイアウォールは、組織のネットワークとインターネットの境界に置き、ルールに従って通信を通すか止めるかを決める仕組みです。基本はパケットフィルタリングです。ヘッダにある送信元と宛先のIPアドレス、ポート番号、プロトコルの種類をルールと照らし合わせます。
ルールは上から順に調べ、最初に当てはまったものに従います。どれにも当てはまらない通信は止めるのが基本です。
見るのはヘッダだけ
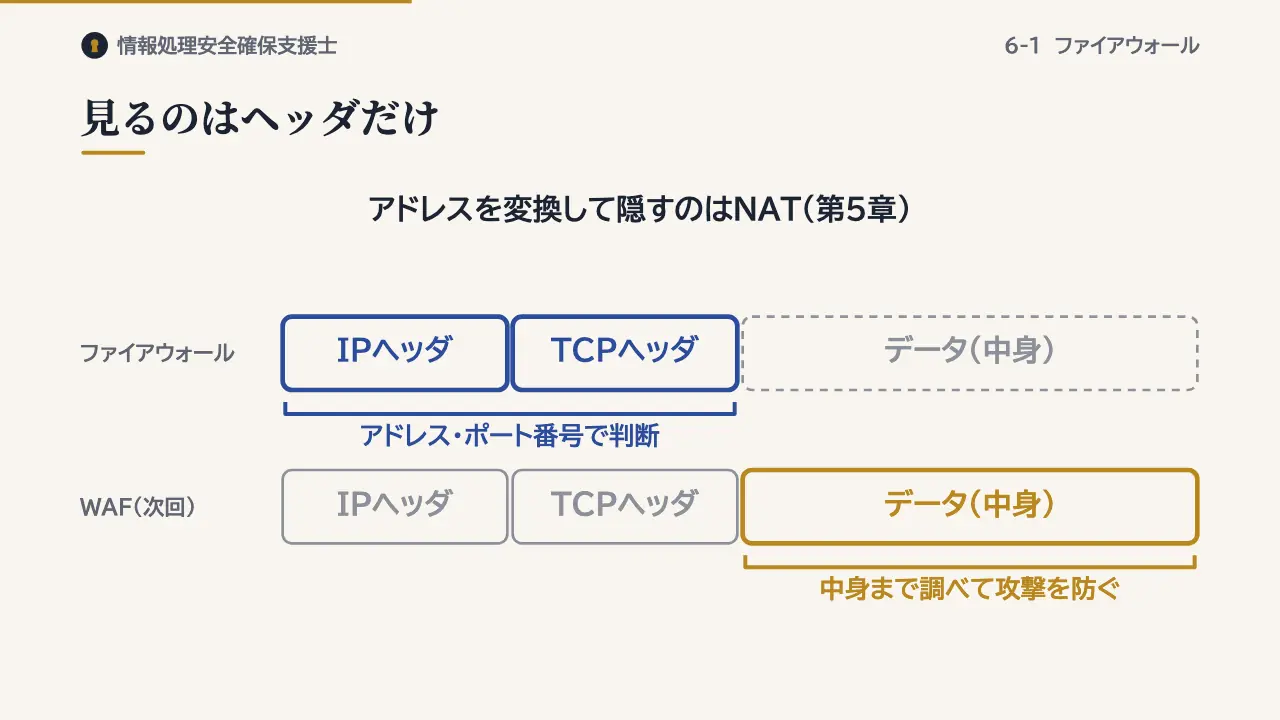
見るのはヘッダだけで、データ部の中身は調べません。暗号化されたデータを復号して確かめることもしません。データ部まで調べて、アプリケーションへの攻撃を防ぐのは、次回のWAFなどの役割です。
なお、IPアドレスを変換して社内の構成を外から隠すのは、第5章で学んだNATの働きです。
ステートフルインスペクション
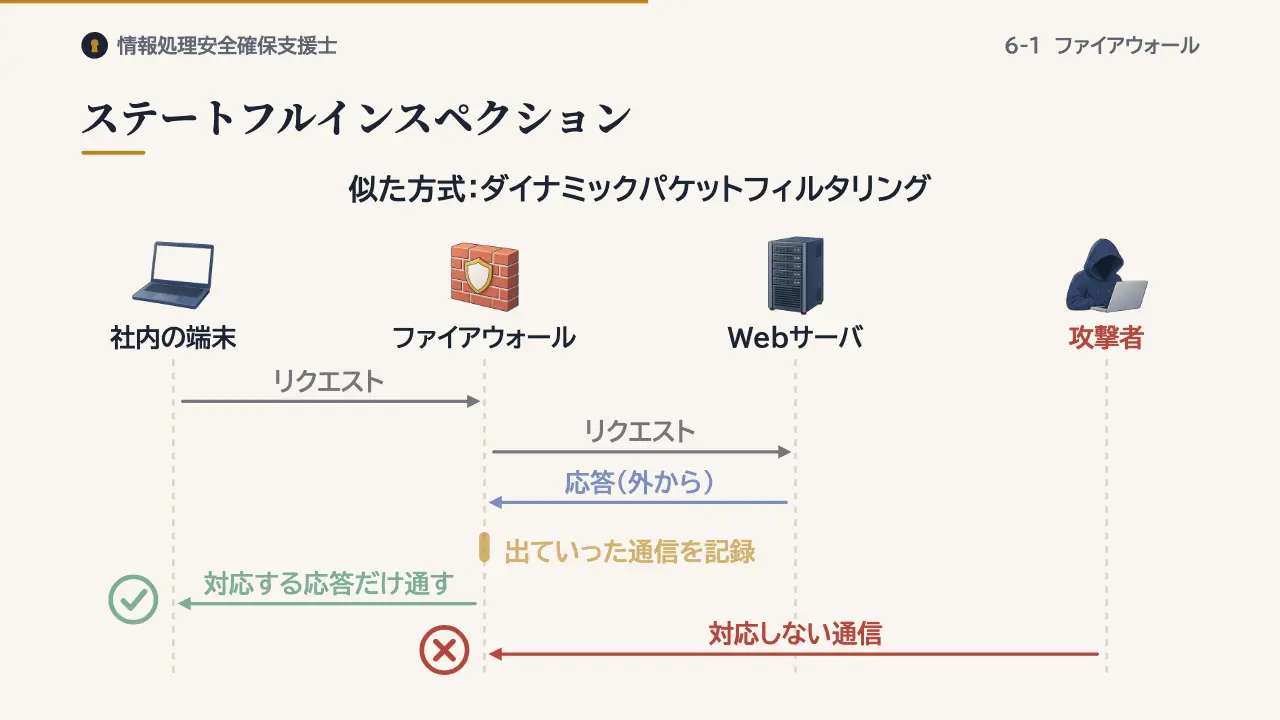
難しいのは戻りの通信です。社内からWebサイトを見ると、応答のパケットが外から返ってきます。決めたルールだけで判断する方式では、この応答を通すために、外からの通信を広く許可しておく必要があります。
そこで、通信の状態を覚えておくステートフルインスペクションを使います。出ていった通信を記録し、それに対応する戻りのパケットだけを通します。似た考え方に、ダイナミックパケットフィルタリングがあります。通信に合わせて許可のルールを一時的に作り、終われば消します。
DMZ
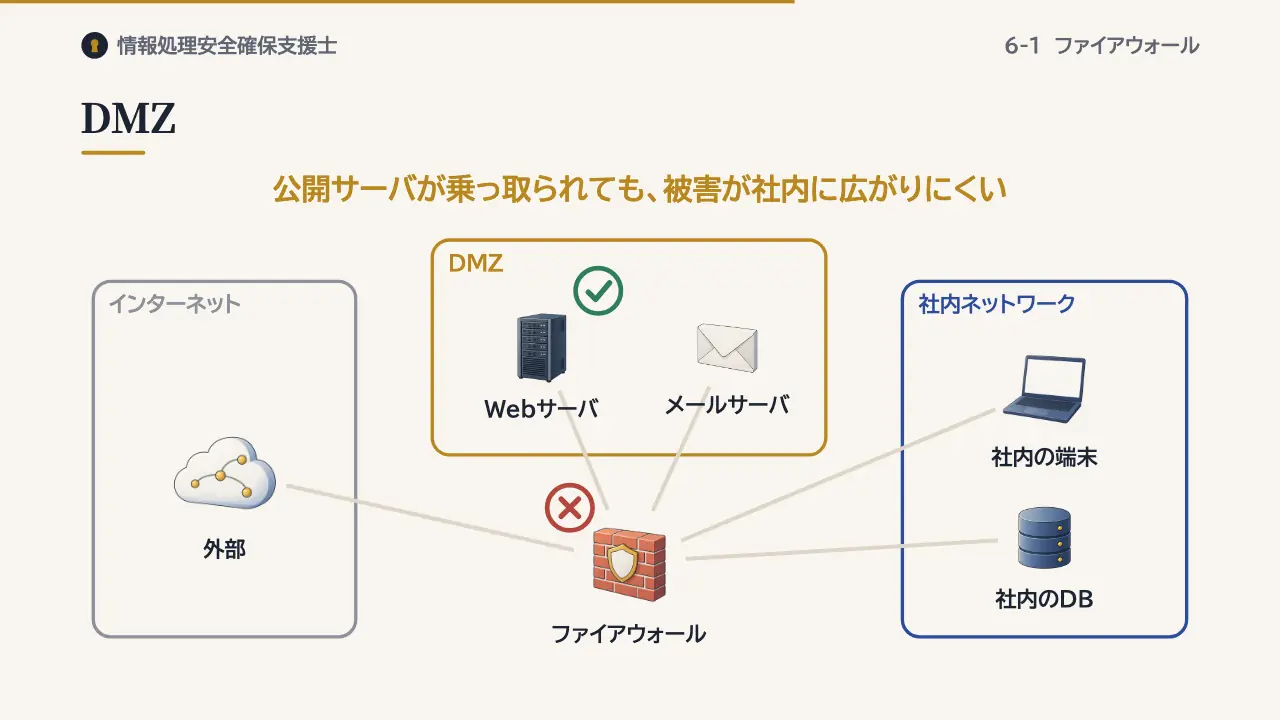
外部に公開するWebサーバやメールサーバは、DMZに置きます。インターネットと社内ネットワークの間に設ける、緩衝地帯のようなネットワークです。外からはDMZのサーバにだけ接続を許し、社内への直接の接続は許しません。公開サーバが乗っ取られても、被害が社内に広がりにくくなります。
UTM:機能をまとめた機器
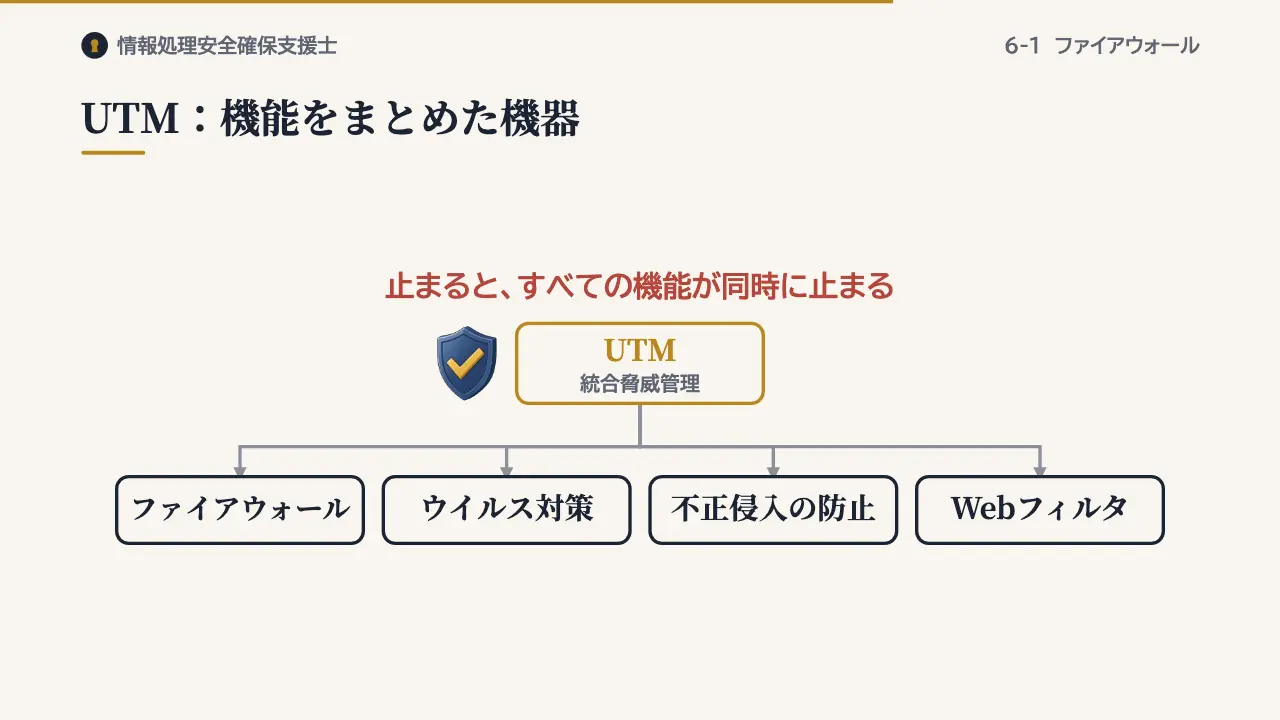
UTMは、ファイアウォールに、ウイルス対策や不正侵入の防止、Webのフィルタリングなどをまとめた機器です。一台で管理できて手軽な反面、その機器が止まると、すべての機能が同時に止まります。
過去問にチャレンジ
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問6
ファイアウォールにおけるステートフルパケットインスペクションの特徴はどれか。
- ア IPアドレスの変換が行われることによって,内部のネットワーク構成を外部から隠蔽できる。
- イ 暗号化されたパケットのデータ部を復号して,許可された通信かどうかを判断できる。
- ウ 過去に通過したリクエストパケットに対応付けられる戻りのパケットを通過させることができる。
- エ パケットのデータ部をチェックして,アプリケーション層での不正なアクセスを防止できる。
答えと解説を見る
正解はウです。出ていったリクエストを覚えておき、それに対応する戻りのパケットを通します。
アはNATの働きです。イの復号やエのデータ部の検査は、ヘッダを見て判断する仕組みでは行いません。
まとめ
- パケットフィルタリング:ヘッダのアドレスとポート番号で判断
- ステートフル:出た通信を覚え、戻りの通信だけ通す
- DMZ・UTM:公開サーバの置き場所、対策を一台に
この回の用語
- ファイアウォール
- パケットフィルタリング
- ステートフルインスペクション
- ステートフルパケットインスペクション
- ダイナミックパケットフィルタリング
- DMZ
- UTM
参考:NIST SP 800-41 Rev.1(Guidelines on Firewalls and Firewall Policy:packet filtering、stateful inspection、DMZ、UTM)、IPA 情報処理安全確保支援士試験 シラバス、IPA 令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問6。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。