第6章 守る機器と仕組み 6-0
守る機器と仕組みの全体像とは?第6章の用語を一望
第6章「守る機器と仕組み」で学ぶ用語を、境界で止める機器・攻撃の検知・通信の暗号化・無線LAN・接続の管理の五つに分けて見渡します。最後に確認問題を1問解きます。
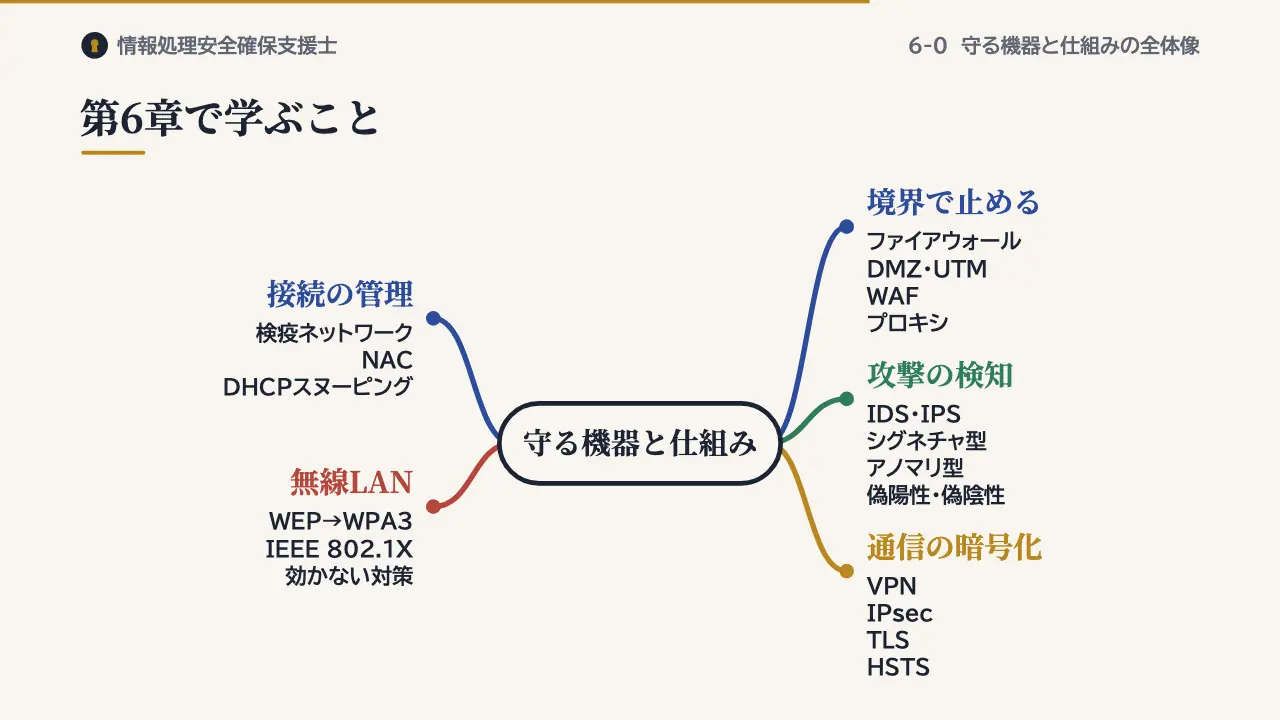
第6章で学ぶこと
第6章は12本の動画で、五つのテーマを扱います。一つ目は、境界で通信を止める機器です。ファイアウォールは、IPアドレスやポート番号を見て、通す通信と止める通信を分けます。
Webアプリケーションへの攻撃は、通信の中身を調べるWAFで防ぎます。通信を代わりに中継するプロキシも、ここで学びます。二つ目は、攻撃を見つける仕組みです。IDSは不正な通信を見つけて知らせ、IPSはその通信を遮断します。
見つけ方には、既知の攻撃の特徴と照らし合わせるシグネチャ型と、普段と違う動きに注目するアノマリ型があります。正常な通信を攻撃と誤る偽陽性と、攻撃を見逃す偽陰性も扱います。
三つ目は、通信の暗号化です。共有の回線の上に仮想的な専用線を作るVPNと、その代表的な方式のIPsecを学びます。Webで使うTLSと、ブラウザにHTTPSでの接続を強制するHSTSも、ここで扱います。
四つ目は無線LANです。暗号化の規格は、WEPからWPA、WPA2、WPA3へと強化されてきました。利用者ごとに認証するIEEE 802.1Xと、MACアドレスフィルタリングのような効果の薄い対策も確かめます。
五つ目は接続の管理です。社内につなぐ前に端末の状態を調べる検疫ネットワークと、条件を満たした機器だけをつなぐNACを学びます。
確認問題
そらとりんのオリジナル問題です。
ネットワークを守る機器や技術と,その説明の組合せとして,適切なものはどれか。
- ア WAF ― IPアドレスとポート番号だけを見て,通信を許可又は遮断する
- イ IPS ― 共有の回線の上に,暗号化した仮想的な専用線を作る
- ウ HSTS ― Webブラウザに,以降の接続をHTTPSで行わせる
- エ 検疫ネットワーク ― 既知の攻撃の特徴と照合して,不正な通信を検知する
答えと解説を見る
正解はウです。HSTSは、ブラウザに、そのサイトへの接続をHTTPSで行わせる仕組みです。
アはファイアウォール、イはVPN、エはシグネチャ型の検知の説明です。
まとめ
- 止める・見つける:ファイアウォール、WAF、IDS・IPS
- 暗号化と接続:VPN・TLS、無線LAN、検疫ネットワーク
この回の用語
- ファイアウォール
- WAF
- IDS
- IPS
- VPN
- IPsec
- TLS
- HSTS
- WPA3
- IEEE 802.1X
- 検疫ネットワーク
- NAC
参考:NIST SP 800-41 Rev.1(Guidelines on Firewalls and Firewall Policy)、NIST SP 800-94(Guide to Intrusion Detection and Prevention Systems)、IPA「Web Application Firewall 読本」、RFC 4301(Security Architecture for the Internet Protocol)、RFC 8446(TLS 1.3)、RFC 6797(HSTS)、Wi-Fi Alliance「Wi-Fi CERTIFIED WPA3」 https://www.wi-fi.org/discover-wi-fi/security、IEEE 802.1X-2020(Port-Based Network Access Control)、IPA 情報処理安全確保支援士試験 シラバス。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。