第4章 完全性と真正性 4-1
MAC(メッセージ認証符号)とは?HMACと否認防止の限界
メッセージ認証符号(MAC)で改ざんを検知する仕組みを図解します。ハッシュ値だけでは足りない理由、HMAC、第三者への証明や否認防止ができない理由を扱い、最後に過去問を1問解きます。
ハッシュ値だけでは足りない
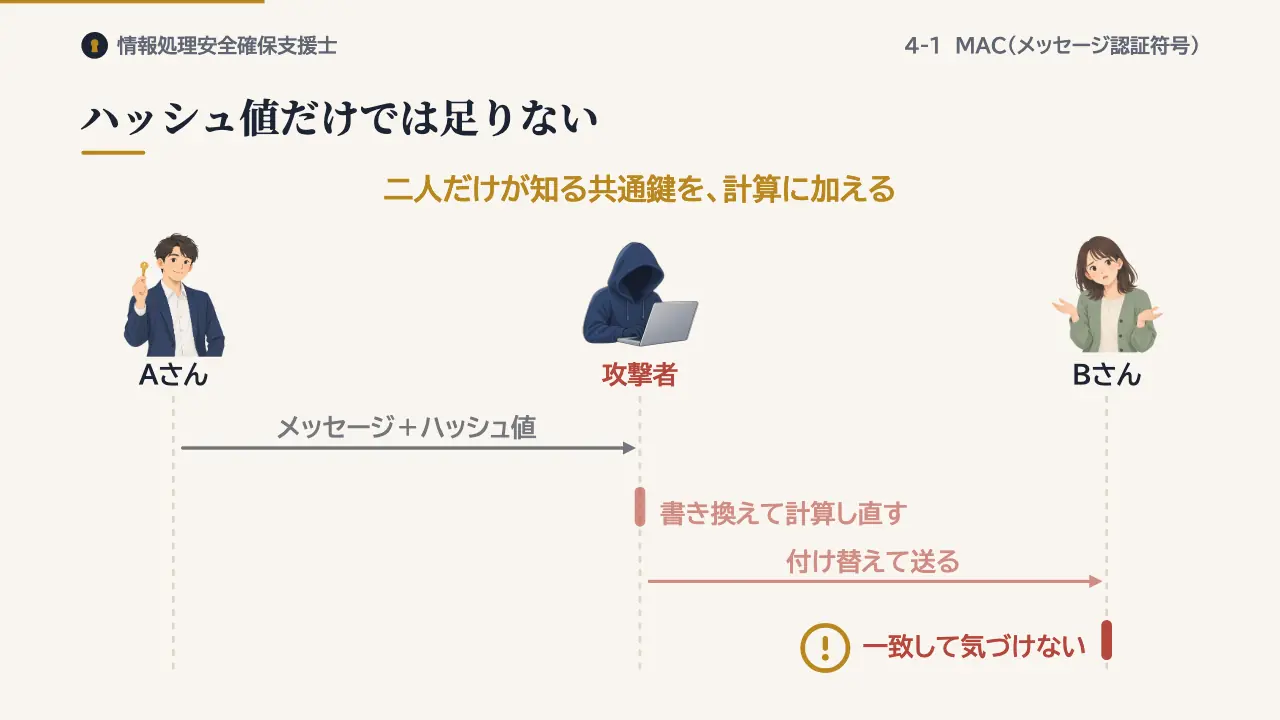
メッセージにハッシュ値を付けて送れば、改ざんが分かりそうに思えます。しかし攻撃者は、メッセージを書き換えたうえで、ハッシュ値も計算し直して付け替えられます。ハッシュ関数は誰でも計算できるからです。
そこで、送信者と受信者だけが知っている共通鍵を、計算に加えます。
MACの仕組み
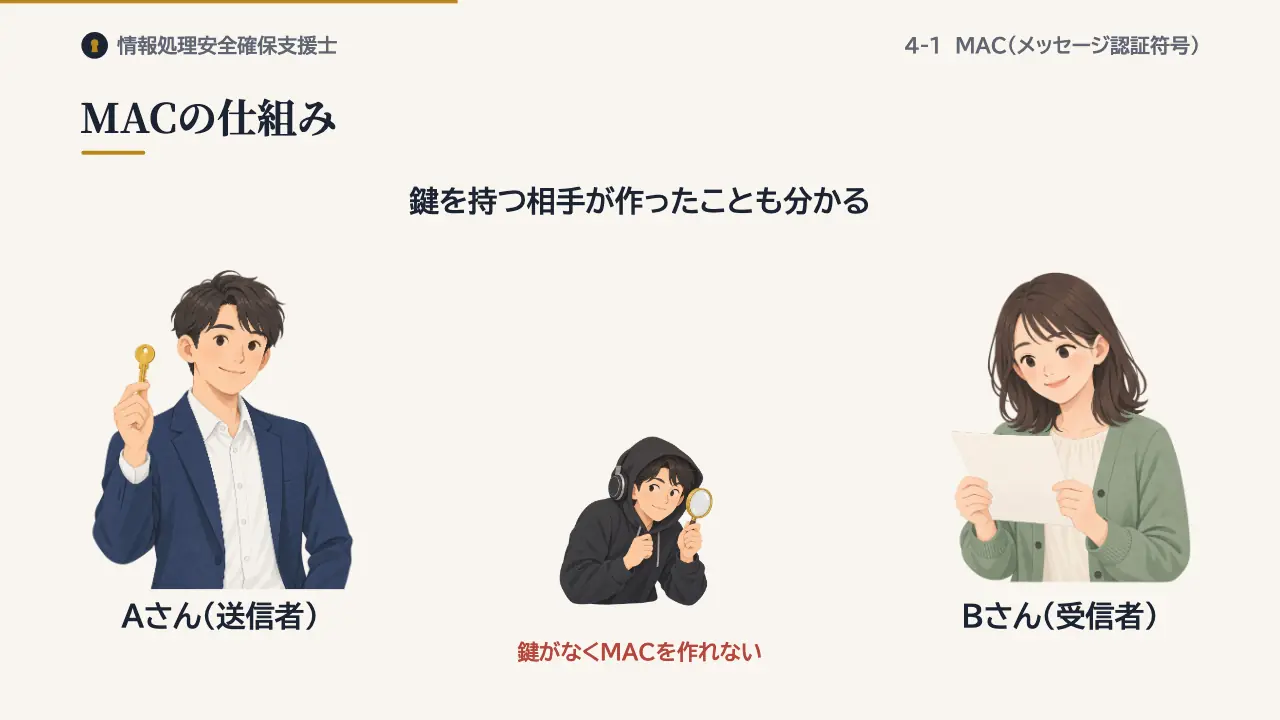
MACは、メッセージと共通鍵から計算する短い値です。送信者は、メッセージにMACを付けて送ります。受信者は、受け取ったメッセージと手元の共通鍵でMACを計算し、付いてきたMACと比べます。
一致すれば、改ざんされていないと分かります。鍵を知らない攻撃者は、書き換えに合う正しいMACを作れません。同時に、その鍵を持つ相手が作ったことも確かめられます。
HMAC
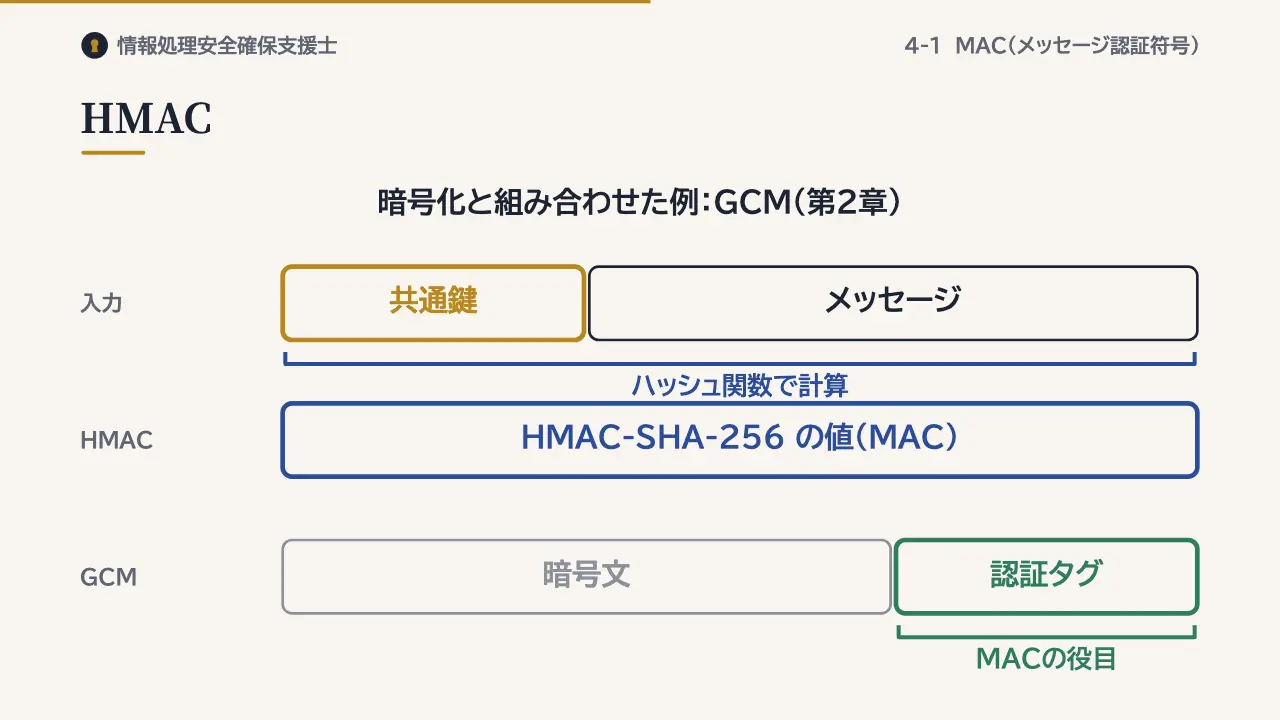
MACの代表的な作り方が、HMACです。ハッシュ関数に共通鍵を組み合わせて、MACを求めます。使うハッシュ関数の名前を付けて、HMAC-SHA-256のように呼びます。米国のNISTは、FIPS 198-1で標準化しています。
暗号化と組み合わせた例には、第2章で見たGCMがあります。GCMの認証タグが、MACの役目を果たします。
MACの限界
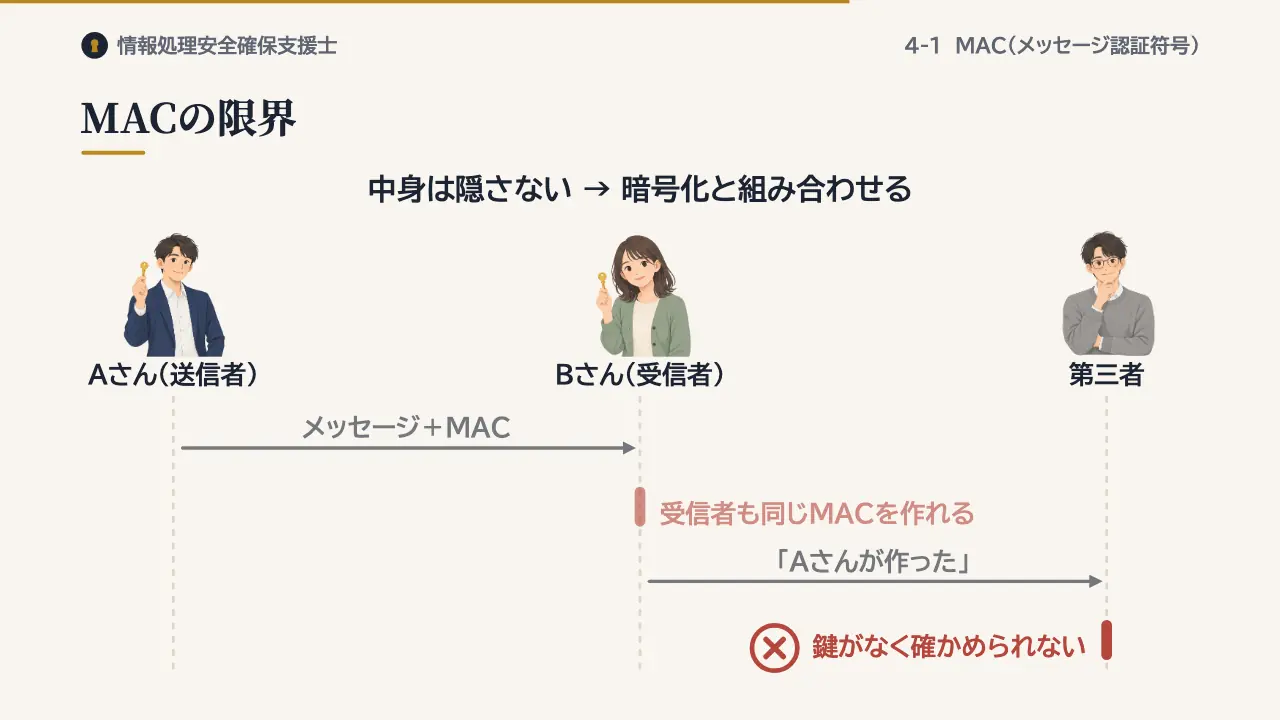
MACには限界もあります。受信者も同じ鍵を持っているので、受信者自身も正しいMACを作れてしまいます。そのため、第三者に対して「送信者が作った」と示すことはできません。第三者は鍵を知らないので、確かめることもできません。
送信者が後から「送っていない」と否定するのを防ぐ、否認防止にも使えません。また、MACは中身を隠しません。秘密にしたいときは、暗号化と組み合わせます。
過去問にチャレンジ
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問2
送信者から受信者にメッセージ認証符号(MAC:Message Authentication Code)を付与したメッセージを送り,次に受信者が第三者に転送した。そのときのMACに関する記述のうち,適切なものはどれか。ここで,共通鍵は送信者と受信者だけが知っており,送信者と受信者のそれぞれの公開鍵は第三者を含めた3名が知っているものとする。
- ア MACは,送信者がメッセージと共通鍵を用いて生成する。MACを用いると,受信者がメッセージの完全性を確認できる。
- イ MACは,送信者がメッセージと共通鍵を用いて生成する。MACを用いると,第三者が送信者の真正性を確認できる。
- ウ MACは,送信者がメッセージと受信者の公開鍵を用いて生成する。MACを用いると,第三者がメッセージの完全性を確認できる。
- エ MACは,送信者がメッセージと送信者の公開鍵を用いて生成する。MACを用いると,受信者が送信者の真正性を確認できる。
答えと解説を見る
正解はアです。MACは送信者がメッセージと共通鍵から作り、受信者はメッセージの完全性を確認できます。
イは、受信者も同じMACを作れるので、第三者は送信者を確かめられません。ウとエは、MACの生成に公開鍵は使いません。
まとめ
- MAC:メッセージと共通鍵から作り、改ざんを検知
- HMAC:ハッシュ関数と共通鍵を組み合わせる
- 限界:第三者への証明・否認防止はできない
この回の用語
- メッセージ認証符号(MAC)
- HMAC
- 完全性
- 共通鍵
- 否認防止
参考:NIST FIPS 198-1(The Keyed-Hash Message Authentication Code (HMAC)、2008年)、RFC 2104(HMAC: Keyed-Hashing for Message Authentication)、NIST SP 800-38D(GCM と認証タグ)、IPA 令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問2。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。