第4章 完全性と真正性 4-2
デジタル署名とは?署名の生成と検証・否認防止・MACとの違い
デジタル署名の生成と検証を、使う鍵に注目して図解します。暗号化との鍵の使い方の違い、否認防止、電子署名法での位置付け、MACとの違いを扱い、最後に過去問を1問解きます。
署名の生成と検証
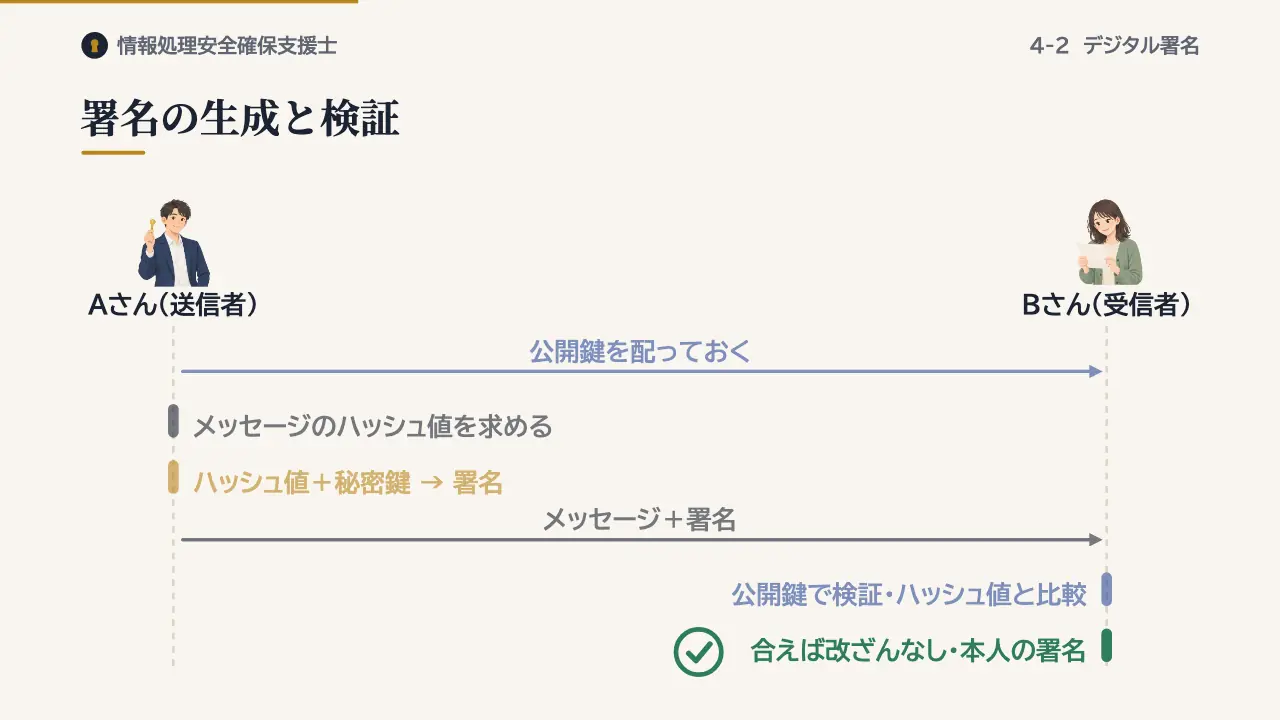
デジタル署名には、公開鍵暗号の鍵の組を使います。送信者は秘密鍵を自分だけで持ち、公開鍵をみんなに配っておきます。署名を作るときは、まずメッセージのハッシュ値を求めます。
次に、そのハッシュ値と送信者の秘密鍵から署名を作り、メッセージに付けて送ります。受信者は、送信者の公開鍵で署名を検証し、受け取ったメッセージのハッシュ値と合うかを確かめます。
合えば、改ざんされていないこと、そして秘密鍵の持ち主が署名したことが分かります。
暗号化と署名の鍵
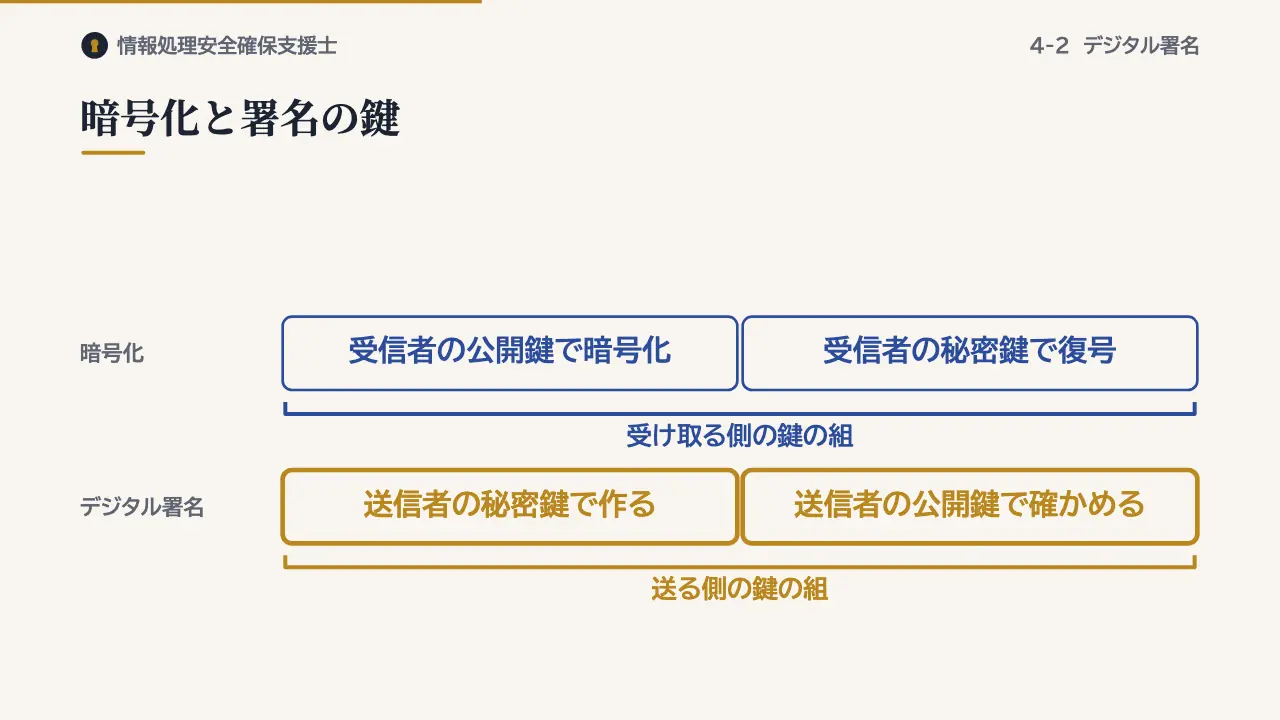
鍵の使い方に注意しましょう。暗号化では、受信者の公開鍵で暗号化し、受信者の秘密鍵で復号しました。署名では、送信者の秘密鍵で作り、送信者の公開鍵で確かめます。使うのは、送る側の鍵の組です。
否認防止
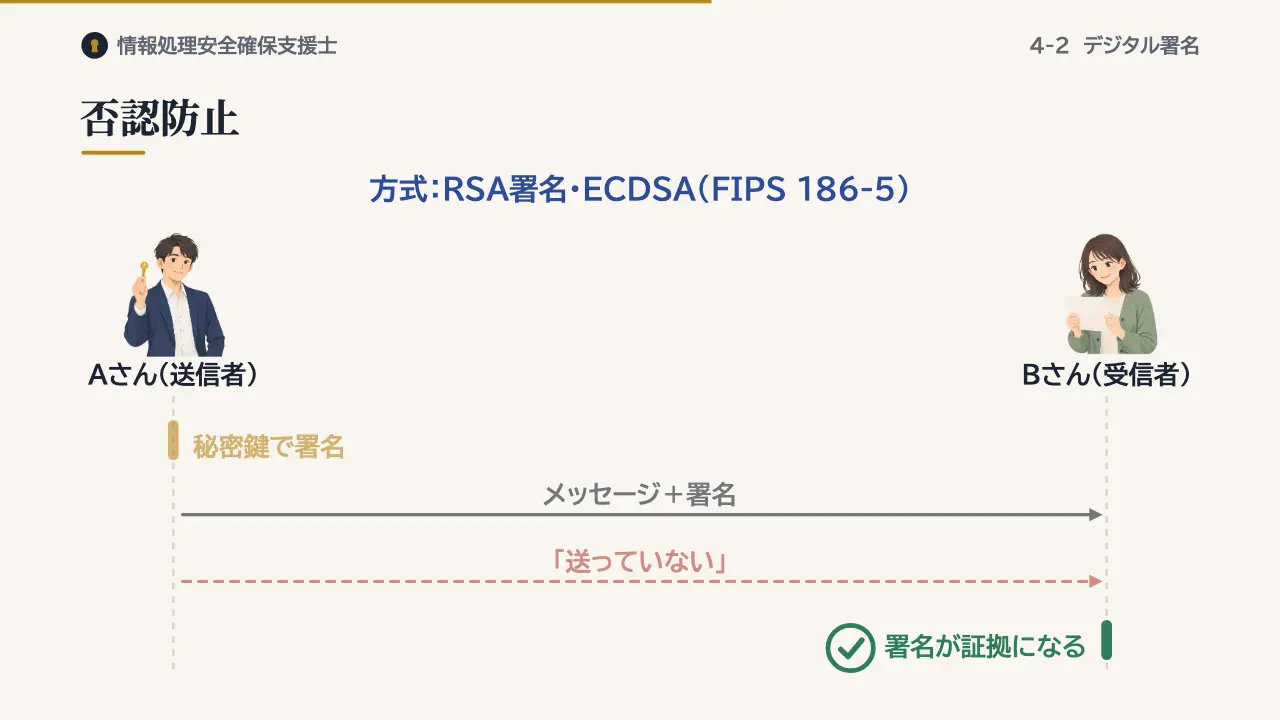
秘密鍵は送信者だけが持つので、正しい署名を作れるのは送信者だけです。そのため、送信者は後から「送っていない」と否定できなくなります。これを否認防止といいます。
日本の電子署名法は、作成者を示すことと、改変されていないかを確認できることを、電子署名の要件としています。代表的な方式には、RSAを使う署名や、楕円曲線を使うECDSAがあります。米国のNISTは、FIPS 186-5で署名の方式を定めています。
MACとの違い
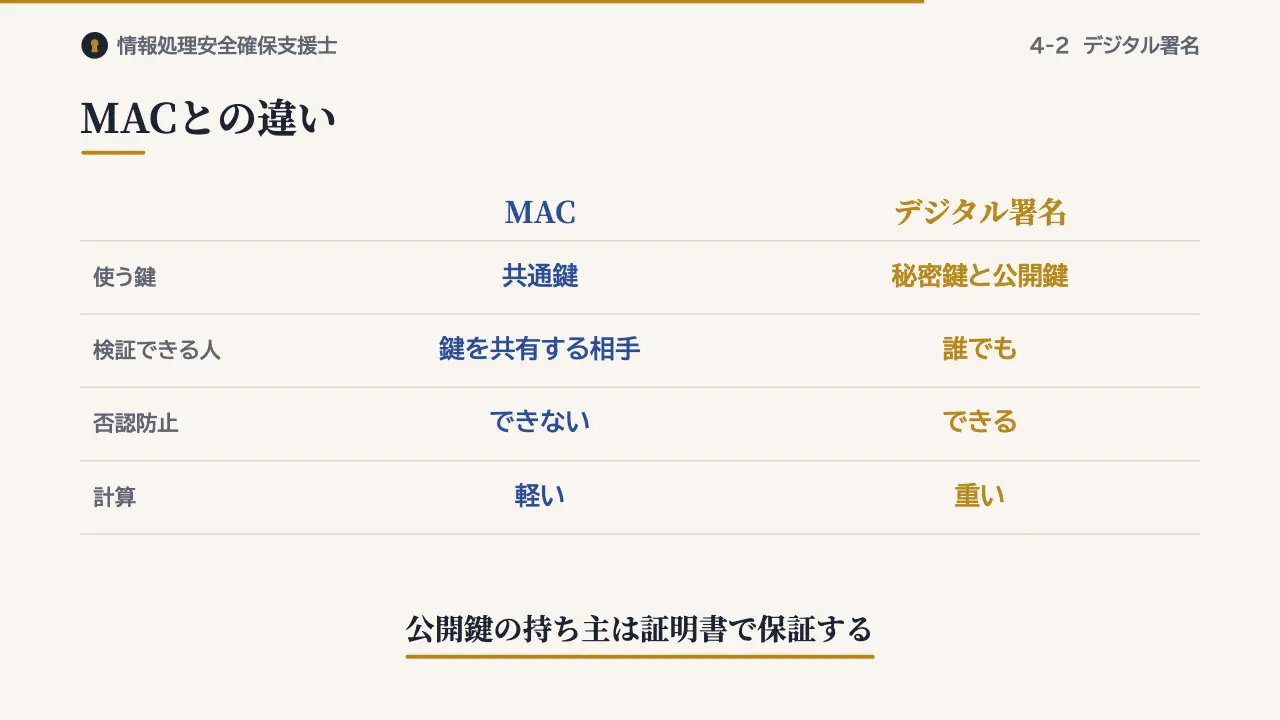
前回のMACと比べてみましょう。MACは共通鍵を使い、署名は秘密鍵と公開鍵の組を使います。MACを確かめられるのは鍵を共有する相手だけですが、署名は公開鍵があれば誰でも検証できます。
否認防止ができるのは、署名だけです。その代わり、計算はMACのほうが軽く済みます。ただし、その公開鍵が本当に送信者のものかは、署名だけでは分かりません。これを保証するのが、次回の証明書です。
過去問にチャレンジ
出典:平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問7
発信者がメッセージのハッシュ値からディジタル署名を生成するのに使う鍵はどれか。
- ア 受信者の公開鍵
- イ 受信者の秘密鍵
- ウ 発信者の公開鍵
- エ 発信者の秘密鍵
答えと解説を見る
正解はエ、発信者の秘密鍵です。
受信者の公開鍵と秘密鍵は、暗号化と復号に使う鍵です。発信者の公開鍵は、署名の検証に使います。
まとめ
- 生成と検証:送信者の秘密鍵で作り、公開鍵で検証
- 否認防止:送信者しか作れないので否定できない
- MACとの違い:公開鍵があれば誰でも検証できる
この回の用語
- デジタル署名
- 秘密鍵
- 公開鍵
- 否認防止
- 電子署名法
- MAC
参考:NIST FIPS 186-5(Digital Signature Standard、2023年)、電子署名及び認証業務に関する法律(平成12年法律第102号)第2条・第3条 e-Gov法令検索 https://laws.e-gov.go.jp/law/412AC0000000102、NIST FIPS 198-1(HMAC)、IPA 平成30年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問7。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。