第4章 完全性と真正性 4-0
完全性と真正性の全体像とは?第4章で学ぶ用語を一望
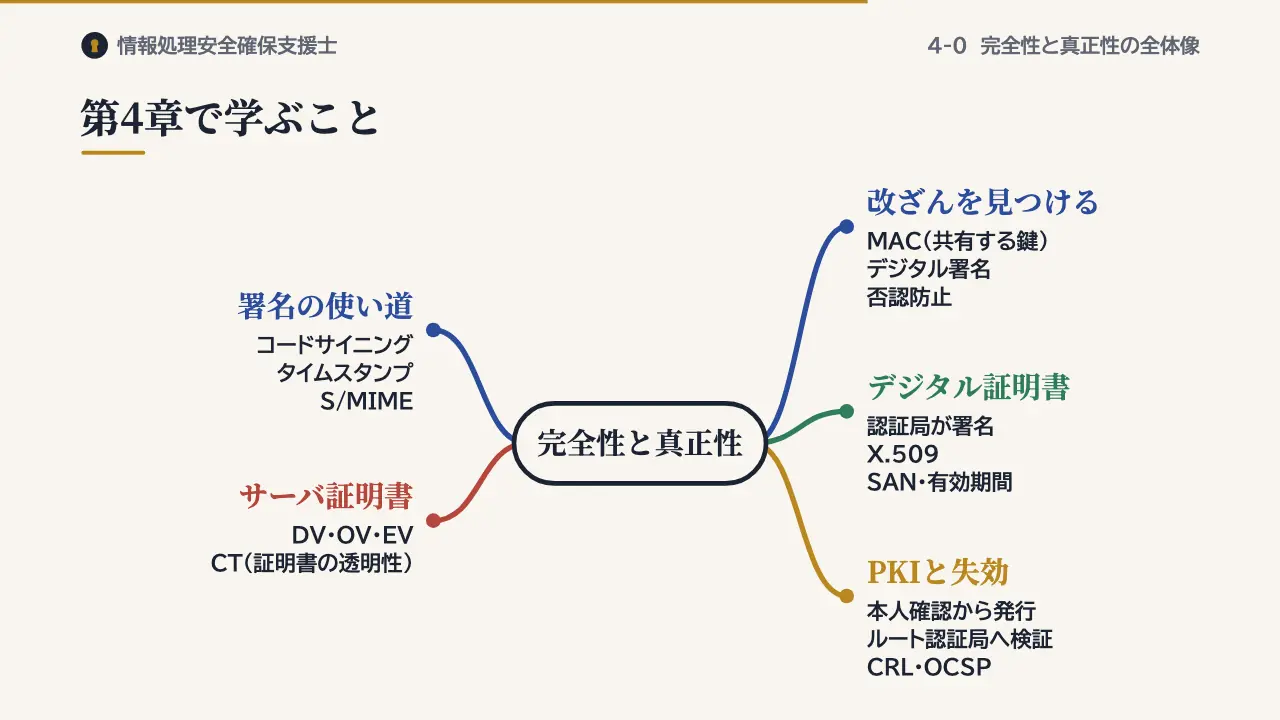
第4章「完全性と真正性」で学ぶ用語を、改ざんを見つける道具・デジタル証明書・PKIと失効・サーバ証明書・署名の使い道の五つに分けて見渡します。最後に確認問題を1問解きます。
第4章で学ぶこと
第4章は7本の動画で、五つのテーマを扱います。一つ目は、改ざんを見つける道具です。MACは、送信者と受信者が共有する鍵とメッセージから作る値で、改ざんを検知できます。
デジタル署名は、送信者の秘密鍵で作り、誰でも公開鍵で検証できます。送信者しか作れないので、否認防止にも使えます。二つ目は、デジタル証明書です。公開鍵が本当にその持ち主のものかを、認証局が署名して保証します。
証明書の形式はX.509で、持ち主の名前、公開鍵、有効期間などが書かれています。Webサイトの証明書では、サイトの名前をSANという欄に書きます。三つ目は、証明書を支えるPKIです。申請者の本人確認から発行までの流れと、ルート認証局までたどる検証を学びます。
途中で使えなくなった証明書の見分け方として、失効した証明書の一覧であるCRLと、問い合わせて確かめるOCSPも扱います。四つ目は、Webサイトのサーバ証明書です。確認の厳しさで分かれる種類と、誤った発行を見つけるCertificate Transparencyを見ます。
五つ目は、署名の使い道です。プログラムへのコードサイニング、時刻を証明するタイムスタンプ、メールのS/MIMEを学びます。
確認問題
そらとりんのオリジナル問題です。
完全性と真正性に関する技術と説明の組合せとして,適切なものはどれか。
- ア MAC ― 送信者の秘密鍵で生成し,誰でも公開鍵で検証できる
- イ デジタル署名 ― 送信者と受信者が共有する共通鍵で生成する
- ウ デジタル証明書 ― 公開鍵とその持ち主の対応を認証局が保証する
- エ CRL ― 証明書の失効状態をその都度問い合わせて応答を得る
答えと解説を見る
正解はウです。デジタル証明書は、公開鍵とその持ち主の対応を、認証局が保証します。
アはデジタル署名、イはMAC、エはOCSPの説明です。
まとめ
- 確かめる道具:MACで改ざん検知、デジタル署名で否認防止も
- 支える仕組み:証明書とPKI、失効の確認、署名の使い道
この回の用語
- 完全性
- 真正性
- MAC
- デジタル署名
- デジタル証明書
- PKI
- CRL
- OCSP
- Certificate Transparency
参考:NIST FIPS 198-1(The Keyed-Hash Message Authentication Code (HMAC))、NIST FIPS 186-5(Digital Signature Standard)、RFC 5280(Internet X.509 Public Key Infrastructure Certificate and CRL Profile)、RFC 6960(OCSP)、RFC 6066(status_request/OCSPステープリング)、RFC 9162(Certificate Transparency Version 2.0)、RFC 3161(Time-Stamp Protocol)、RFC 8551(S/MIME Version 4.0)、IPA 情報処理安全確保支援士試験 シラバス。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。