第3章 認証 3-Z
認証の総まとめ パスワード・FIDO・SAML・OAuthの違いは?
第3章「認証」の総まとめです。認証の3要素と多要素認証、パスワード攻撃の見分け方と安全な保存、生体認証・リスクベース認証・FIDO、SAML・OAuth 2.0・OpenID Connect の違いを整理し、最後に過去問を1問解きます。
認証の三つの要素
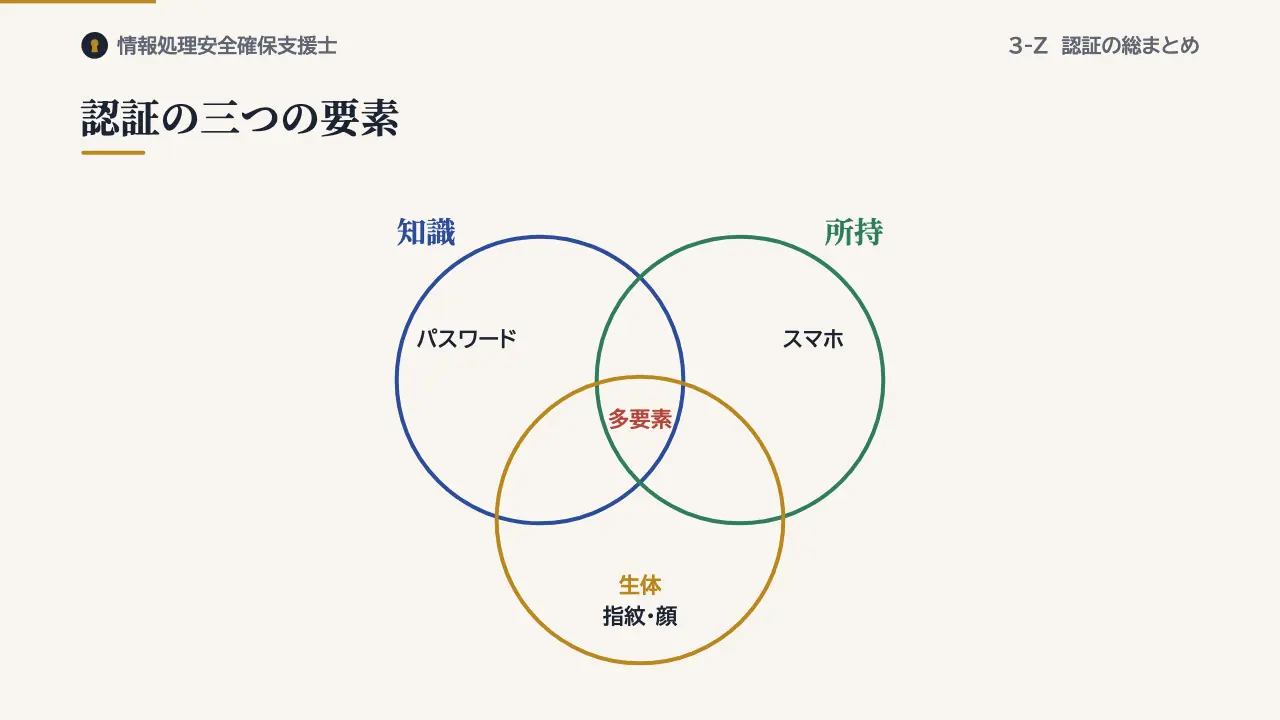
認証の要素は、知っているもの、持っているもの、身体の特徴の三つです。異なる要素を二つ以上組み合わせるのが、多要素認証です。
パスワードをそのまま送らない
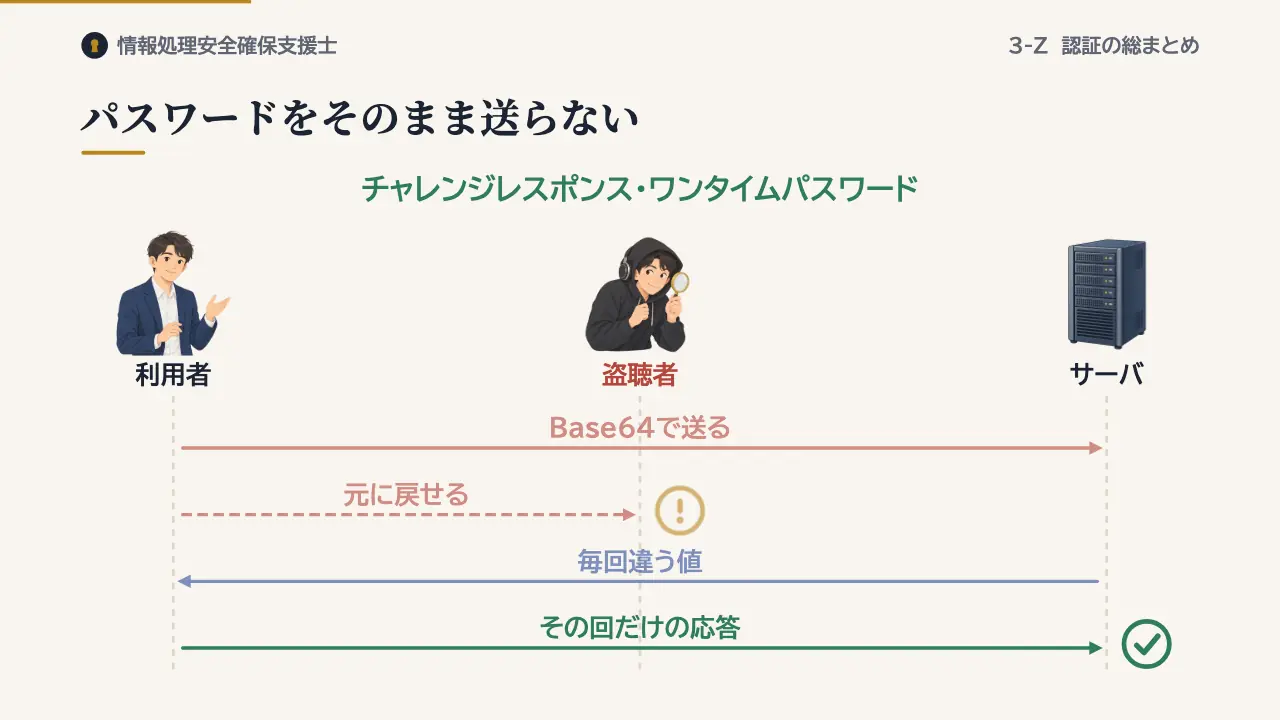
ベーシック認証で使うBase64は暗号ではなく、誰でも元に戻せます。パスワードをそのまま送らないために、チャレンジレスポンス認証やワンタイムパスワードでは、毎回違う値を使います。
パスワード攻撃:何を固定?
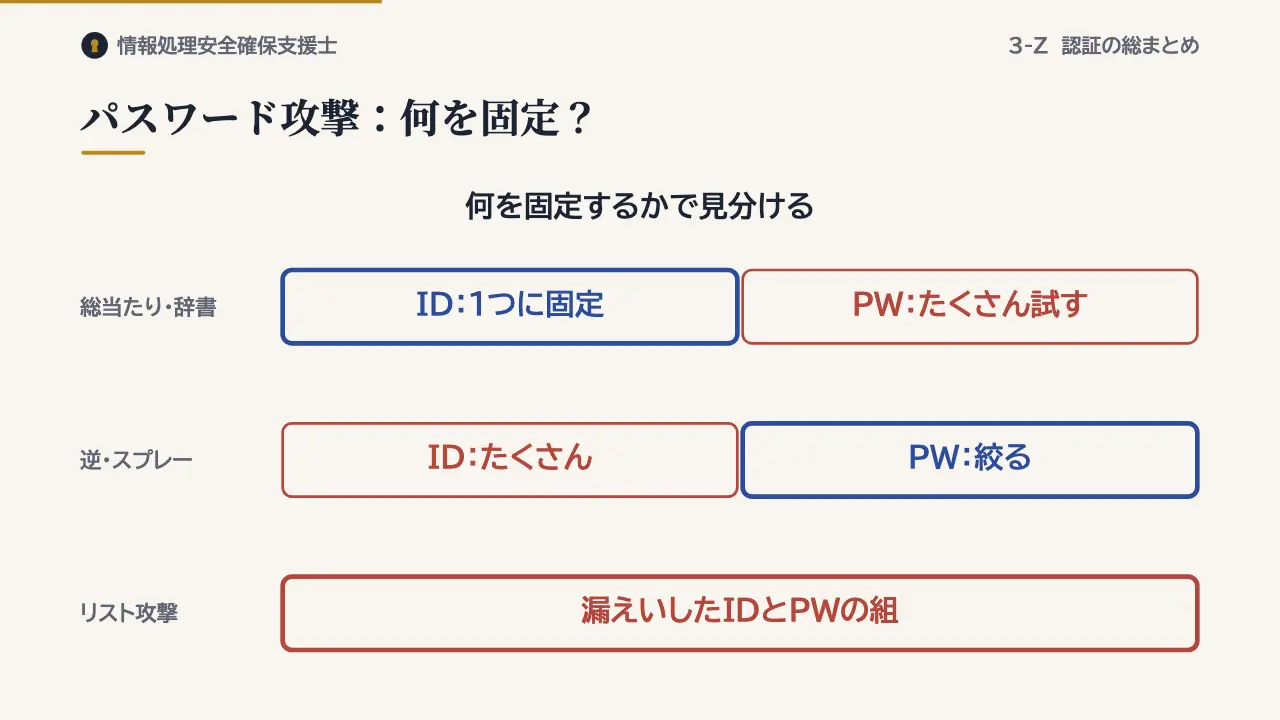
パスワードへの攻撃は、何を固定するかで見分けます。総当たり攻撃と辞書攻撃は、IDを固定して多くのパスワードを試します。逆総当たり攻撃とパスワードスプレー攻撃はパスワードを絞り、パスワードリスト攻撃は漏えいしたIDとパスワードの組を使います。
パスワードの保存
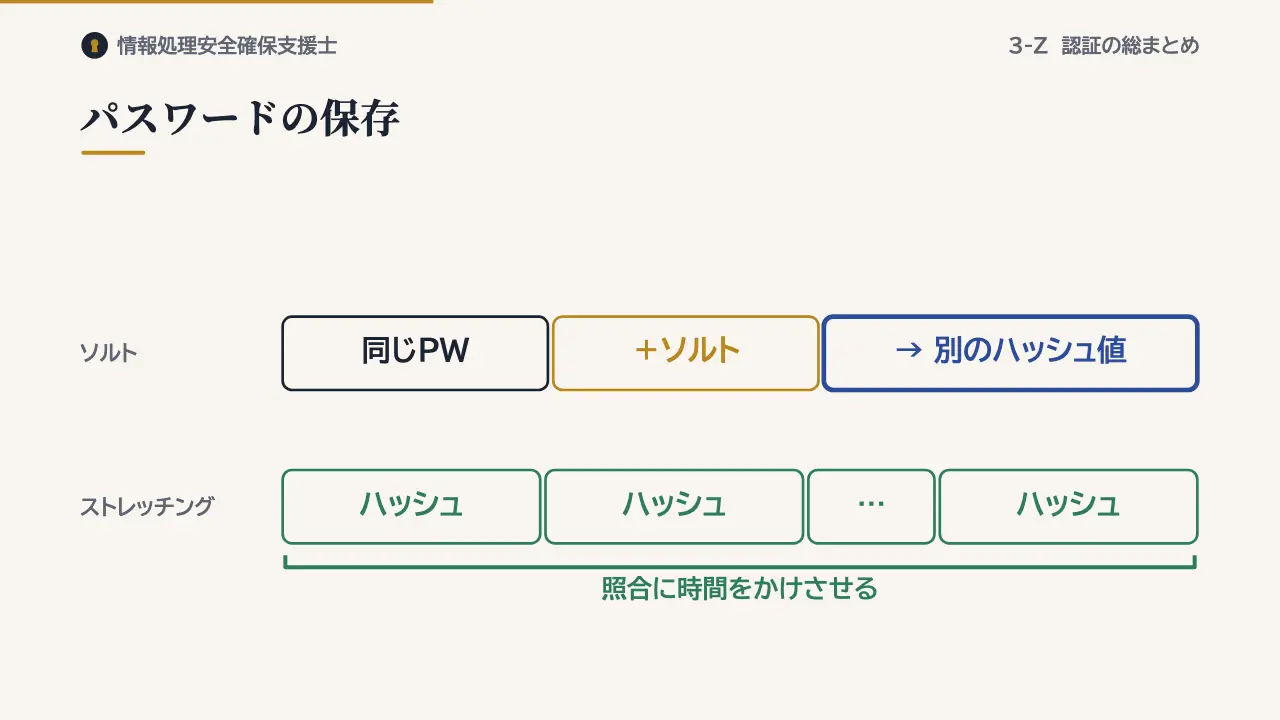
保存では、ソルトで同じパスワードのハッシュ値を変え、ストレッチングで照合に時間をかけさせます。
生体認証の精度
生体認証では、他人受入率と本人拒否率が等しくなる等価エラー率が、精度の目安になります。
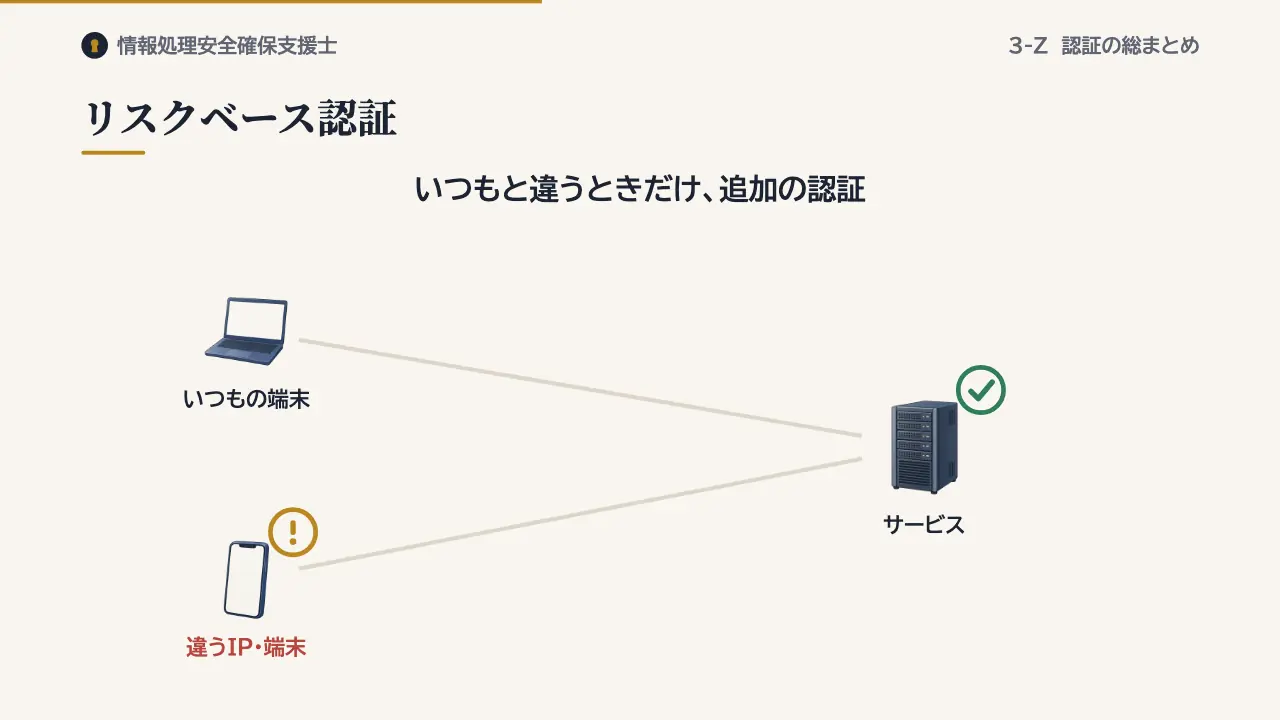
リスクベース認証
リスクベース認証は、いつもと違うIPアドレスや端末からのアクセスにだけ、追加の認証を求めます。
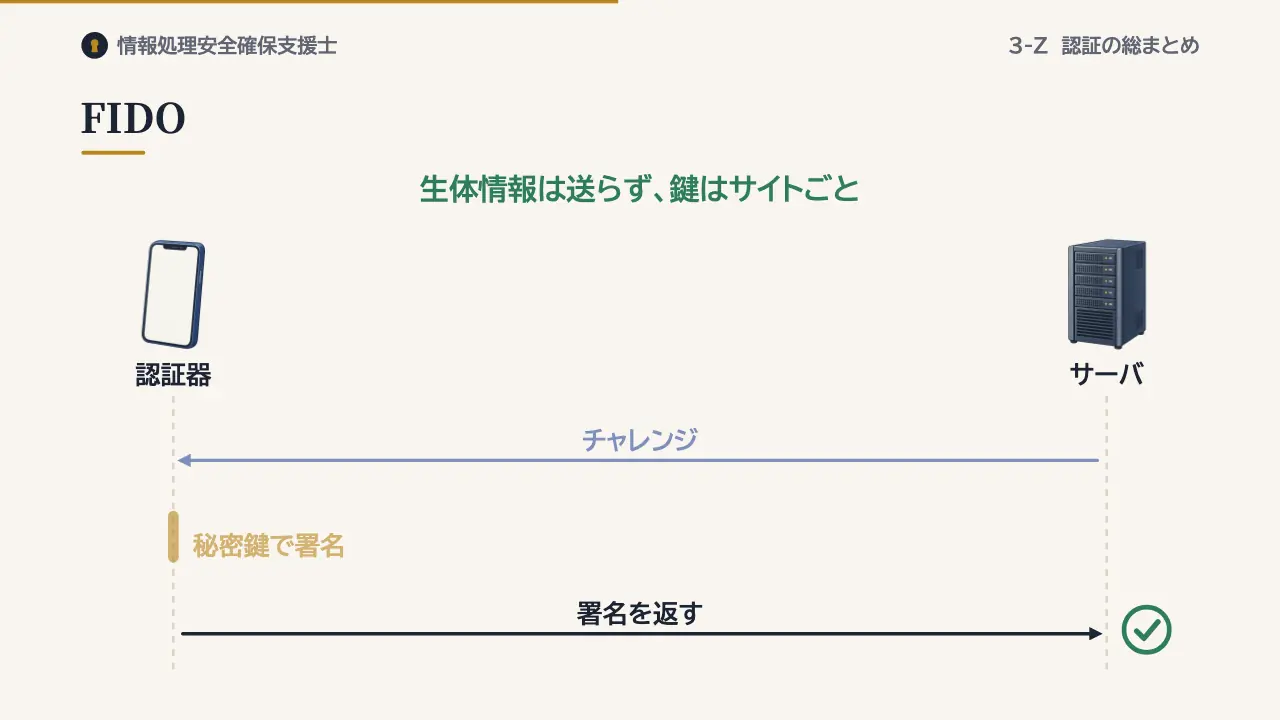
FIDO
FIDOは、手元の認証器の秘密鍵で署名して認証します。生体情報をサーバに送らず、鍵がサイトごとに分かれるので、フィッシングに強い方式です。
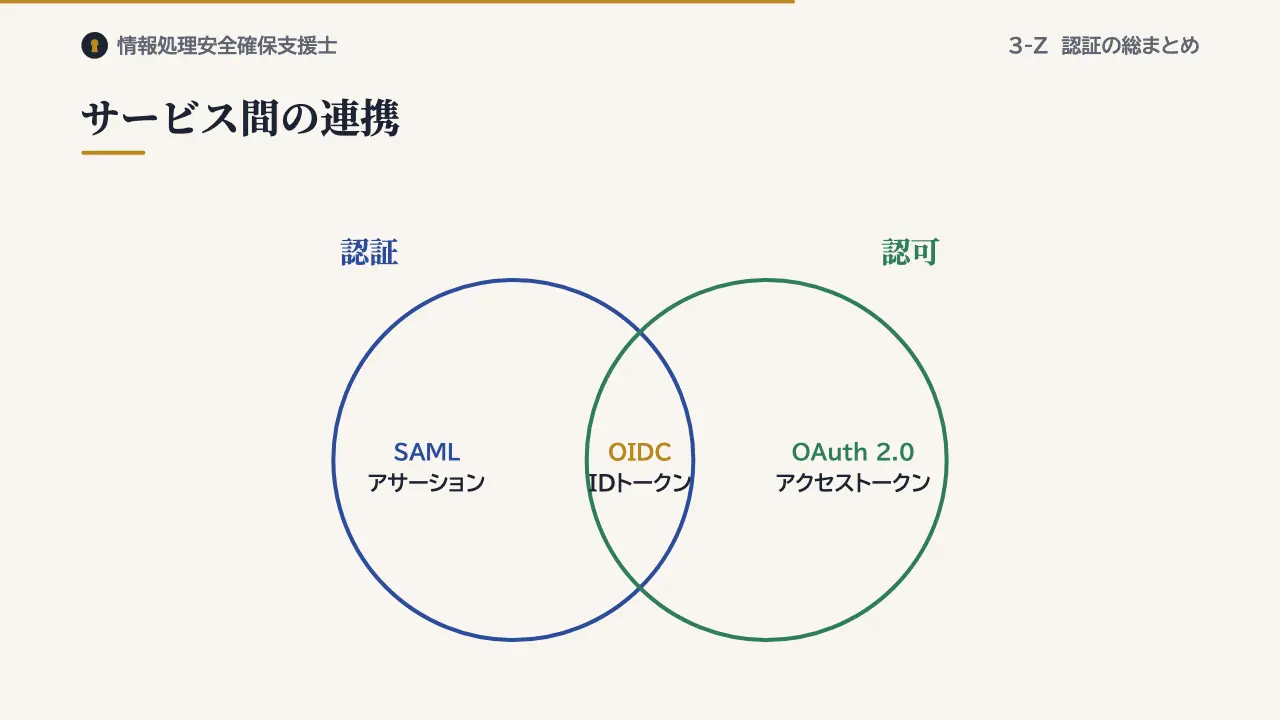
サービス間の連携
最後はサービス間の連携です。SAMLは、XMLで書いたアサーションをIdPが発行し、SPが検証してシングルサインオンを実現します。OAuth 2.0は認可の仕組みで、認可サーバがクライアントにアクセストークンを発行します。
OpenID Connectは、OAuth 2.0に認証を加えた仕組みです。誰が認証されたかを、IDトークンで伝えます。
過去問にチャレンジ
出典:令和5年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問8
SAML(Security Assertion Markup Language)の説明はどれか。
- ア Webサーバにある利用者のリソースに,Webサーバに限らない他のサーバが利用者に代わってアクセスすることを許可するための認証プロトコル
- イ 異なるインターネットドメイン間でセキュリティ情報を共有してシングルサインオンに利用するための,XMLをベースにした標準規格
- ウ 利用者IDとしてURL又はXRI(Extensible Resource Identifier)だけを使用することができ,一つの利用者IDで様々なWebサイトにログインできる仕組み
- エ 利用者が文書やデータの属性情報や論理構造を定義する言語であるSGMLを,インターネット用に最適化したもの
答えと解説を見る
正解はイです。異なるドメインの間でセキュリティ情報を共有して、シングルサインオンに使う、XMLベースの規格です。
アは、利用者に代わって他のサーバがアクセスすることを許可する、OAuthに近い説明です。ウはURLを利用者のIDに使うOpenID、エはXMLの説明です。
まとめ
- 認証の要素:三つの要素。異なる要素を組み合わせて多要素
- パスワード:何を固定するかで攻撃を見分け、ソルトで保存
- FIDO:秘密鍵の署名で認証。フィッシングに強い
- 連携:SAML・OIDCは認証、OAuth 2.0は認可
この回の用語
- 多要素認証
- パスワードスプレー攻撃
- ソルト
- ストレッチング
- 等価エラー率(EER)
- FIDO
- SAML
- OAuth 2.0
- OpenID Connect
参考:NIST SP 800-63B(認証の要素、記憶シークレットの保存、フィッシング耐性) https://pages.nist.gov/800-63-4/sp800-63b.html、FIDO Alliance「Passkeys」/W3C WebAuthn、OASIS, SAML V2.0 Technical Overview、RFC 6749 The OAuth 2.0 Authorization Framework、OpenID Connect Core 1.0、OpenID Authentication 2.0 - Final(URL・XRI による識別子)、IPA 令和5年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問8。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。