第3章 認証 3-10
OAuth 2.0とOpenID Connect 認可と認証の違い
認証と認可の違いを確かめ、OAuth 2.0 で認可サーバがアクセストークンを発行する流れと、OpenID Connect が ID トークンで「誰が認証されたか」を伝える仕組みを図解します。IDaaS にも触れ、最後に過去問を1問解きます。
認証と認可
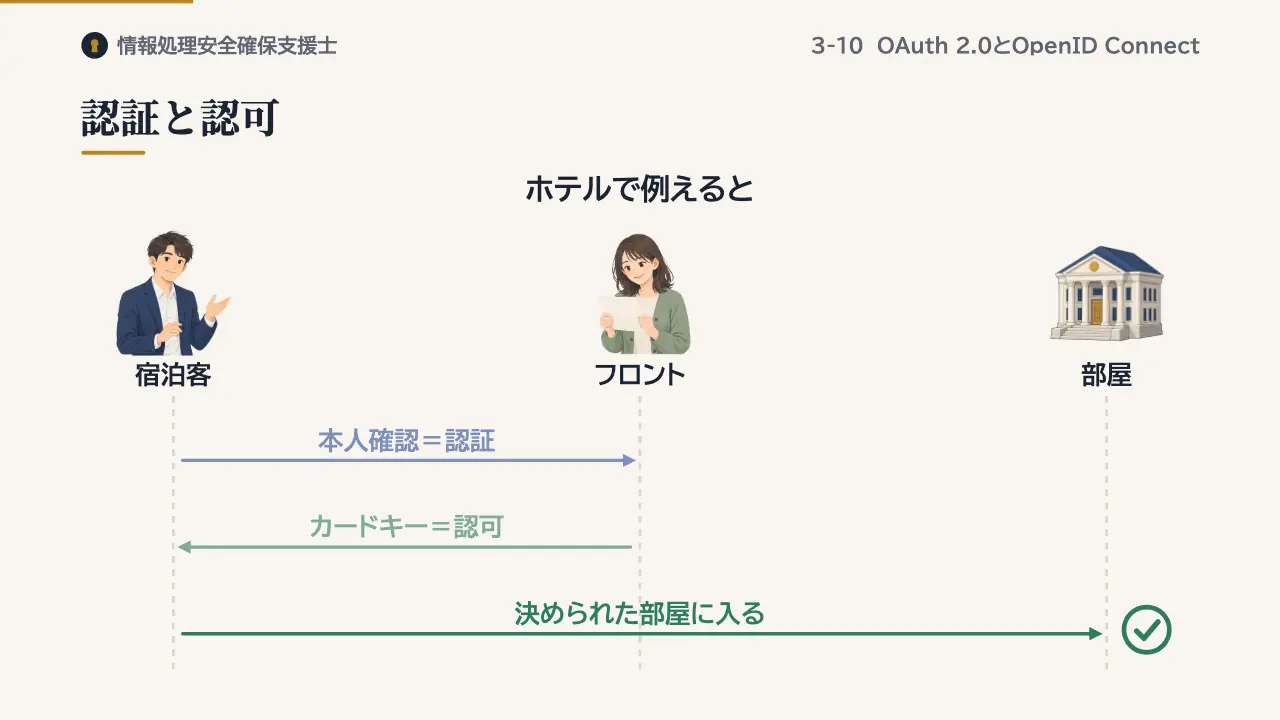
認証は、相手が誰なのかを確かめることです。認可は、その相手に何をしてよいかを許可することです。ホテルで例えると、フロントで本人を確認するのが認証、入れる部屋を決めてカードキーを渡すのが認可にあたります。
OAuth 2.0の登場人物
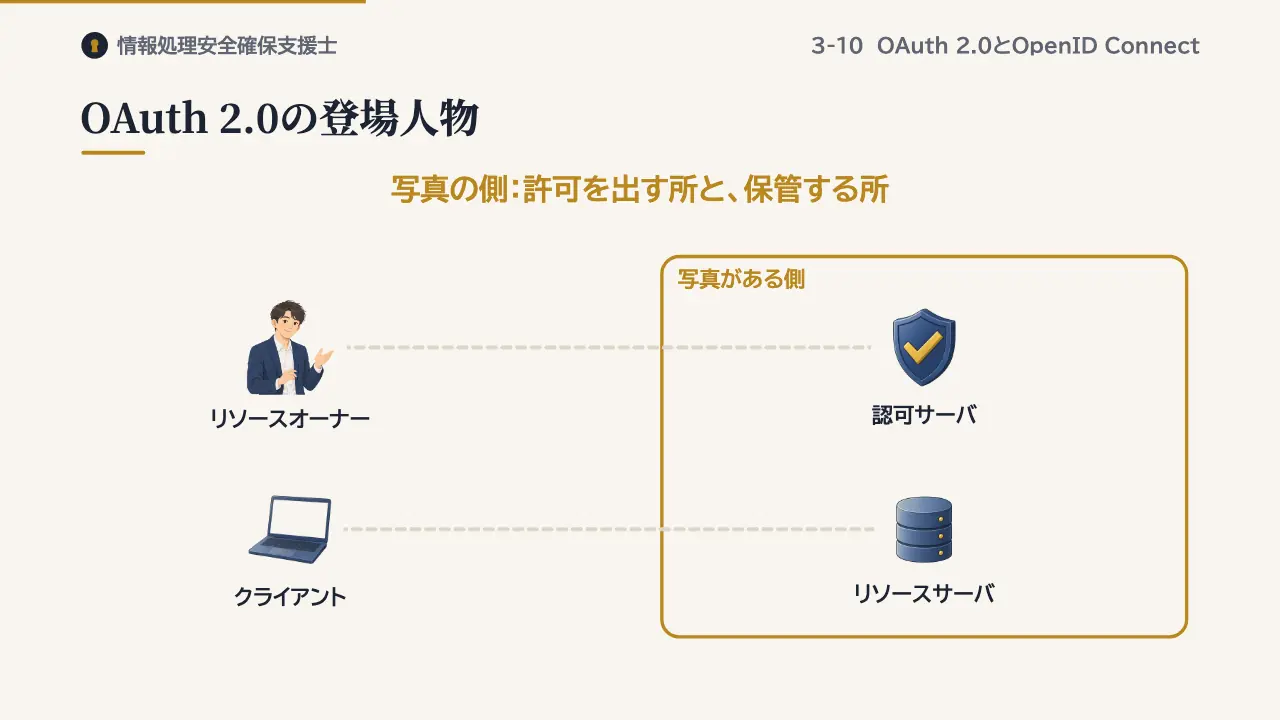
OAuth 2.0は、認可のための仕組みで、RFC 6749で定められています。例えば、写真の印刷サービスに、別のサービスに保存した写真を読ませたいとします。
写真の持ち主である利用者をリソースオーナー、写真を使いたい印刷サービスをクライアントと呼びます。写真がある側には、許可を出す認可サーバと、写真を保管するリソースサーバがあります。
OAuth 2.0の流れ
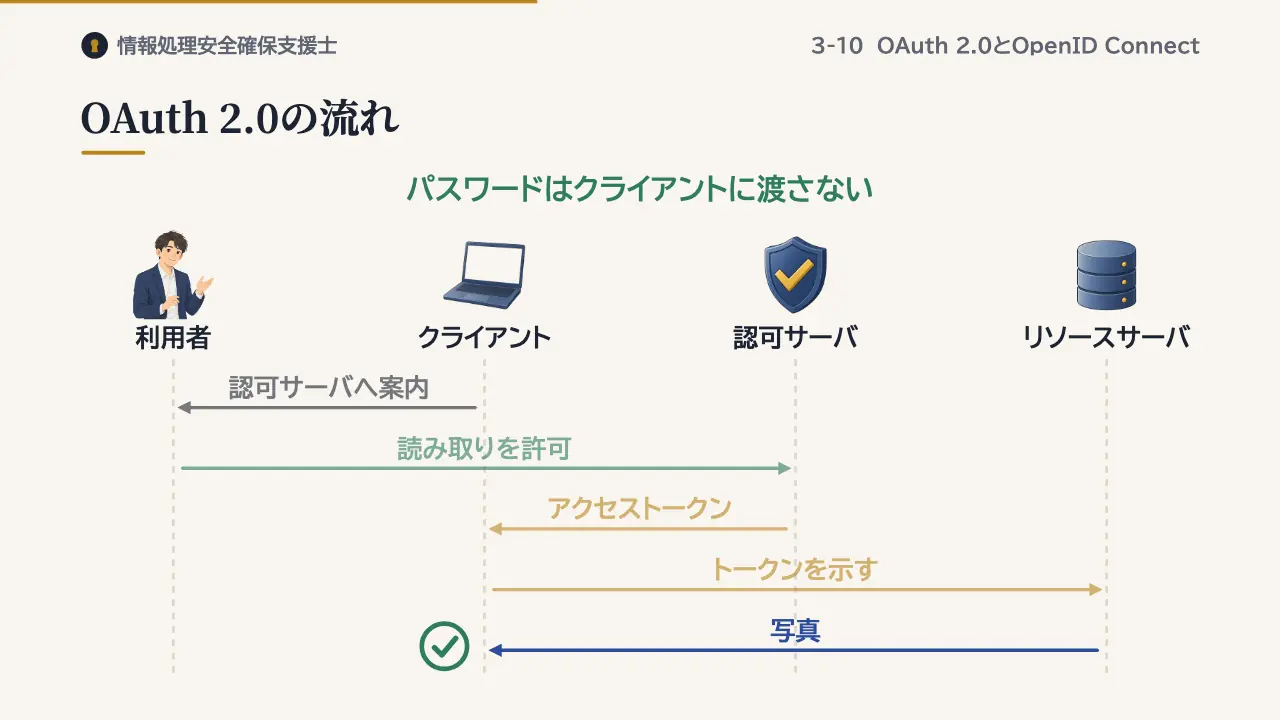
クライアントは、利用者を認可サーバへ案内します。利用者は認可サーバで、写真の読み取りを許可します。すると認可サーバが、クライアントにアクセストークンを発行します。アクセストークンは、許可された範囲と期限が決まった、利用のための証明です。
クライアントはアクセストークンを示して、リソースサーバから写真を読み取ります。利用者のパスワードを、クライアントに渡さずに済みます。
OpenID Connect(OIDC)
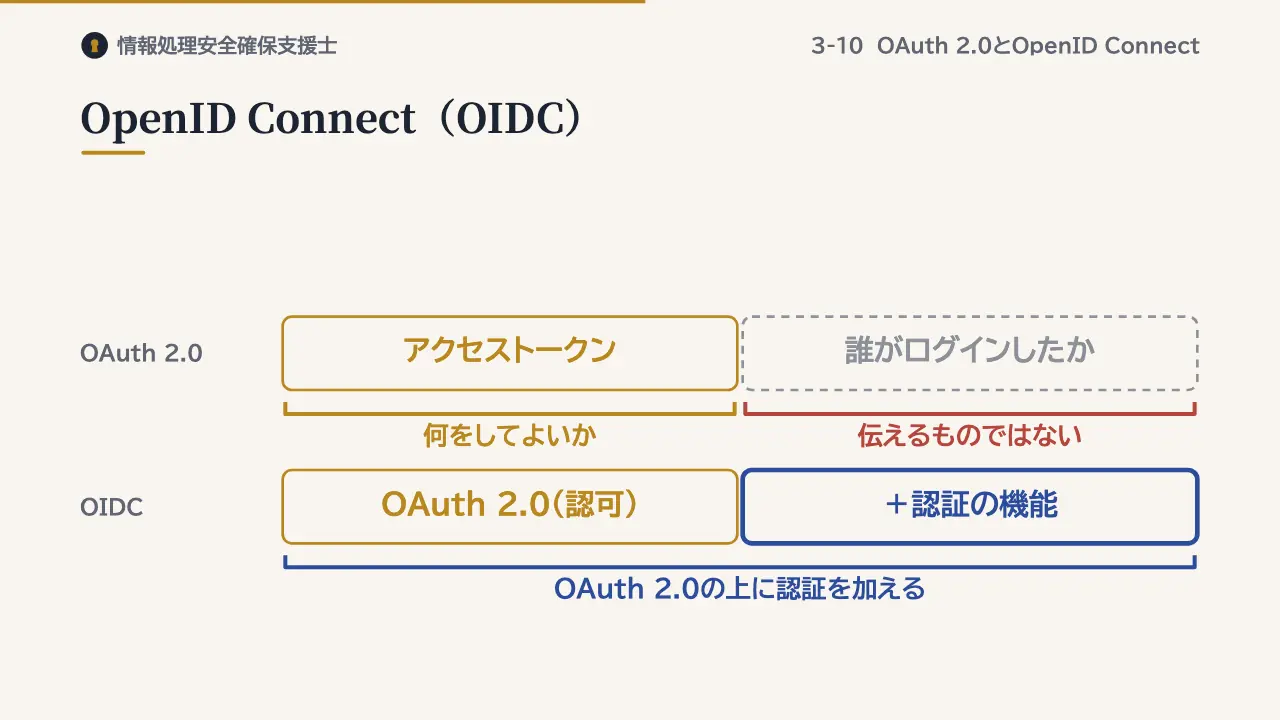
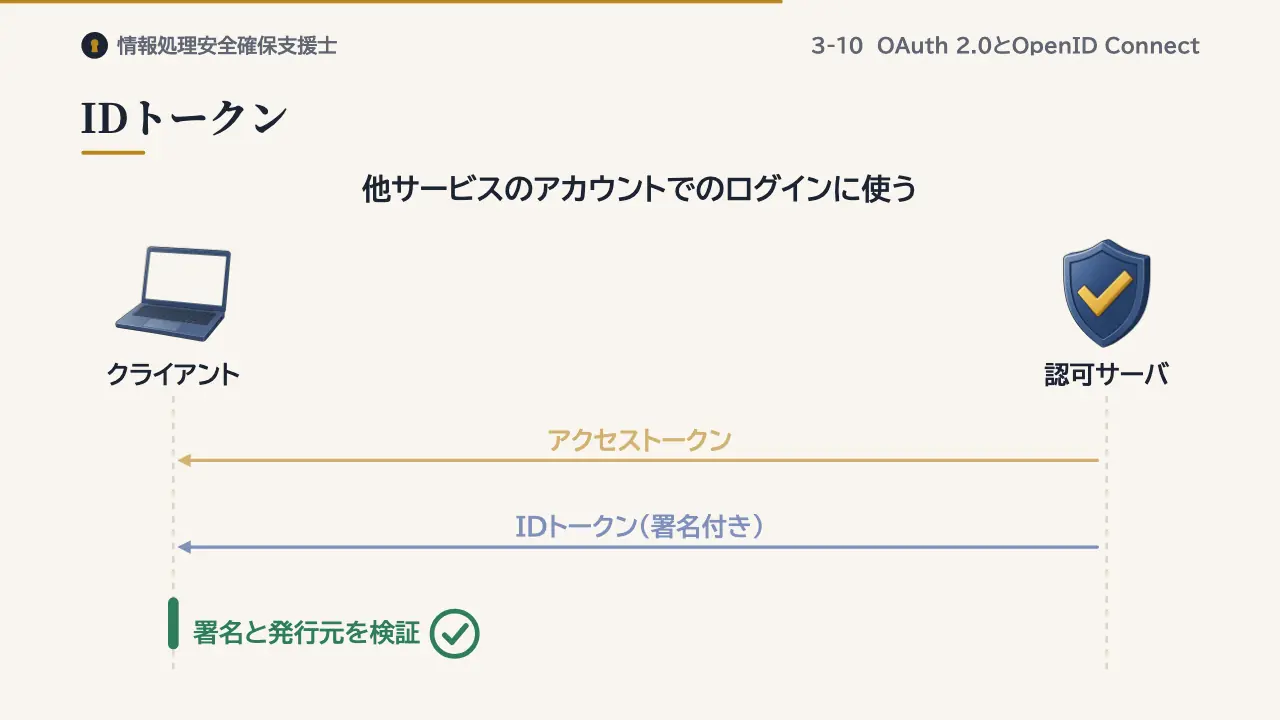
ただし、アクセストークンは何をしてよいかを表すもので、誰がログインしたかをクライアントに伝えるためのものではありません。そこで、OAuth 2.0の上に認証の機能を加えたのが、OpenID Connect、略してOIDCです。
IDトークン
OIDCでは、アクセストークンに加えて、IDトークンが発行されます。IDトークンには、誰が、どの発行元で、いつ認証されたかが書かれ、署名が付いています。クライアントは署名と発行元を検証して、利用者を確かめます。ほかのサービスのアカウントでログインできる機能に、よく使われています。
IDaaS
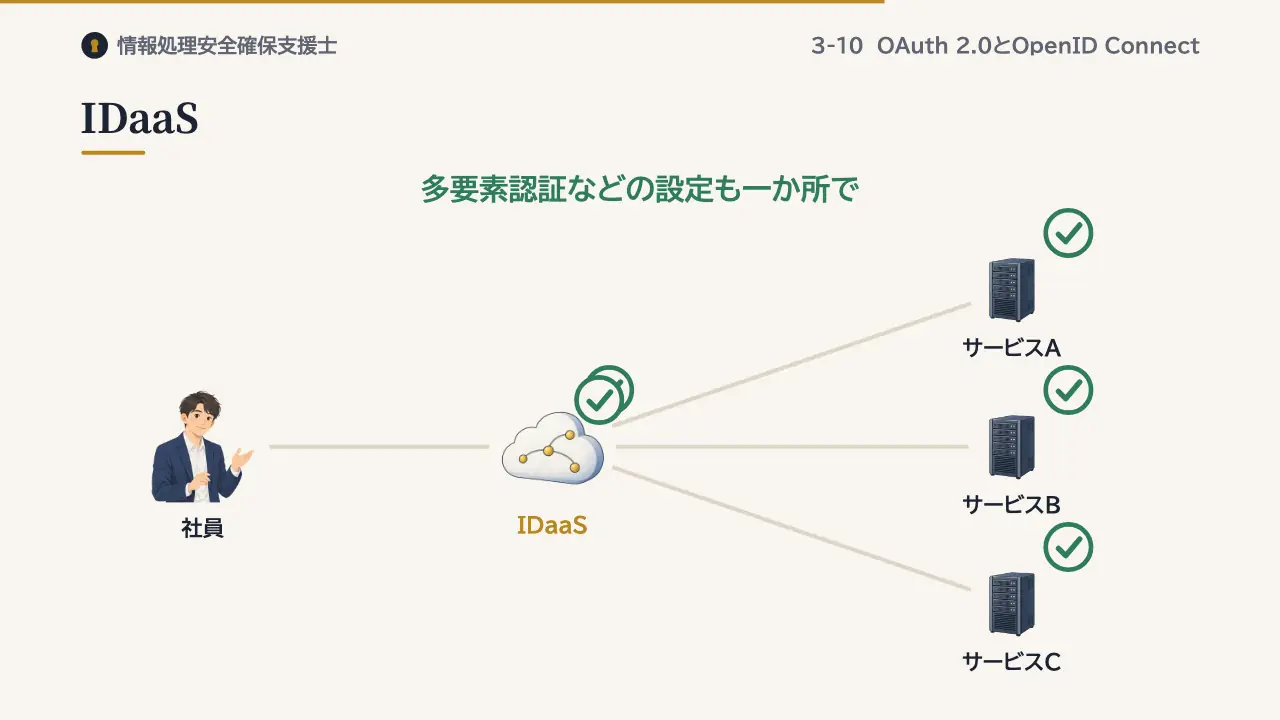
こうした認証やシングルサインオン、IDの管理を、クラウドのサービスとして提供するものを、IDaaSといいます。企業は多くのクラウドサービスのIDをIDaaSにまとめ、多要素認証などの設定を一か所で行えます。
過去問にチャレンジ
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問16
OAuth 2.0に関する記述のうち,適切なものはどれか。
- ア 認可を行うためのプロトコルであり,認可サーバが,アクセスしてきた者が利用者(リソースオーナー)本人であるかどうかを確認するためのものである。
- イ 認可を行うためのプロトコルであり,認可サーバが,利用者(リソースオーナー)の許可を得て,サービス(クライアント)に対し,適切な権限を付与するためのものである。
- ウ 認証を行うためのプロトコルであり,認証サーバが,アクセスしてきた者が利用者(リソースオーナー)本人であるかどうかを確認するためのものである。
- エ 認証を行うためのプロトコルであり,認証サーバが,利用者(リソースオーナー)の許可を得て,サービス(クライアント)に対し,適切な権限を付与するためのものである。
答えと解説を見る
正解はイです。認可のためのプロトコルで、認可サーバが利用者の許可を得て、クライアントに権限を与えます。
アは本人であるかを確認する、つまり認証の説明になっています。ウとエは、認証のプロトコルとしている点が誤りです。
まとめ
- 認証と認可:誰かを確かめる/何をしてよいかを許可
- OAuth 2.0:認可サーバがアクセストークンを発行
- OpenID Connect:IDトークンで誰が認証されたかを伝える
この回の用語
- OAuth 2.0
- OpenID Connect
- 認可
- 認証
- アクセストークン
- IDトークン
- 認可サーバ
- リソースオーナー
- IDaaS
参考:RFC 6749 The OAuth 2.0 Authorization Framework、OpenID Connect Core 1.0(ID Token) https://openid.net/specs/openid-connect-core-1_0.html、RFC 7519 JSON Web Token (JWT)、IPA 令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問16。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。