第3章 認証 3-9
シングルサインオンとは?SAML・Kerberosの仕組み
一度のログインで複数のシステムを使えるシングルサインオン(SSO)を、リバースプロキシ型・エージェント型・Kerberos(TGTとチケット)・SAML(IdP・SP・アサーション)の四つの方式に分けて図解し、最後に過去問を1問解きます。
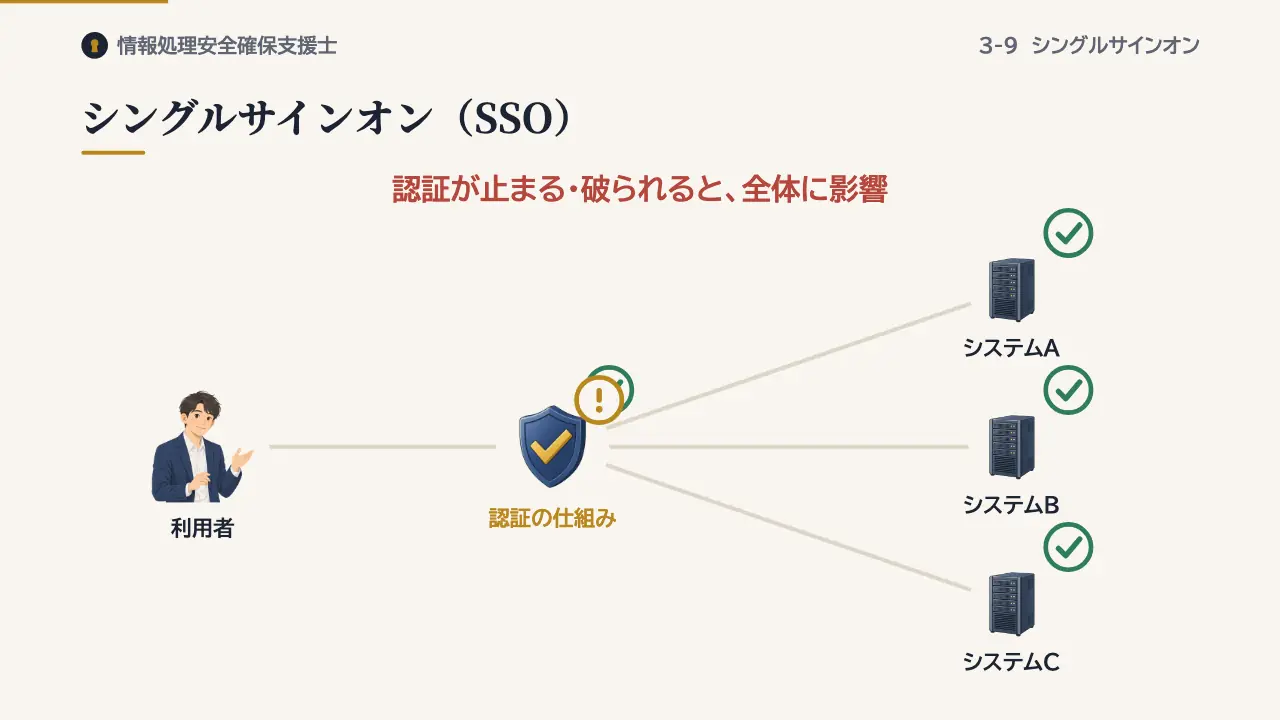
シングルサインオン(SSO)
シングルサインオン、SSOは、一度ログインすれば、連携する複数のシステムを、改めてログインせずに使える仕組みです。覚えるパスワードが減り、管理も一か所にまとまります。その分、認証の仕組みが止まったり破られたりすると、影響がすべてのシステムに及びます。
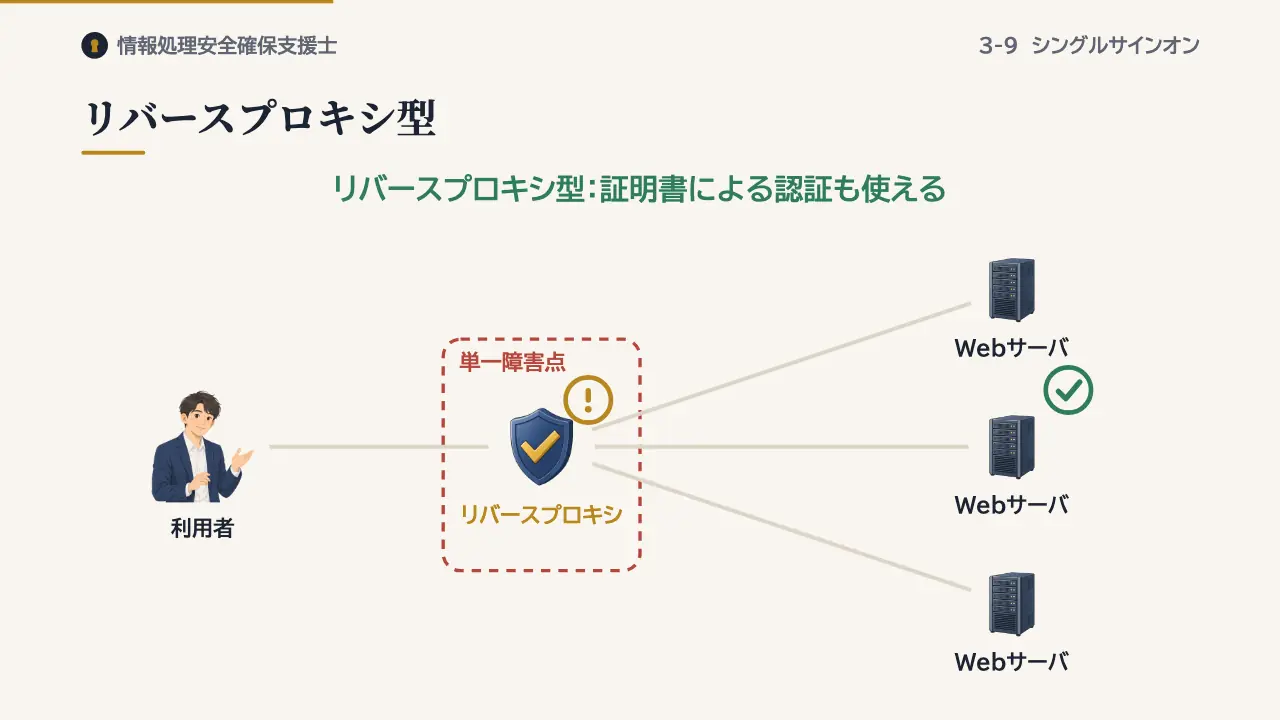
リバースプロキシ型
一つ目のリバースプロキシ型は、利用者とWebサーバの間にリバースプロキシを置き、そこでまとめて認証します。Webサーバ側の改修は少なくて済みます。ただし、すべての通信がリバースプロキシを通るため負荷が集中し、ここが止まると全体が止まる単一障害点になります。
認証はリバースプロキシでまとめて行うので、パスワードの代わりに、ディジタル証明書で利用者を認証することもできます。
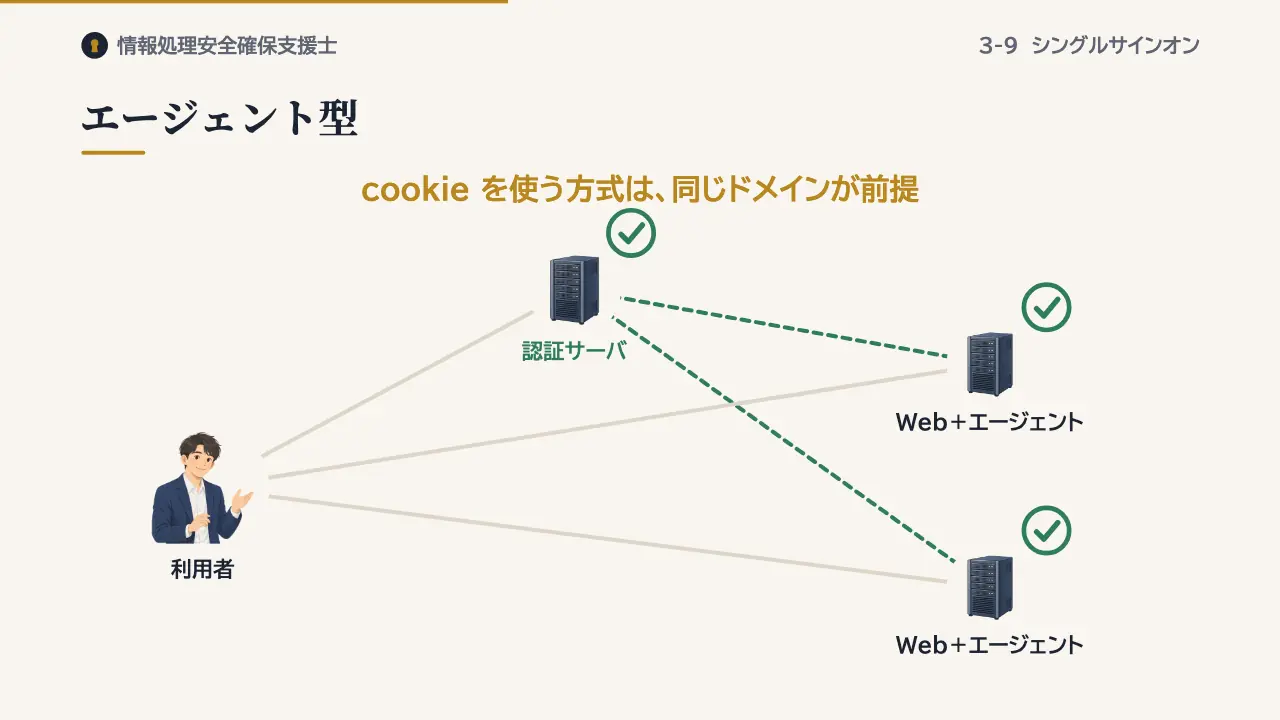
エージェント型
二つ目のエージェント型は、各Webサーバにエージェントと呼ぶソフトウェアを組み込み、認証サーバと連携させます。認証に成功するとcookieが発行され、それを使って各サーバにアクセスします。通信は各サーバへ直接届きますが、サーバごとにエージェントの導入が必要です。
cookieは、発行したサーバと同じドメインにしか送られません。そのため、cookieを使う方式では、各サーバを同じドメインに置く必要があります。
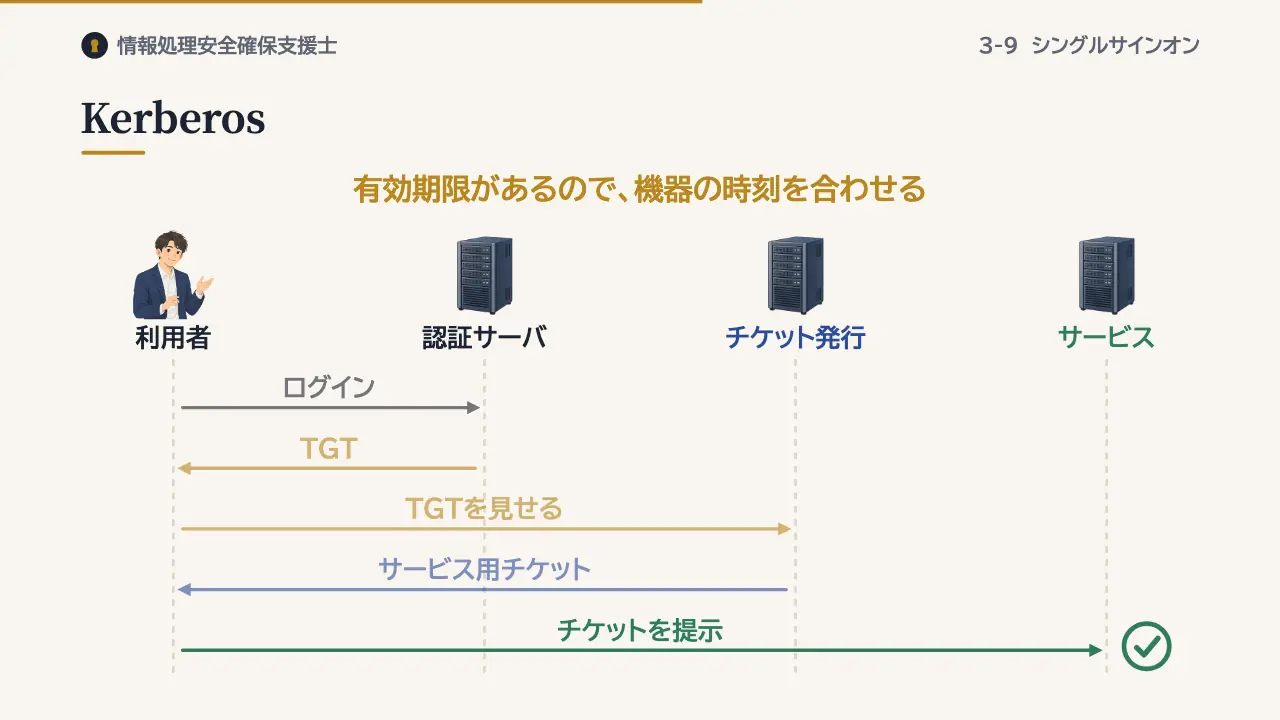
Kerberos
三つ目のKerberosは、チケットを使う認証方式です。Windowsの社内ネットワークなどで使われています。利用者はまず認証サーバでログインし、チケットを発行してもらうためのチケット、TGTを受け取ります。
使いたいサービスがあるときは、TGTをチケット発行サーバに見せて、そのサービス用のチケットを受け取ります。そのチケットをサーバに提示すれば、パスワードを入力し直さずに利用できます。チケットには時刻と有効期限が入るので、各機器の時刻を合わせておく必要があります。
SAML
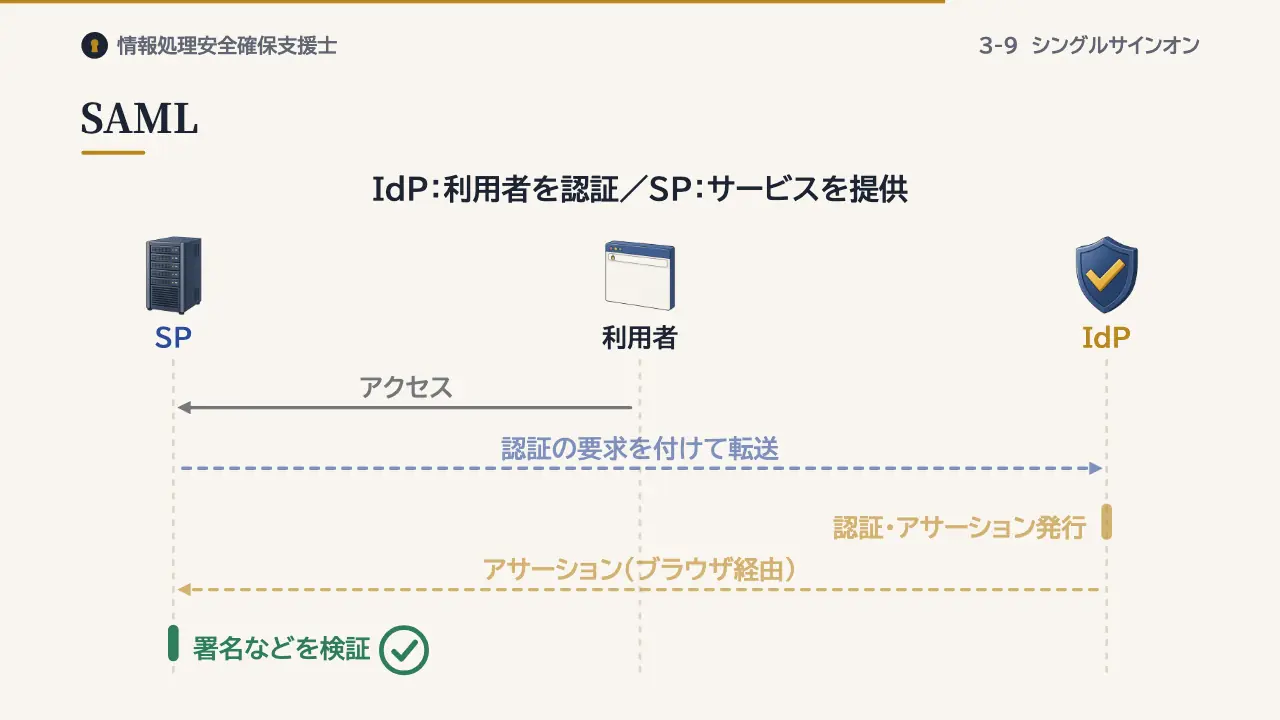
四つ目のSAMLは、標準化団体OASISが定めた、XMLをベースにした規格です。異なるドメインのサービスの間でも使えます。登場するのは、利用者を認証するIdPと、サービスを提供するSPです。
利用者がSPにアクセスすると、SPは認証の要求を付けて、利用者をIdPへ転送します。IdPは利用者を認証し、認証の結果や属性を書いたアサーションを発行します。アサーションは、利用者のブラウザを経由してSPへ届きます。
SPがアサーションの署名などを検証し、問題がなければ、利用者はSPにアクセスできるようになります。
過去問にチャレンジ
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問2
シングルサインオンの実装方式の一つであるSAML認証の特徴として, 適切なものはどれか。
- ア IdP(Identity Provider)が利用者認証を行い,認証成功後に発行されるアサーションをSP(Service Provider)が検証し,問題がなければクライアントはSPにアクセスできるようになる。
- イ Webサーバに導入されたエージェントが認証サーバと連携して利用者認証を行い,クライアントは認証成功後に発行されるcookieを使用してSPにアクセスできるようになる。
- ウ 認証サーバはKerberosプロトコルを使って利用者認証を行い,クライアントは認証成功後に発行されるチケットを使用してSPにアクセスできるようになる。
- エ リバースプロキシで利用者認証が行われ,クライアントは認証成功後にリバースプロキシ経由でSPにアクセスできるようになる。
答えと解説を見る
正解はアです。IdPが利用者を認証し、発行したアサーションをSPが検証します。
イはエージェント型、ウはKerberos、エはリバースプロキシ型の説明です。
まとめ
- プロキシ・エージェント:通信を集めるか、各サーバに組み込むか
- Kerberos:TGTでサービスごとのチケットを受け取る
- SAML:IdPのアサーションをSPが検証。ドメインをまたげる
この回の用語
- シングルサインオン(SSO)
- リバースプロキシ型
- エージェント型
- Kerberos
- TGT
- SAML
- IdP
- SP
- アサーション
参考:OASIS, Security Assertion Markup Language (SAML) V2.0 Technical Overview/Core/Bindings/Profiles、RFC 4120 The Kerberos Network Authentication Service (V5)、IPA 令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問2(SAML認証の特徴)、IPA 令和4年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問7(リバースプロキシ方式は単一障害点になり得る)。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。