第3章 認証 3-8
パスワードの保存とは?ソルト・ストレッチング・ペッパー
サーバがパスワードを保存するときの考え方を図解します。ハッシュ値での保存、レインボーテーブル、ソルト・ストレッチング・ペッパーの役割と、ハッシュ値そのものでログインする Pass the Hash 攻撃を扱い、最後に過去問を1問解きます。
ハッシュ値で保存する
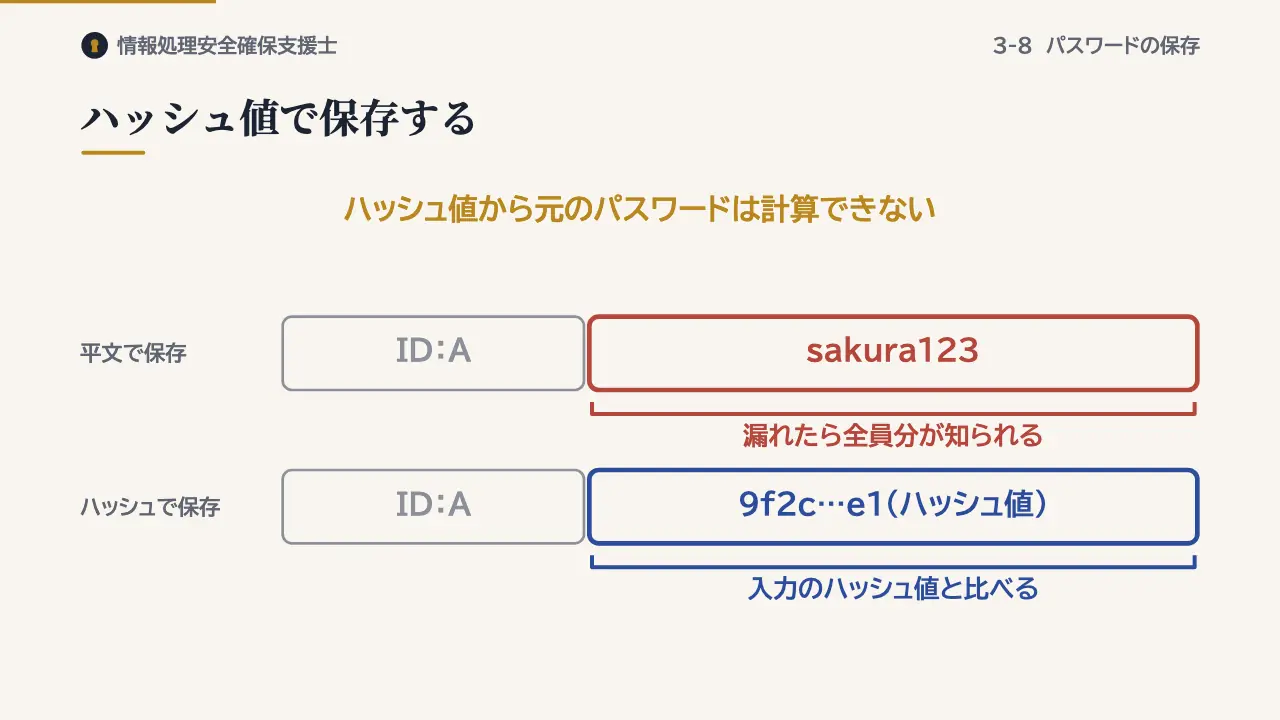
パスワードを平文のまま保存すると、データベースが漏れた時点で、すべてのパスワードが知られてしまいます。そこで、パスワードはハッシュ値にして保存します。ログインのときは、入力されたパスワードのハッシュ値を計算して、保存した値と比べます。
ハッシュ関数は一方向なので、ハッシュ値から元のパスワードを直接計算することはできません。
レインボーテーブル
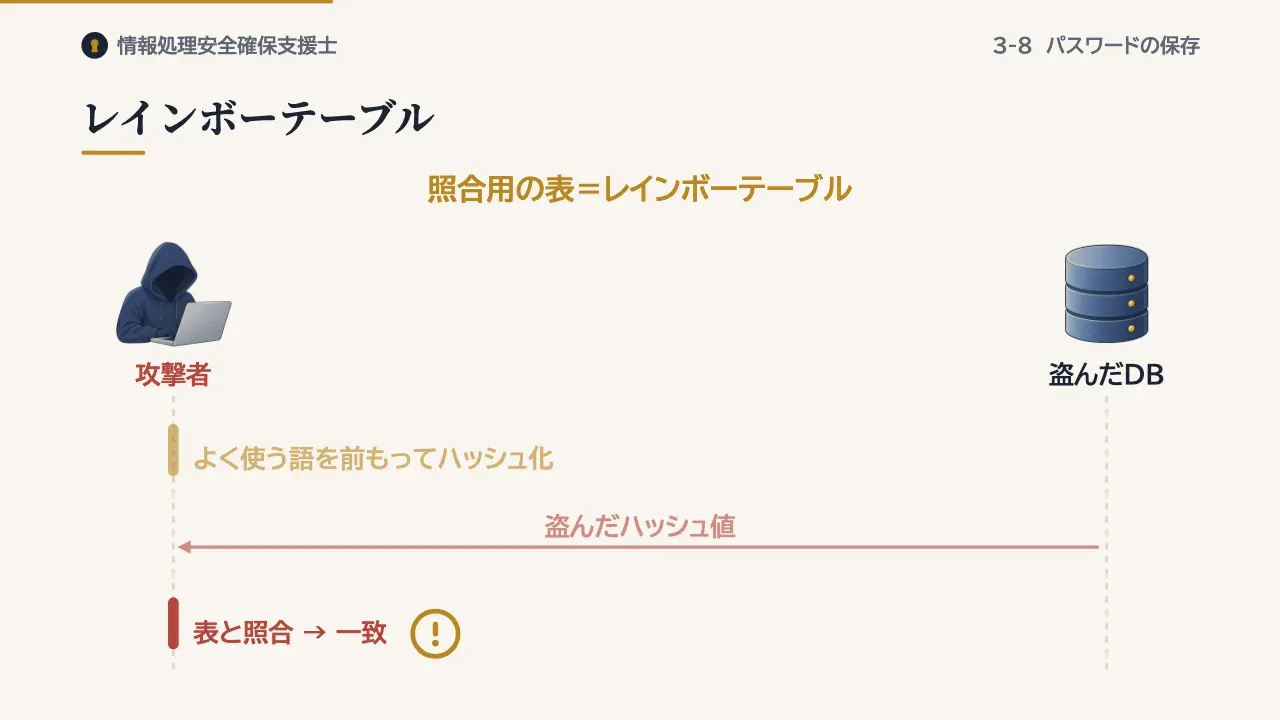
ただし、同じパスワードからは、いつも同じハッシュ値ができます。攻撃者は、よく使われる語のハッシュ値を前もって計算しておき、盗んだ値と照らし合わせます。この照合を効率よく行うために作っておく表を、レインボーテーブルといいます。
ソルト
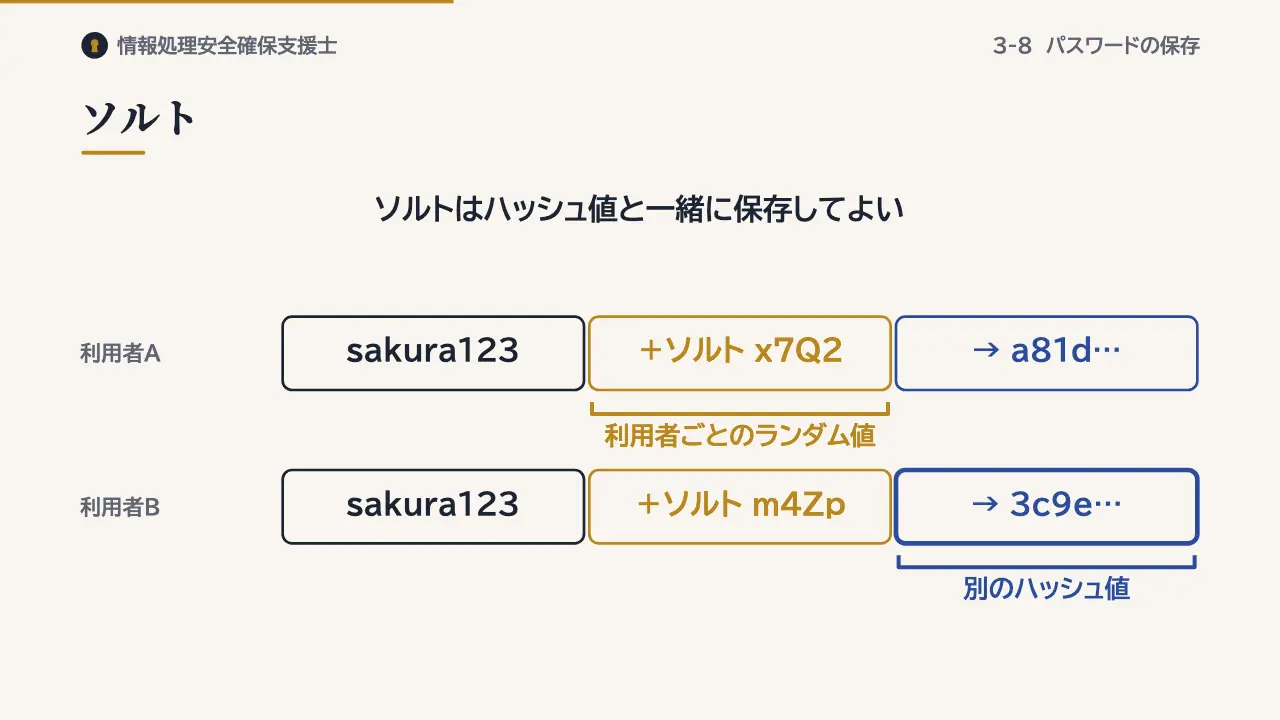
対策の一つ目は、ソルトです。利用者ごとに異なるランダムな値を、パスワードに加えてからハッシュ化します。同じパスワードでもハッシュ値が変わるので、前もって作った表が使えなくなります。ソルトは秘密にする必要がなく、ハッシュ値と一緒に保存します。
ストレッチング
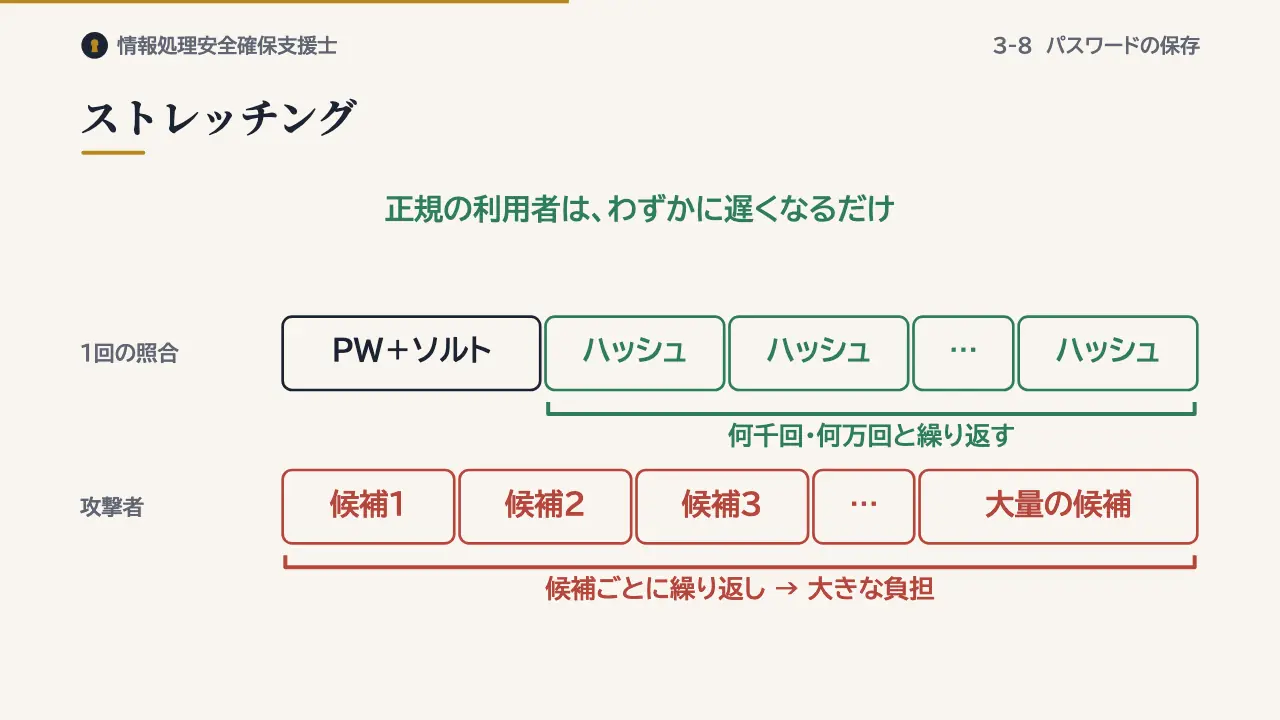
二つ目は、ストレッチングです。ハッシュの計算を何千回、何万回と繰り返し、1回の照合にかかる時間を延ばします。正規の利用者のログインはわずかに遅くなるだけですが、大量の候補を試す攻撃者には大きな負担になります。
ペッパー
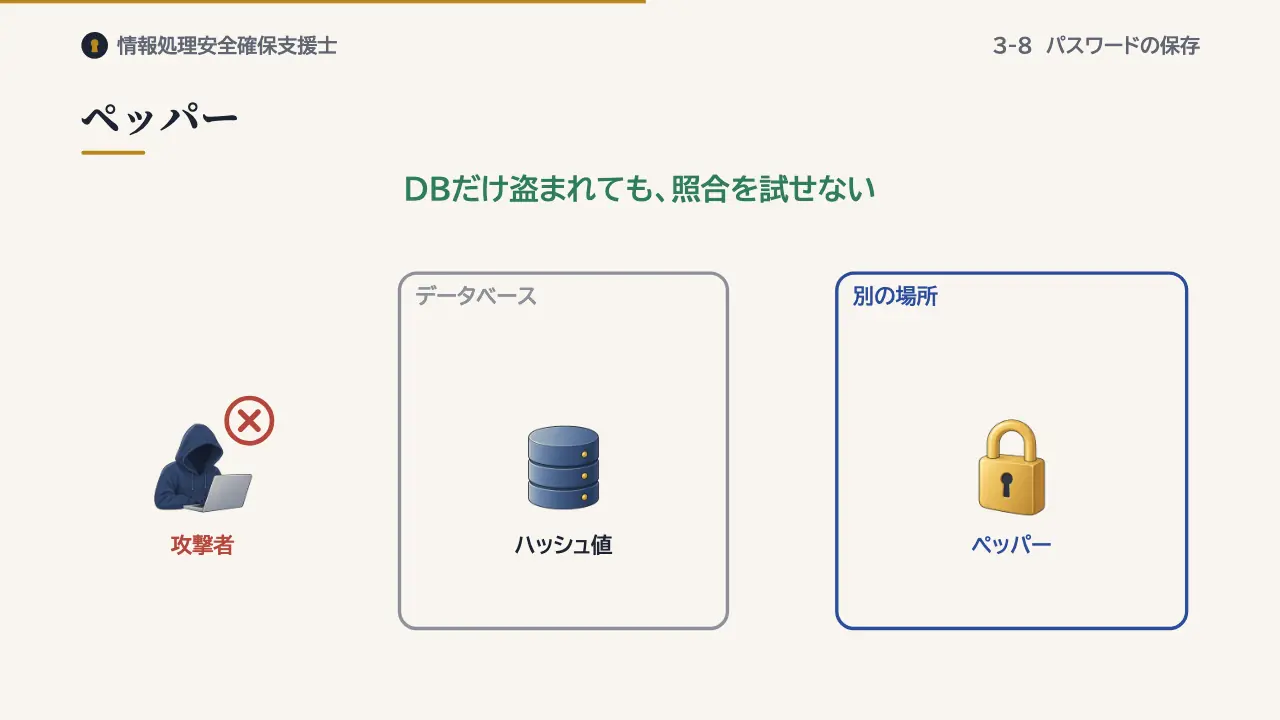
三つ目のペッパーは、すべての利用者に共通の秘密の値です。データベースとは別の場所に保管するので、データベースだけが盗まれても照合を試せません。
Pass the Hash攻撃
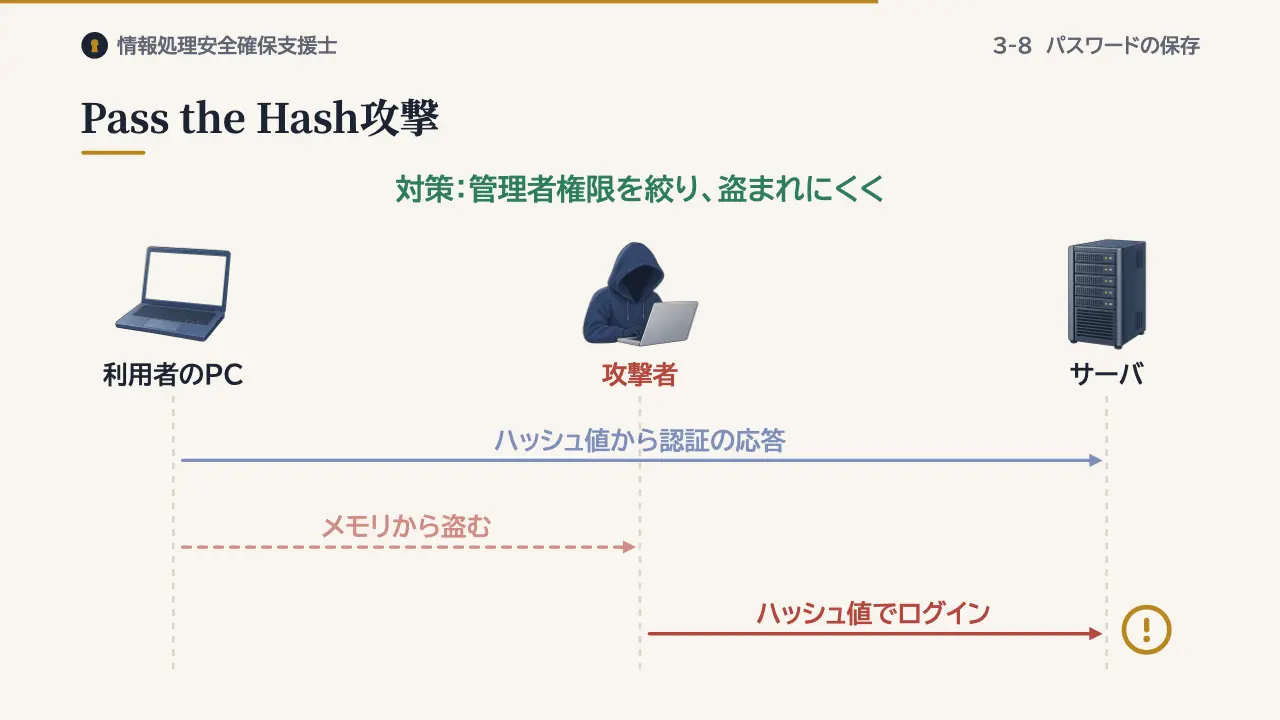
ただし、ハッシュ値だけでログインできる仕組みがあると、別の攻撃が成り立ちます。Windowsの一部の認証方式では、パスワードそのものではなく、そのハッシュ値をもとに認証の応答を作ります。
攻撃者がパソコンのメモリなどからハッシュ値を盗めば、元のパスワードを知らないまま、そのハッシュ値でログインできます。これをPass the Hash攻撃といいます。元のパスワードを求める必要がないため、ソルトやストレッチングでは防げません。管理者の権限を持つアカウントを絞り、ハッシュ値を盗まれにくくすることが対策です。
過去問にチャレンジ
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問2
Pass the Hash攻撃はどれか。
- ア パスワードのハッシュ値から導出された平文パスワードを使ってログインする。
- イ パスワードのハッシュ値だけでログインできる仕組みを悪用してログインする。
- ウ パスワードを固定し,利用者IDの文字列のハッシュ化を繰り返しながら様々な利用者IDを試してログインする。
- エ ハッシュ化されずに保存されている平文パスワードを使ってログインする。
答えと解説を見る
正解はイです。パスワードのハッシュ値だけでログインできる仕組みを悪用します。
アはハッシュ値から求めた平文を使う攻撃、エは平文で保存されたパスワードを使う攻撃です。ウはパスワードを固定して利用者IDを変える、逆総当たりに近い手口です。
まとめ
- 保存:平文ではなくハッシュ値で保存
- 三つの工夫:ソルト・ストレッチング・ペッパー
- Pass the Hash:盗んだハッシュ値でそのままログイン
この回の用語
- ソルト
- ストレッチング
- ペッパー
- レインボーテーブル
- Pass the Hash攻撃
- ハッシュ値
参考:NIST SP 800-63B(記憶シークレットの保存:ソルト、反復によるコストの増加、検証者だけが知る秘密の値による追加の処理) https://pages.nist.gov/800-63-4/sp800-63b.html、RFC 8018(PKCS #5:PBKDF2 のソルトと反復回数)、P. Oechslin, Making a Faster Cryptanalytic Time-Memory Trade-Off(CRYPTO 2003、レインボーテーブル)、Microsoft「Mitigating Pass-the-Hash (PtH) Attacks and Other Credential Theft」、IPA 令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問2。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。