第3章 認証 3-7
パスワード攻撃とは?スプレー・リスト攻撃の見分け方
総当たり攻撃・辞書攻撃・逆総当たり攻撃・パスワードスプレー攻撃・パスワードリスト攻撃を、何を固定して何を変えるかで見分けます。アカウントロックが効く攻撃と効かない攻撃、利用者とサービス側の対策も整理し、最後に過去問を1問解きます。
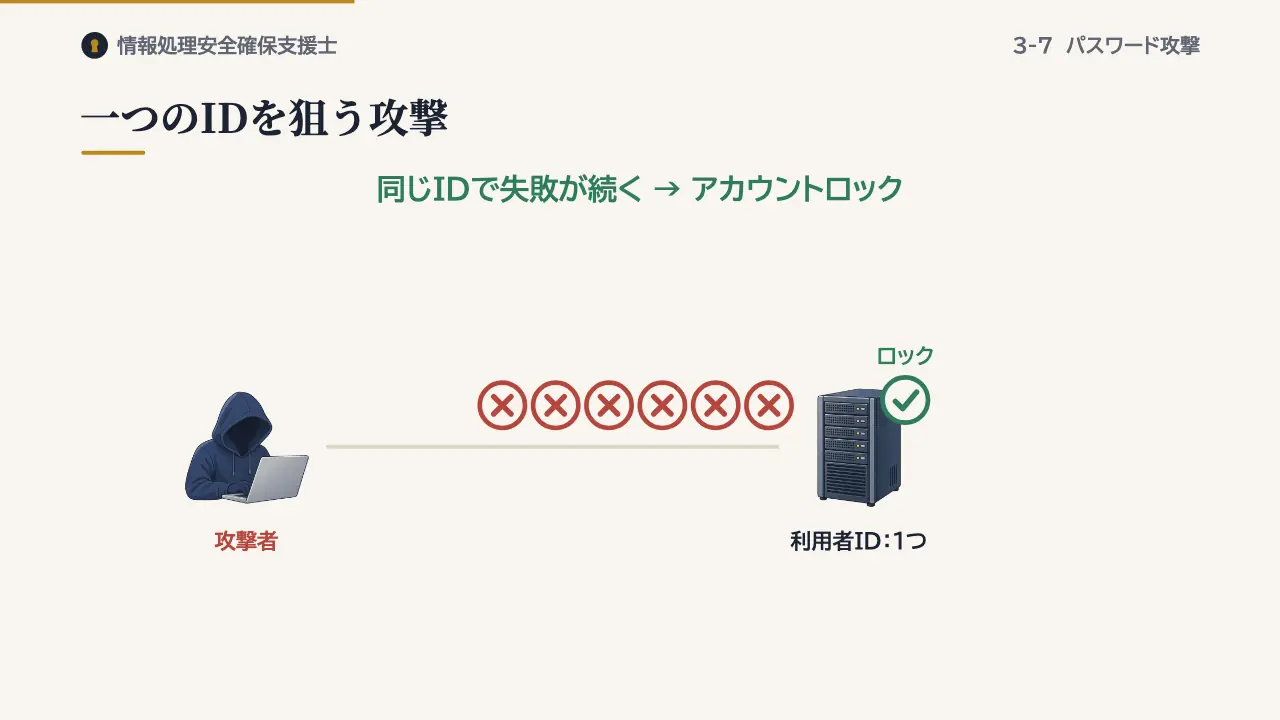
一つのIDを狙う攻撃
総当たり攻撃は、一つの利用者IDに対して、考えられる文字の組合せをすべてパスワードとして試す攻撃です。パスワードが短く、使う文字の種類が少ないほど、早く見つかってしまいます。
使える文字の種類がM種類、文字数がn文字なら、パスワードの総数はMのn乗通りです。数字だけの4桁なら、10の4乗で1万通りしかありません。辞書攻撃は、辞書の単語や人名など、パスワードによく使われる語を順に試す攻撃です。すべてを試すより、少ない回数で当たりやすくなります。
この二つは同じIDで何度もログインに失敗するので、一定の回数失敗したらログインを止める、アカウントロックが有効です。
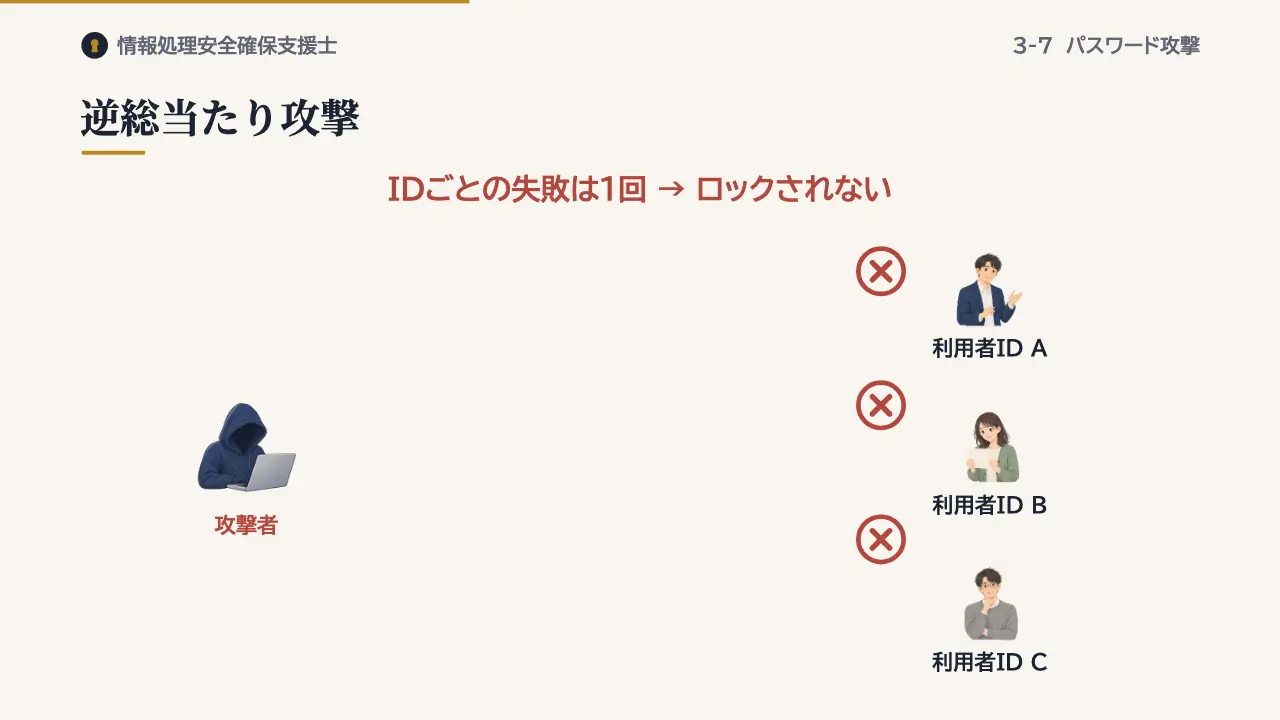
逆総当たり攻撃
そこで、アカウントロックを避けるために、向きを逆にした攻撃があります。逆総当たり攻撃は、よく使われるパスワードを一つに固定し、利用者IDのほうを次々に変えて試します。一つのIDあたりの失敗は一回で済み、ロックがかかりません。
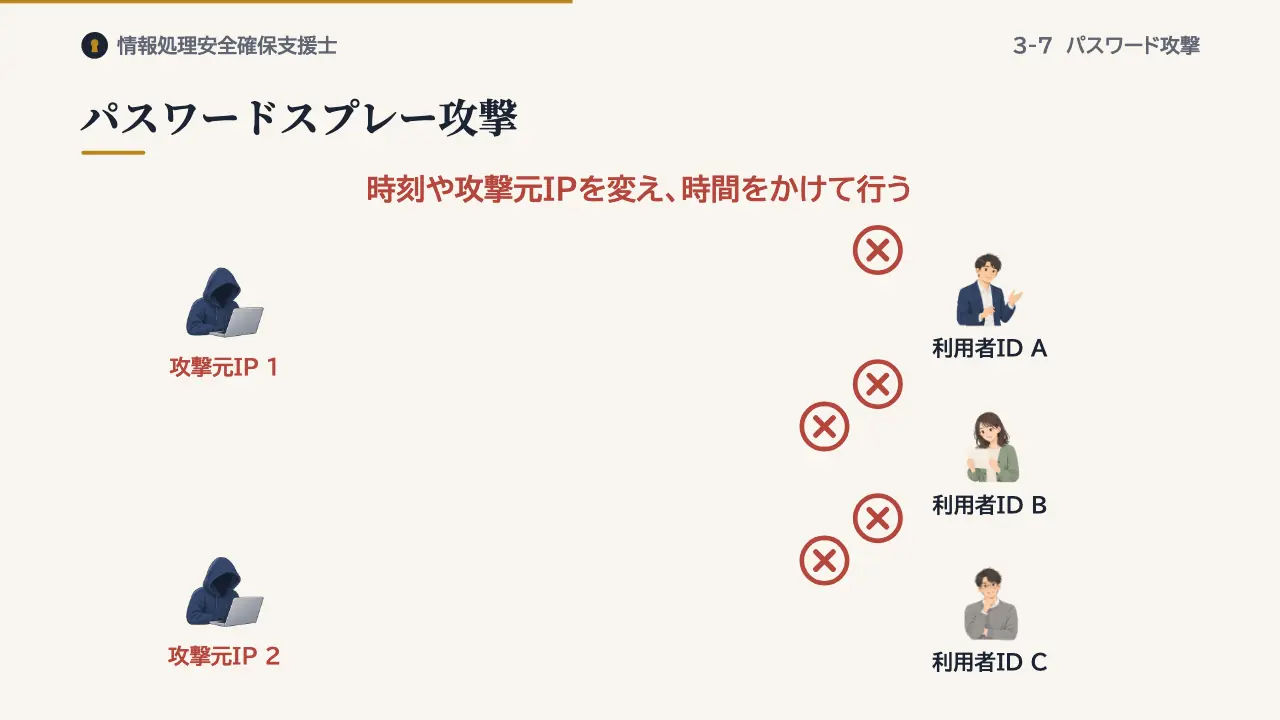
パスワードスプレー攻撃
パスワードスプレー攻撃は、よく使われるいくつかのパスワードを、多数の利用者IDに対して少しずつ試す攻撃です。試す時刻や攻撃元のIPアドレスを変えながら、アカウントロックや検知を避けて、時間をかけて行います。
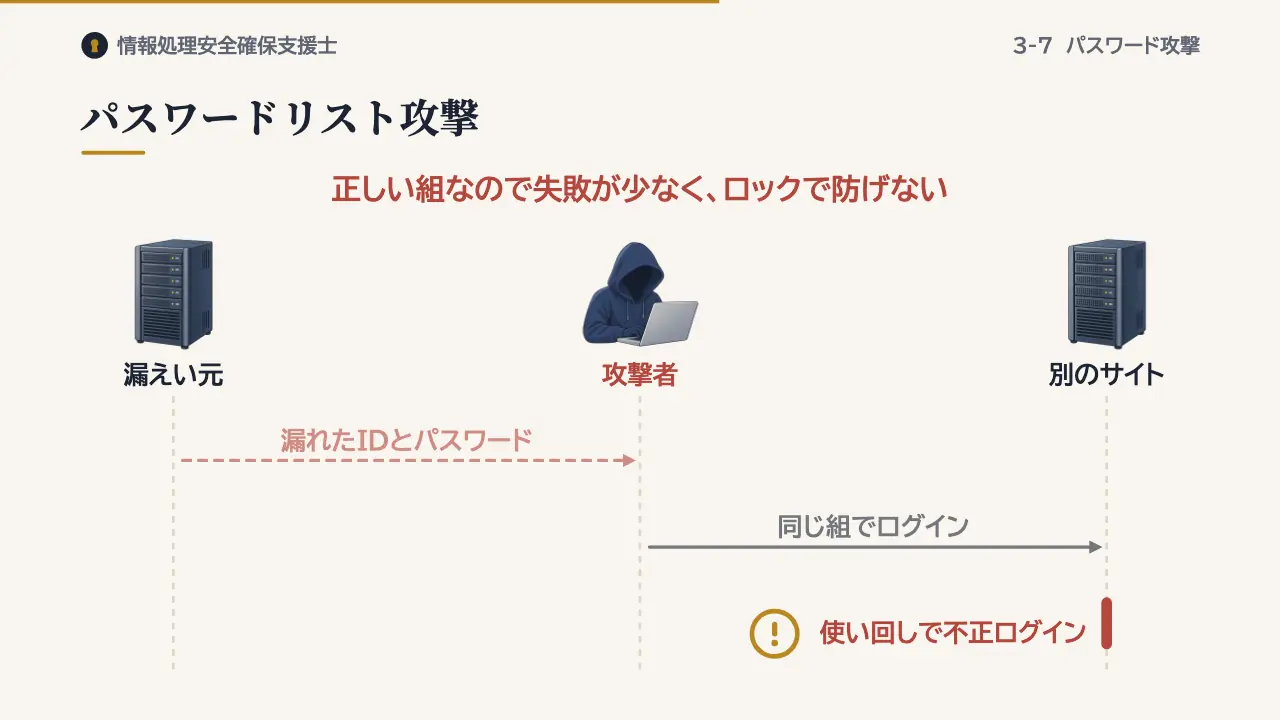
パスワードリスト攻撃
パスワードリスト攻撃は、別のサイトから漏れた利用者IDとパスワードの組の一覧を使って、ログインを試す攻撃です。複数のサイトで同じパスワードを使い回していると、一つのサイトの漏えいが、ほかのサイトへの不正ログインにつながります。
正しい組を使うので失敗が少なく、アカウントロックでは防ぎにくい攻撃です。
対策
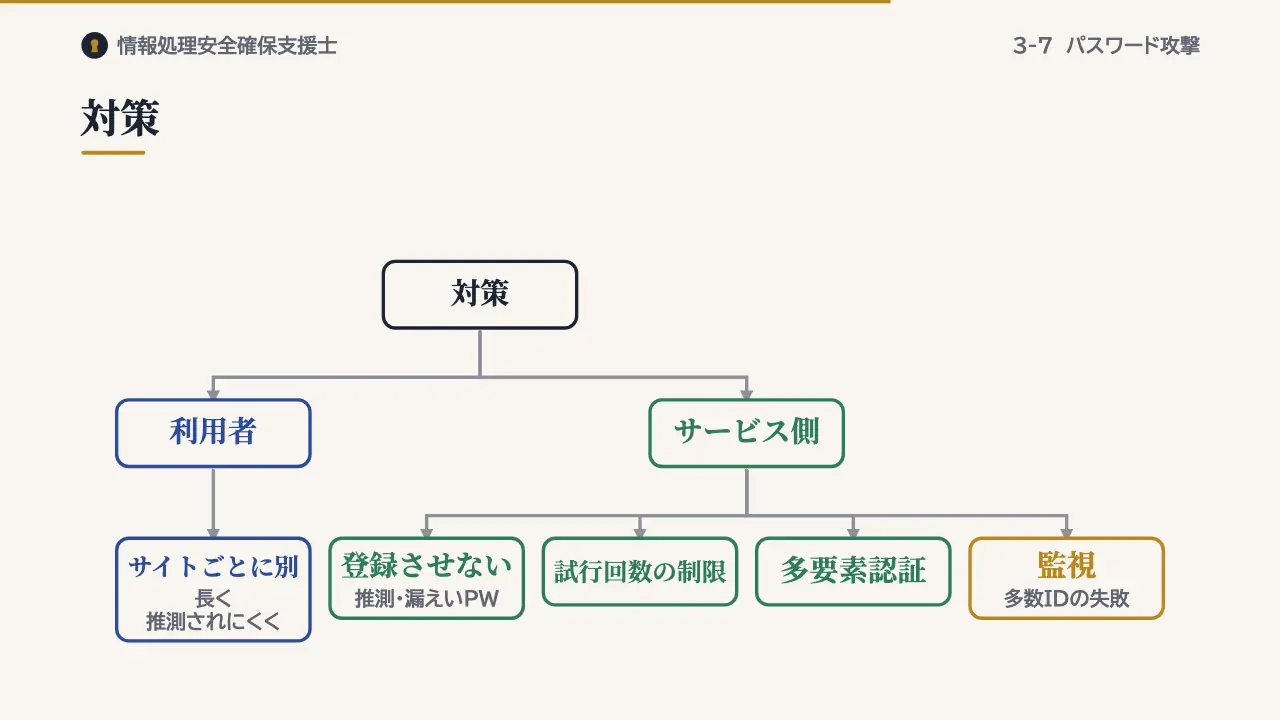
対策です。利用者は、長く推測されにくいパスワードを、サイトごとに使い分けます。サービス側は、推測されやすいパスワードや漏えいしたパスワードを登録させないこと、ログインの試行回数の制限、多要素認証の導入で守ります。
さらに、多数のIDにまたがる失敗や、普段と違う場所からのログインを監視すれば、ロックにかからない攻撃にも気付きやすくなります。
過去問にチャレンジ
出典:令和4年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問6
パスワードスプレー攻撃に該当するものはどれか。
- ア 攻撃対象とする利用者IDを一つ定め,辞書及び人名リストに掲載されている単語及び人名並びにそれらの組合せを順にパスワードとして入力して,ログインを試行する。
- イ 攻撃対象とする利用者IDを一つ定め,パスワードを総当たりして,ログインを試行する。
- ウ 攻撃の時刻と攻撃元IPアドレスとを変え,かつ,アカウントロックを回避しながらよく用いられるパスワードを複数の利用者IDに同時に試し,ログインを試行する。
- エ 不正に取得したある他のサイトの利用者IDとパスワードとの組みの一覧表を用いて,ログインを試行する。
答えと解説を見る
正解はウです。時刻と攻撃元を変え、ロックを避けながら、よく用いられるパスワードを複数の利用者IDに試しています。
アは辞書攻撃、イは総当たり攻撃、エはパスワードリスト攻撃の説明です。
まとめ
- 総当たり・辞書:一つのIDに多くのパスワードを試す
- 逆総当たり・スプレー:パスワードを絞り、多くのIDに試す
- パスワードリスト:漏えいした組を使う。使い回さない
この回の用語
- パスワードスプレー攻撃
- 総当たり攻撃
- 辞書攻撃
- 逆総当たり攻撃
- パスワードリスト攻撃
- アカウントロック
参考:IPA「パスワードリスト攻撃による不正ログイン防止に向けた呼びかけ」(2013年) https://www.ipa.go.jp/、IPA「情報セキュリティ10大脅威」解説書(パスワードの使い回し・不正ログイン)、NIST SP 800-63B(よく使われるパスワード・漏えいしたパスワードの拒否、試行回数の制限) https://pages.nist.gov/800-63-4/sp800-63b.html、IPA 令和4年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問6。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。