第3章 認証 3-6
FIDO2とパスキーとは?フィッシングに強い理由
パスワードを使わずに公開鍵暗号でログインする FIDO の仕組みを、登録とログインの流れに分けて図解します。UAF・U2F・FIDO2(WebAuthn と CTAP)、パスキー、生体情報をサーバに送らない理由とフィッシングに強い理由を扱い、最後に過去問を1問解きます。
FIDOの仕組み
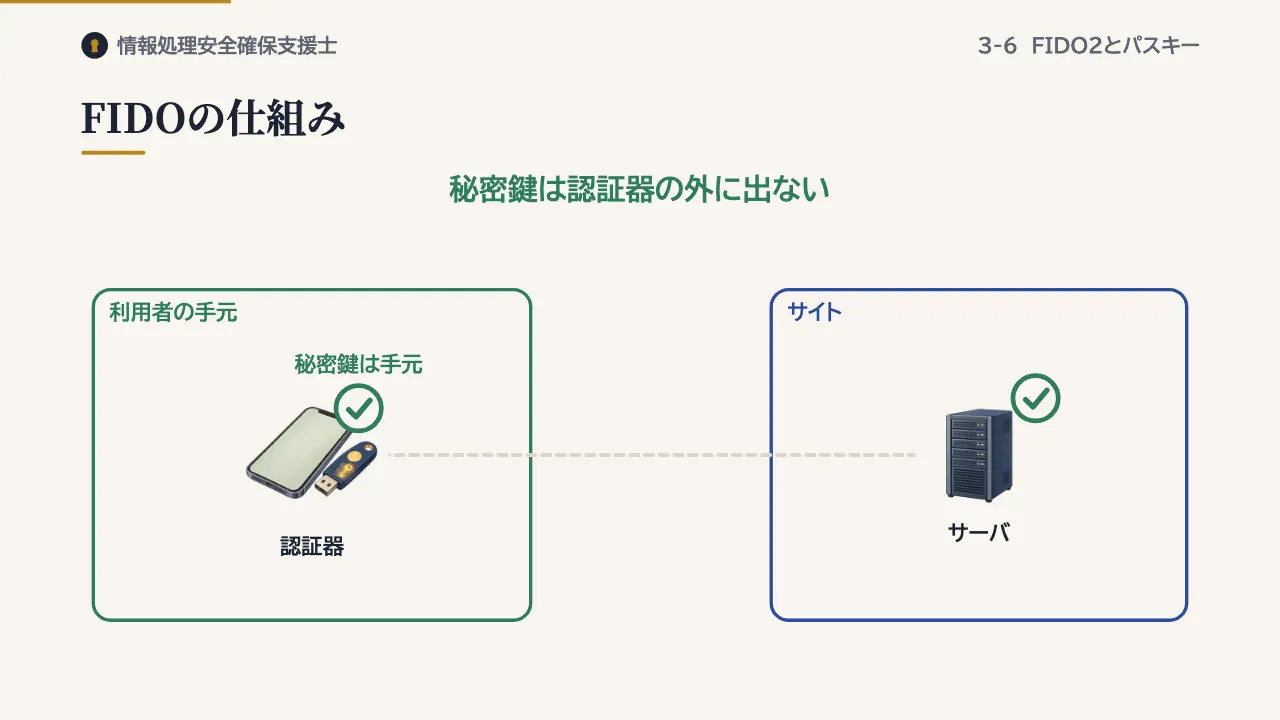
FIDOは、業界団体のFIDOアライアンスが定めた、パスワードに頼らない認証の規格です。利用者の手元にあるスマートフォンや、セキュリティキーと呼ぶ小さな機器を、認証器として使います。
最初の登録で、認証器がそのサイト専用の鍵ペアを作り、公開鍵だけをサーバに登録します。秘密鍵は認証器の外に出ません。
ログインの流れ
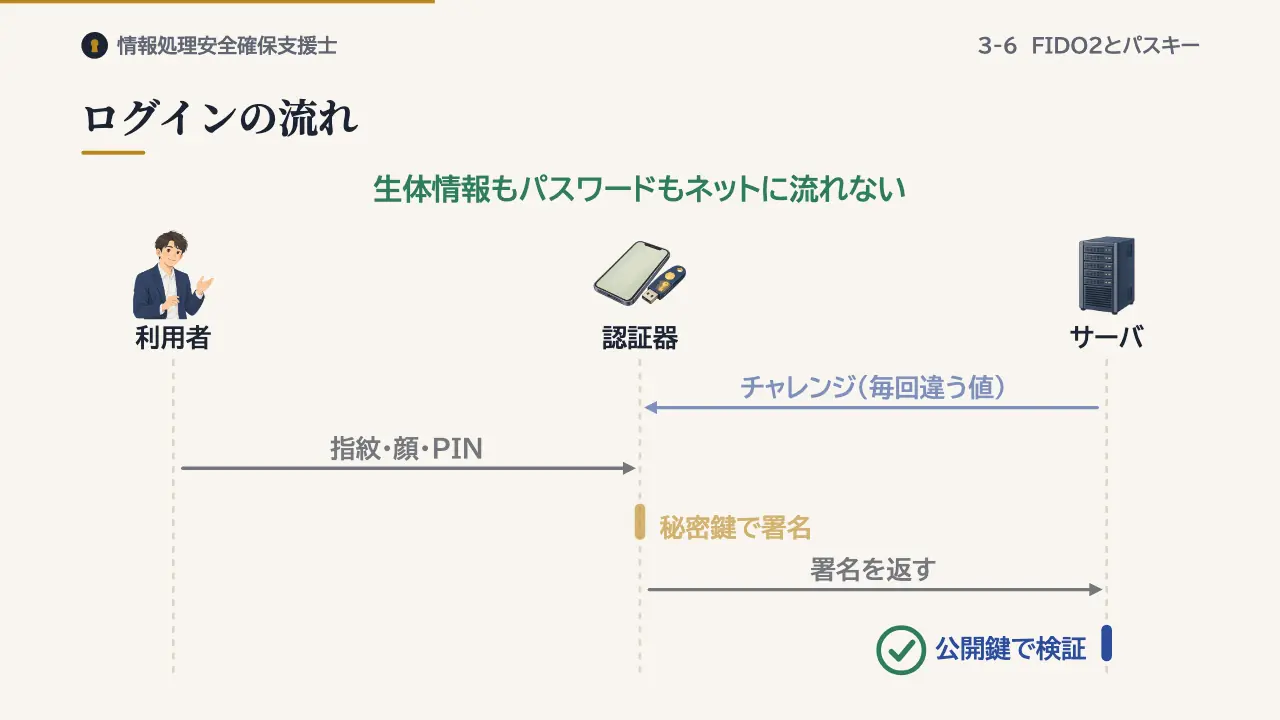
ログインの流れです。まず、サーバがチャレンジと呼ぶ、毎回変わる値を送ります。利用者は、認証器で指紋や顔、PINによる本人確認をします。この確認は、手元の端末の中だけで行われます。
本人確認ができると、認証器が秘密鍵でチャレンジに署名し、サーバへ返します。サーバは、登録してある公開鍵で署名を検証します。生体情報もパスワードも、ネットワークには流れません。
FIDOの規格
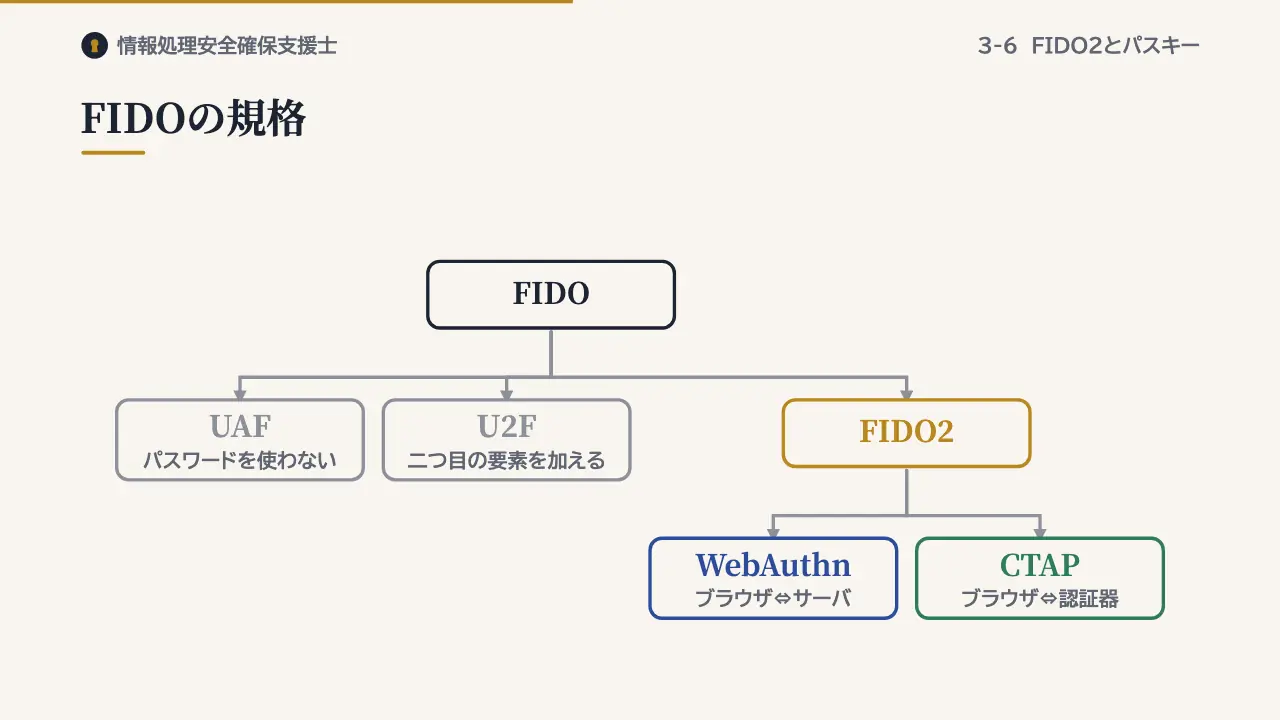
FIDOの規格には、パスワードを使わないUAFと、パスワードに二つ目の要素を加えるU2Fがありました。これらを発展させたのがFIDO2です。ブラウザとサーバの間はW3CのWebAuthn、ブラウザと認証器の間はCTAPという仕様でやり取りします。
パスキー
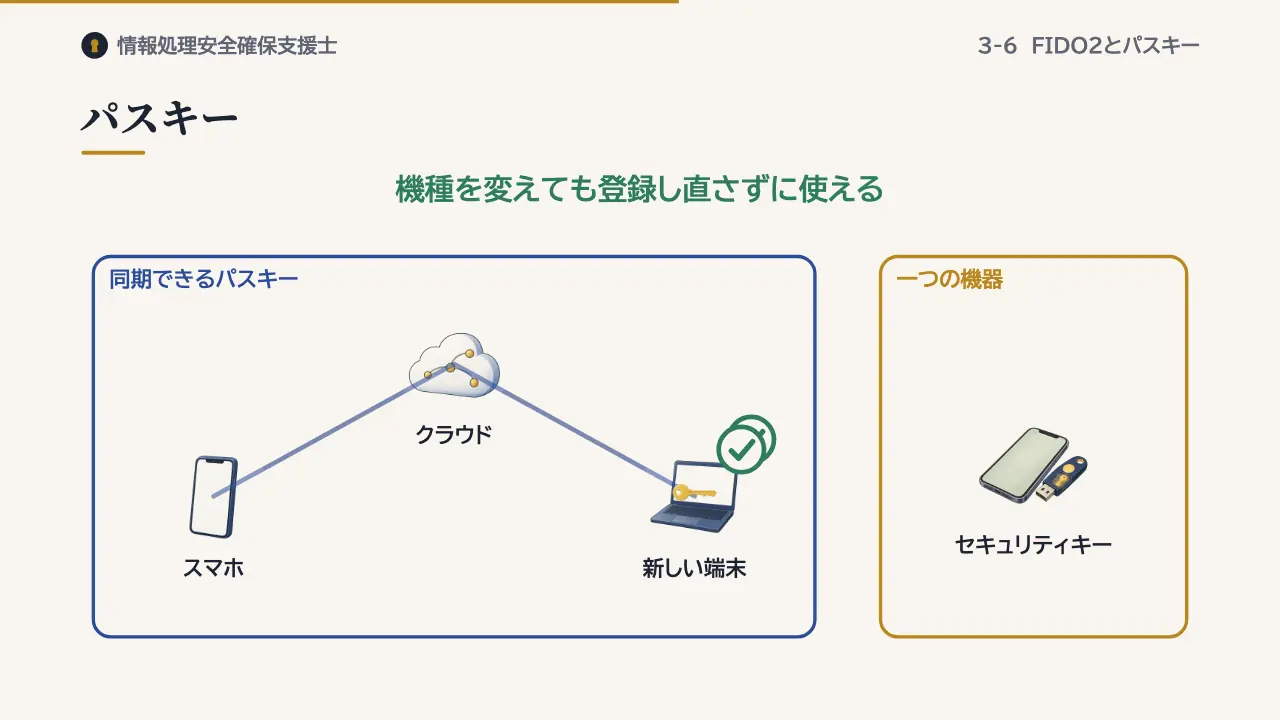
パスキーは、FIDOの仕組みで作る認証情報の呼び名です。クラウドを通じて複数の端末で同期できるものと、一つの機器に留まるものがあります。同期できるパスキーなら、機種を変えても登録し直さずに使えます。
フィッシングに強い理由
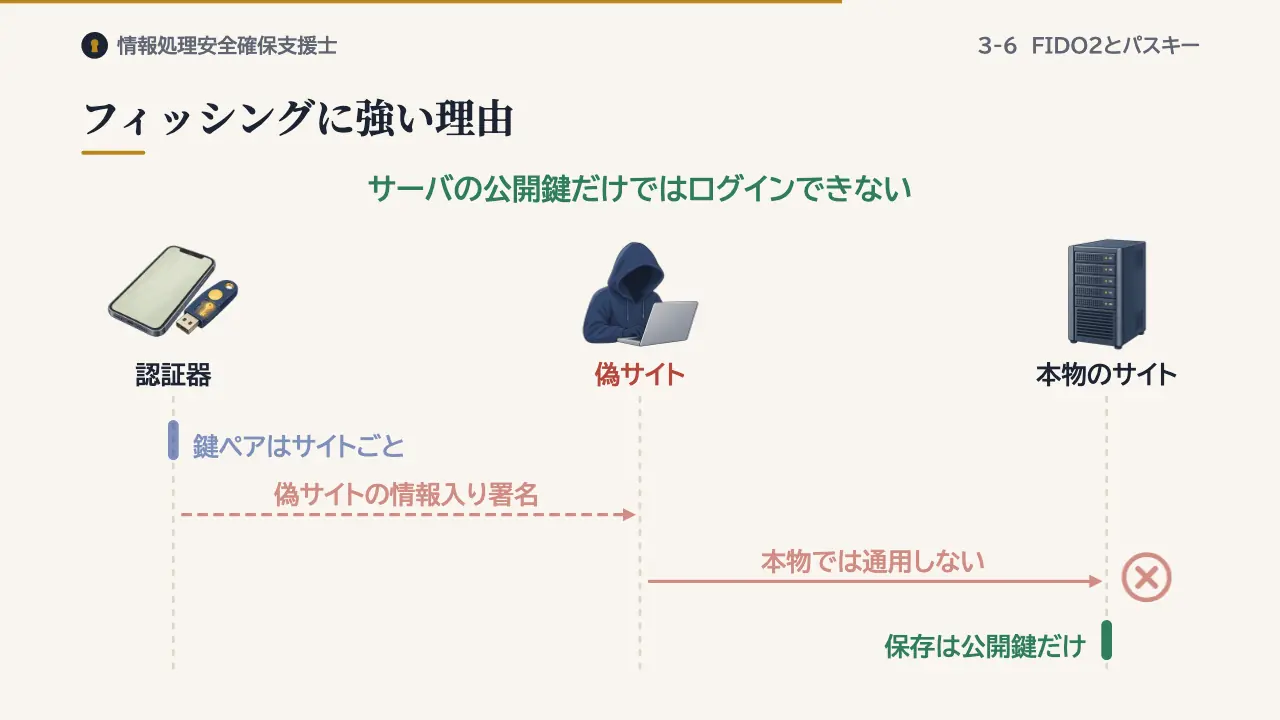
FIDOの大きな利点は、フィッシングに強いことです。鍵ペアはサイトごとに分かれ、署名にはブラウザが確かめたサイトの情報が含まれます。そのため、偽サイトに誘導されても、本物のサイトで通用する署名は作られません。
また、サーバに保存されるのは公開鍵だけです。サーバから情報が漏れても、それだけではログインに使えません。
過去問にチャレンジ
出典:令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問1
認証処理のうち,FIDO(Fast IDentity Online)UAF(Universal Authentication Framework)1.1に基づいたものはどれか。
- ア SaaS接続時の認証において,PINコードとトークンが表示したワンタイムパスワードとをPCから認証サーバに送信した。
- イ SaaS接続時の認証において,スマートフォンで顔認証を行った後,スマートフォン内の秘密鍵でディジタル署名を生成して,そのディジタル署名を認証サーバに送信した。
- ウ インターネットバンキング接続時の認証において,PCに接続されたカードリーダを使って,利用者のキャッシュカードからクライアント証明書を読み取って,そのクライアント証明書を認証サーバに送信した。
- エ インターネットバンキング接続時の認証において,スマートフォンを使い指紋情報を読み取って,その指紋情報を認証サーバに送信した。
答えと解説を見る
正解はイです。顔認証は手元のスマートフォンで行い、スマートフォン内の秘密鍵で作った署名だけを送っています。
アはワンタイムパスワード、ウはクライアント証明書による認証です。エは指紋の情報そのものをサーバに送っているので、FIDOではありません。
まとめ
- FIDO:認証器の秘密鍵で署名、サーバは公開鍵で検証
- 本人確認:端末の中で行い、生体情報は送らない
- FIDO2・パスキー:WebAuthn+CTAP。フィッシングに強い
この回の用語
- FIDO
- FIDO2
- WebAuthn
- CTAP
- パスキー
- 認証器
- FIDO UAF
- フィッシング耐性
参考:FIDO Alliance「FIDO Authentication」「Passkeys」 https://fidoalliance.org/passkeys/、FIDO Alliance, FIDO UAF Architectural Overview(UAF 1.1)、FIDO Alliance, Client to Authenticator Protocol (CTAP)、W3C, Web Authentication: An API for accessing Public Key Credentials(WebAuthn)、NIST SP 800-63B(フィッシング耐性のある認証器) https://pages.nist.gov/800-63-4/sp800-63b.html、IPA 令和元年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問1。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。