第3章 認証 3-3
チャレンジレスポンス認証とは?リプレイ攻撃を防ぐ仕組み
盗聴した認証データを送り直すリプレイ攻撃と、それを防ぐチャレンジレスポンス認証の仕組み(チャレンジ・レスポンス・ハッシュ値の照合)、注意点、代表例のCHAPを図解します。最後に確認問題を1問解きます。
リプレイ攻撃
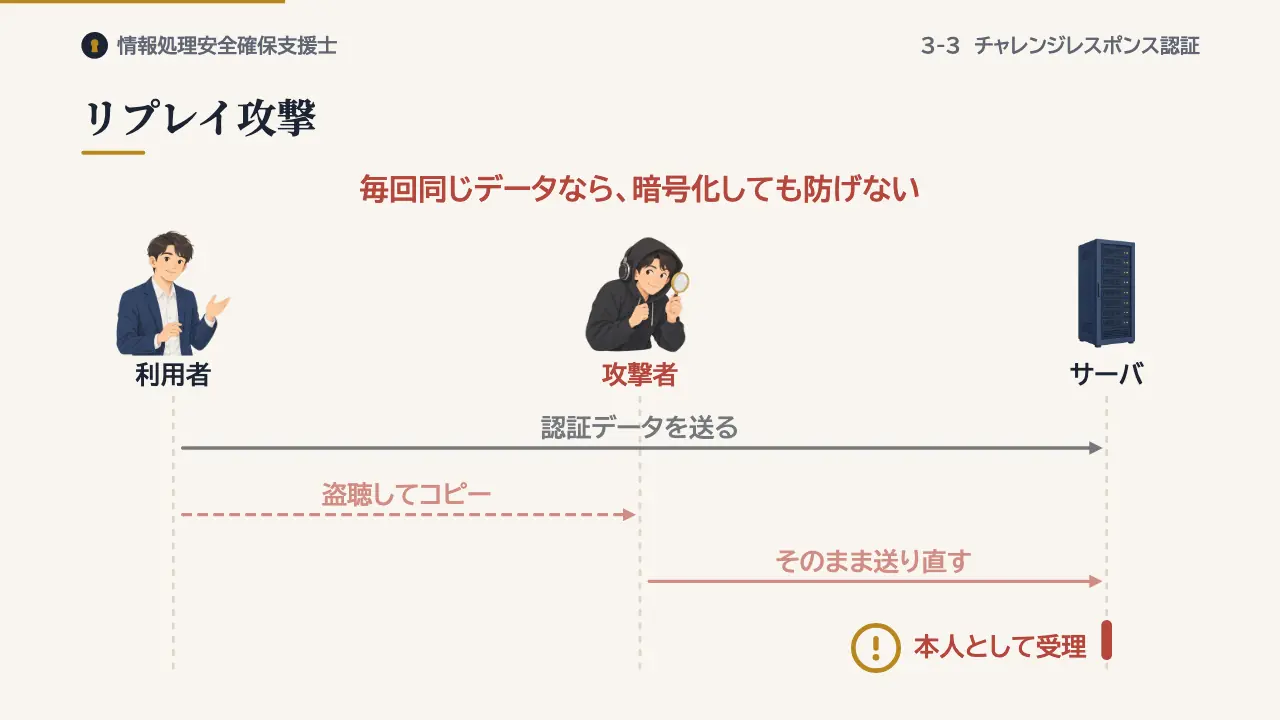
その前に、防ぎたい攻撃を確かめます。盗聴して得た認証のデータを、そのまま送り直してなりすます攻撃を、リプレイ攻撃といいます。攻撃者は、データの中身を読めなくても構いません。同じデータを送るだけで、本人として受け入れられてしまいます。
送るデータが毎回同じなら、暗号化やハッシュ化をしていても、この攻撃は防げません。
認証の流れ
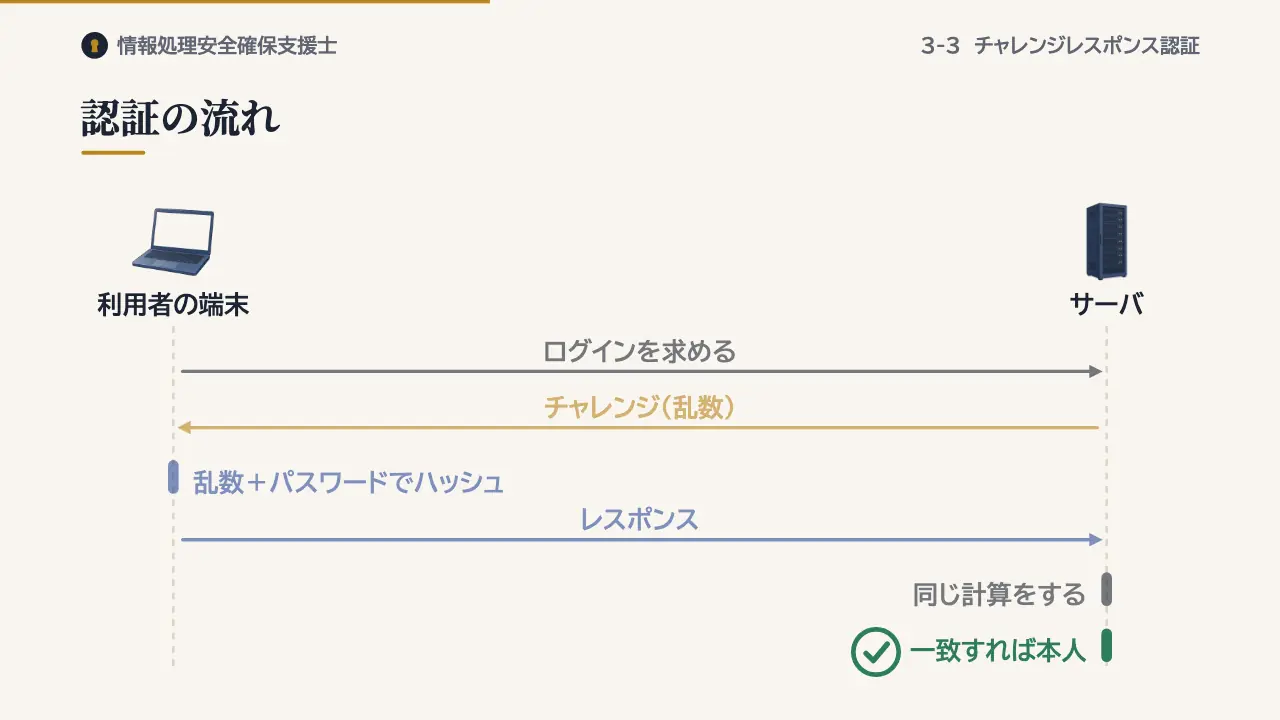
この方式では、利用者がログインを求めると、まずサーバが毎回異なる乱数を送ります。この乱数をチャレンジといいます。利用者の端末は、チャレンジとパスワードを組み合わせてハッシュ値を計算し、サーバに返します。この値をレスポンスといいます。
サーバも、手元のパスワードとチャレンジから同じ計算をします。結果がレスポンスと一致すれば、本人と確認できます。
良い点
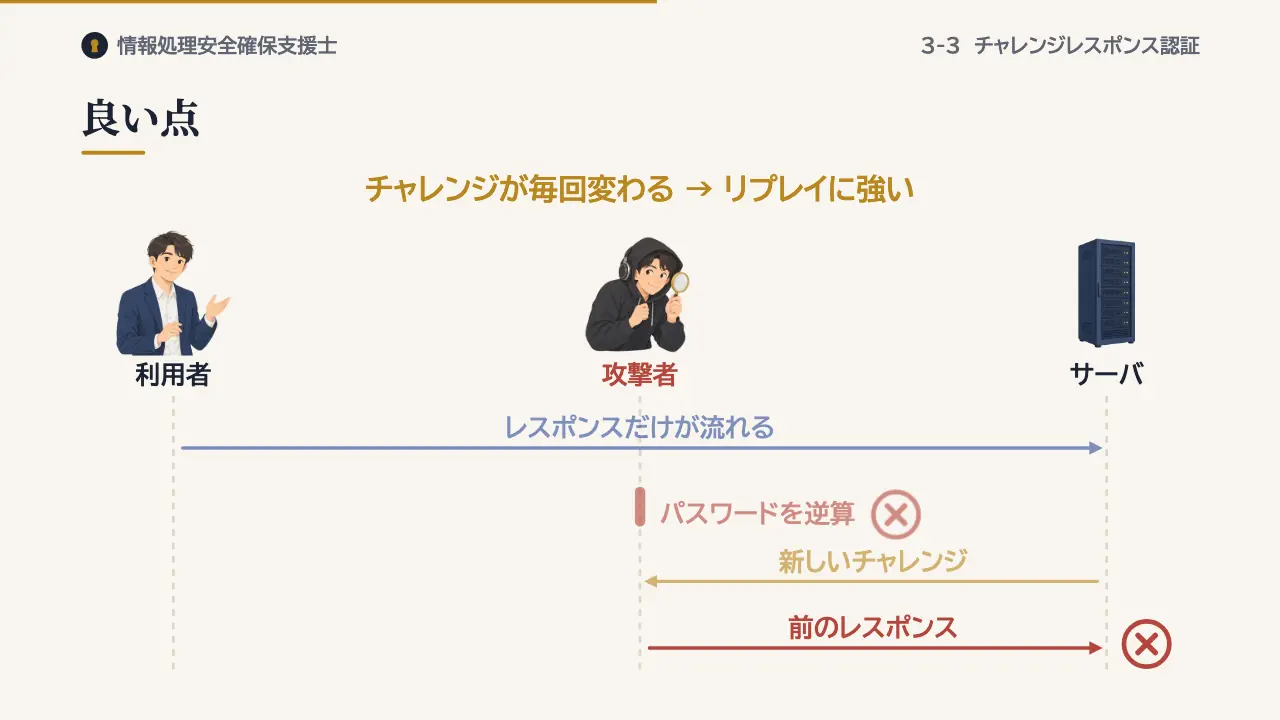
良い点は二つです。一つ目は、パスワード自体が通信路に流れないことです。ハッシュ関数には一方向性があるので、盗聴したレスポンスからパスワードを逆算することは困難です。
二つ目は、リプレイ攻撃に強いことです。チャレンジは毎回変わるので、前のレスポンスを送り直しても一致しません。
注意点と代表例
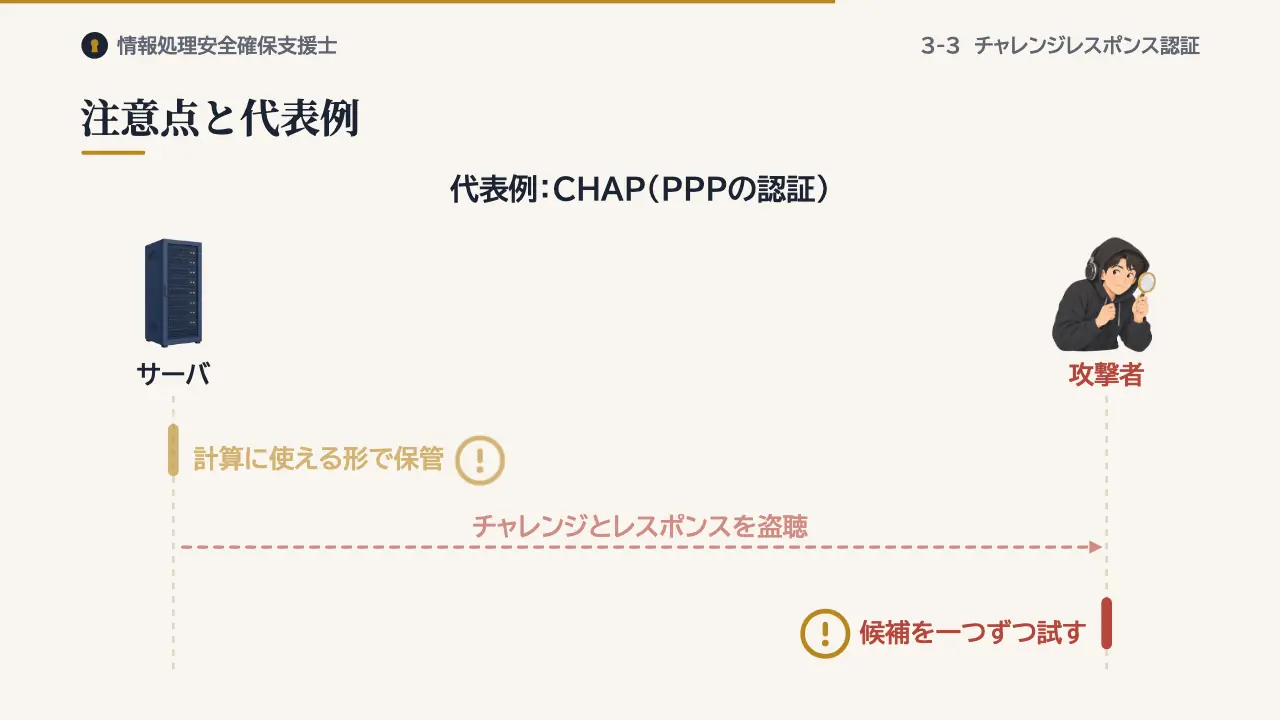
注意点もあります。サーバも同じ計算をするため、利用者のパスワードを、計算に使える形で持っておく必要があります。また、推測しやすいパスワードだと、盗聴したチャレンジとレスポンスを使い、候補を一つずつ試して見破られるおそれがあります。
代表例は、PPPという接続方式の認証で使われるCHAPです。
確認問題
そらとりんのオリジナル問題です。
チャレンジレスポンス認証の説明として,適切なものはどれか。
- ア 利用者IDとパスワードをBase64で符号化して送るので,盗聴されても元のパスワードは分からない。
- イ 指紋などの身体的な特徴を使うので,パスワードを盗まれても認証に影響しない。
- ウ サーバが利用者のパスワードを持たないので,サーバから情報が漏えいしても安全である。
- エ 認証のたびにサーバが異なるチャレンジを送るので,盗聴したレスポンスを再送しても認証に成功しない。
答えと解説を見る
正解はエです。チャレンジが毎回変わるので、盗聴したレスポンスを送り直しても一致しません。
アのBase64は、誰でも元に戻せます。イは生体認証の説明です。ウは、サーバも同じ計算をするので、パスワードを持つ必要があります。
まとめ
- リプレイ攻撃:盗聴した認証データを送り直す
- 仕組み:毎回変わるチャレンジ+パスワード → レスポンス
- 効果:パスワードを流さず、送り直しも通らない
この回の用語
- チャレンジレスポンス認証
- チャレンジ
- レスポンス
- リプレイ攻撃
- ハッシュ関数
- CHAP
参考:RFC 1994(PPP Challenge Handshake Authentication Protocol (CHAP):毎回変わるチャレンジ、ハッシュ値による応答、秘密は平文で利用できる形で必要、リプレイ攻撃への備え)、NIST CSRC Glossary「challenge-response protocol」「replay attack」 https://csrc.nist.gov/glossary、NIST SP 800-63B-4(リプレイ耐性 replay resistance)、IPA 情報処理安全確保支援士試験 シラバス。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。