第3章 認証 3-2
ベーシック認証の弱点とは?Base64は暗号ではない
HTTPのベーシック認証を例に、パスワードを送る認証の弱点を図解します。Base64の仕組みと、符号化と暗号化の違い、盗聴の危険とTLSによる対策を扱い、最後に確認問題を1問解きます。
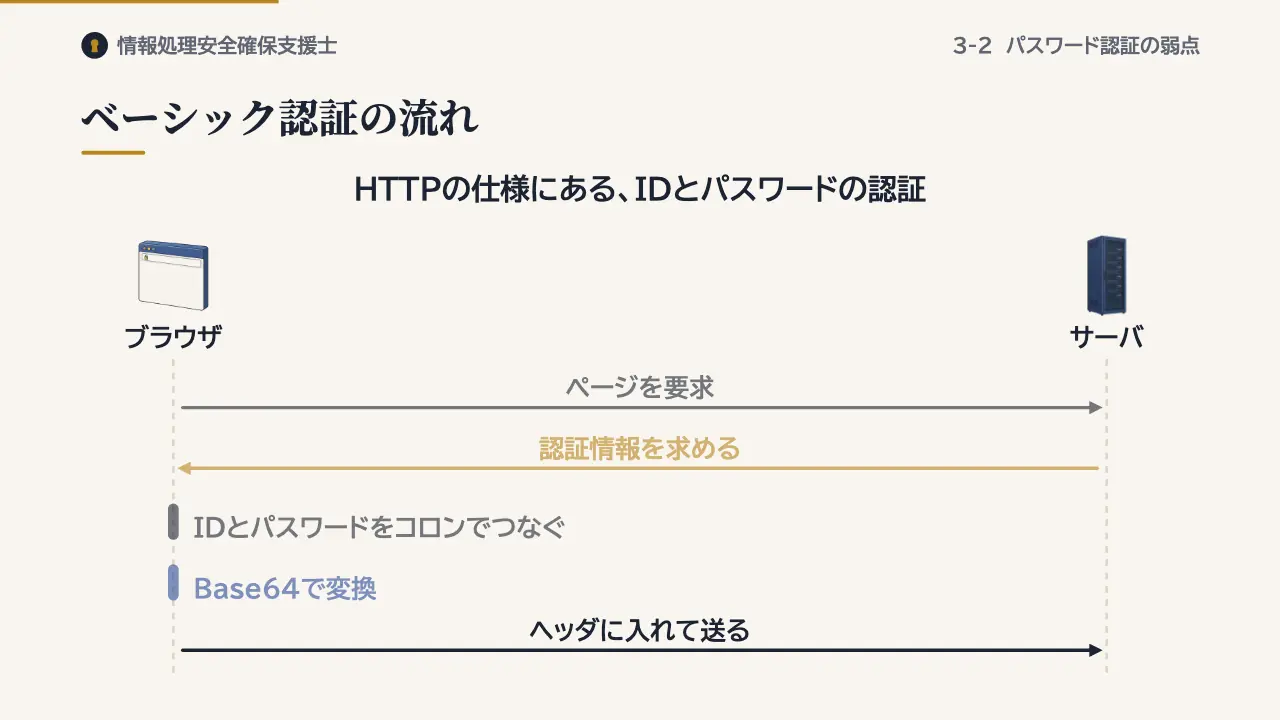
ベーシック認証の流れ
ベーシック認証は、HTTPの仕様に定められた、利用者IDとパスワードによる認証方式です。認証が必要なページを開こうとすると、サーバはブラウザに、認証情報を送るよう求めます。
ブラウザは、利用者IDとパスワードをコロンでつなぎ、Base64という方式で変換します。変換した文字列は、HTTPのヘッダに入れてサーバへ送られます。
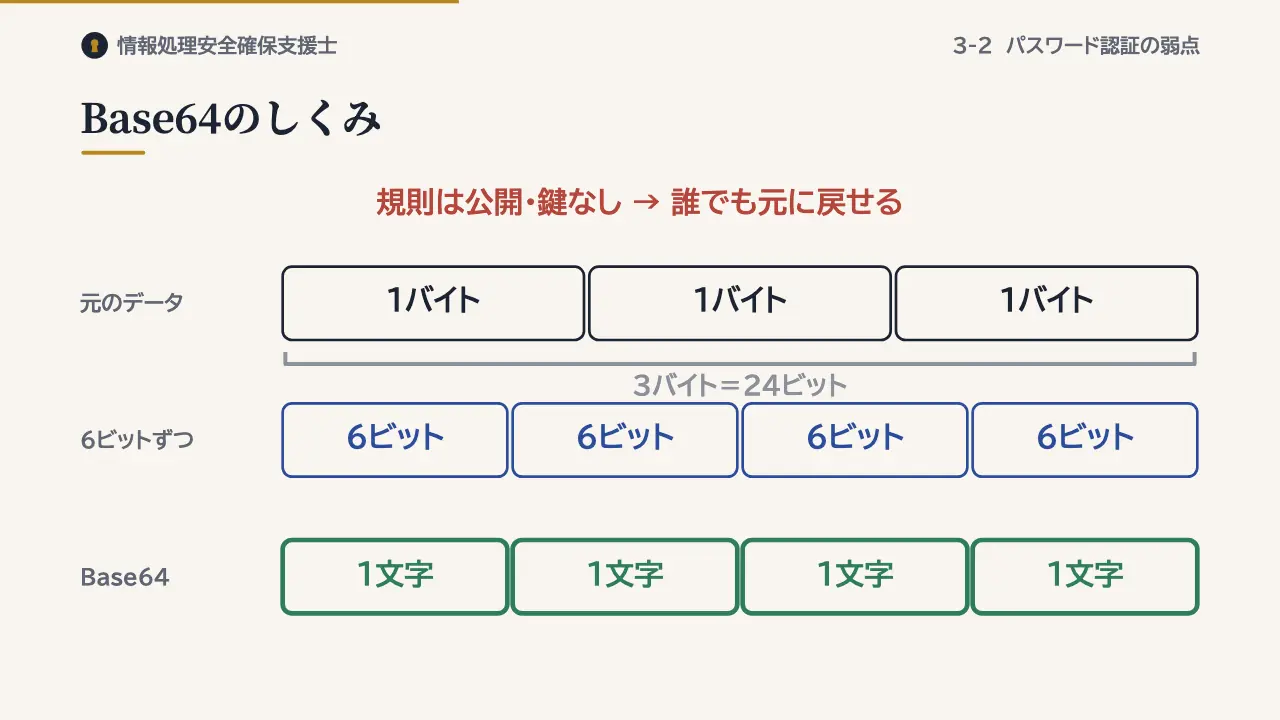
Base64のしくみ
Base64は、データを64種類の文字だけで表す変換方式です。文字しか扱えない場所で、データを送るために使われます。3バイトのデータを6ビットずつ四つに区切り、それぞれを1文字に置き換えます。
変換の規則は公開されていて、鍵も使いません。受け取った文字列は、誰でも元に戻せます。
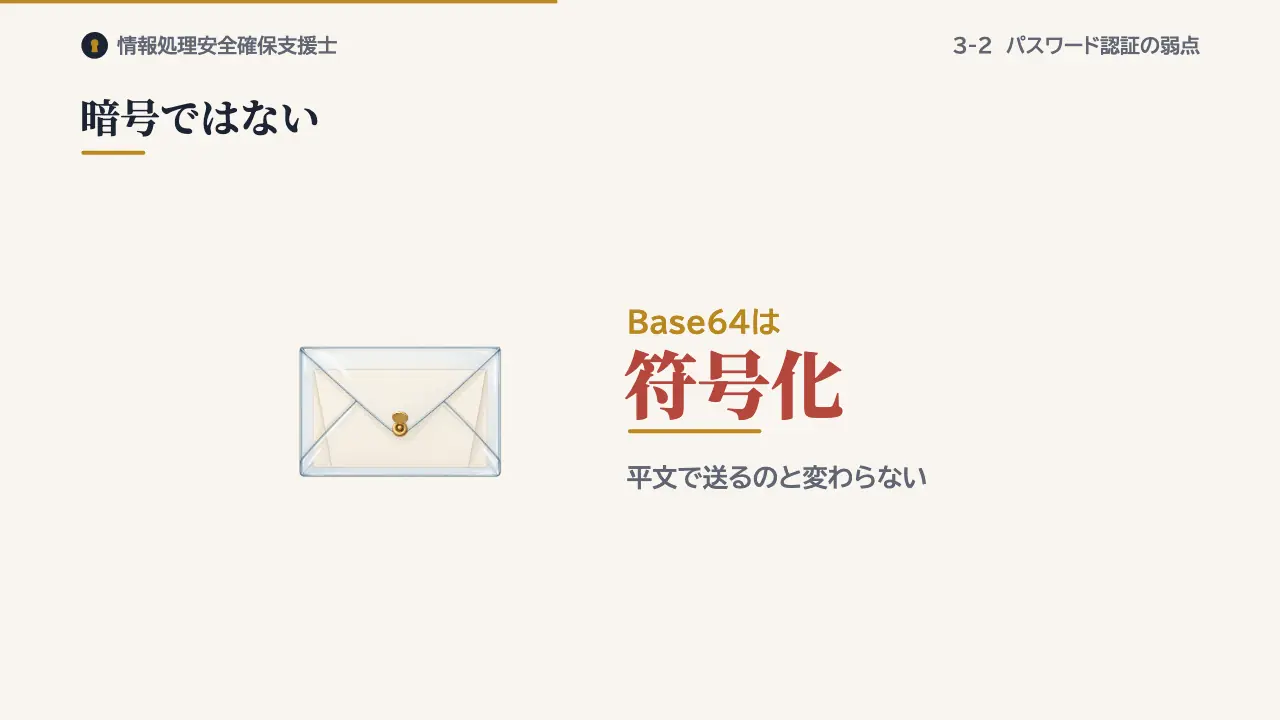
暗号ではない
つまり、Base64は暗号ではなく、符号化です。秘密を守る働きはありません。ベーシック認証でパスワードを送るのは、平文で送るのと変わらないということです。
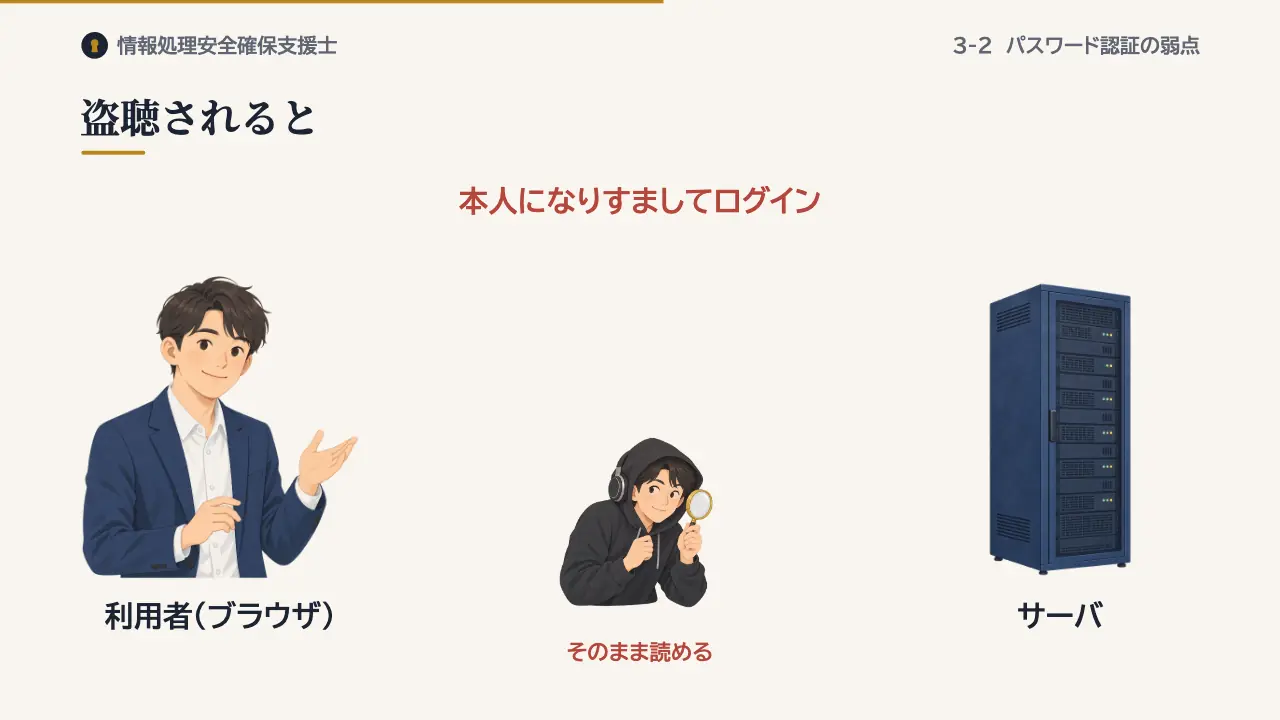
盗聴されると
そのため、通信を盗聴されると、利用者IDとパスワードがそのまま読み取られます。盗まれたパスワードは、攻撃者が何度でも使えます。本人になりすまして、ログインされてしまいます。
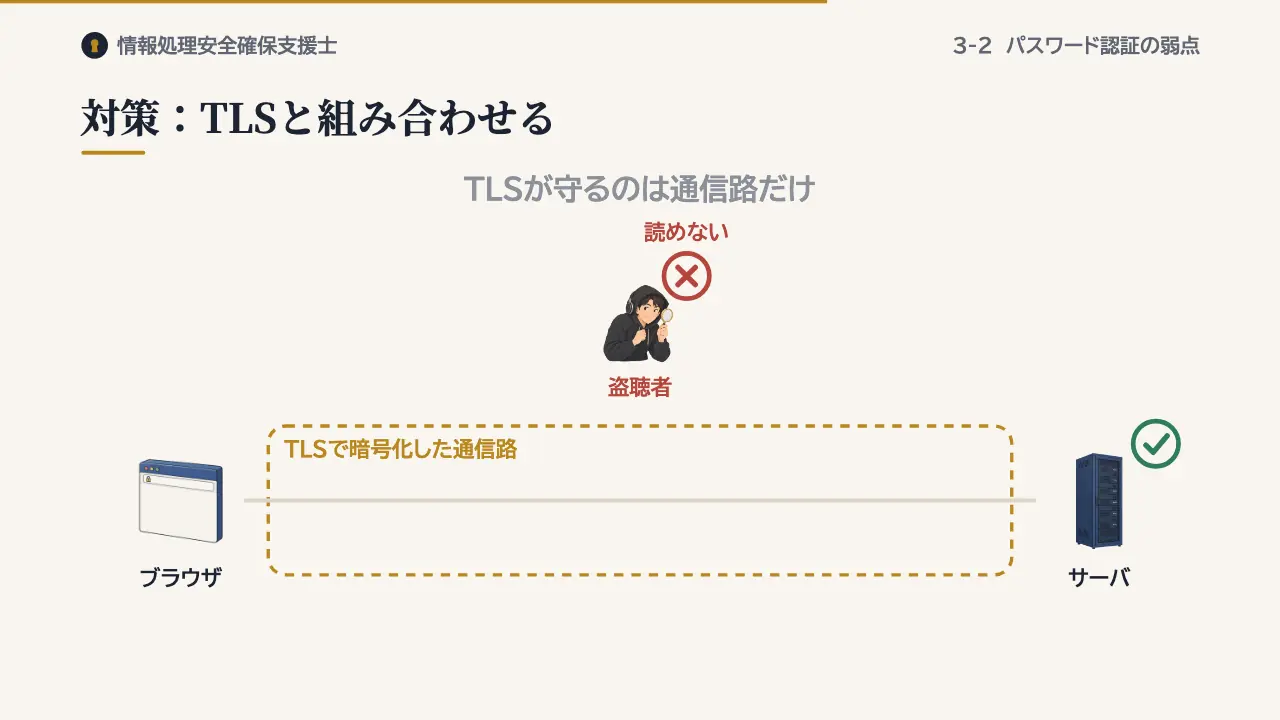
対策:TLSと組み合わせる
対策の基本は、TLSで通信路を暗号化し、HTTPSの上で使うことです。仕様書も、TLSなどと組み合わせなければ、安全な認証方式とはいえないとしています。
ただし、TLSが守るのは通信路だけです。パスワードを流さずに済む方式は、次回から扱います。
確認問題
そらとりんのオリジナル問題です。
HTTPのベーシック認証の説明として,適切なものはどれか。
- ア 利用者IDとパスワードを共通鍵暗号で暗号化して送るので,盗聴されても読み取られない。
- イ 利用者IDとパスワードをBase64で符号化して送るので,TLSと組み合わせないと盗聴で読み取られる。
- ウ サーバが送る乱数とパスワードからハッシュ値を作って送るので,パスワード自体は送らない。
- エ ログインのたびに異なるパスワードを使うので,盗聴されても再利用できない。
答えと解説を見る
正解はイです。Base64は誰でも元に戻せるので、TLSで通信路を守る必要があります。
アは、Base64を暗号と取り違えています。ウはチャレンジレスポンス認証、エはワンタイムパスワードの説明で、次回から扱います。
まとめ
- ベーシック認証:IDとパスワードをBase64で変換して送る
- Base64:誰でも戻せる符号化。暗号ではない
- 対策:TLSと組み合わせて通信路を守る
この回の用語
- ベーシック認証
- Base64
- 符号化
- 暗号化
- 盗聴
- TLS
- HTTPS
参考:RFC 7617(The 'Basic' HTTP Authentication Scheme:利用者IDとパスワードをコロンでつなぎ Base64 で符号化。TLS などと併用しなければ安全ではない)、RFC 9110(HTTP Semantics:401 応答、WWW-Authenticate、Authorization ヘッダ)、RFC 4648(The Base16, Base32, and Base64 Data Encodings:64文字、3バイトを6ビットずつ4文字に)、IPA 情報処理安全確保支援士試験 シラバス。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。