第3章 認証 3-1
認証の3要素とは?多要素認証と多段階認証の違い
識別と認証の違い、認証の3要素(知識情報・所持情報・生体情報)とそれぞれの弱点、多要素認証と多段階認証の違いを図解します。最後に確認問題を1問解きます。
識別と認証
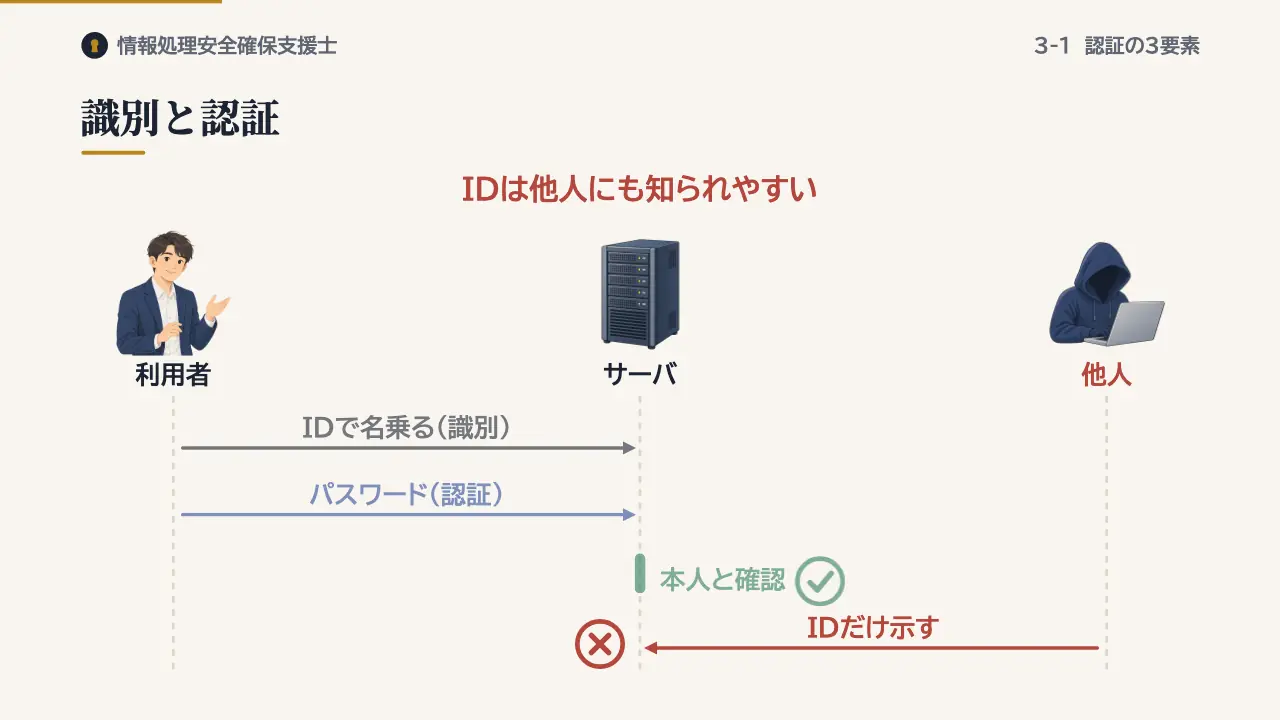
まず、識別と認証の違いです。利用者IDを示して、自分が誰なのかを名乗ることを識別といいます。名乗った人が本当にその本人なのかを、パスワードなどで確かめることを認証といいます。
利用者IDは他人にも知られやすいので、IDだけでは本人の証明になりません。
認証の3要素
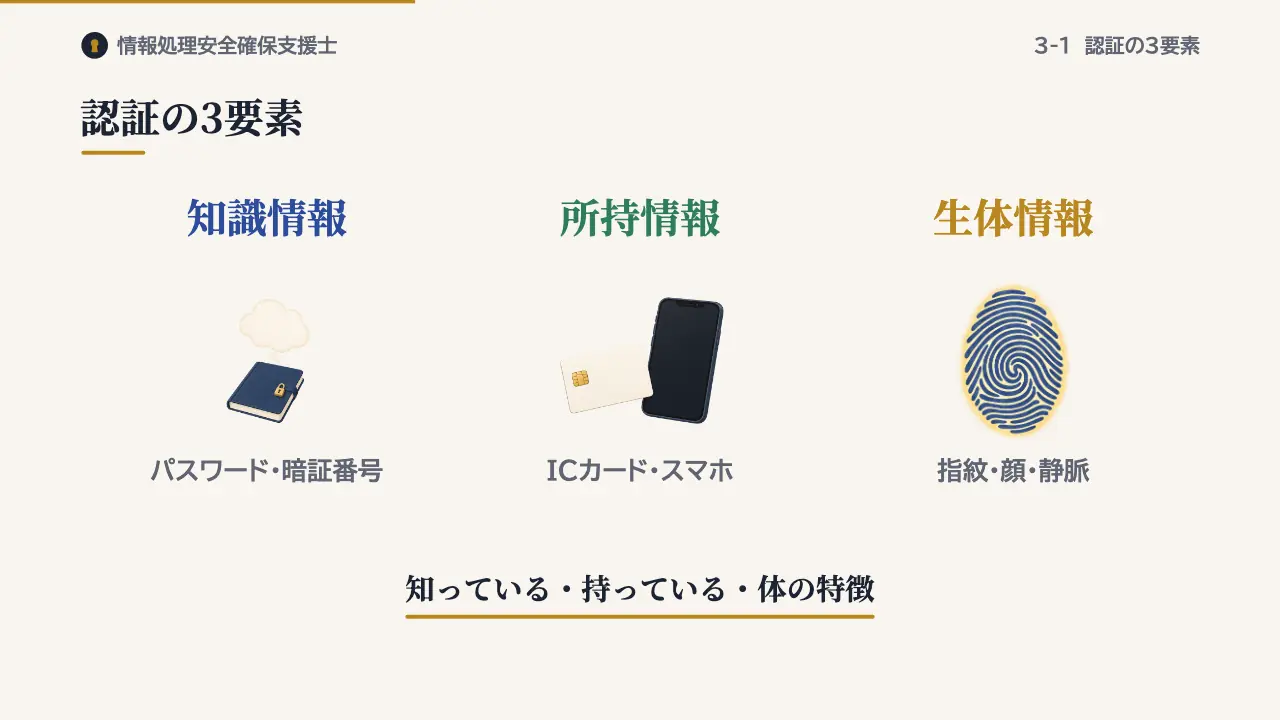
認証の手がかりは3種類あります。一つ目は知識情報で、パスワードや暗証番号のように、本人だけが知っていることです。二つ目は所持情報で、ICカードやスマートフォンのように、本人だけが持っているものです。
三つ目は生体情報で、指紋や顔、静脈のような、本人の体の特徴です。この3種類を、認証の3要素といいます。
それぞれの弱点
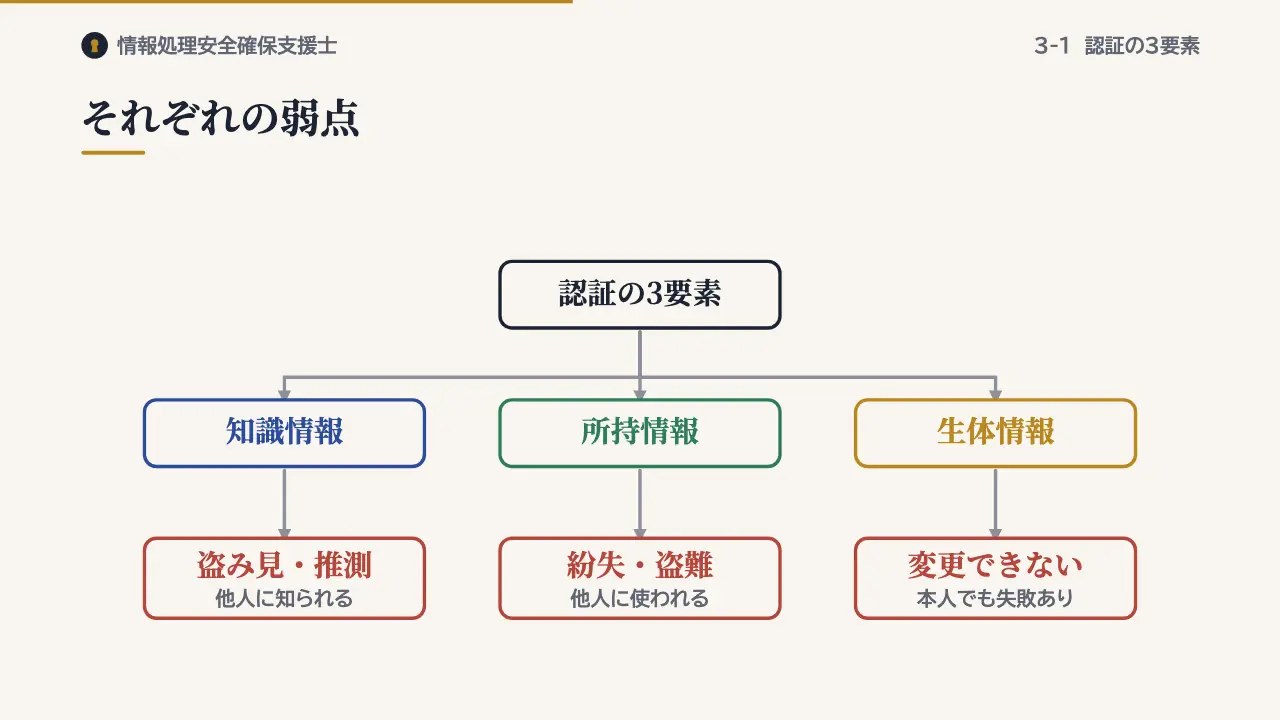
どの要素にも弱点があります。知識情報は、盗み見や推測によって、他人に知られるおそれがあります。所持情報は、紛失や盗難に遭うと、手にした他人に使われるおそれがあります。
生体情報は、パスワードのように変更できません。また、本人なのに認証に失敗することもあります。
多要素認証と多段階認証
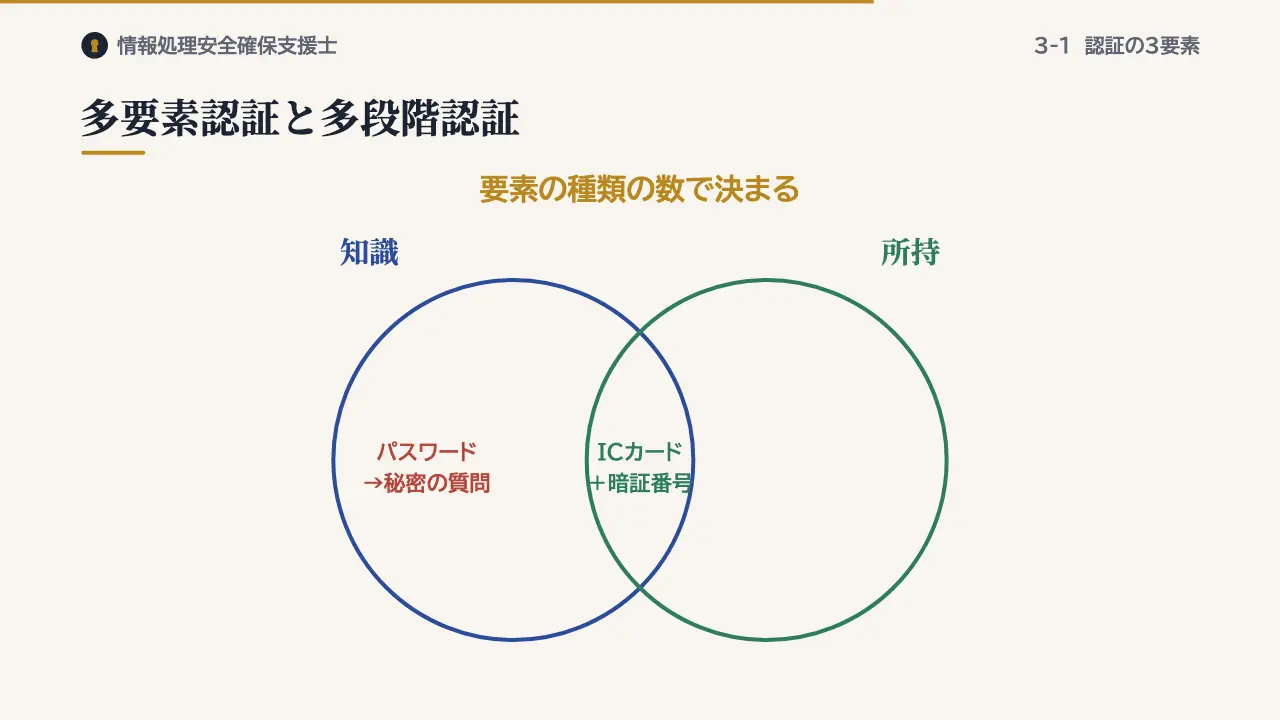
そこで、異なる要素を二つ以上組み合わせます。これを多要素認証といい、二つの場合は二要素認証とも呼びます。例えば、ICカードと暗証番号の組み合わせです。カードを盗まれても、暗証番号を知らなければ使えません。
一方、パスワードの後に秘密の質問に答えるように、認証を何回かに分けて行う方式を多段階認証といいます。パスワードも秘密の質問も知識情報なので、この例の要素は一つだけです。段階が多くても、多要素とは限りません。
多要素かどうかは、確かめる回数ではなく、要素の種類の数で決まります。
確認問題
そらとりんのオリジナル問題です。
多要素認証に該当するものはどれか。
- ア パスワードを入力した後,秘密の質問の答えを入力する。
- イ 顔認証を行った後,指紋認証を行う。
- ウ ICカードを読み取らせた後,暗証番号を入力する。
- エ 利用者IDを入力した後,パスワードを入力する。
答えと解説を見る
正解はウです。ICカードは所持情報、暗証番号は知識情報で、異なる二つの要素を組み合わせています。
アは知識情報だけ、イは生体情報だけです。エの利用者IDは識別のためのもので、認証の要素はパスワードだけです。
まとめ
- 認証の3要素:知識情報・所持情報・生体情報
- 多要素認証:異なる要素を二つ以上組み合わせる
- 多段階認証:回数を分けるだけ。要素が一つのこともある
この回の用語
- 認証の3要素
- 識別
- 認証
- 知識情報
- 所持情報
- 生体情報
- 多要素認証
- 二要素認証
- 多段階認証
参考:NIST SP 800-63-4(Digital Identity Guidelines、2025年8月)、NIST SP 800-63B-4(Authentication and Authenticator Management:something you know/have/are、多要素認証、生体情報の扱い)、NIST CSRC Glossary「identification」「authentication」「multi-factor authentication」 https://csrc.nist.gov/glossary、内閣サイバーセキュリティセンター(NISC)「インターネットの安全・安心ハンドブック」(多要素認証と多段階認証)、IPA 情報処理安全確保支援士試験 シラバス。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。