第3章 認証 3-0
認証の全体像とは?第3章で学ぶ用語を一望
第3章「認証」で学ぶ用語を、認証の基本・パスワードの送り方・パスワード以外の認証・パスワードへの攻撃と保存・認証の連携の五つに分けて見渡します。最後に確認問題を1問解きます。
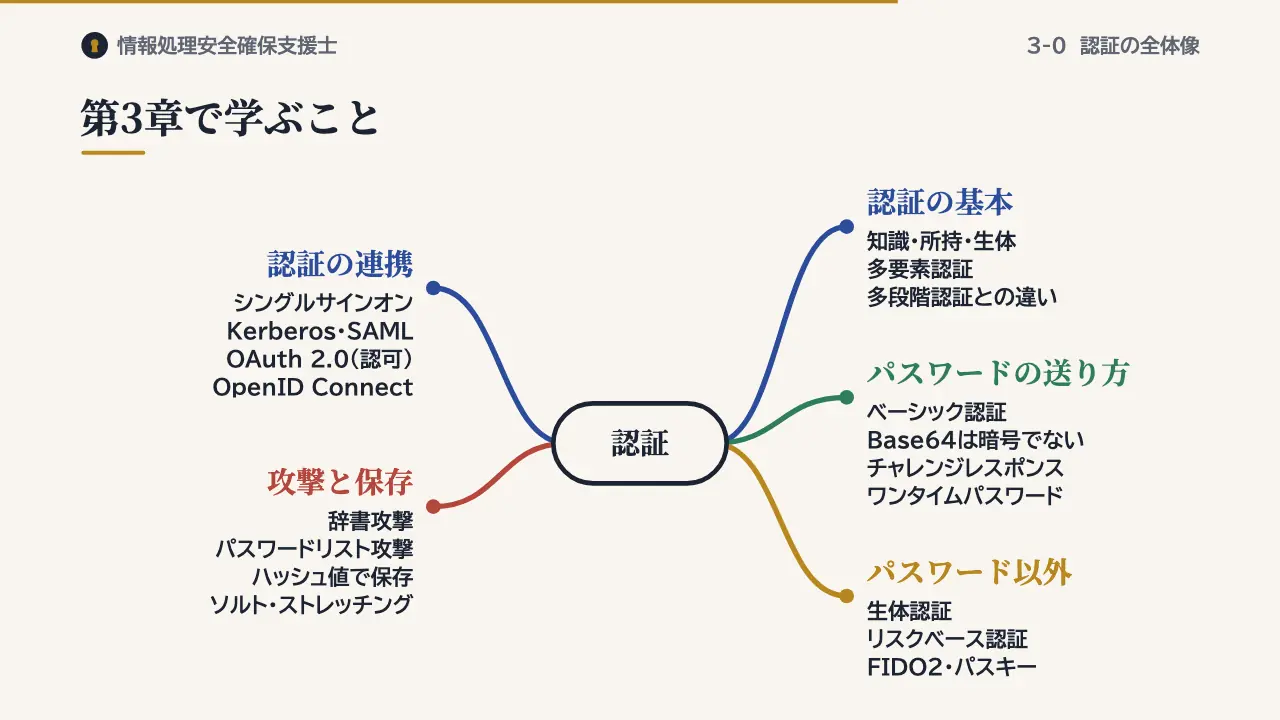
第3章で学ぶこと
第3章は10本の動画で、五つのテーマを扱います。一つ目は認証の基本です。本人を確かめる手がかりには、知っていること、持っているもの、体の特徴の3種類があり、これを認証の3要素といいます。
異なる要素を二つ以上組み合わせるのが多要素認証です。認証を何回かに分けるだけの多段階認証とは区別します。二つ目は、パスワードの送り方です。ベーシック認証は、パスワードをBase64で変換して送るだけで、暗号化はしていません。
パスワードそのものを送らないチャレンジレスポンス認証と、一度しか使えないワンタイムパスワードも、ここで学びます。三つ目は、パスワード以外の認証です。指紋や顔を使う生体認証では、他人を誤って受け入れる率と、本人を誤って拒む率を考えます。
いつもと違う端末からのログインだけ追加で確かめるリスクベース認証や、秘密鍵で署名して認証するFIDO2とパスキーも扱います。四つ目は、パスワードへの攻撃と保存です。辞書攻撃や、ほかのサイトで漏れたIDとパスワードを試すパスワードリスト攻撃を見ます。
守る側は、パスワードをハッシュ値にして保存します。ランダムな値を加えるソルトと、計算を何度も繰り返すストレッチングで、解読を難しくします。五つ目は認証の連携です。一度の認証で複数のシステムを使えるシングルサインオンと、それを実現するKerberosやSAMLを学びます。
最後に、利用を許可する認可の仕組みであるOAuth 2.0と、その上で認証を行うOpenID Connectの違いを確かめます。
確認問題
そらとりんのオリジナル問題です。
認証に関する用語と説明の組合せとして,適切なものはどれか。
- ア リスクベース認証 ― 指紋や顔などの身体的な特徴で本人を確認する
- イ 多要素認証 ― 同じ要素の認証を何回かに分けて行う
- ウ シングルサインオン ― 一度の認証で複数のシステムを利用できるようにする
- エ ストレッチング ― パスワードにランダムな値を加えてからハッシュ値を求める
答えと解説を見る
正解はウです。シングルサインオンは、一度の認証で複数のシステムを利用できるようにする仕組みです。
アは生体認証、イは多段階認証、エはソルトの説明です。
まとめ
- 認証の手段:3要素、パスワードの送り方と守り方、パスワード以外
- 連携:シングルサインオン、OAuth 2.0とOpenID Connect
この回の用語
- 認証
- 認証の3要素
- 多要素認証
- ベーシック認証
- チャレンジレスポンス認証
- ワンタイムパスワード
- 生体認証
- パスキー
- パスワードリスト攻撃
- シングルサインオン
- OAuth 2.0
参考:NIST SP 800-63B-4(Digital Identity Guidelines: Authentication and Authenticator Management、2025年8月)、RFC 7617(The 'Basic' HTTP Authentication Scheme)、RFC 4648(Base64)、RFC 1994(CHAP)、RFC 4226(HOTP)、RFC 6238(TOTP)、FIDO Alliance「Passkeys」 https://fidoalliance.org/passkeys/、W3C Web Authentication Level 2、RFC 4120(Kerberos V5)、OASIS SAML V2.0、RFC 6749(OAuth 2.0)、OpenID Connect Core 1.0、IPA 情報処理安全確保支援士試験 シラバス。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。