第3章 認証 3-4
ワンタイムパスワードとは?S/KEY・HOTP・TOTPの違い
一度しか使えないワンタイムパスワードの考え方と、ハッシュ関数を繰り返すS/KEY、カウンタを使うHOTP、時刻を使うTOTP(時刻同期方式)の違い、フィッシングへの注意点を図解します。最後に確認問題を1問解きます。
ワンタイムパスワード
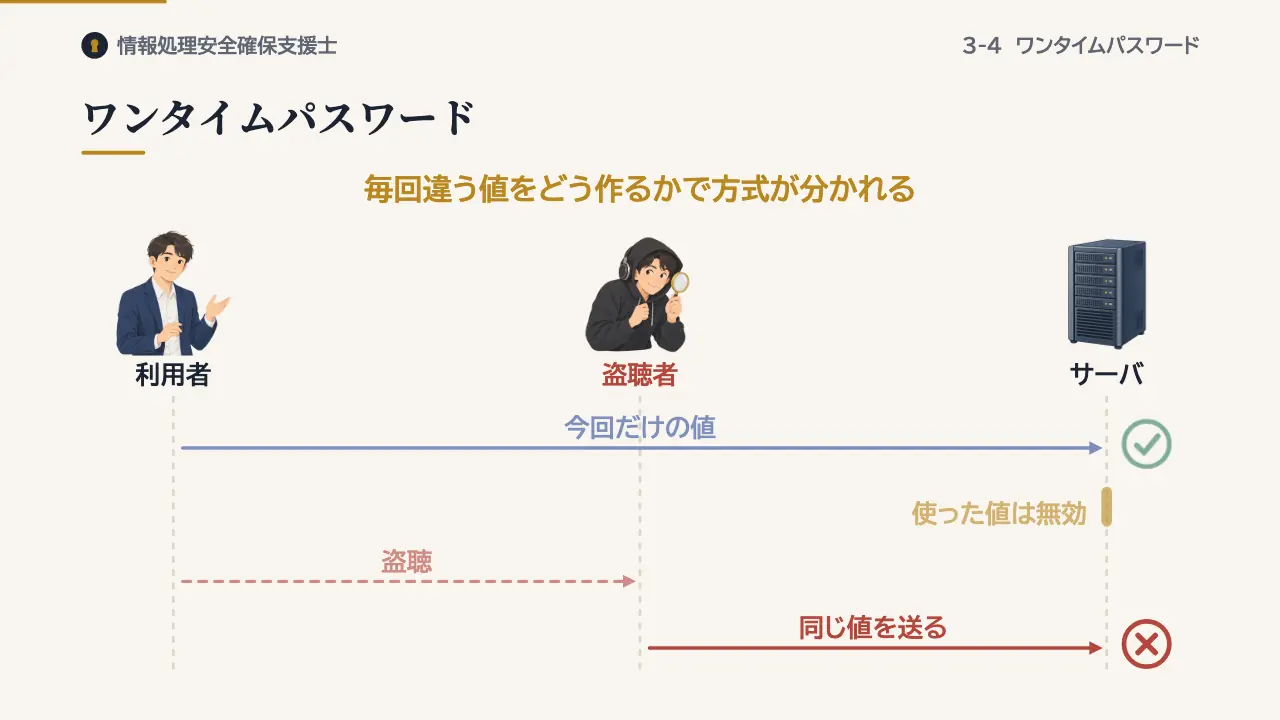
ワンタイムパスワードは、ログインのたびに変わり、一度使うと無効になるパスワードです。盗聴されても、その値はもう使えません。そのため、リプレイ攻撃を防げます。
毎回違う値をどう作るかで、方式が分かれます。
S/KEY:ハッシュの繰り返し
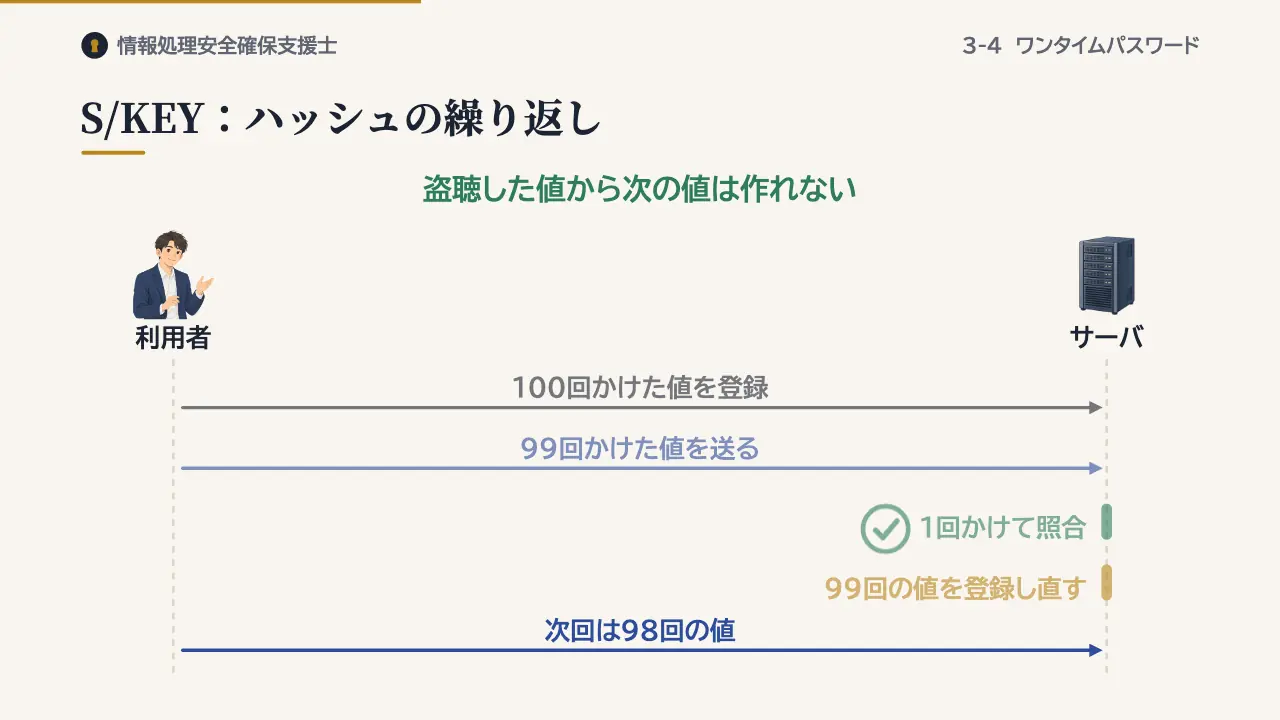
一つ目のS/KEYは、ハッシュ関数を何度も重ねて使う方式です。利用者の秘密の文字列に、ハッシュ関数を例えば100回かけた値を、サーバに登録しておきます。
ログインでは、99回かけた値を送ります。サーバは受け取った値にハッシュ関数を1回かけ、登録した値と一致するか確かめます。一致したら、受け取った値を次の照合用に登録し直します。次回は98回の値を使い、回数が一つずつ減っていきます。
ハッシュ値から元の値は求められないので、盗聴した値から次のパスワードは作れません。
HOTP:カウンタを使う
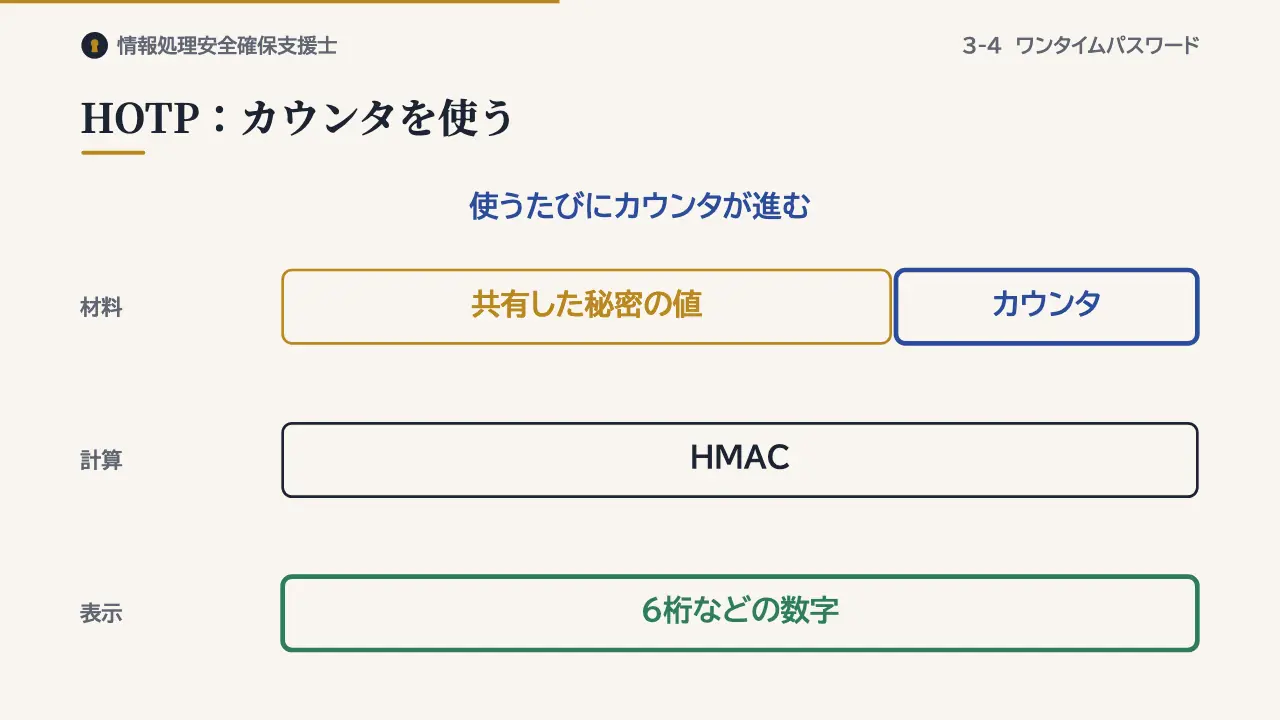
二つ目のHOTPは、利用者とサーバが共有する秘密の値と、使うたびに増えるカウンタから、パスワードを作ります。計算にはHMACを使い、結果を6桁などの数字に短くして表示します。
使った回数を基にするので、カウンタ方式やイベント同期方式とも呼ばれます。
TOTP:時刻を使う
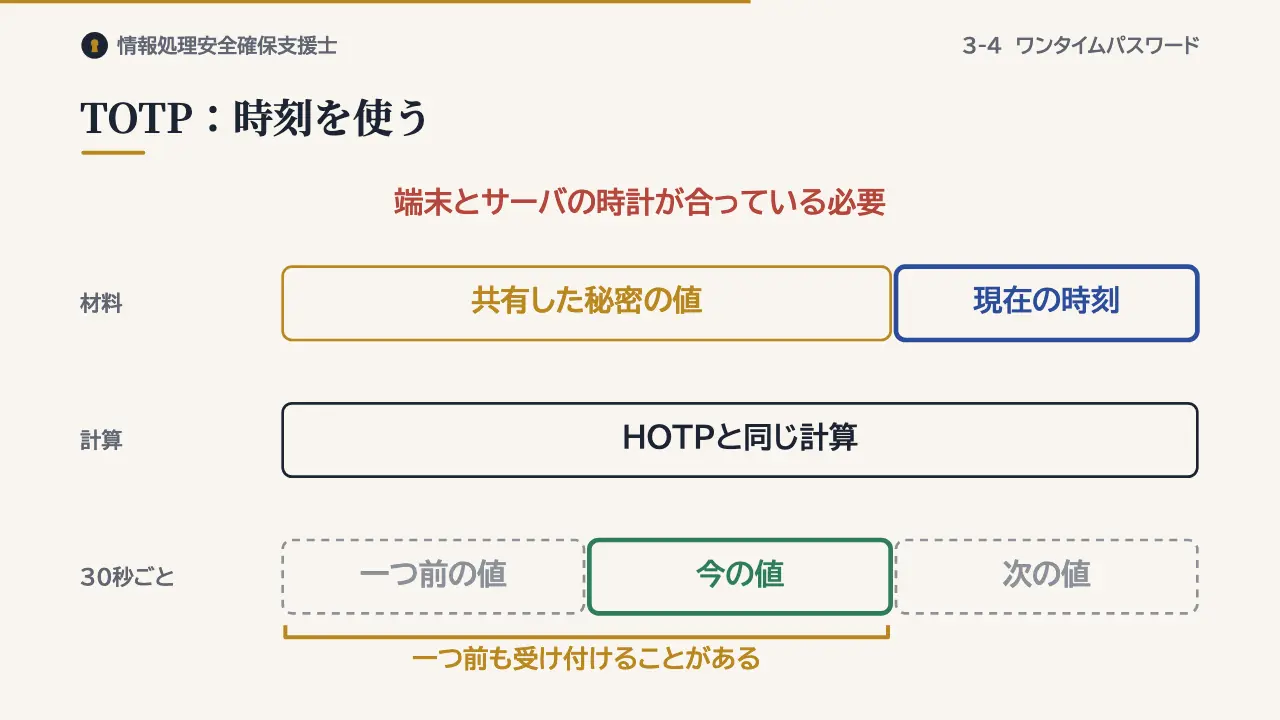
三つ目のTOTPは、カウンタの代わりに現在の時刻を使います。時刻から求めた値を、HOTPと同じ計算に入れる方式です。時刻を30秒などの区切りで数えるので、パスワードは一定時間ごとに変わります。これを時刻同期方式といいます。
そのため、利用者の端末とサーバの時計が合っている必要があります。少しのずれに備えて、一つ前の区切りの値も受け付けることがあります。
注意点
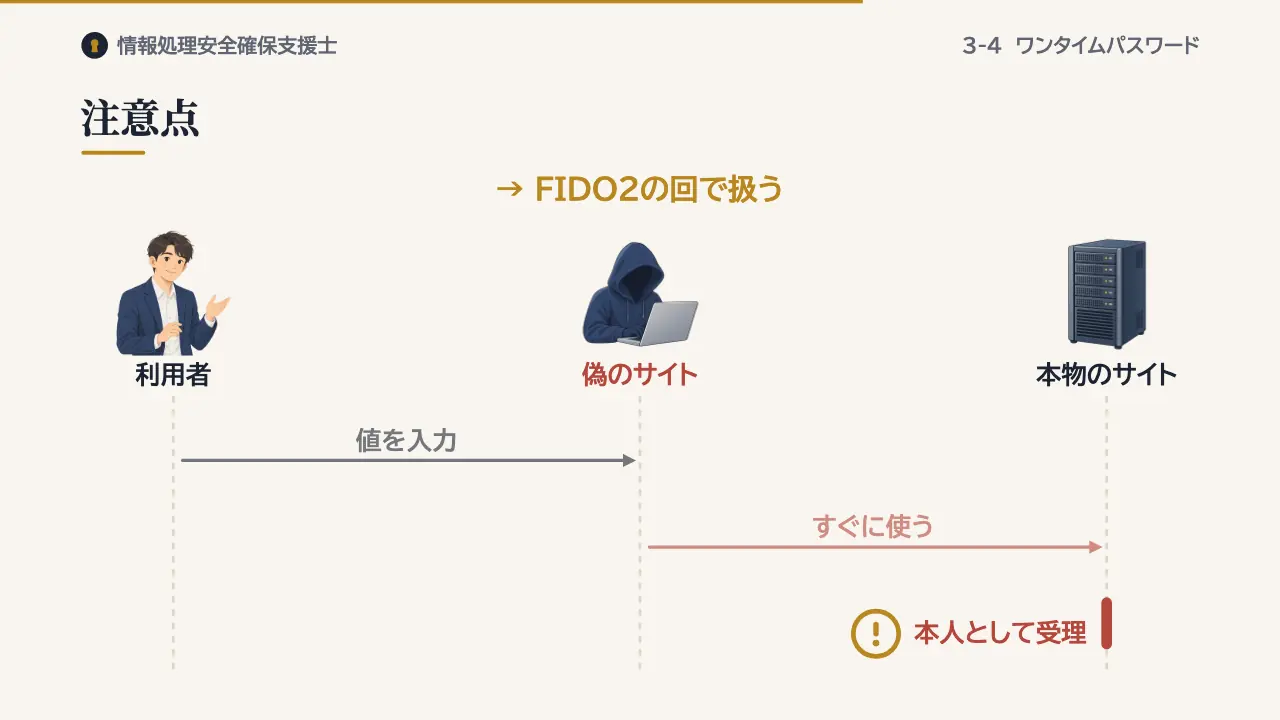
注意点です。偽のサイトに入力させた値を、攻撃者がすぐに本物のサイトで使う攻撃は防げません。そのため、NISTの指針でも、フィッシングに強い認証とはみなされていません。この点は、FIDO2の回で取り上げます。
確認問題
そらとりんのオリジナル問題です。
ワンタイムパスワードの方式に関する記述として,適切なものはどれか。
- ア HOTPは,現在時刻を基にパスワードを生成するので,利用者の端末とサーバの時刻を合わせる必要がある。
- イ TOTPは,共有した秘密情報と現在時刻を基にパスワードを生成するので,一定時間ごとにパスワードが変わる。
- ウ S/KEYは,利用者の端末とサーバの時刻を基にパスワードを生成するので,時刻の同期が必要である。
- エ ワンタイムパスワードは,一度使ったパスワードを次回のログインでも使えるので,利用者の負担が少ない。
答えと解説を見る
正解はイです。TOTPは、共有した秘密の値と現在の時刻からパスワードを作るので、一定時間ごとに値が変わります。
アの時刻を使うのはTOTPで、HOTPはカウンタを使います。ウのS/KEYは、ハッシュ関数の繰り返しです。エは、一度しか使えない点に反します。
まとめ
- 考え方:一度しか使えず、盗聴されても使い回せない
- S/KEY:ハッシュ関数の繰り返し
- HOTP・TOTP:カウンタ/時刻(時刻同期方式)
この回の用語
- ワンタイムパスワード
- S/KEY
- HOTP
- TOTP
- 時刻同期方式
- HMAC
- リプレイ攻撃
参考:RFC 1760(The S/KEY One-Time Password System:秘密のパスフレーズにハッシュ関数を繰り返し適用し、回数を一つずつ減らして使う)、RFC 4226(HOTP: An HMAC-Based One-Time Password Algorithm:共有秘密とカウンタから HMAC で計算し、6桁以上の数字に短縮)、RFC 6238(TOTP: Time-Based One-Time Password Algorithm:現在時刻を時間の区切り(既定30秒)で数えた値を HOTP のカウンタに使う)、NIST SP 800-63B-4(ワンタイムパスワードはフィッシング耐性のある認証とみなさない)、IPA 情報処理安全確保支援士試験 シラバス。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。