第1章 セキュリティの基本概念 1-1
情報セキュリティの7要素とは?CIAと否認防止の違い
情報セキュリティで守る性質を、基本の3要素(機密性・完全性・可用性)と、真正性・責任追跡性・否認防止・信頼性に分けて説明します。具体例で、どの要素が損なわれたかを判断し、最後に確認問題を1問解きます。
基本の3要素
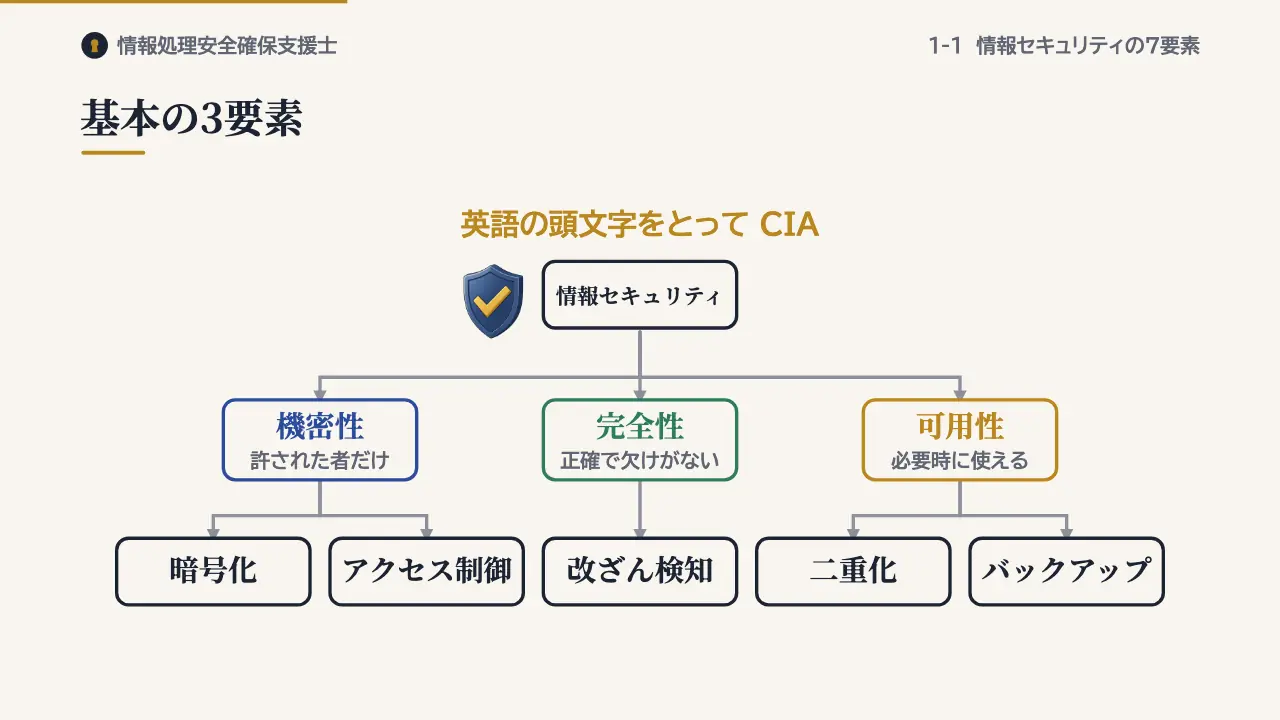
JIS Q 27000では、情報セキュリティを、情報の機密性、完全性、可用性を維持することと定義しています。機密性は、認可されていない人やプロセスに、情報を使わせず、開示しない性質です。暗号化やアクセス制御で守ります。
完全性は、情報が正確で、欠けていない性質です。改ざんを検知する仕組みなどで守ります。可用性は、認可された人が、必要なときに情報を使える性質です。システムの二重化やバックアップで守ります。
この三つは、英語の頭文字をとって、CIAと呼ばれます。
加わる四つの要素
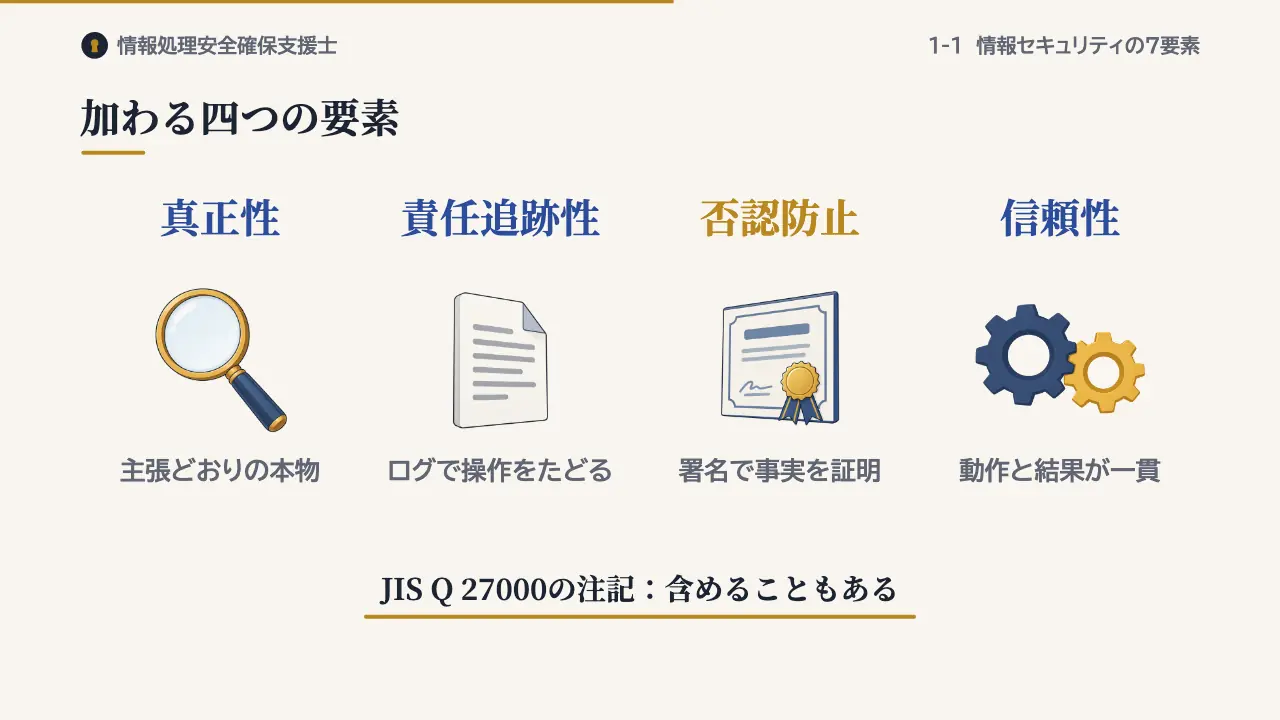
JIS Q 27000の定義には注記があり、真正性、責任追跡性、否認防止、信頼性を含めることもある、と書かれています。真正性は、利用者やプロセスなどの主体、つまりエンティティが、主張するとおりの本物であるという性質です。なりすましを防ぐ認証が関わります。
責任追跡性は、誰がどの操作を行ったのかを、後からたどれるようにする性質です。操作の記録、つまりログで支えます。否認防止は、ある利用者がシステムを利用したといった事実を、後から証明できるようにする性質です。代表的な手段はデジタル署名です。
信頼性は、意図した動作と、その結果とが一貫している性質です。
どの要素が損なわれた?
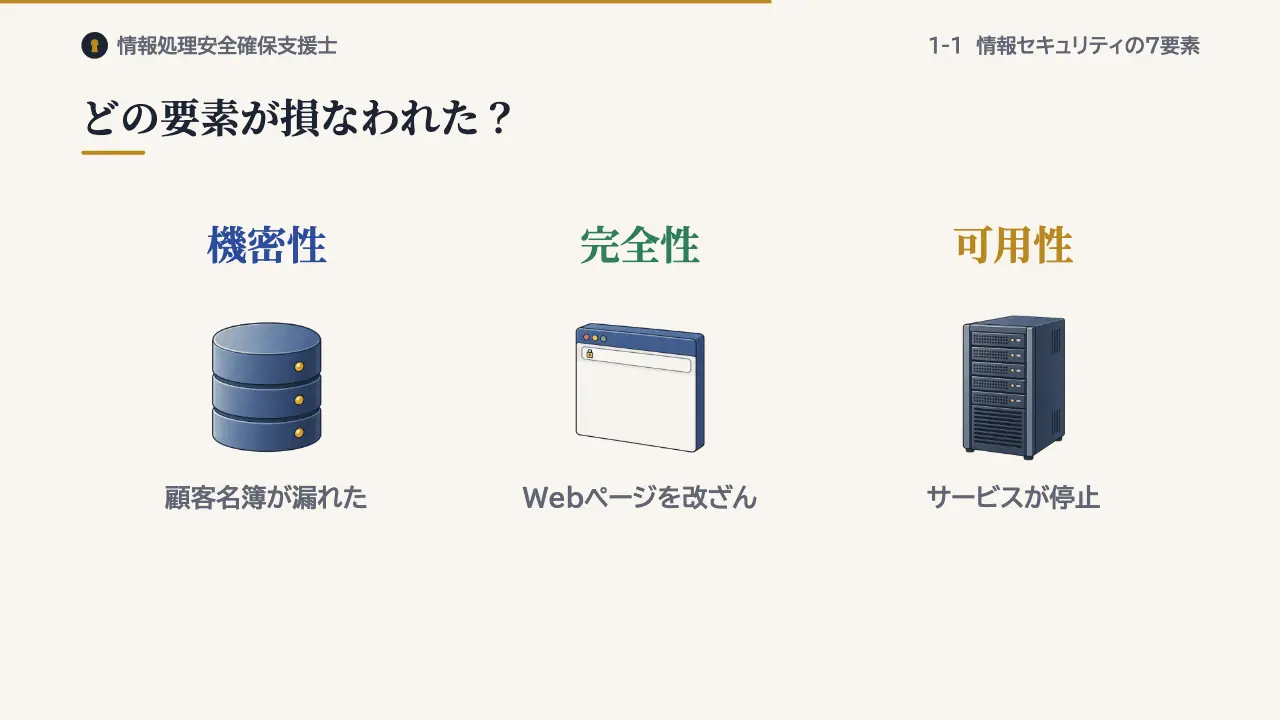
具体例で確かめます。顧客名簿が外部に漏れたら、損なわれたのは機密性です。Webページを書き換えられたら完全性、攻撃でサービスが止まったら可用性が損なわれます。
どの要素が損なわれた?
他人になりすましてログインされたら、真正性が損なわれます。送ったはずの注文を「送っていない」と言われて言い返せないのは、否認防止が欠けている状態です。
確認問題
そらとりんのオリジナル問題です。
否認防止の説明として,適切なものはどれか。
- ア 認可されていない個人,エンティティ又はプロセスに対して,情報を使用させず,また,開示しない特性
- イ エンティティは,それが主張するとおりのものであるという特性
- ウ ある利用者があるシステムを利用したという事実を証明可能にする特性
- エ 意図する行動と結果とが一貫しているという特性
答えと解説を見る
正解はウです。否認防止は、ある利用者がシステムを利用したという事実などを、後から証明できるようにする性質です。
アは機密性、イは真正性、エは信頼性の説明です。
まとめ
- 3要素(CIA):機密性・完全性・可用性
- 7要素:+真正性・責任追跡性・否認防止・信頼性
- 否認防止:行為と行為者を証明。デジタル署名
この回の用語
- 情報セキュリティの7要素
- 機密性
- 完全性
- 可用性
- CIA
- 真正性
- 責任追跡性
- 否認防止
- 信頼性
参考:JIPDEC「ISMS適合性評価制度」パンフレット(JIS Q 27000:2014 からの引用:情報セキュリティ・機密性・完全性・可用性の定義と、真正性・責任追跡性・否認防止・信頼性を含めることもあるとする注記)、令和7年度 秋期 応用情報技術者試験 午前 問41(JIS Q 27000:2019 における真正性・信頼性の定義)、令和5年度 秋期 応用情報技術者試験 午前 問40(JIS Q 27000:2019 における機密性の定義)、令和3年度 秋期 応用情報技術者試験 午前 問39(JIS Q 27000:2019 における否認防止の特性:利用した事実が証明可能であること)、IPA 情報処理安全確保支援士試験 シラバス。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。