第1章 セキュリティの基本概念 1-0
セキュリティの基本用語とは?第1章の全体像を一望
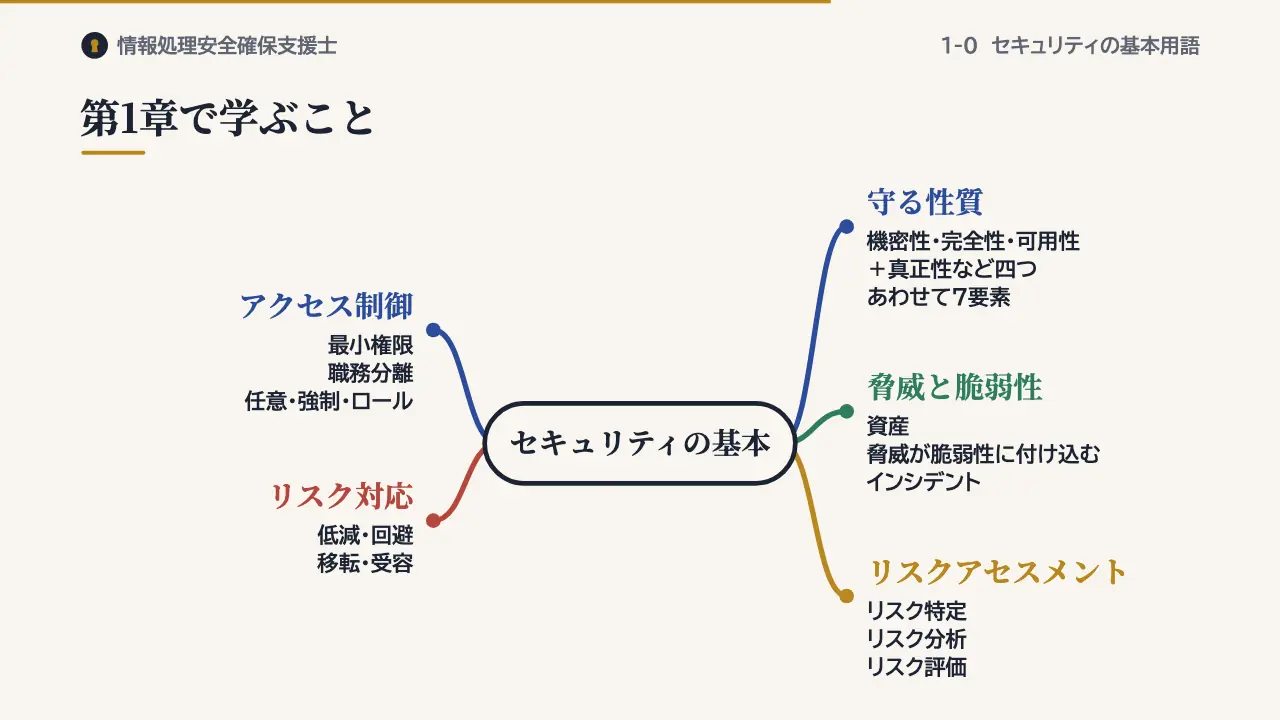
第1章「セキュリティの基本概念」で学ぶ用語を、情報セキュリティの要素・脅威と脆弱性・リスクアセスメント・リスク対応・アクセス制御の五つに分けて見渡します。最後に確認問題を1問解きます。
第1章で学ぶこと
第1章は、この回と総まとめのほかに4本の動画があり、五つのテーマを扱います。一つ目は、情報セキュリティの要素です。守るべき性質の基本は、機密性、完全性、可用性の三つです。
機密性は許された人だけが使えること、完全性は正確で欠けがないこと、可用性は必要なときに使えることです。これに、真正性、責任追跡性、否認防止、信頼性を加えた七つを、まとめて学びます。
二つ目は、脅威と脆弱性です。守る対象を資産といい、脅威が資産の弱点である脆弱性に付け込むと、被害が起こります。情報漏えいやシステムの停止のように、事業や情報セキュリティに悪い影響を与える出来事を、インシデントといいます。
三つ目はリスクアセスメントです。リスクを見つける特定、大きさを調べる分析、対応が必要かを決める評価の三つの手順からなります。四つ目はリスク対応です。リスクを減らす低減、原因の活動をやめる回避、他者に移す移転、受け入れる受容の四つがあります。
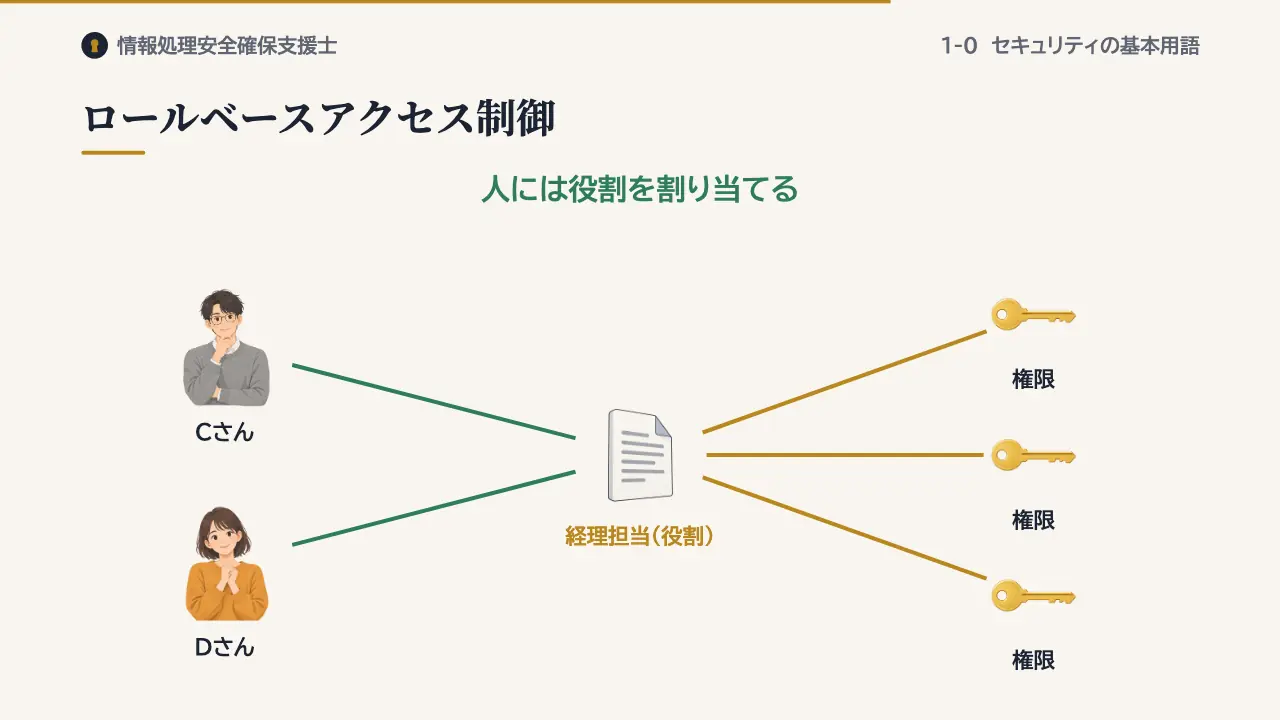
五つ目はアクセス制御です。必要な権限だけを与える最小権限と、重要な仕事を一人に任せない職務分離を学びます。アクセス権を誰がどう決めるかによって、任意アクセス制御、強制アクセス制御、ロールベースアクセス制御の三つの方式があります。
ロールベースアクセス制御
三つ目の方式では、経理担当のような役割に権限をまとめて与え、人にはその役割を割り当てます。
確認問題
そらとりんのオリジナル問題です。
情報セキュリティの用語と説明の組合せとして,適切なものはどれか。
- ア 脅威 ― 資産又は管理策の弱点
- イ 可用性 ― 情報が正確で欠けがないこと
- ウ リスク回避 ― 保険などで損失を他者に移すこと
- エ 最小権限 ― 業務に必要な権限だけを与えること
答えと解説を見る
正解はエです。最小権限は、業務に必要な権限だけを与える考え方です。
アは脆弱性、イは完全性、ウはリスク移転の説明です。
まとめ
- 第1章の流れ:守る性質 → 脅威と脆弱性 → リスク → アクセス制御
- この章の役割:何をなぜ守るのかを考える土台
この回の用語
- 情報セキュリティ
- 機密性
- 完全性
- 可用性
- 脅威
- 脆弱性
- リスクアセスメント
- リスク対応
- 最小権限
- アクセス制御
参考:JIPDEC「ISMS適合性評価制度」パンフレット(JIS Q 27000:2014 からの引用:情報セキュリティ・機密性・完全性・可用性の定義と、真正性・責任追跡性・否認防止・信頼性を含めることもあるとする注記)、令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問10/令和5年度 秋期 同 午前Ⅱ 問11/平成29年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問12/平成28年度 春期 同 午前Ⅱ 問11(JIS Q 27000 の脅威・脆弱性の定義を入れ替えた誤りの選択肢、リスク特定の定義)、令和4年度 秋期 応用情報技術者試験 午前 問41(JIS Q 31000:2019 のリスクアセスメント=リスク特定・リスク分析・リスク評価)、JIS Q 27001:2023 情報セキュリティマネジメントシステム-要求事項(6.1.2 リスクアセスメント、6.1.3 リスク対応)、IPA 中小企業の情報セキュリティ対策ガイドライン 第4.0版(リスクを低減する・保有する・回避する・移転する)、NIST SP 800-53 Rev. 5(AC-5 Separation of Duties、AC-6 Least Privilege)、IPA 情報処理安全確保支援士試験 シラバス。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。