第1章 セキュリティの基本概念 1-2
脅威と脆弱性の違いとは?資産・リスク・インシデントも整理
情報セキュリティの基本用語である資産・脅威・脆弱性・リスク・インシデントを、JIS Q 27000 の定義と身近なたとえで整理します。脅威と脆弱性がそろったときに被害が起こる関係を図解し、最後に確認問題を1問解きます。
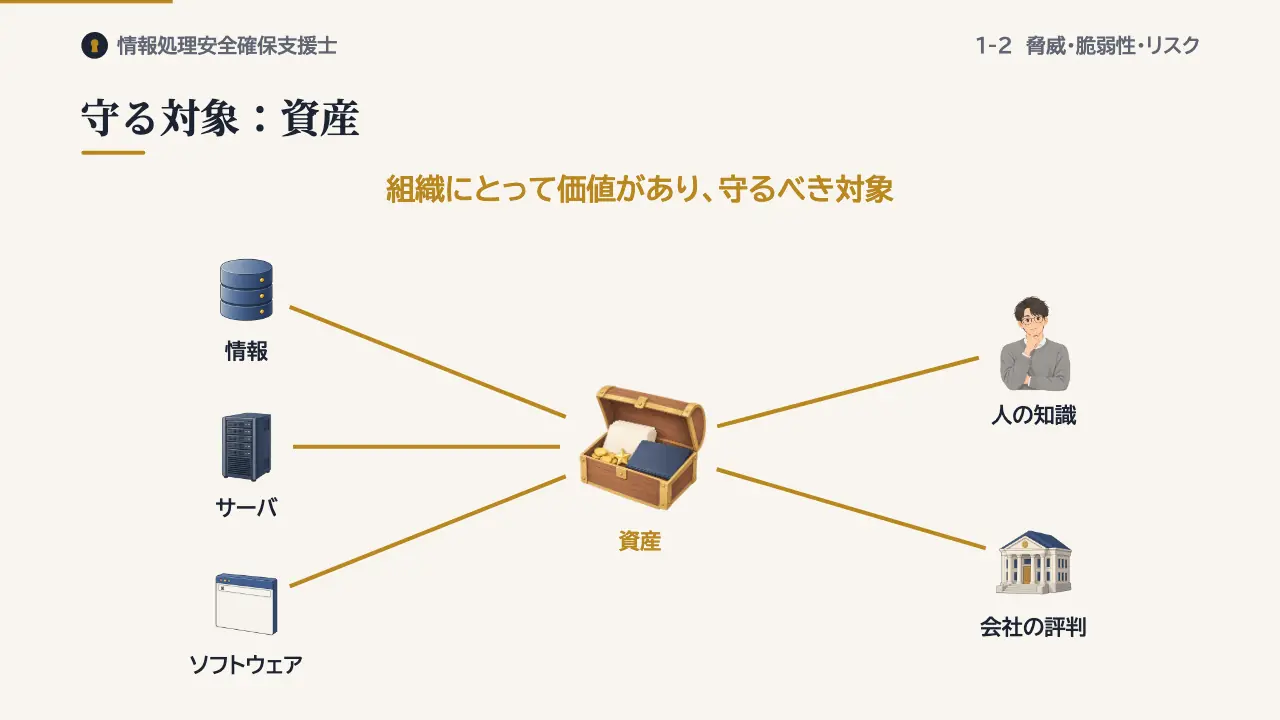
守る対象:資産
資産は、組織にとって価値があり、守るべき対象です。顧客情報などの情報だけでなく、サーバやソフトウェア、人の知識や会社の評判も含みます。
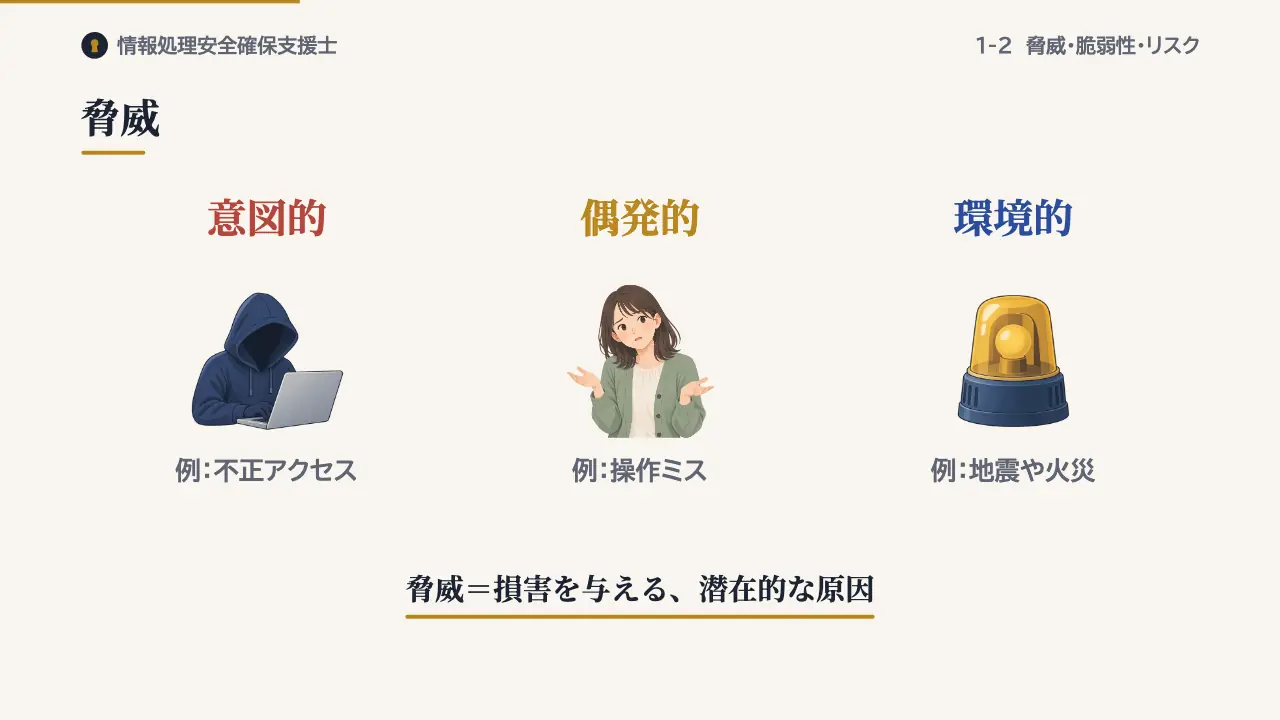
脅威
脅威は、システムや組織に損害を与えるおそれがある、望ましくないインシデントの潜在的な原因です。脅威には、不正アクセスのような意図的なもの、操作ミスのような偶発的なもの、地震や火災のような環境的なものがあります。
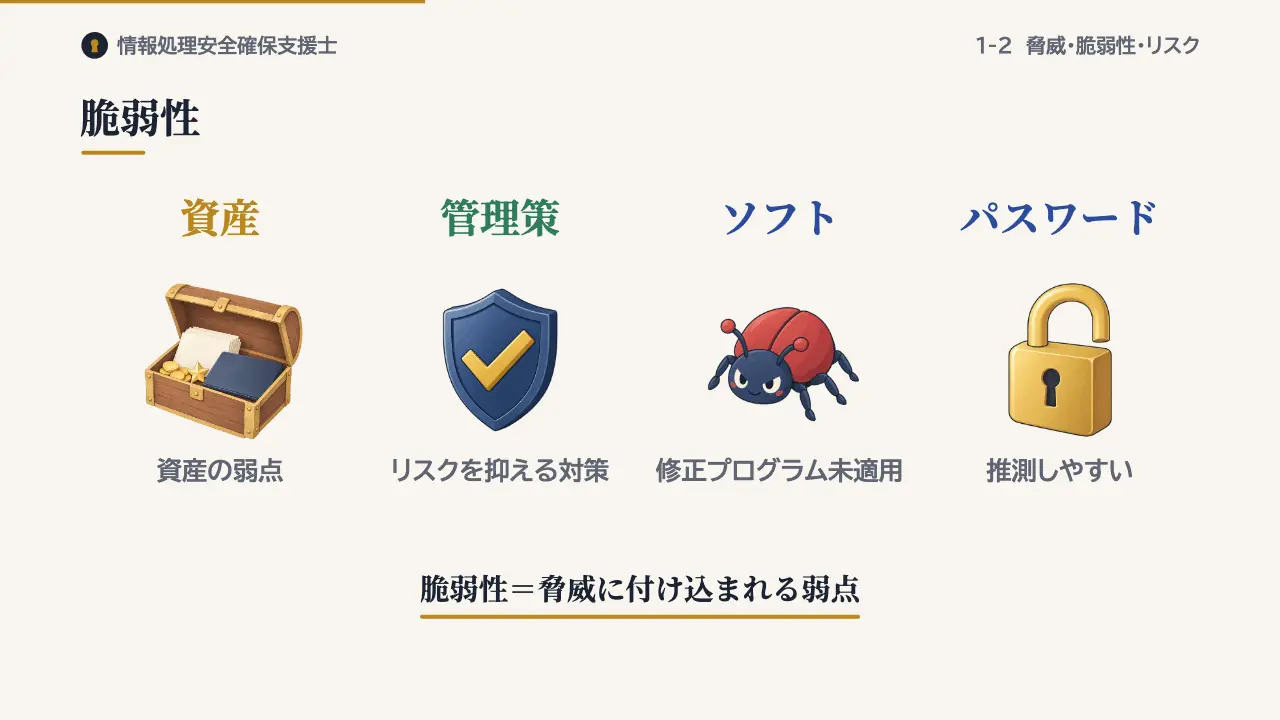
脆弱性
脆弱性は、脅威に付け込まれる可能性がある、資産や管理策の弱点です。管理策とは、リスクを抑えるための対策のことです。例えば、修正プログラムを当てていないソフトウェアや、推測しやすいパスワードが脆弱性です。
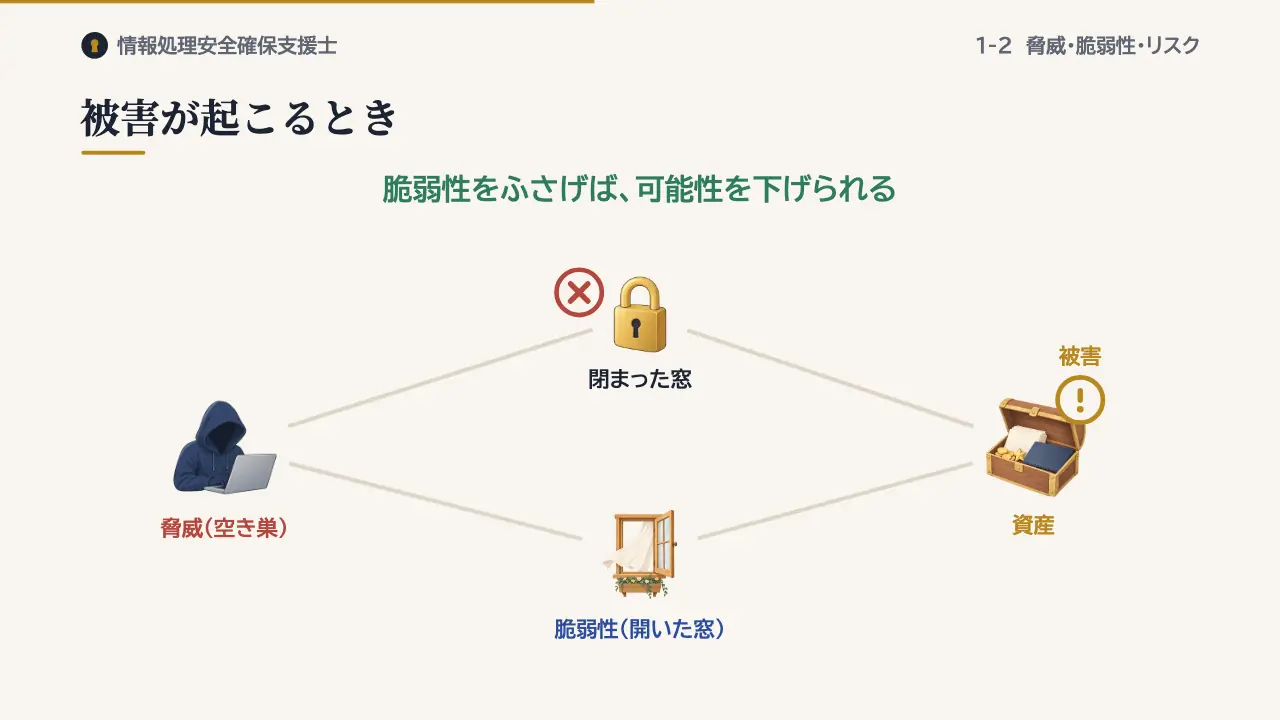
被害が起こるとき
脅威と脆弱性の関係は、空き巣と、戸締まりを忘れた窓にたとえられます。空き巣がいても窓が閉まっていれば入れません。窓が開いていても、空き巣が来なければ被害は出ません。
被害は、脅威が脆弱性に付け込んだときに起こります。そのため、脆弱性をふさぐ対策で、被害が起こる可能性を下げられます。
リスクの大きさ
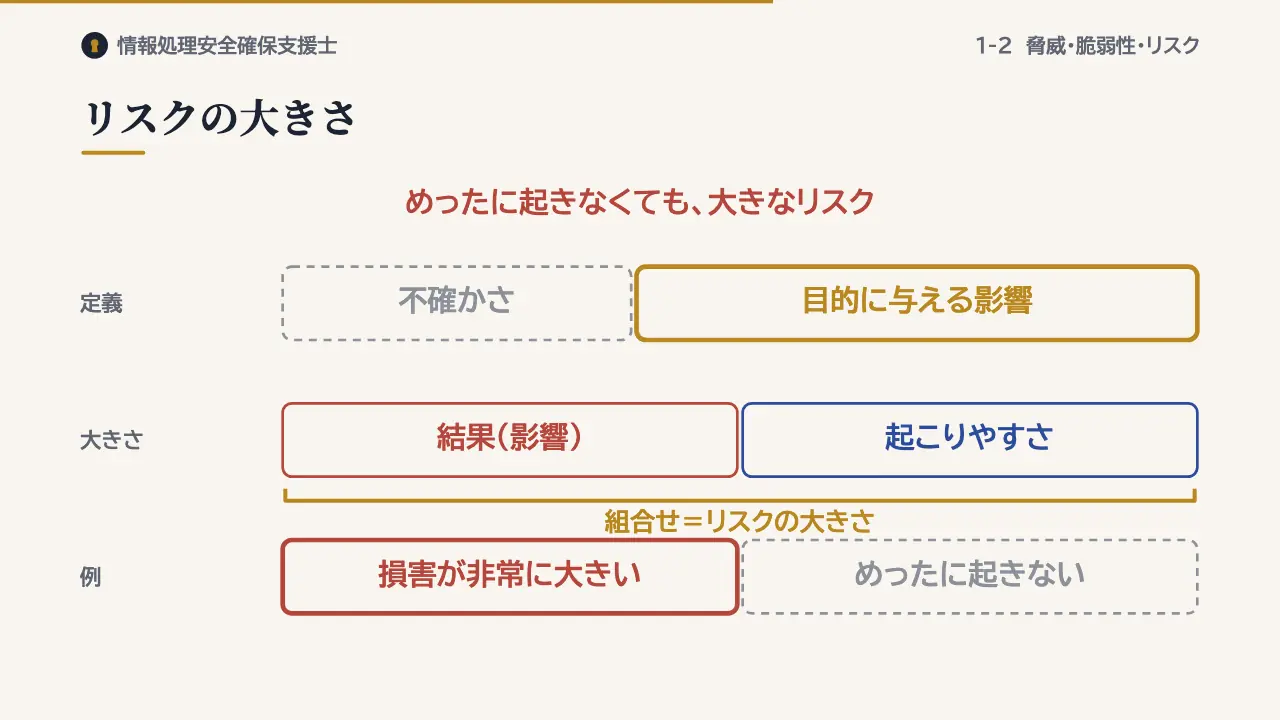
リスクマネジメントの規格であるJIS Q 31000では、不確かさが組織の目的に与える影響を、リスクと呼んでいます。リスクの大きさは、ある事象が起きたときの結果と、その起こりやすさとの組合せで表すことが多くあります。
そのため、めったに起きなくても、起きたときの損害が非常に大きい事象は、大きなリスクとして扱います。
情報セキュリティインシデント
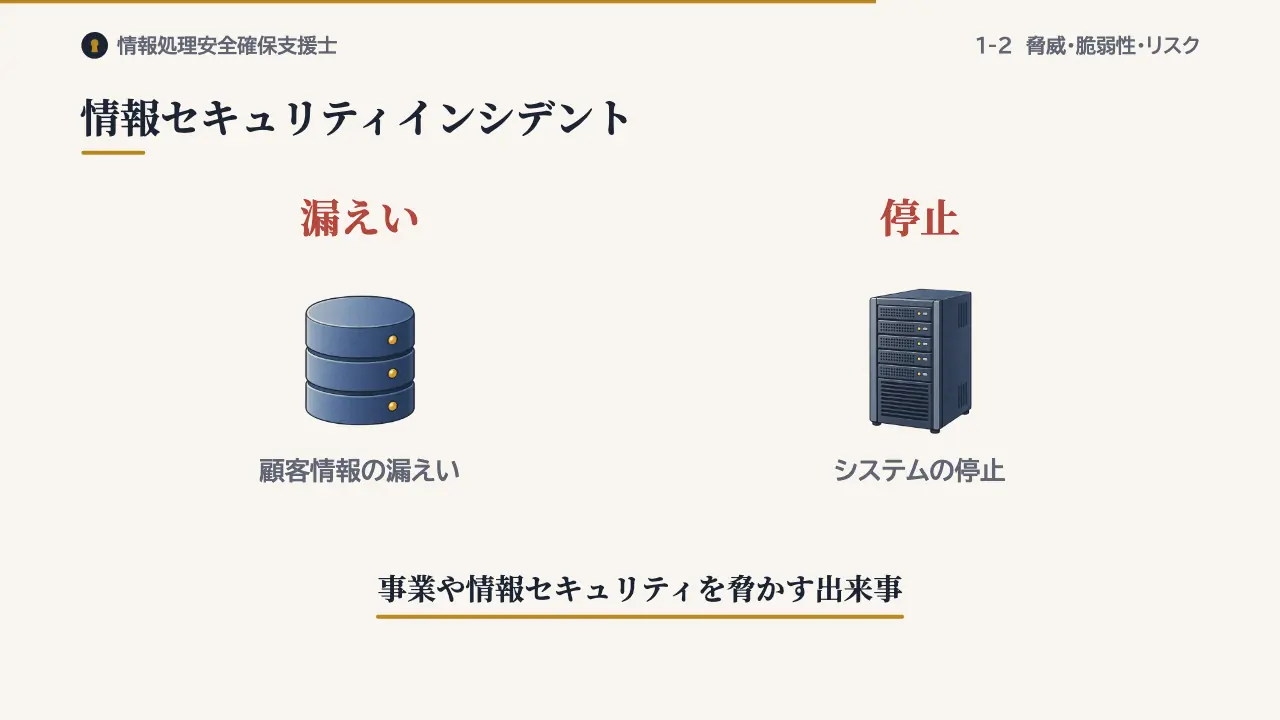
実際に起きて、事業の運営や情報セキュリティに悪い影響を与えるおそれが高い出来事を、情報セキュリティインシデントといいます。顧客情報の漏えいや、システムの停止などが、その例です。
確認問題
そらとりんのオリジナル問題です。
情報セキュリティにおける脆弱性の説明として,適切なものはどれか。
- ア システム又は組織に損害を与える可能性がある,望ましくないインシデントの潜在的な原因
- イ 脅威によって付け込まれる可能性のある,資産又は管理策の弱点
- ウ 不確かさが組織の目的に与える影響
- エ 組織にとって価値があり,保護の対象となるもの
答えと解説を見る
正解はイです。脆弱性は、脅威に付け込まれる可能性がある、資産や管理策の弱点です。
アは脅威、ウはリスク、エは資産の説明です。
まとめ
- 資産:組織にとって価値のある、守るべきもの
- 脅威と脆弱性:脅威=損害の原因、脆弱性=付け込まれる弱点
- リスク:不確かさが目的に与える影響
この回の用語
- 脅威
- 脆弱性
- 資産
- リスク
- 情報セキュリティインシデント
- 管理策
- JIS Q 27000
参考:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問10/令和5年度 秋期 同 午前Ⅱ 問11/平成29年度 秋期 情報セキュリティスペシャリスト試験 午前Ⅱ 問12/平成28年度 春期 同 午前Ⅱ 問11(JIS Q 27000 の脅威・脆弱性の定義を入れ替えた誤りの選択肢、リスク特定の定義)、平成29年度 春期 情報セキュリティマネジメント試験 午前 問7/令和4年度 春期 応用情報技術者試験 午前 問43(JIS Q 27000 のリスクレベル:結果とその起こりやすさの組合せとして表現される、リスクの大きさ)、JIS Q 31000:2010 リスクマネジメント-原則及び指針 序文(不確かさが組織の目的に与える影響を“リスク”という/リスク対応でリスクを修正する)日本規格協会 閲覧用プレビュー、ISO/IEC 27005:2022 Information security, cybersecurity and privacy protection — Guidance on managing information security risks(脅威の種類:意図的・偶発的・環境的)、IPA 情報処理安全確保支援士試験 シラバス。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。