第4章 完全性と真正性 4-7
署名の使い道とは?コードサイニング・タイムスタンプ・S/MIME
デジタル署名と証明書の使い道として、プログラムのコードサイニング、時刻を証明するタイムスタンプ、メールのS/MIME(署名と暗号化の鍵の使い分け)を図解し、最後に確認問題を1問解きます。
コードサイニング
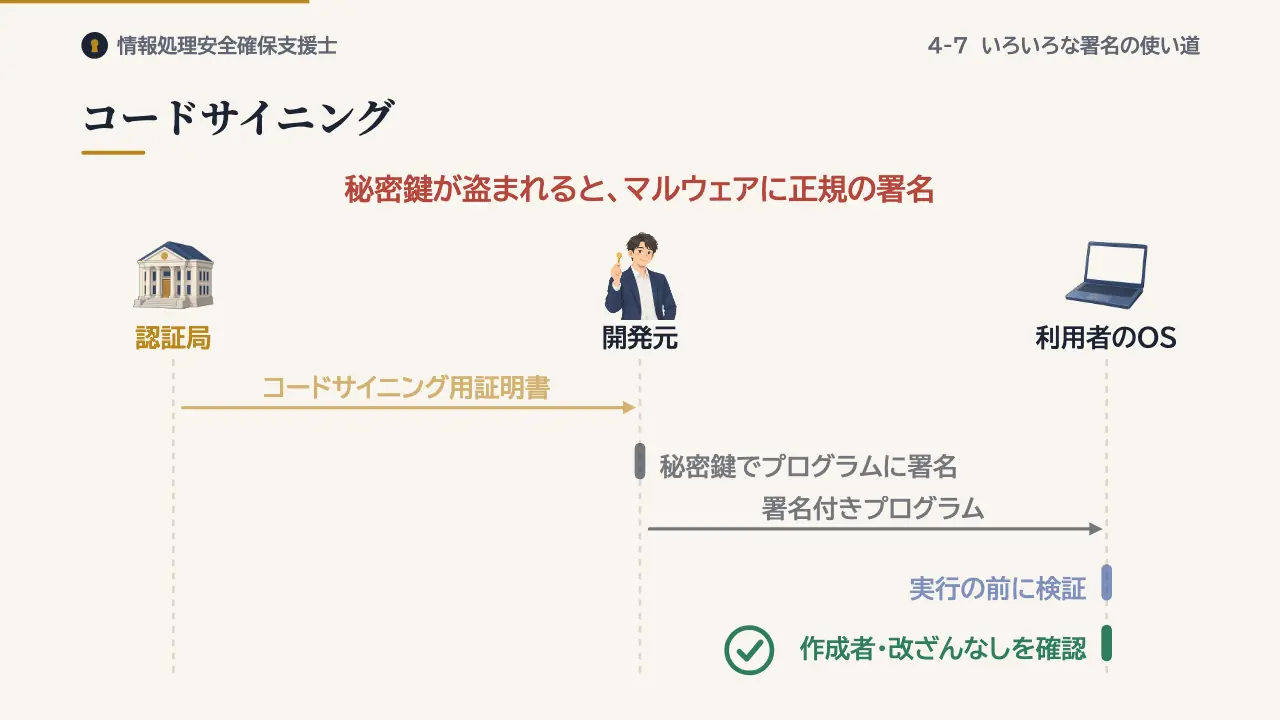
コードサイニングは、プログラムに開発元が署名することです。コード署名ともいいます。開発元は、コードサイニング用の証明書を認証局から受け、自分の秘密鍵でプログラムに署名します。
利用者のOSは、インストールや実行の前に署名を検証し、誰が作ったか、配布の途中で改ざんされていないかを確かめます。ただし、署名はプログラムが安全であることまでは保証しません。署名用の秘密鍵が盗まれると、マルウェアに正規の署名が付くこともあります。
タイムスタンプ
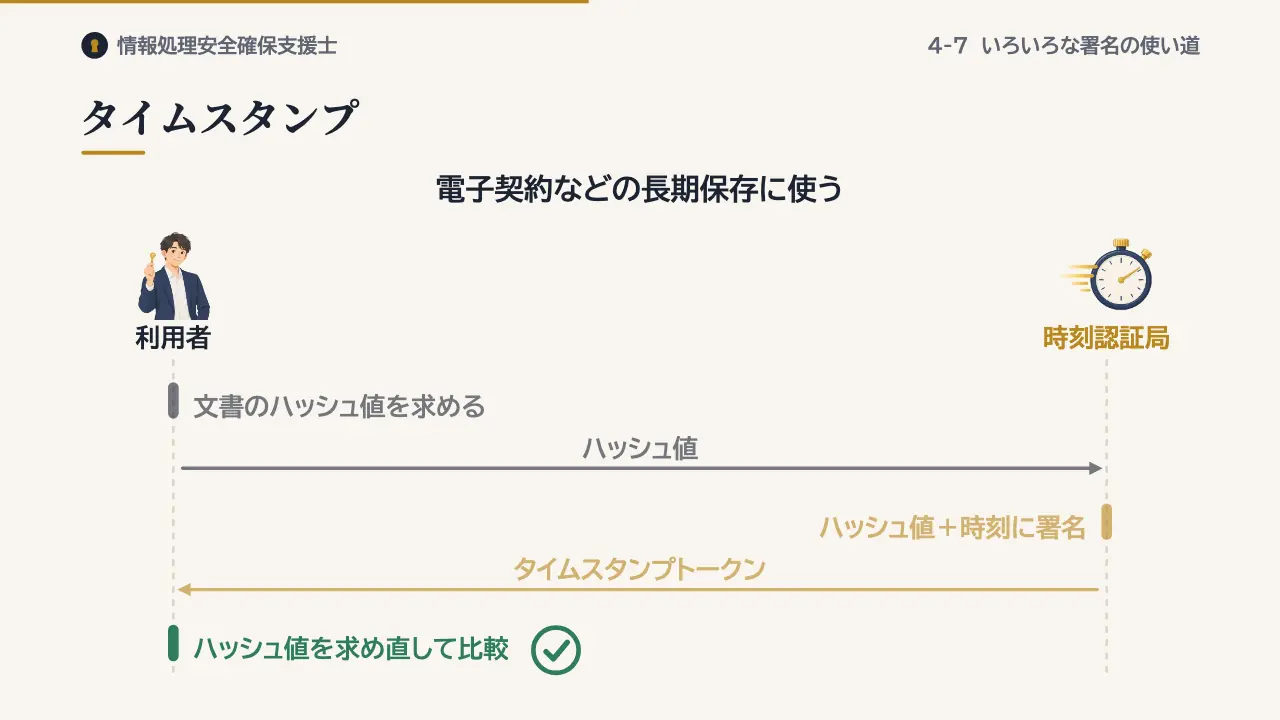
タイムスタンプは、ある時刻にその文書が存在し、それ以降に変更されていないことを示す仕組みです。RFC 3161で定められています。利用者は、文書のハッシュ値を時刻認証局に送ります。送るのはハッシュ値だけなので、文書の中身は知られません。
時刻認証局は、受け取ったハッシュ値と正確な時刻を組にして署名し、タイムスタンプトークンとして返します。後で文書のハッシュ値を求め直してトークンと比べれば、その時刻から変わっていないことを確かめられます。
署名に使った証明書が期限切れになった後も、署名が期限内に作られたことを示せます。電子契約などを長く保存するときに使われます。
S/MIMEの署名
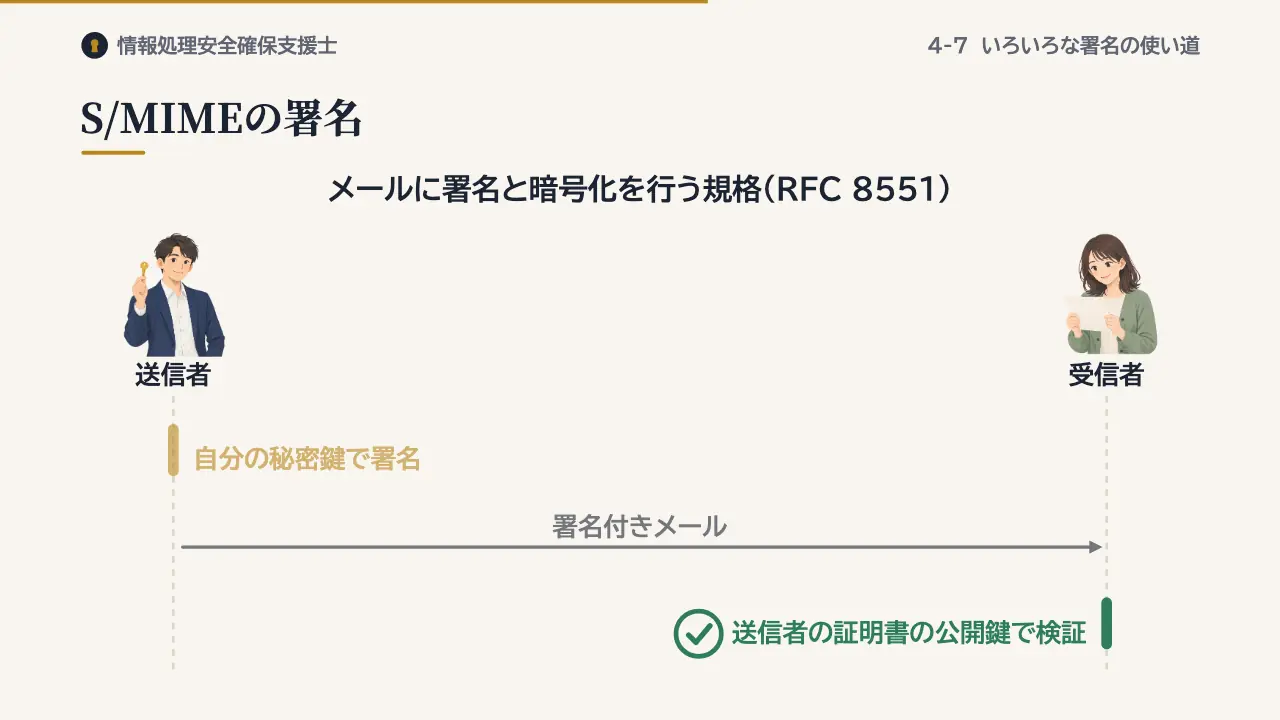
S/MIMEは、電子メールに署名と暗号化を行う規格です。現在の版は、RFC 8551で定められています。署名では、送信者が自分の秘密鍵でメールに署名し、受信者は送信者の証明書の公開鍵で検証します。
S/MIMEの暗号化
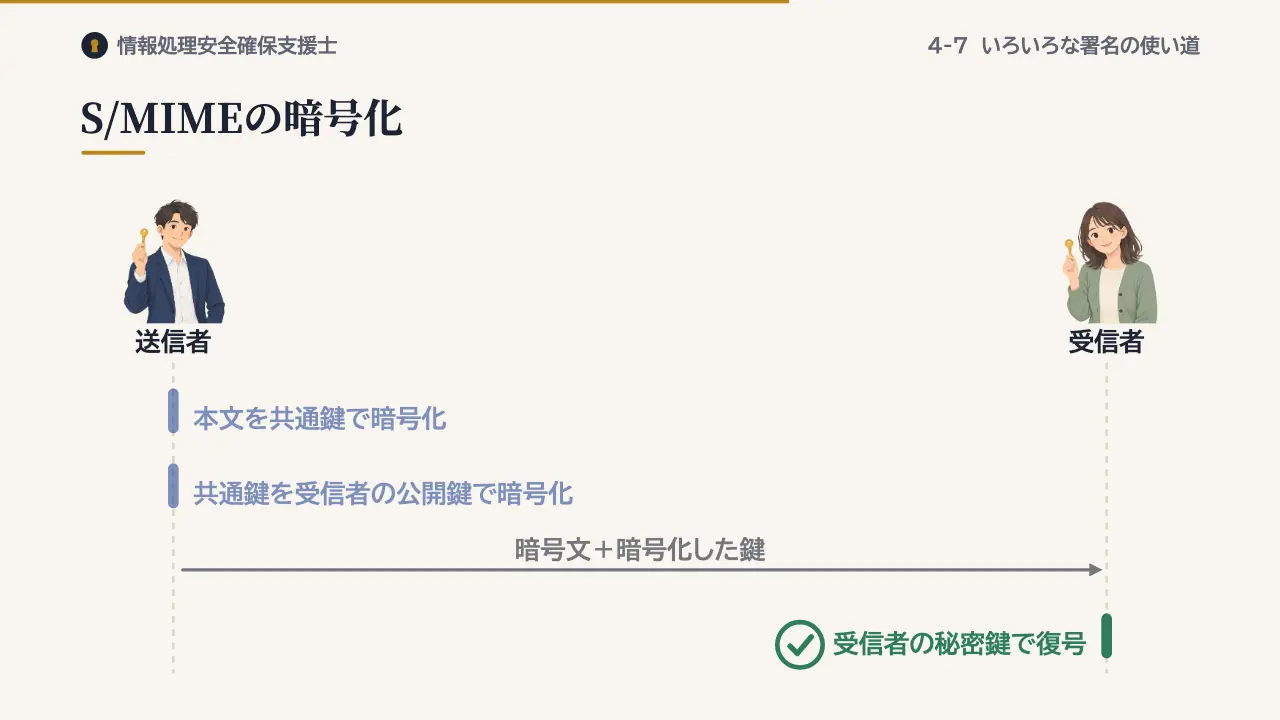
暗号化では、本文を共通鍵で暗号化し、その共通鍵を受信者の公開鍵で暗号化して送ります。復号できるのは、受信者の秘密鍵を持つ本人だけです。
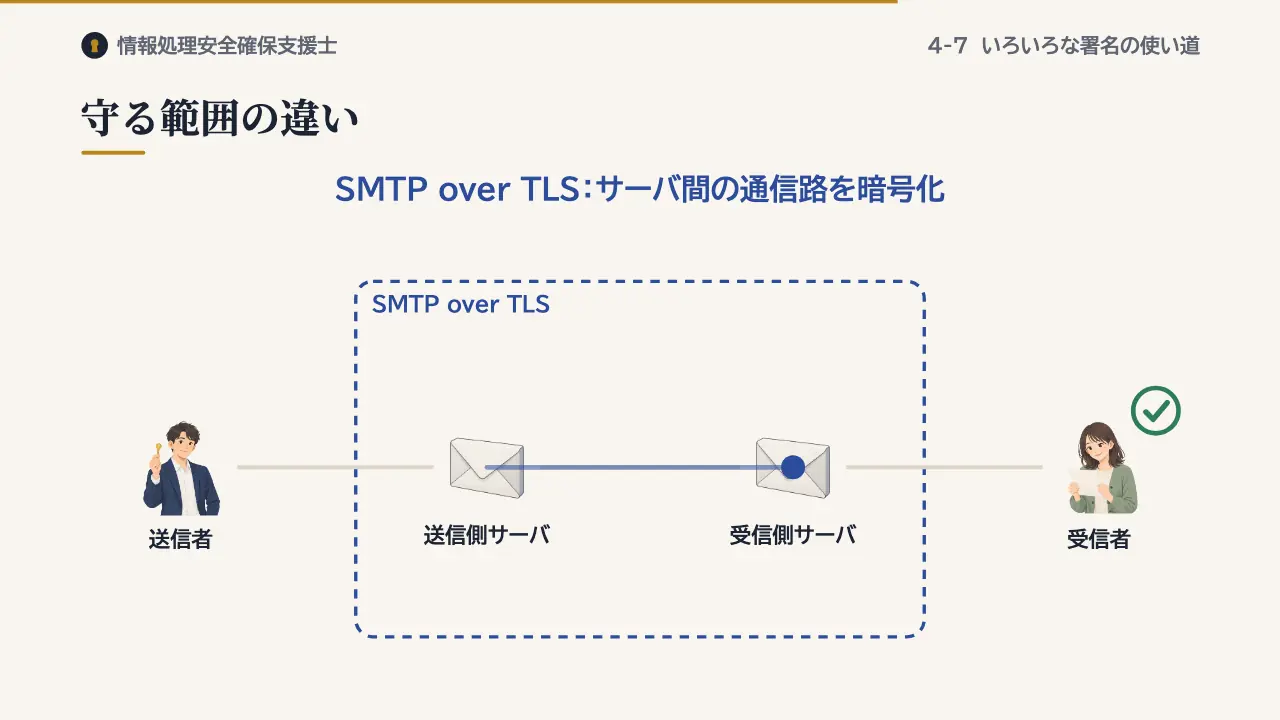
守る範囲の違い
S/MIMEの証明書は、メールアドレスごとに用意します。同じくアドレスごとに鍵を持つ方式に、PGPがあります。一方、SMTP over TLSは、メールサーバごとに証明書を持ち、サーバ間の通信路を暗号化します。
確認問題
そらとりんのオリジナル問題です。
署名の使い道に関する記述として,適切なものはどれか。
- ア コードサイニングによる署名は,プログラムに脆弱性がないことを保証する。
- イ タイムスタンプでは,時刻認証局が文書のハッシュ値と時刻を組にして署名し,その時刻に文書が存在したことを示す。
- ウ S/MIMEでは,送信者の公開鍵でメールを暗号化し,受信者の秘密鍵で署名する。
- エ コードサイニングは,Webサーバが本物であることをブラウザが確かめるための署名である。
答えと解説を見る
正解はイです。時刻認証局が、文書のハッシュ値と時刻を組にして署名します。
アの署名は、脆弱性がないことまでは保証しません。ウは鍵の使い方が逆で、エはサーバ証明書の役割です。
まとめ
- コードサイニング:作成者と改ざんなしを確かめる
- タイムスタンプ:ハッシュ値と時刻に時刻認証局が署名
- S/MIME:送信者の秘密鍵で署名、受信者の公開鍵で暗号化
この回の用語
- コードサイニング
- タイムスタンプ
- 時刻認証局
- S/MIME
- PGP
参考:RFC 3161(Internet X.509 PKI Time-Stamp Protocol (TSP))、RFC 8551(Secure/Multipurpose Internet Mail Extensions (S/MIME) Version 4.0 Message Specification)、RFC 5280(コード署名用の拡張鍵用途 id-kp-codeSigning)、RFC 4880(OpenPGP Message Format)。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。