第4章 完全性と真正性 4-6
サーバ証明書の種類とCTとは?DV・OV・EV・CAA
Webサイトのサーバ証明書の種類(DV・OV・EV)とワイルドカード証明書、誤った発行を防ぐCAAレコードと、見つけるCertificate Transparency(CT)を図解し、最後に過去問を1問解きます。
サーバ証明書の種類
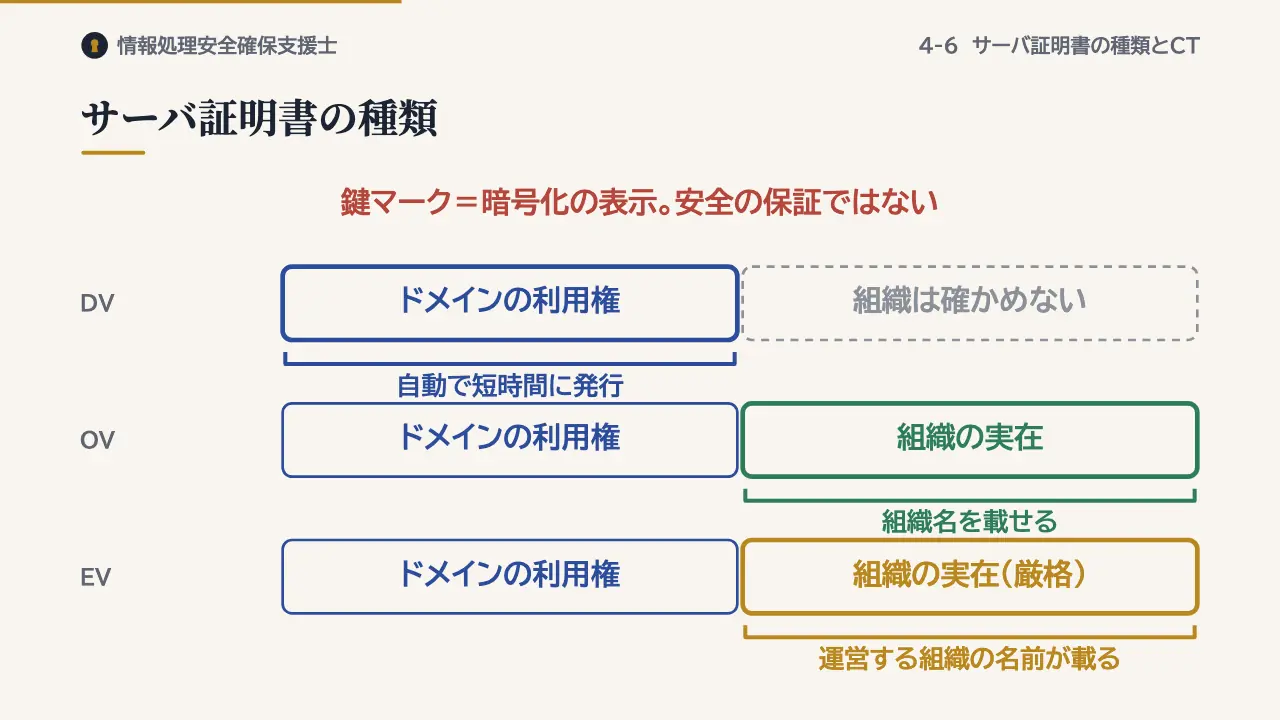
DV証明書は、ドメイン認証の証明書です。申請者がそのドメインを使う権利を持つことだけを確かめます。確認は、指定された値をDNSやWebサーバに置けるかなどで行うため、自動で短時間に発行できます。
OV証明書は、組織認証の証明書です。ドメインに加えて、申請した組織が実在するかを確かめ、証明書に組織名を載せます。EV証明書は、決められたより厳格な手順で組織を確かめる証明書です。組織名の欄には、サイトを運営する組織の名前が載ります。
どの種類でも、暗号化の強さは変わりません。違うのは、運営者をどこまで確かめたかです。ブラウザの鍵マークも、通信が暗号化されていることを示すだけで、サイトが安全だという保証ではありません。
ワイルドカード証明書
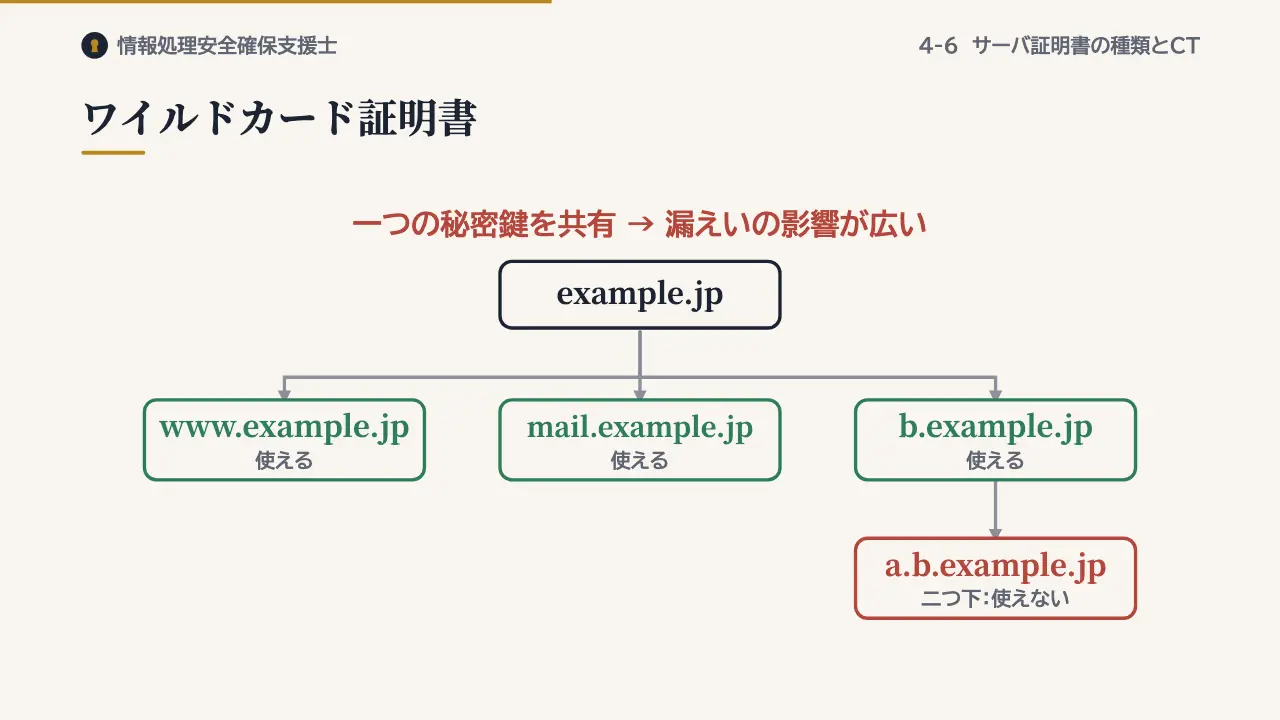
ワイルドカード証明書は、名前の先頭をアスタリスクにして、同じドメインの複数のサーバで使える証明書です。たとえば「*.example.jp」は、wwwやmailのような一つ下の階層の名前に使えますが、二つ下の階層には使えません。
便利な反面、一つの秘密鍵を多くのサーバで共有するので、漏えいしたときの影響が広くなります。
CAAレコード
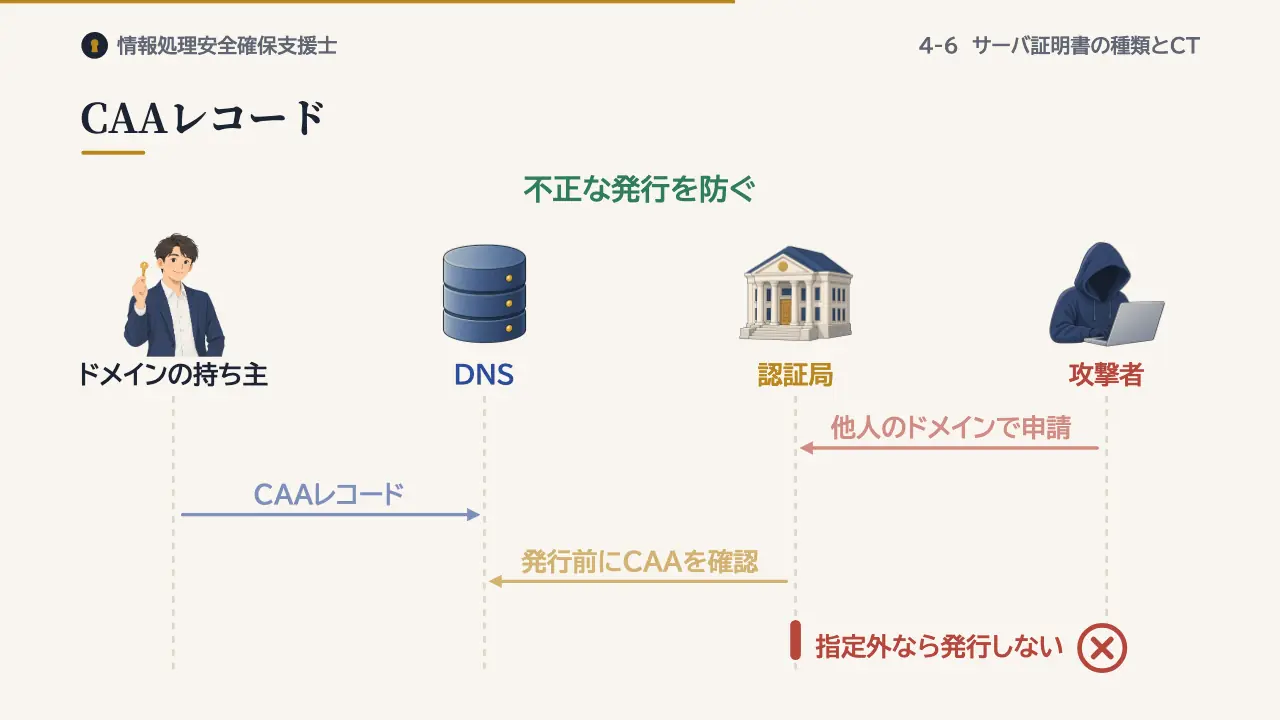
次は、誤った発行への対策です。認証局がだまされたり攻撃されたりすると、他人のドメインの証明書が発行されるおそれがあります。CAAレコードは、ドメインの持ち主がDNSに設定する情報で、自分のドメインの証明書を発行してよい認証局を指定します。RFC 8659で定められています。
認証局は発行の前にCAAレコードを確かめる決まりで、自分が指定されていなければ発行しません。これで不正な発行を防ぎます。
CT(証明書の透明性)
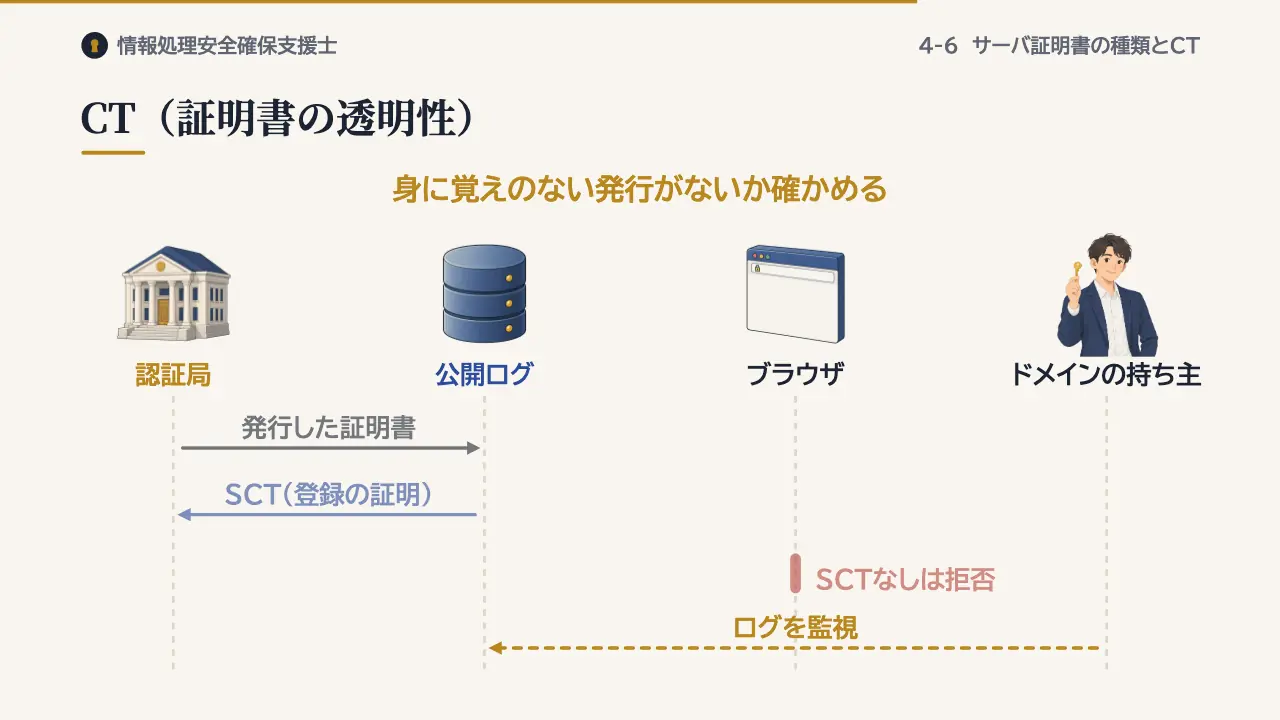
それでも発行されてしまった証明書を見つけるのが、Certificate Transparency、CTです。認証局は、発行した証明書を、誰でも見られる公開のログに登録します。ログは追記だけができ、後から消したり書き換えたりできない作りです。
登録すると、登録の証明であるSCTが返ってきます。主要なブラウザは、SCTのない証明書を受け入れません。ドメインの持ち主はログを監視して、身に覚えのない証明書が発行されていないかを確かめられます。
過去問にチャレンジ
出典:令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問15
DNSにおいてDNS CAA(Certification Authority Authorization)レコードを設定することによるセキュリティ上の効果はどれか。
- ア WebサイトにアクセスしたときのWebブラウザに鍵マークが表示されていれば当該サイトが安全であることを,利用者が確認できる。
- イ Webサイトにアクセスする際のURLを短縮することによって,利用者のURLの誤入力を防ぐ。
- ウ 電子メールを受信するサーバでスパムメールと誤検知されないようにする。
- エ 不正なサーバ証明書の発行を防ぐ。
答えと解説を見る
正解はエです。発行してよい認証局を指定することで、不正なサーバ証明書の発行を防ぎます。
アの鍵マークは、サイトの安全を保証しません。イはURLの短縮、ウは迷惑メール対策の話で、CAAとは関係ありません。
まとめ
- DV・OV・EV:確かめる範囲が違う。暗号の強さは同じ
- ワイルドカード:一つ下の階層の複数の名前に使える
- CAA・CT:発行してよい認証局を指定し、ログで監視
この回の用語
- DV証明書
- OV証明書
- EV証明書
- ワイルドカード証明書
- CAAレコード
- Certificate Transparency
- SCT
参考:CA/Browser Forum Baseline Requirements(3.2.2.4 ドメインの確認方法、4.2.2.1 CAAの確認、ワイルドカードドメイン名の定義) https://cabforum.org/working-groups/server/baseline-requirements/requirements/、CA/Browser Forum EV Guidelines(EV証明書の組織確認、Subject の organizationName)、RFC 8659(DNS Certification Authority Authorization (CAA) Resource Record)、RFC 9162(Certificate Transparency Version 2.0)、RFC 6962(Certificate Transparency)、Chrome Certificate Transparency Policy https://googlechrome.github.io/CertificateTransparency/ct_policy.html、IPA 令和6年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問15。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。