第2章 暗号 2-6
DH法とは?鍵共有・中間者攻撃・前方秘匿性
公開値を交換するだけで同じ共通鍵を作るDH法(ディフィー・ヘルマン鍵共有)の手順と、安全性の根拠である離散対数問題を図解します。認証がないことによる中間者攻撃、使い捨ての鍵(DHE・ECDHE)による前方秘匿性(PFS)とTLS 1.3まで扱い、最後に過去問を1問解きます。
DH法の手順
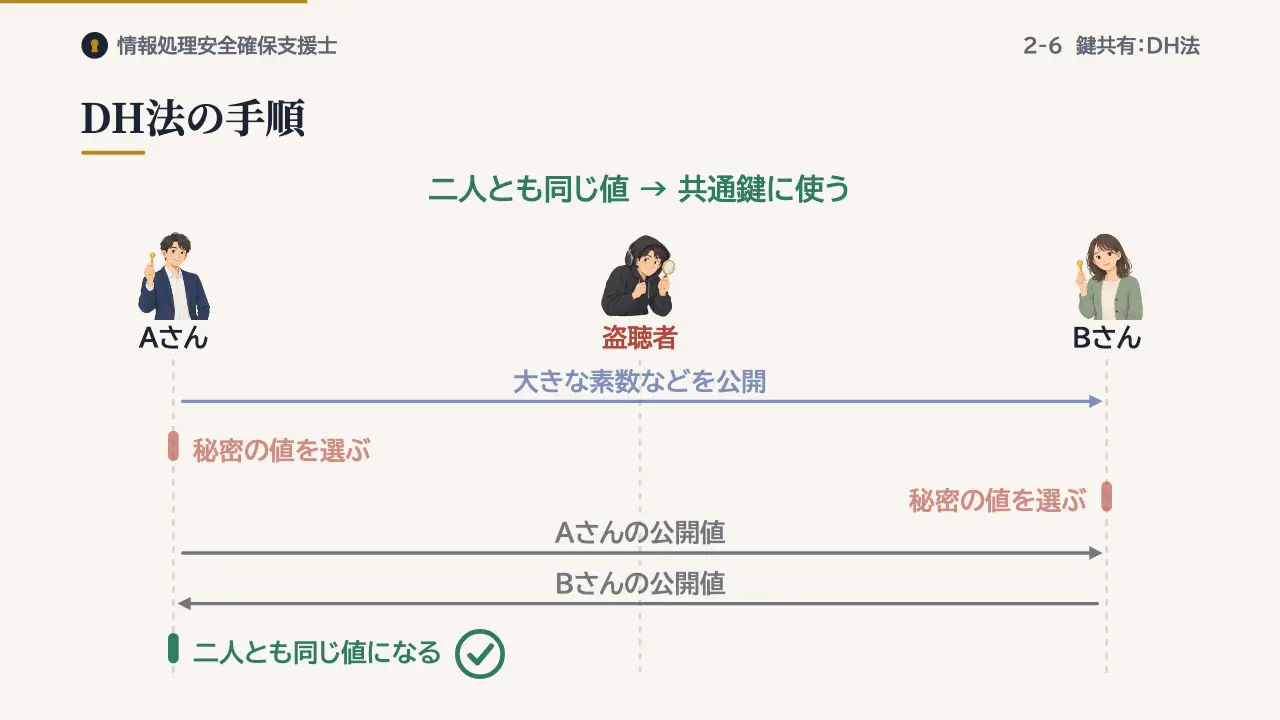
DH法は、考案した二人の名前から、ディフィー・ヘルマン鍵共有とも呼ばれます。盗聴されているかもしれない通信路の上で、二人が同じ共通鍵を作る方法です。鍵そのものは送りません。
まず、計算に使う大きな素数などの値を決めて、公開します。次に、AさんとBさんはそれぞれ秘密の値を選びます。この値は誰にも教えません。
秘密の値と公開された値から「公開値」を計算し、二人で交換します。最後に、相手の公開値と自分の秘密の値から計算すると、二人とも同じ値になります。これを共通鍵に使います。
なぜ盗聴されても安全か
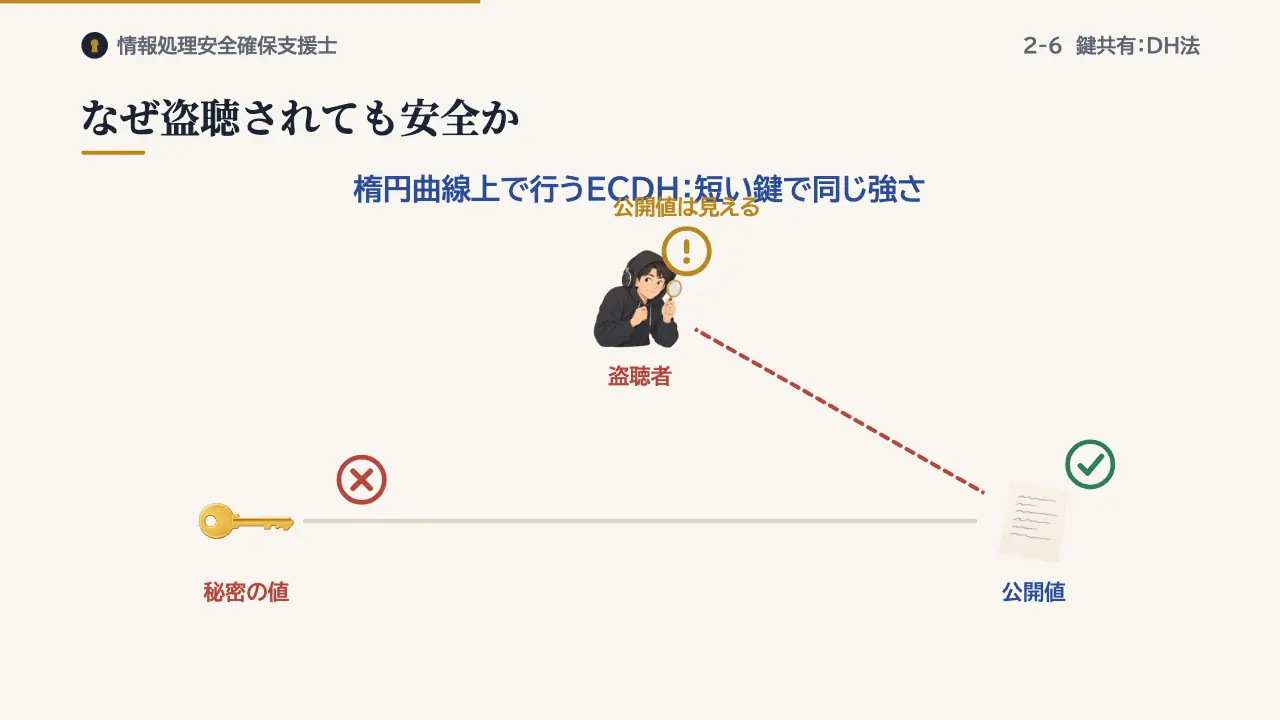
盗聴者には、公開された値も、交換した二つの公開値も見えています。公開値は、べき乗の余りを求める計算で作ります。この計算は簡単ですが、結果から秘密の値を逆算するのは非常に難しいのです。
この逆算の難しさを、離散対数問題といいます。DH法の安全性は、これに基づいています。これを楕円曲線の上で行うのがECDHで、短い鍵で同じ強さが得られます。
弱点:中間者攻撃
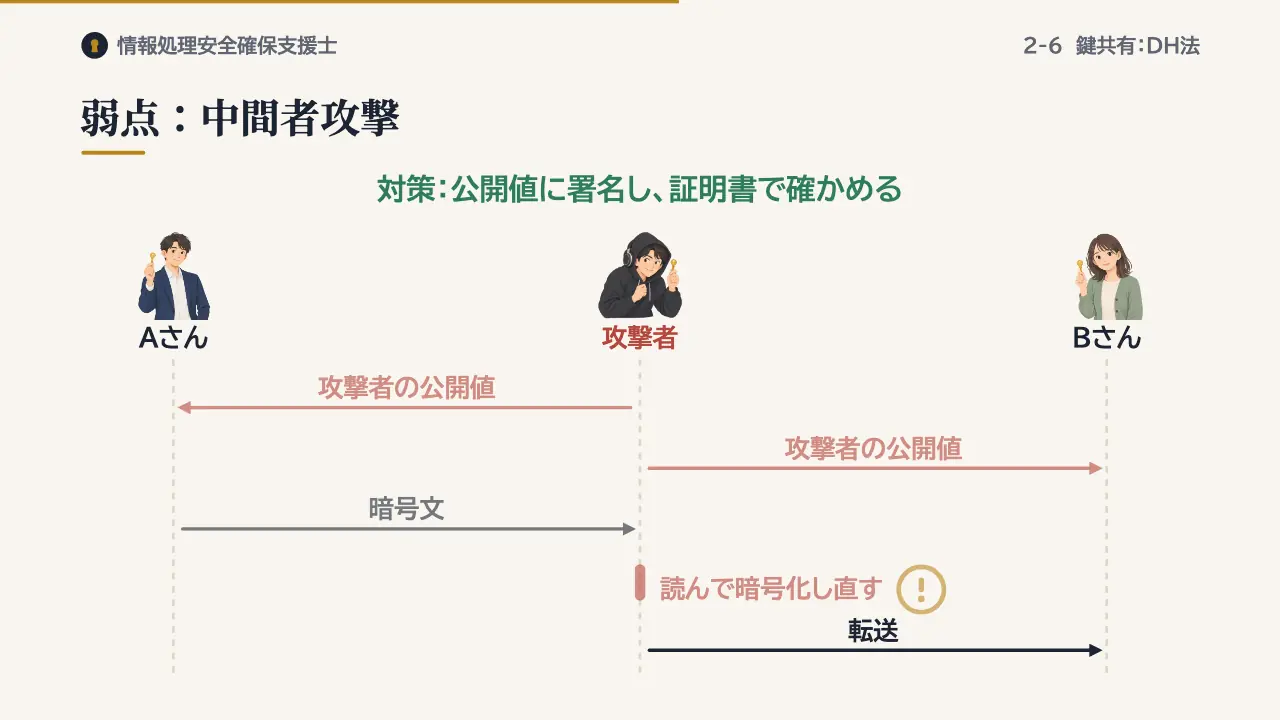
ただし、DH法そのものには、相手が本物かを確かめる仕組み、つまり認証がありません。攻撃者が通信の間に入り、Aさんとも、Bさんとも、自分の公開値を使って別々に交換したとします。
攻撃者は二人それぞれと共通鍵を作れるので、通信を読んでから暗号化し直し、気づかれずに転送できます。これが中間者攻撃です。防ぐには、公開値にデジタル署名を付け、証明書で相手を確かめます。TLSでは、サーバが署名して本物であることを示します。
前方秘匿性(PFS)
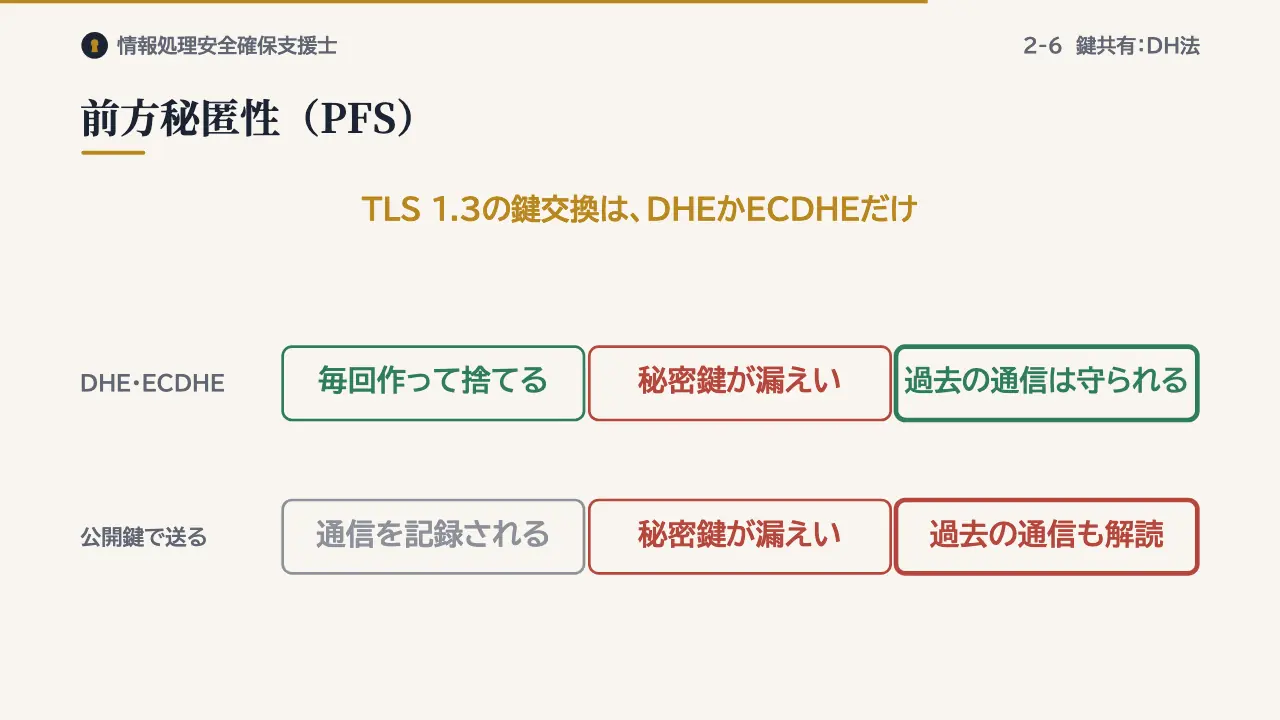
DH法の秘密の値を、通信のたびに新しく作り、終わったら捨てる使い方を、DHEといいます。楕円曲線版はECDHEです。比べる相手は、サーバの公開鍵でセッション鍵を送る方式です。サーバの秘密鍵が漏れると、記録された過去の通信まで解読されます。
DHEでは秘密の値が残っていないので、後で秘密鍵が漏えいしても、それより前の通信は解読されません。この性質を前方秘匿性、PFSといいます。TLS 1.3では、公開鍵で鍵を送る方式が廃止され、公開鍵を使う鍵交換はDHEかECDHEだけになりました。
過去問にチャレンジ
出典:令和4年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問8
前方秘匿性(Forward Secrecy)の説明として,適切なものはどれか。
- ア 鍵交換に使った秘密鍵が漏えいしたとしても,それより前の暗号文は解読されない。
- イ 時系列データをチェーンの形で結び,かつ,ネットワーク上の複数のノードで共有するので,データを改ざんできない。
- ウ 対となる二つの鍵の片方の鍵で暗号化したデータは,もう片方の鍵でだけ復号できる。
- エ データに非可逆処理をして生成される固定長のハッシュ値からは,元のデータを推測できない。
答えと解説を見る
正解はアです。鍵交換に使った秘密鍵が後で漏えいしても、それ以前の暗号文は解読されません。
イはブロックチェーン、ウは公開鍵暗号、エはハッシュ関数の性質の説明です。
まとめ
- DH法:公開値の交換で同じ共通鍵を作る(離散対数問題)
- 弱点:認証がなく中間者攻撃に弱い → 署名と証明書
- 前方秘匿性:使い捨てのDHE・ECDHE。TLS 1.3で使われる
この回の用語
- DH法
- ディフィー・ヘルマン鍵共有
- 離散対数問題
- ECDH
- 中間者攻撃
- DHE
- ECDHE
- 前方秘匿性(PFS)
- TLS 1.3
参考:RFC 2631(Diffie-Hellman Key Agreement Method)、NIST SP 800-56A Rev. 3(離散対数に基づく鍵確立方式)、RFC 8446(TLS 1.3。静的RSA・静的DHの暗号スイートを廃止し、公開鍵による鍵交換はすべて前方秘匿性を持つ)、IPA 情報処理安全確保支援士試験 令和4年度 秋期 午前Ⅱ 問8。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。