第2章 暗号 2-5
ハイブリッド暗号とは?セッション鍵の仕組み
共通鍵暗号の速さと公開鍵暗号の鍵の渡しやすさを組み合わせる、ハイブリッド暗号の仕組みを図解します。セッション鍵の流れ、鍵カプセル化(KEM)の考え方、S/MIME・TLSでの使われ方まで扱い、最後に確認問題を1問解きます。
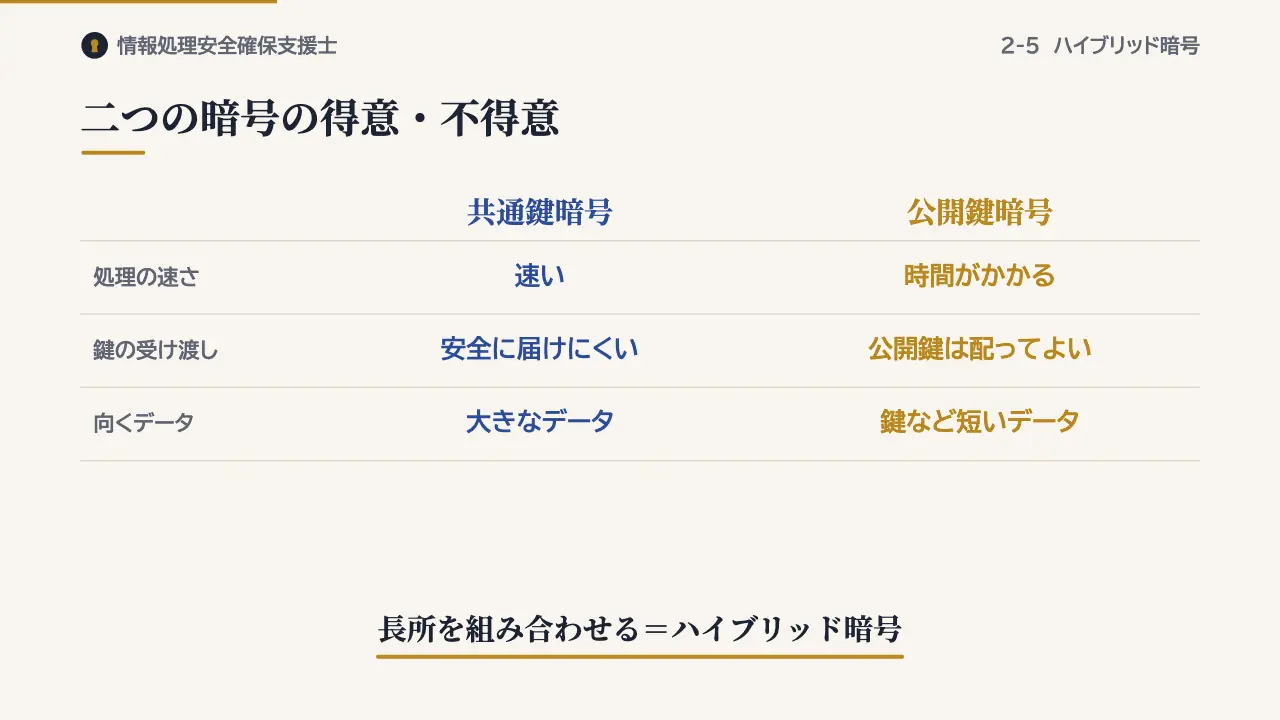
二つの暗号の得意・不得意
まず、二つの暗号の得意と不得意を比べます。処理の速さは、共通鍵暗号が速く、公開鍵暗号は計算に時間がかかります。
鍵の受け渡しでは、共通鍵暗号は鍵を安全に届ける方法が課題です。公開鍵暗号は、公開鍵を誰に渡してもよいので困りません。そのため、共通鍵暗号は大きなデータに、公開鍵暗号は鍵のような短いデータに向いています。
この二つの長所を組み合わせたのが、ハイブリッド暗号です。
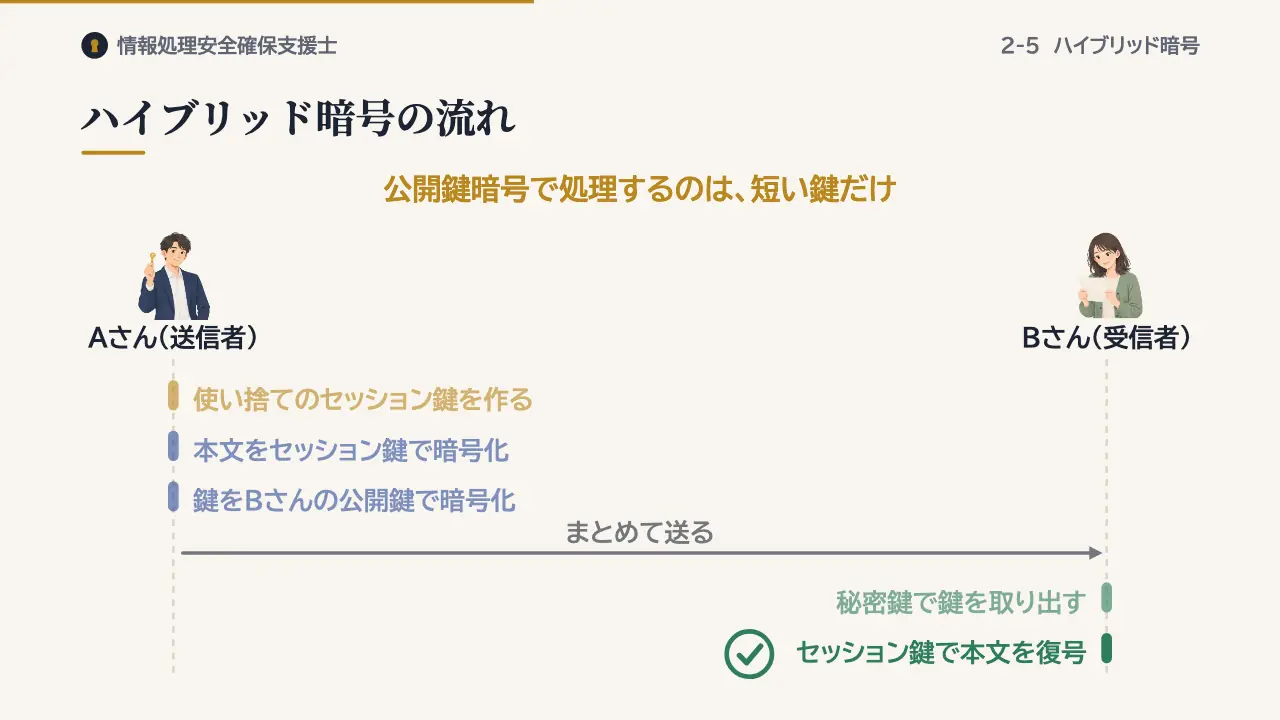
ハイブリッド暗号の流れ
AさんがBさんにメールを暗号化して送る場面で、手順を追います。まずAさんは、この通信だけに使う共通鍵を乱数で作ります。これをセッション鍵といいます。
本文は、このセッション鍵を使って、共通鍵暗号で暗号化します。次に、セッション鍵そのものを、Bさんの公開鍵で暗号化します。
暗号文と、暗号化したセッション鍵を、まとめてBさんに送ります。Bさんは、自分の秘密鍵でセッション鍵を取り出し、そのセッション鍵で本文を復号します。
時間のかかる公開鍵暗号で処理するのは短いセッション鍵だけなので、本文が大きくても速く暗号化できます。
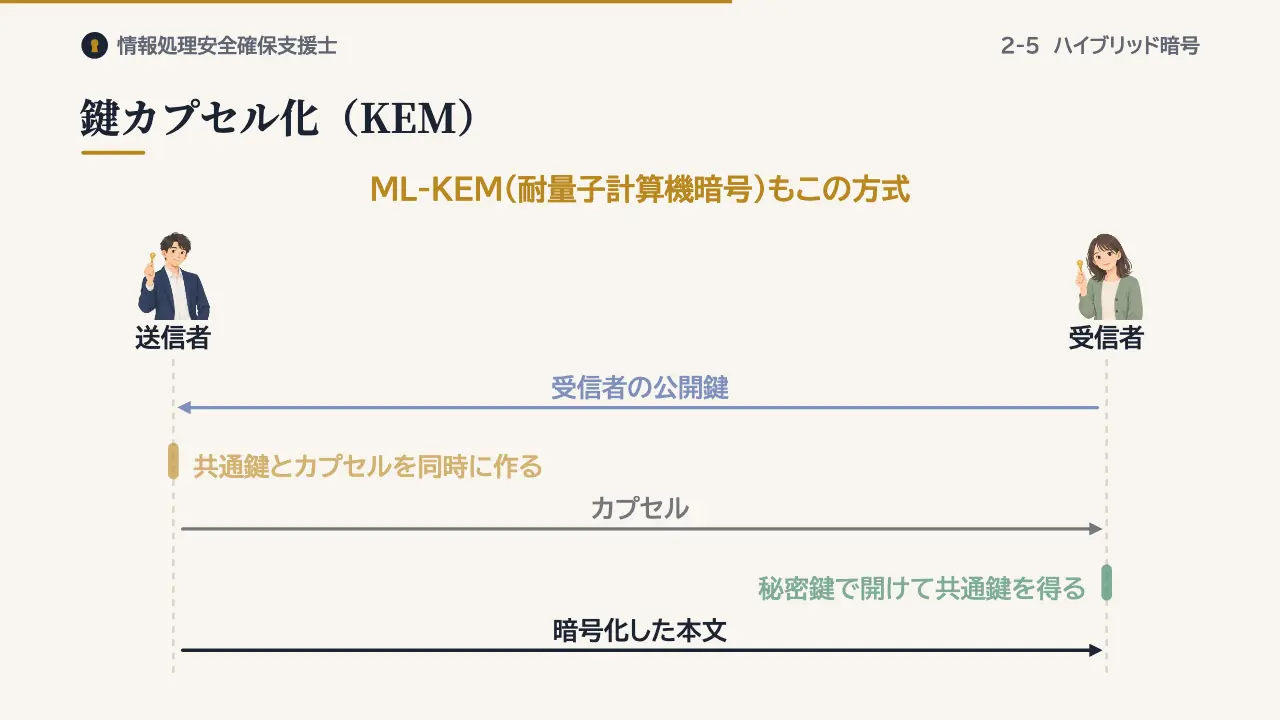
鍵カプセル化(KEM)
最近の方式では、鍵カプセル化、英語の略でKEMという考え方がよく使われます。送信者が鍵を選んで暗号化するのではなく、受信者の公開鍵を使う手順から、共通鍵と、それを包んだカプセルを同時に作ります。
カプセルを受け取った受信者は、秘密鍵でカプセルを開け、同じ共通鍵を得ます。本文をその共通鍵で暗号化する点は変わりません。耐量子計算機暗号として標準化されたML-KEMも、この鍵カプセル化の方式です。
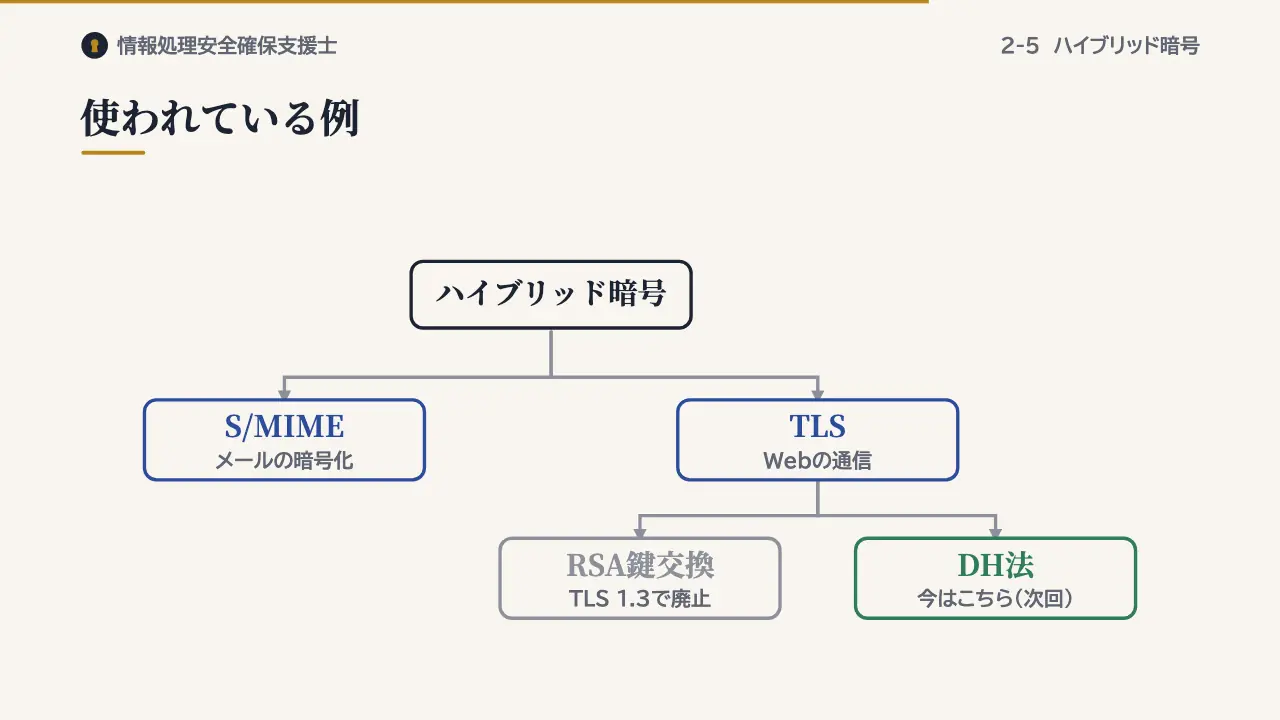
使われている例
ハイブリッド暗号が使われている例を見ておきます。電子メールを暗号化するS/MIMEは、いま見た手順のとおりに動きます。
Webの通信を守るTLSも、公開鍵の技術で共通鍵を用意し、通信の中身は共通鍵暗号で守ります。ただし、TLS 1.2までのRSA鍵交換のように、サーバの公開鍵で鍵を暗号化して送るやり方は、TLS 1.3で廃止されました。今は次回扱うDH法で共通鍵を作ります。
確認問題
そらとりんのオリジナル問題です。
ハイブリッド暗号の説明として、適切なものはどれか。
- ア 送信者の秘密鍵で本文のハッシュ値を暗号化し、本文に添える。
- イ 公開値を交換し、各自の秘密の値から同じ共通鍵を計算する。
- ウ 本文を共通鍵で暗号化し、その鍵を受信者の公開鍵で暗号化する。
- エ 平文を固定長のブロックに区切り、ブロックごとに暗号化する。
答えと解説を見る
正解はウです。本文は共通鍵で暗号化し、その共通鍵は受信者の公開鍵で暗号化して送ります。
アは、送信者の秘密鍵を使うデジタル署名の説明です。イは次回扱うDH法、エはブロック暗号の説明です。
まとめ
- ハイブリッド暗号:本文は共通鍵暗号、セッション鍵は公開鍵暗号で守る
- 受信者:秘密鍵でセッション鍵を取り出して復号する
- 使われている例:S/MIME、TLS
この回の用語
- ハイブリッド暗号
- セッション鍵
- 鍵カプセル化(KEM)
- S/MIME
- TLS
- 共通鍵暗号
- 公開鍵暗号
参考:RFC 5652(CMS:EnvelopedData。内容を暗号化する鍵を受信者ごとに暗号化して添える)、RFC 8551(S/MIME 4.0)、RFC 8446(TLS 1.3。静的RSA・静的DHの暗号スイートを廃止)、RFC 9180(HPKE:KEMと共通鍵暗号を組み合わせるハイブリッド公開鍵暗号)、NIST FIPS 203(ML-KEM:鍵カプセル化メカニズムの標準、2024年)。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。