第5章 ネットワーク 5-7
HTTPの基本とは?メソッド・ステータスコード・Cookie
Webのやり取りのHTTPを、GETとPOSTのメソッド、ステータスコードの分類、ヘッダ、状態を引き継ぐCookieとセッション、Cookieの属性(有効期限・Path・Secure・HttpOnly)から図解します。最後に過去問を1問解きます。
リクエストとレスポンス
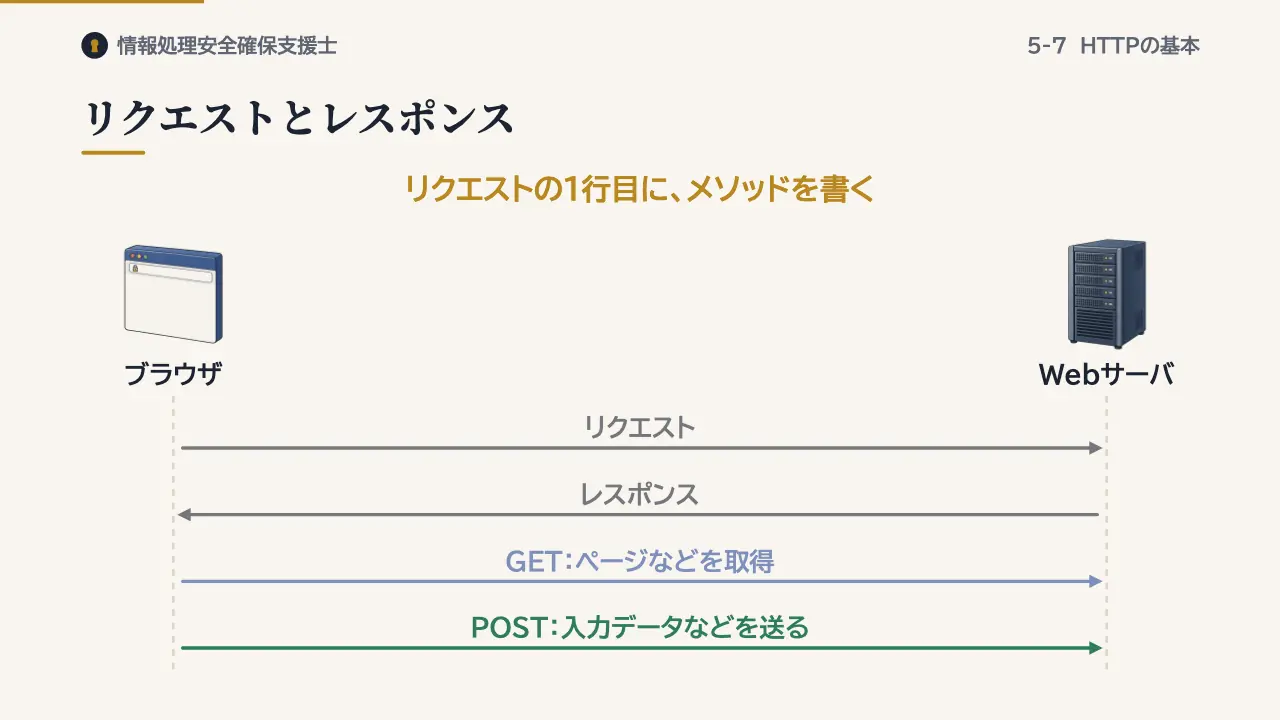
HTTPは、WebブラウザとWebサーバがやり取りするための決まりです。ブラウザがリクエストを送り、サーバがレスポンスを返します。リクエストの1行目には、何をしたいかを表すメソッドを書きます。GETはページなどを取得し、POSTはフォームに入力したデータなどを送ります。
データの置き場所とヘッダ
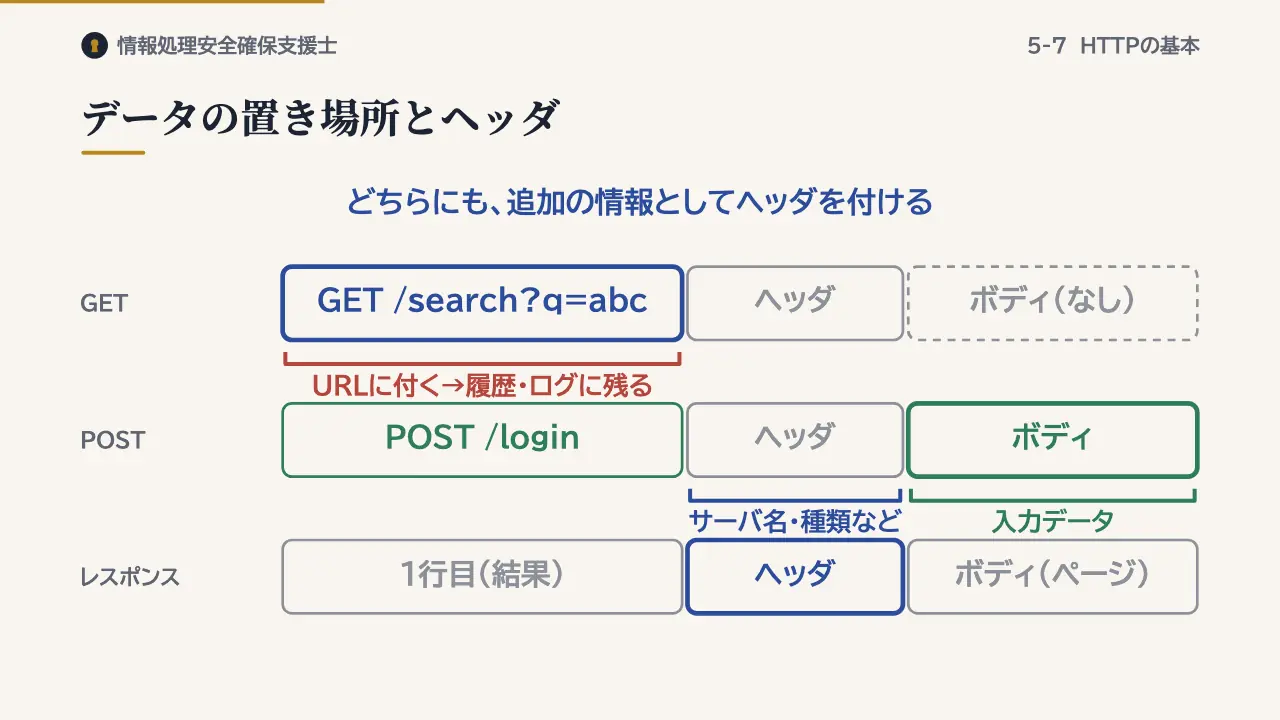
GETで送るデータはURLの後ろに付くので、履歴やログに残ります。POSTのデータは、メッセージの本体であるボディに入れます。リクエストにもレスポンスにも、ヘッダという追加の情報を付けます。アクセス先のサーバ名や、データの種類などを伝えます。
ステータスコード
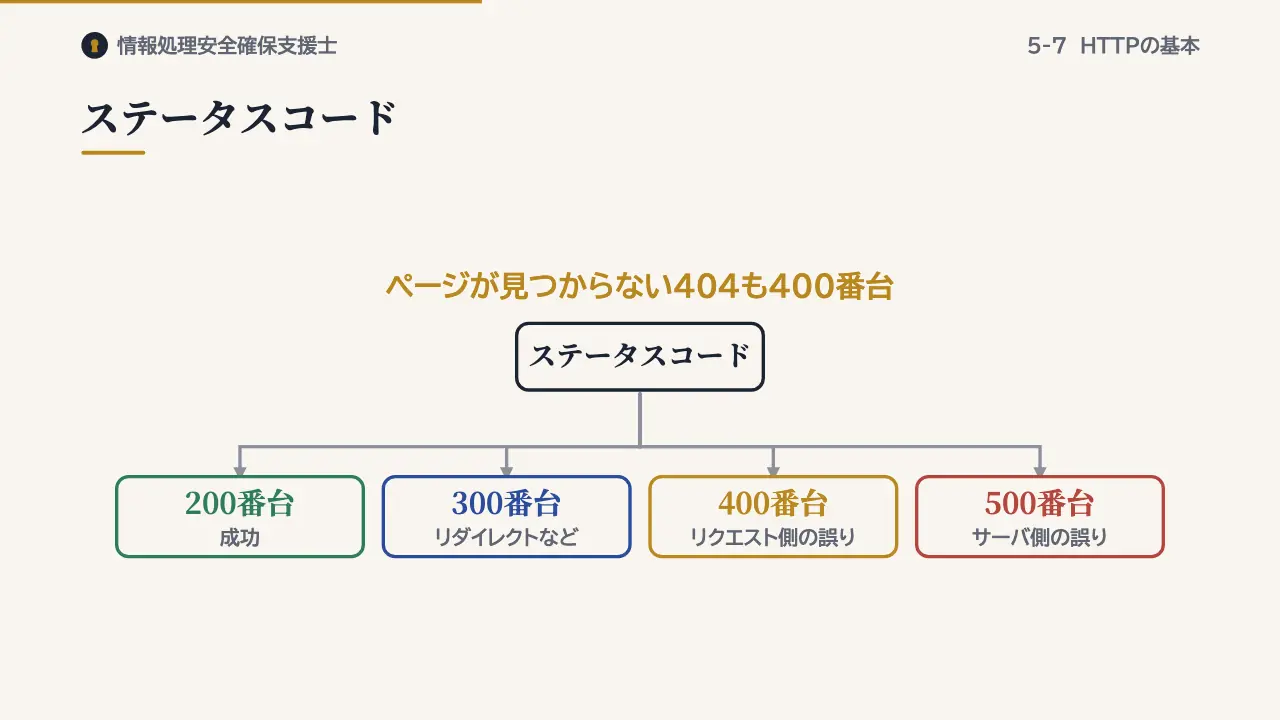
レスポンスの1行目には、結果を3桁の数字で表すステータスコードが入ります。200番台は、成功を表します。300番台は、リダイレクトなど、続けて別の動作が必要なことを表します。
400番台はリクエスト側の誤りで、ページが見つからない404もここに入ります。500番台は、サーバ側の誤りです。
Cookieとセッション
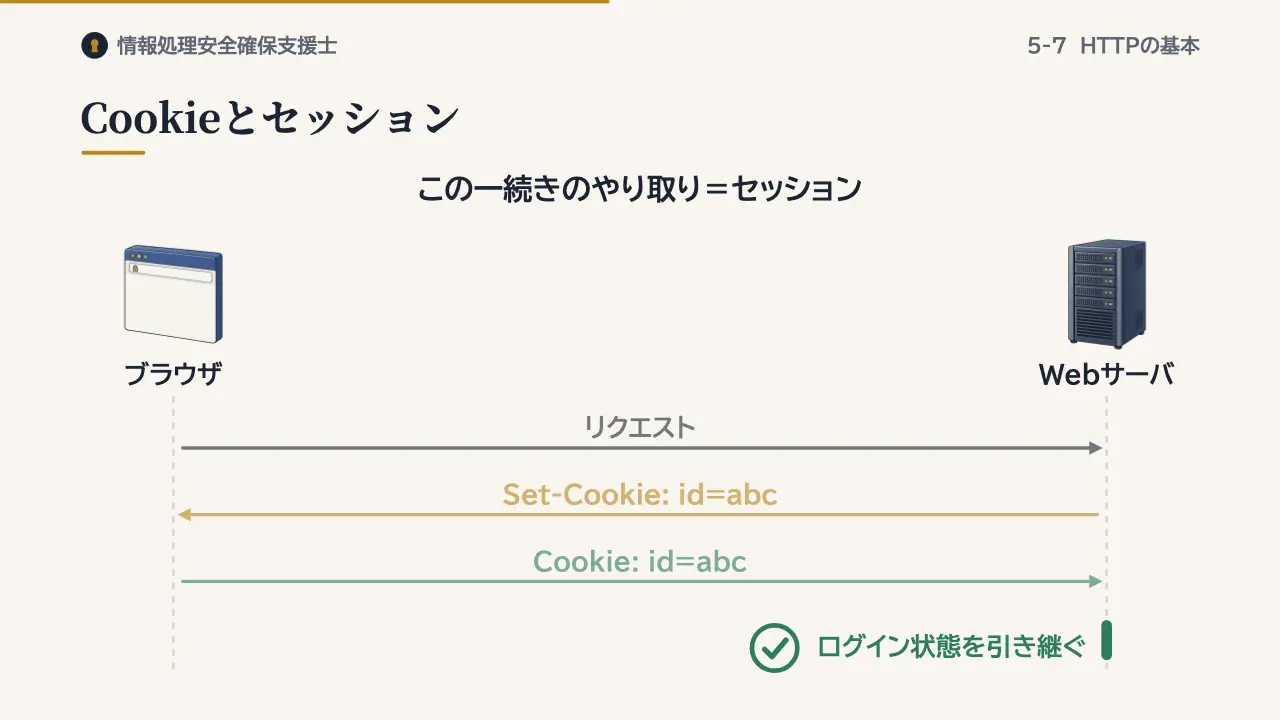
HTTPは、前のリクエストを覚えていません。そこでサーバは、Set-CookieヘッダでCookieを渡し、ブラウザは次から、それを送り返します。Cookieにセッションの識別子を入れておけば、サーバはログインの状態などを引き継げます。この一続きのやり取りを、セッションといいます。
Cookieの属性
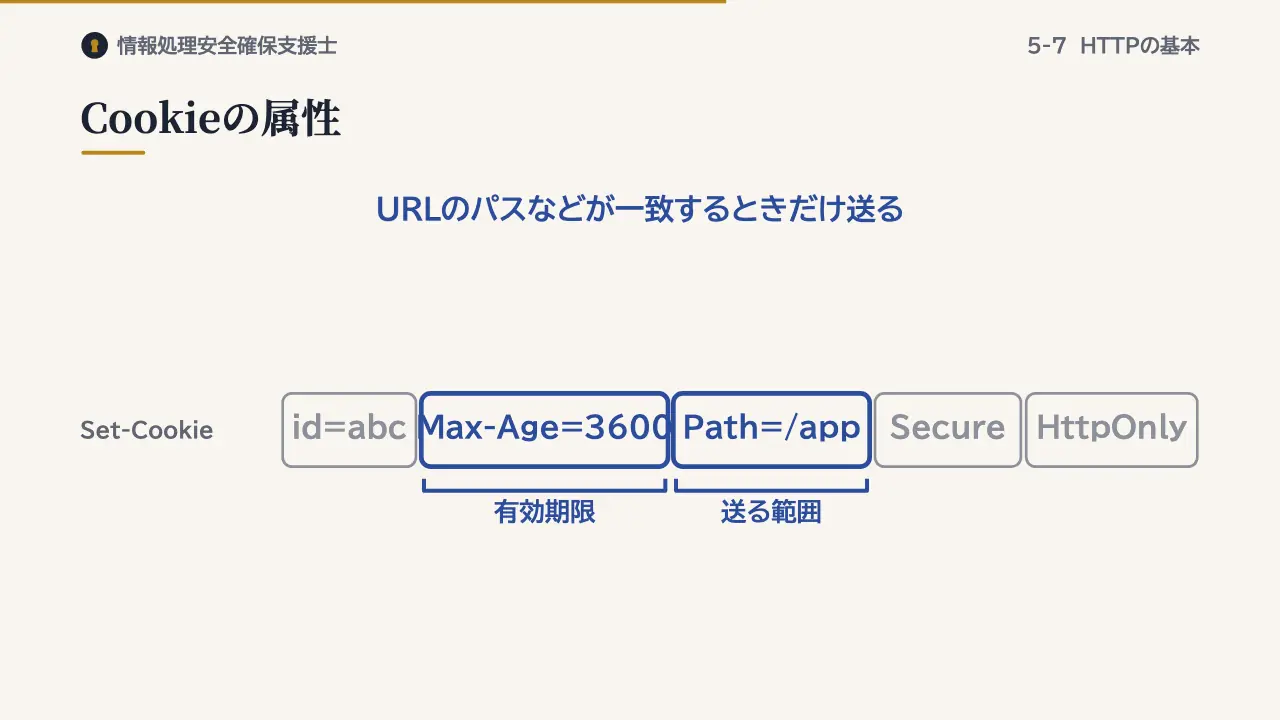
Cookieには、属性を付けて扱いを指定します。ExpiresやMax-Ageは有効期限で、期限を過ぎたCookieは使われなくなります。PathやDomainは、Cookieを送る範囲です。アクセス先のURLのパスなどが一致するときだけ送られます。
SecureとHttpOnly
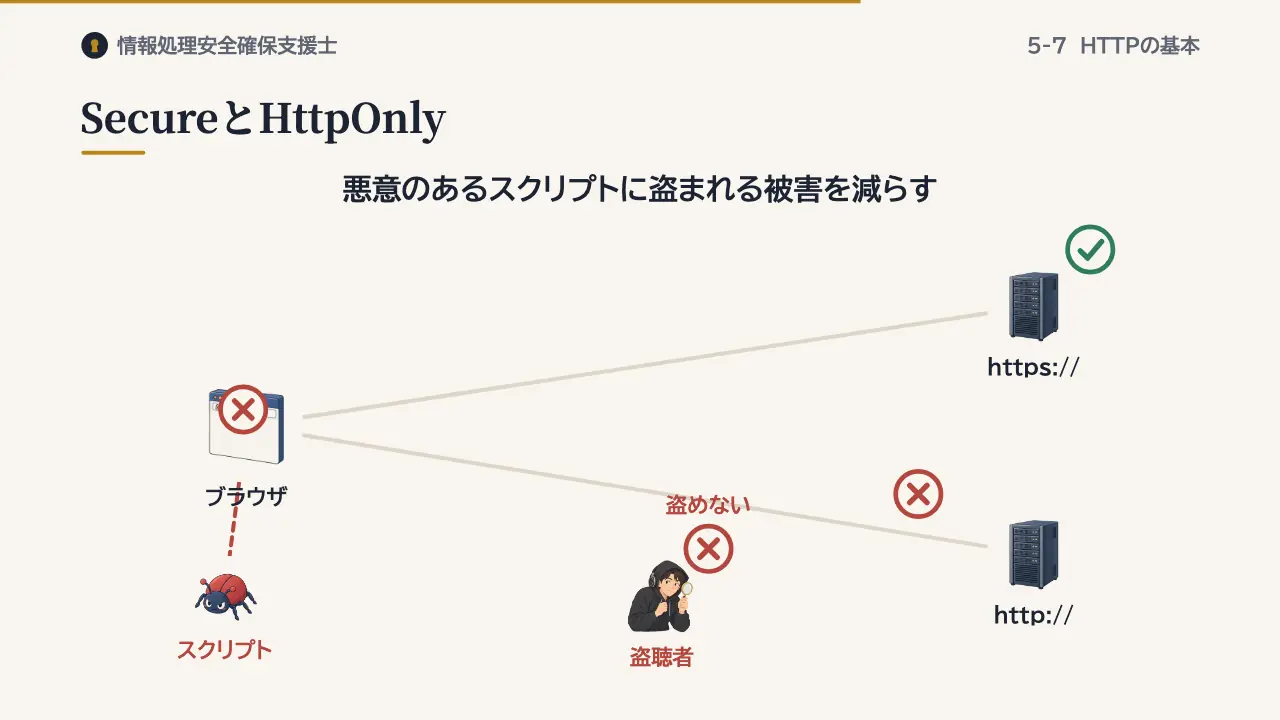
Secure属性を付けると、URLのスキームがhttpsのとき、つまり暗号化された通信のときだけ送られます。盗聴でセッションを奪われるのを防ぎます。HttpOnly属性を付けると、JavaScriptからCookieを読み出せなくなります。悪意のあるスクリプトに盗まれる被害を減らせます。
過去問にチャレンジ
出典:令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問10
cookieにSecure属性を設定しなかったときと比較した,設定したときの動作として,適切なものはどれか。
- ア cookieに設定された有効期間を過ぎると,cookieが無効化される。
- イ JavaScriptによるcookieの読出しが禁止される。
- ウ URL内のスキームがhttpsのときだけ,Webブラウザからcookieが送出される。
- エ WebブラウザがアクセスするURL内のパスとcookieに設定されたパスのプレフィックスが一致するときだけ,Webブラウザからcookieが送出される。
答えと解説を見る
正解はウです。Secure属性を付けたcookieは、スキームがhttpsのときだけ送られます。
アは有効期限の属性、イはHttpOnly属性、エはPath属性の説明です。
まとめ
- メソッド:GETはURLに付け、POSTはボディで送る
- ステータス:2xx成功、3xx転送、4xx・5xx誤り
- Cookie:Secureはhttpsだけ送る。HttpOnlyで読ませない
この回の用語
- HTTP
- メソッド
- ステータスコード
- ヘッダ
- Cookie
- セッション
- Secure属性
- HttpOnly属性
参考:RFC 9110(HTTP Semantics:メソッド、ステータスコードの分類、ヘッダ)、RFC 9112(HTTP/1.1:リクエスト行、ヘッダ、メッセージボディ)、RFC 6265(HTTP State Management Mechanism:Set-Cookie、Expires・Max-Age・Domain・Path・Secure・HttpOnly)、IPA 令和3年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問10。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。