第4章 完全性と真正性 4-Z
完全性と真正性の総まとめ MAC・署名・PKI・CRLとOCSP
第4章「完全性と真正性」の総まとめです。MACとデジタル署名の違い、証明書とPKI(CSR・RA・CA・証明書チェーン・CPS)、CRLとOCSP、サーバ証明書の種類とCAA・CT、署名の使い道を整理し、最後に過去問を1問解きます。
MACとデジタル署名
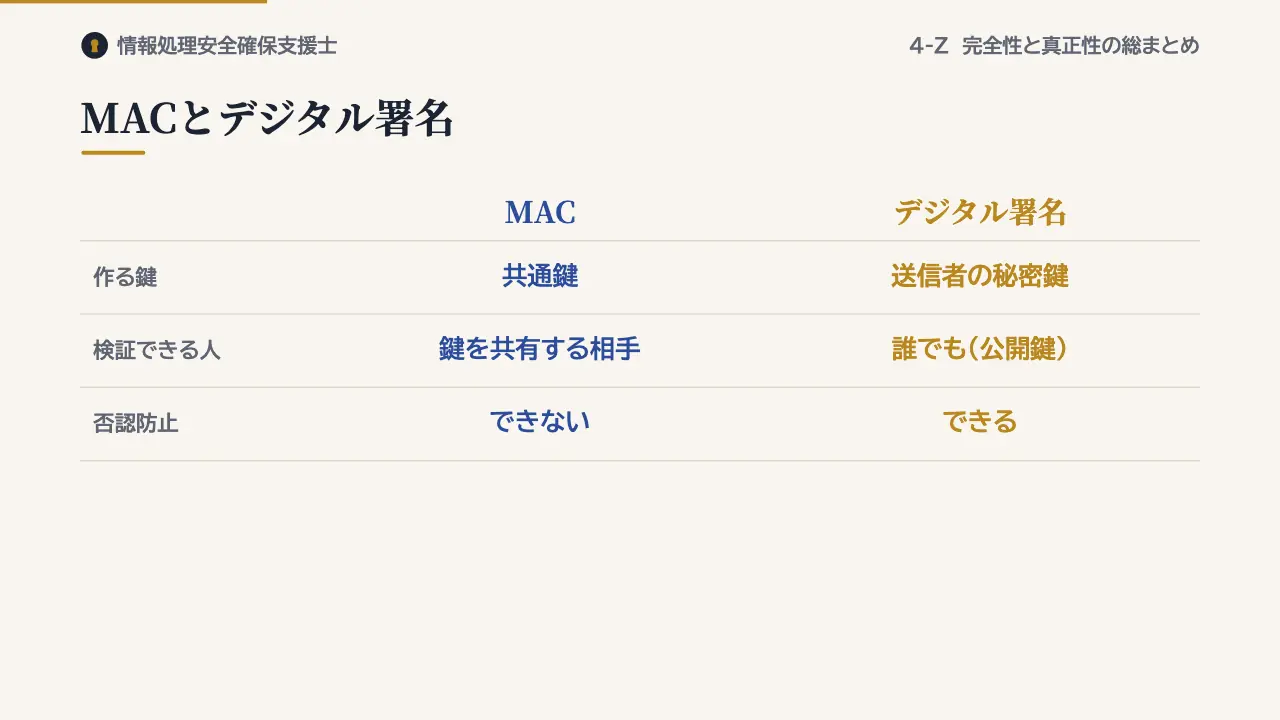
MACは、共通鍵とメッセージから作る値で、代表例はHMACです。鍵を共有する受信者が、改ざんを検知できます。デジタル署名は、送信者の秘密鍵で作り、送信者の公開鍵で誰でも検証できます。
受信者も作れるMACでは否認防止ができず、送信者しか作れない署名ではできます。
証明書とPKI
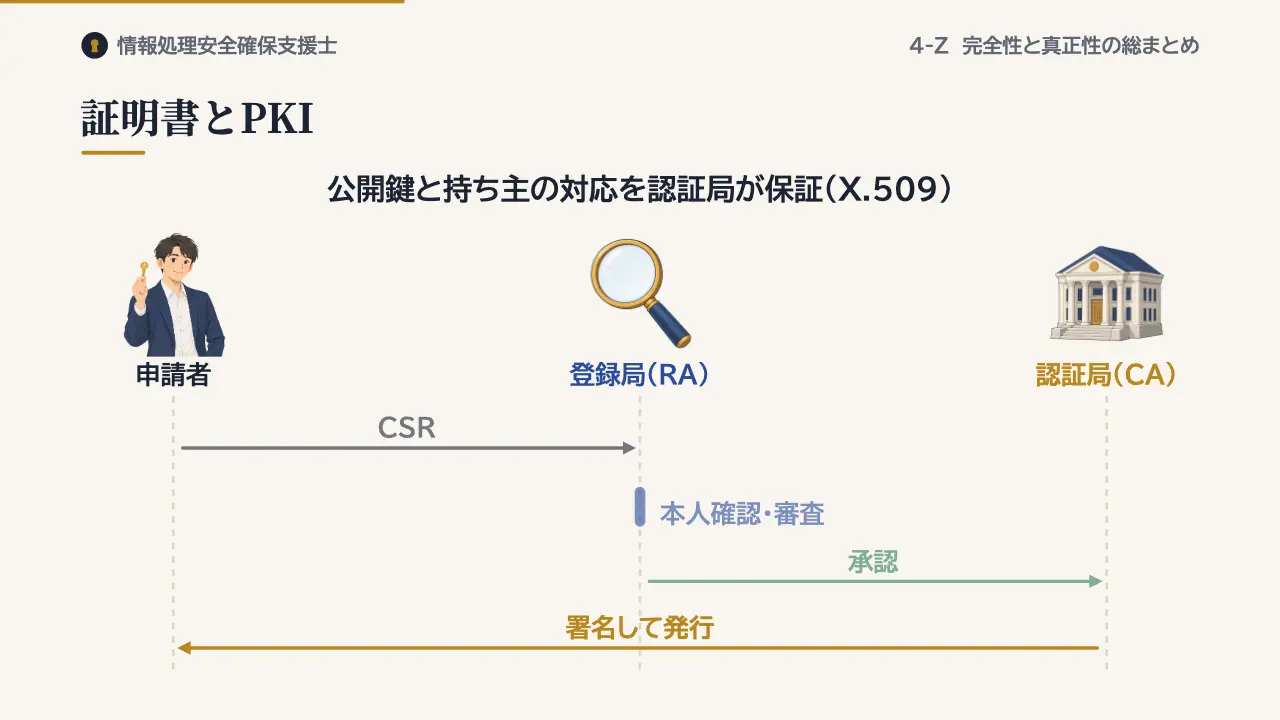
デジタル証明書は、公開鍵とその持ち主の対応を、認証局が署名して保証します。形式はX.509です。申請者はCSRを送り、登録局のRAが本人確認と審査を、認証局のCAが署名と発行を受け持ちます。
証明書チェーン
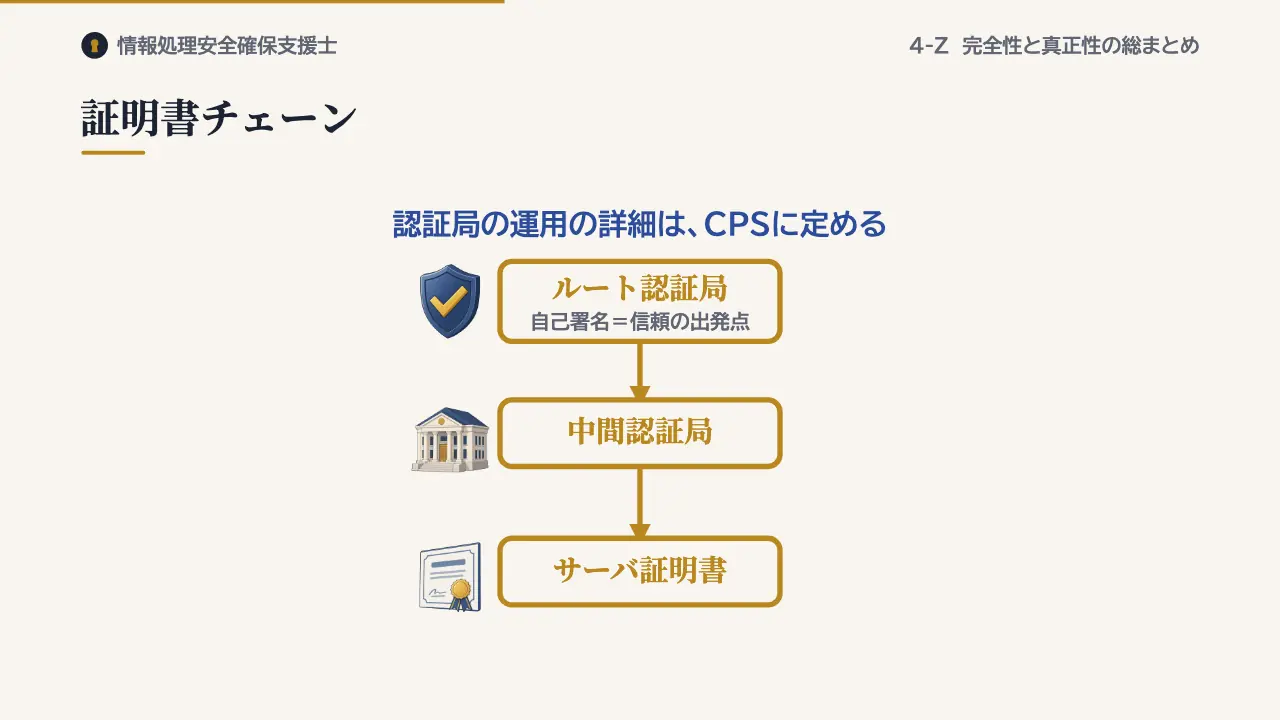
検証は、中間認証局からルート認証局へとたどります。ルート認証局の自己署名証明書が、信頼の出発点です。認証局の運用の詳細は、CPSという文書に定められています。
失効の確かめ方
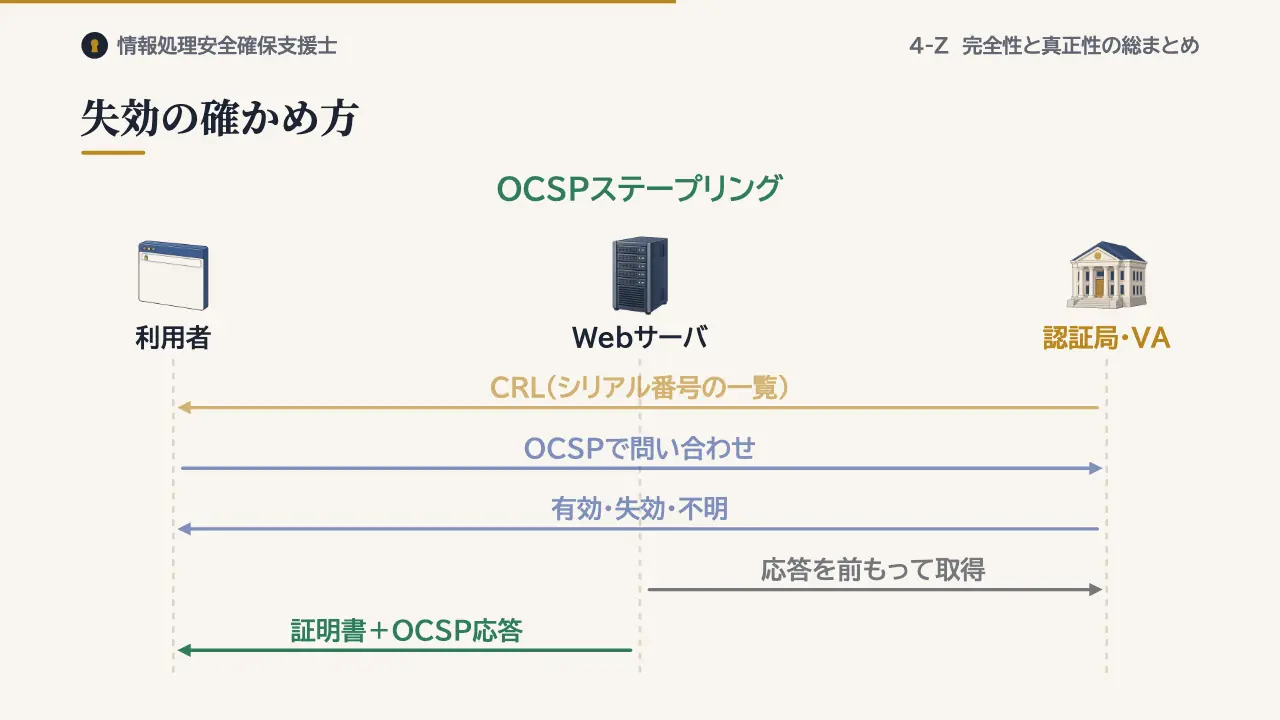
有効期間の途中で使えなくすることを、失効といいます。CRLは失効した証明書のシリアル番号の一覧で、認証局が定期的に発行します。OCSPは、その都度レスポンダに問い合わせる方式で、この役目を担う機関をVAとも呼びます。
サーバが応答を前もって受け取って渡す、OCSPステープリングもあります。
Webサイトの証明書
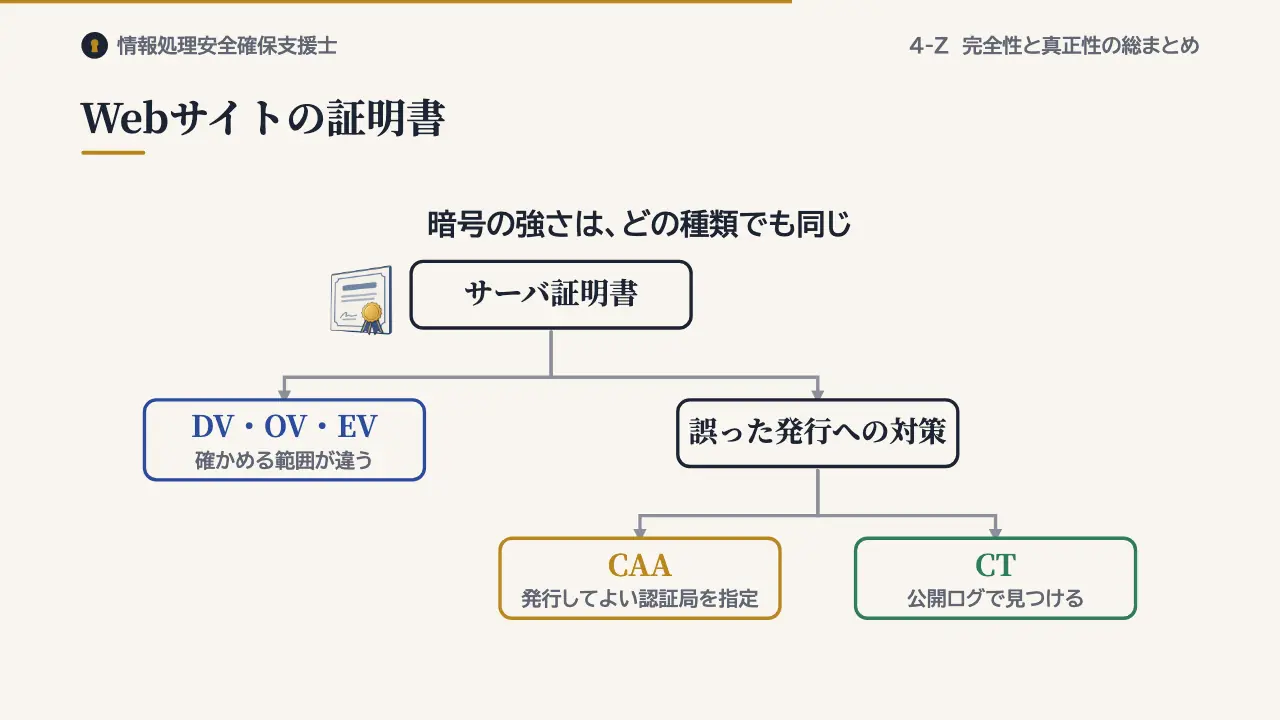
Webサイトの証明書には、確かめる範囲の違いでDV、OV、EVがあります。暗号の強さは同じです。CAAレコードで発行してよい認証局を指定し、CTの公開ログで誤った発行を見つけます。
署名の使い道
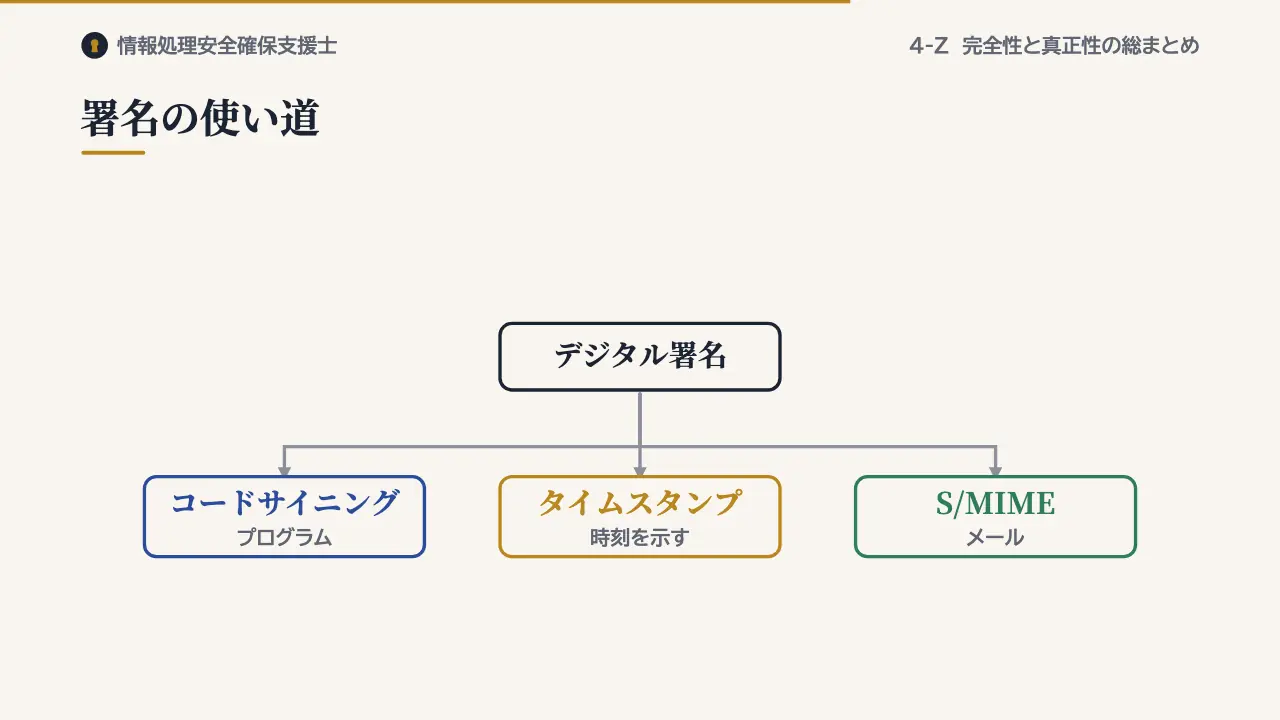
署名は、プログラムのコードサイニング、時刻を示すタイムスタンプ、メールのS/MIMEにも使われます。
過去問にチャレンジ
出典:令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問4
PKI(公開鍵基盤)を構成するRA(Registration Authority)の役割はどれか。
- ア デジタル証明書にデジタル署名を付与する。
- イ デジタル証明書に紐付けられた属性証明書を発行する。
- ウ デジタル証明書の失効リストを管理し,デジタル証明書の有効性を確認する。
- エ 本人確認を行い,デジタル証明書の発行申請の承認又は却下を行う。
答えと解説を見る
正解はエです。RAは本人確認を行い、証明書の発行申請を承認するか、却下するかを決めます。
アの署名の付与はCAの役割です。イの属性証明書は別の機関が発行し、ウの失効の管理と有効性の確認は、CAやVAが担います。
まとめ
- MACと署名:MACは改ざん検知、署名は否認防止まで
- PKI:RAが審査し、CAが署名して発行
- 失効:一覧のCRL、問い合わせのOCSP
この回の用語
- MAC
- デジタル署名
- デジタル証明書
- RA
- CA
- CRL
- OCSP
- CAAレコード
- Certificate Transparency
参考:NIST FIPS 198-1(HMAC)、NIST FIPS 186-5(Digital Signature Standard)、RFC 5280(X.509 証明書と CRL のプロファイル)、RFC 3647(CP・CPS)、RFC 6960(OCSP)、RFC 6066(OCSPステープリング)、RFC 8659(CAA)、RFC 9162(Certificate Transparency)、RFC 3161(タイムスタンプ)、RFC 8551(S/MIME 4.0)、IPA 令和7年度 秋期 情報処理安全確保支援士試験 午前Ⅱ 問4。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。