第4章 完全性と真正性 4-4
PKIと証明書チェーンとは?CSR・RA・ルート認証局・CPS
公開鍵基盤(PKI)で証明書が発行されるまでの流れ(鍵の生成・CSR・RAの審査・CAの発行)と、中間認証局からルート認証局へたどる証明書チェーン、自己署名証明書、CPとCPSを扱い、最後に過去問を1問解きます。
証明書が発行されるまで
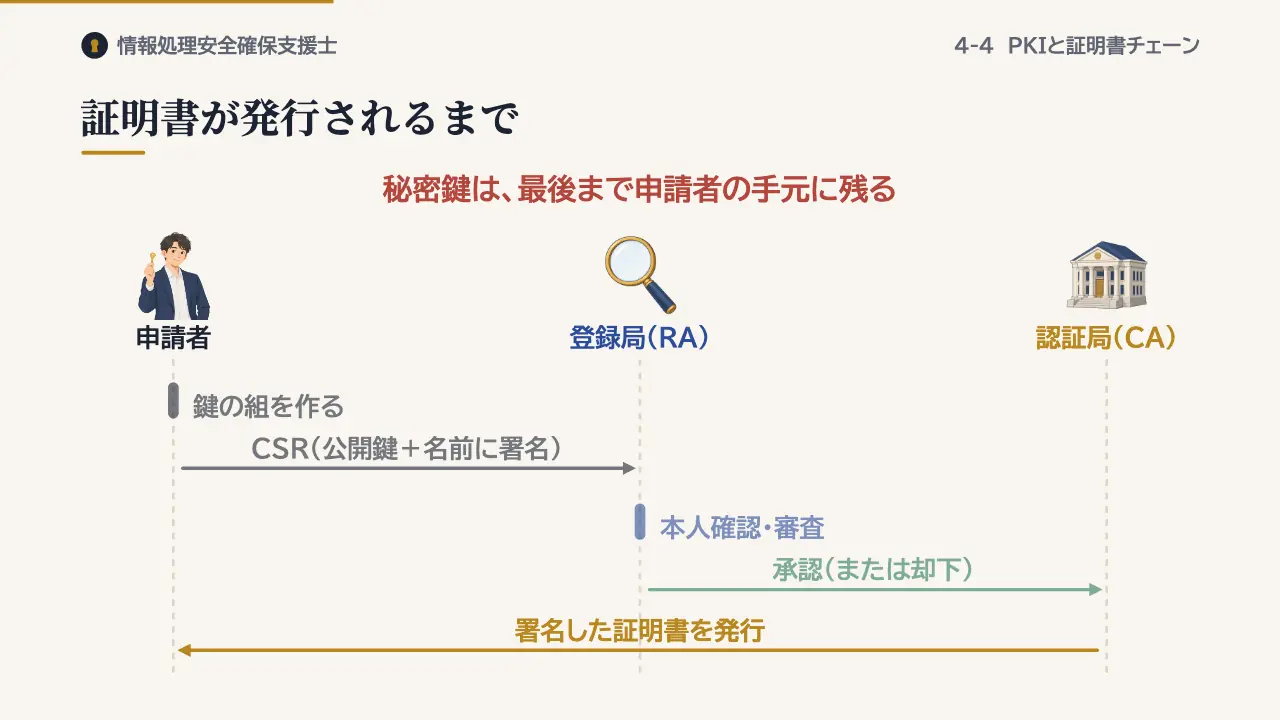
まず申請者が、自分の手元で公開鍵と秘密鍵の組を作ります。次に、公開鍵と名前などを入れた申請データを作り、自分の秘密鍵で署名します。これを証明書署名要求、CSRといいます。
申請を受けた登録局、RAは、申請者の本人確認を行い、発行してよいかを審査して、承認か却下を決めます。承認されると、認証局、CAが証明書に署名して発行します。秘密鍵は、最後まで申請者の手元に残ります。
証明書チェーン
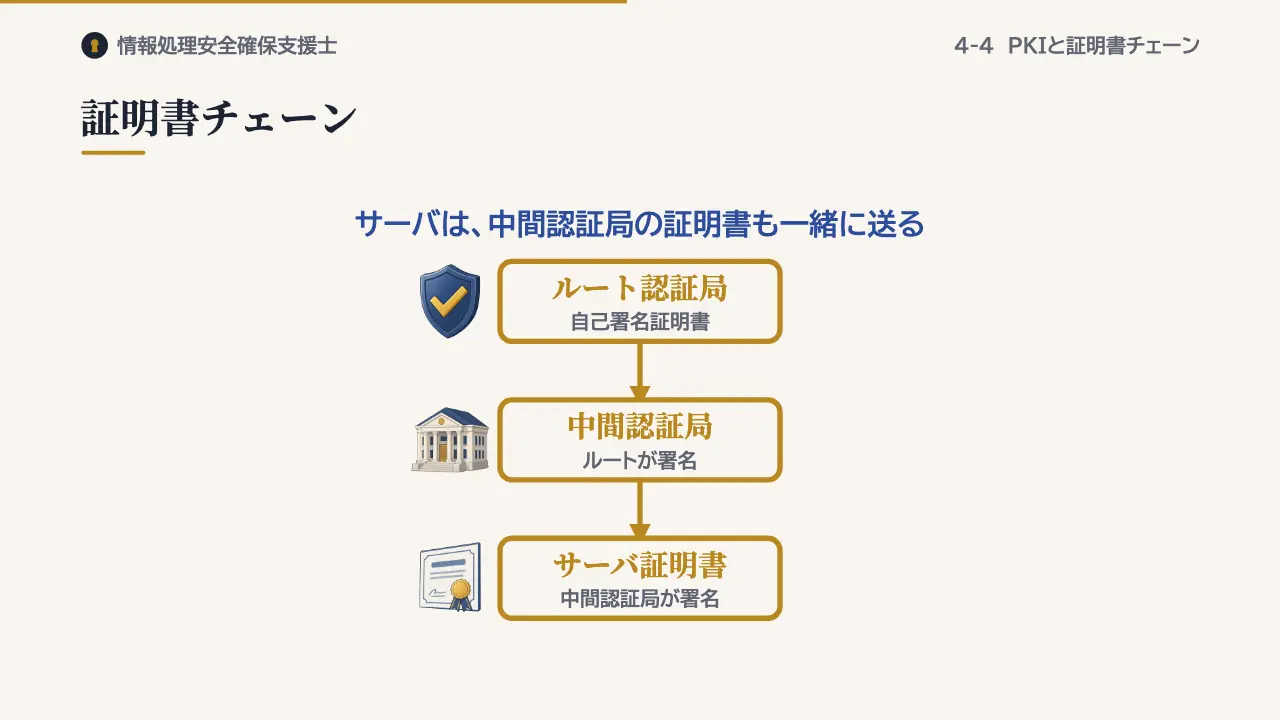
証明書に署名した認証局が本物かは、その認証局の証明書で確かめます。こうして、上の認証局へと順にたどります。いちばん上にあるのが、ルート認証局です。その証明書は、自分の秘密鍵で自分に署名した、自己署名証明書です。
ルート認証局の証明書は、OSやブラウザにあらかじめ組み込まれていて、これが信頼の出発点になります。Webサイトの証明書は、ルート認証局が直接は発行せず、ルートから証明書を受けた中間認証局が発行します。ルートの秘密鍵を、厳重にしまっておくためです。
ルート、中間、サーバの証明書のつながりを、証明書チェーンといいます。サーバは、中間認証局の証明書も一緒に送ります。
自己署名証明書
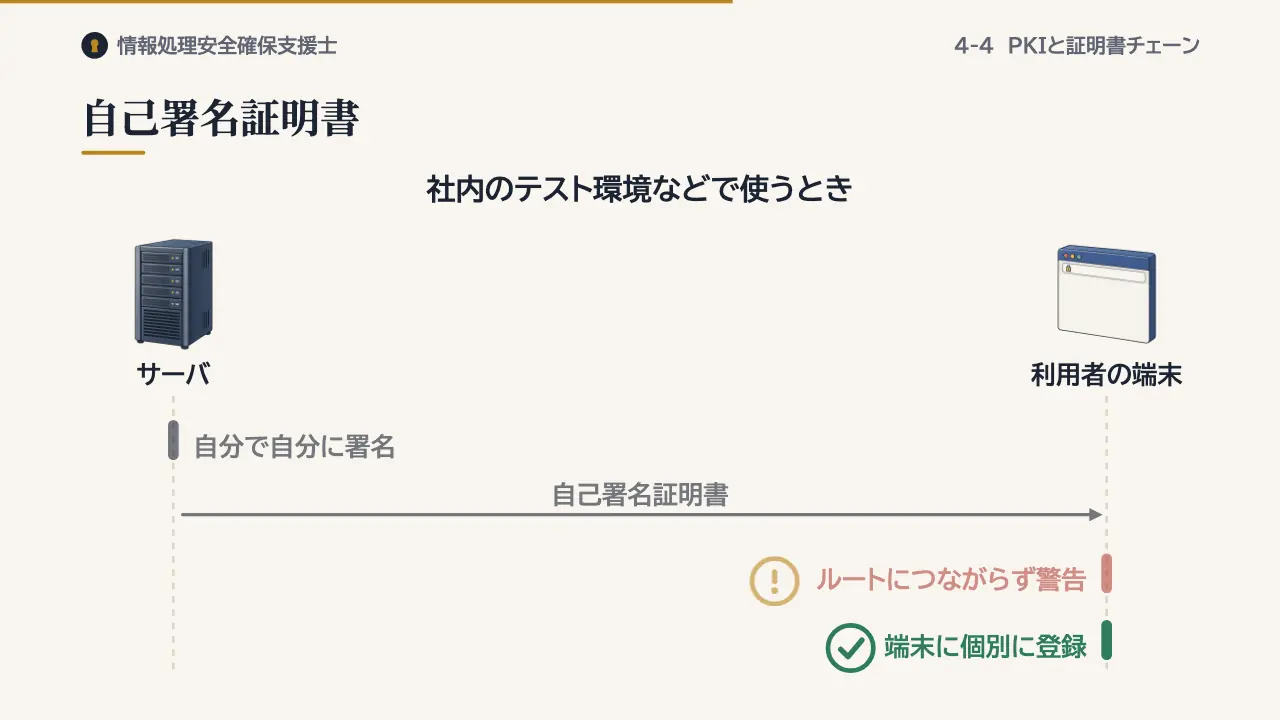
自己署名証明書は、誰でも自分で作れます。しかし、組み込まれたルート認証局につながらないので、ブラウザは警告を出します。社内のテスト環境などで使うときは、その証明書を信頼するよう、利用者の端末に個別に登録します。
運用の決まり
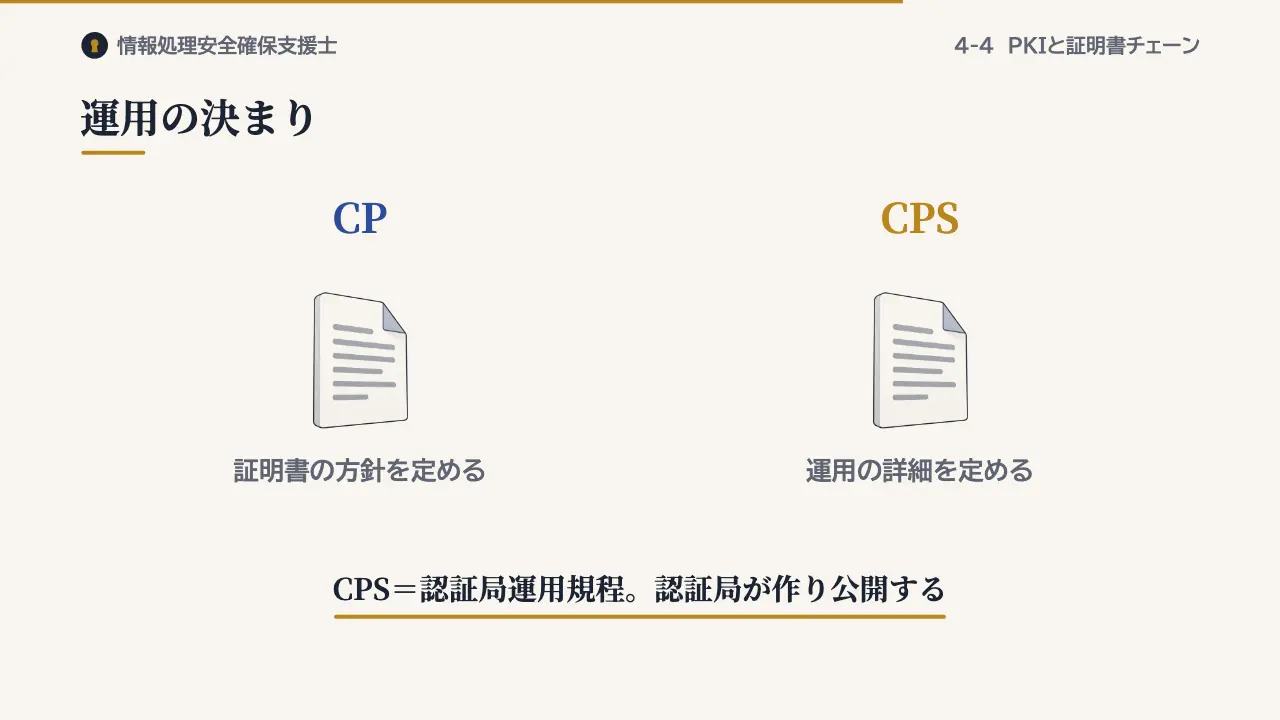
認証局の信頼は、運用の確かさにも支えられています。その決まりを書いた文書が、CPとCPSです。証明書ポリシー、CPは、証明書を何に使えるか、どんな条件で発行するかといった方針を定めます。
認証局運用規程、CPSは、認証局が認証業務をどう運用するかの詳細を定めた文書です。認証局が作って公開します。
過去問にチャレンジ
出典:令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問9
公開鍵基盤におけるCPS(Certification Practice Statement)はどれか。
- ア 認証局が発行するデジタル証明書の所有者が策定したセキュリティ宣言
- イ 認証局でのデジタル証明書発行手続を代行する事業者が策定したセキュリティ宣言
- ウ 認証局の認証業務の運用などに関する詳細を規定した文書
- エ 認証局を監査する第三者機関の運用などに関する詳細を規定した文書
答えと解説を見る
正解はウです。CPSは、認証局の認証業務の運用などの詳細を定めた文書です。
アの証明書の所有者、イの手続きを代行する事業者、エの監査する機関が作る文書ではありません。
まとめ
- 発行の流れ:CSRを送り、RAが審査、CAが発行
- 証明書チェーン:中間からルートへ。ルートは自己署名
- CPS:認証局の運用の詳細を定めた文書
この回の用語
- PKI(公開鍵基盤)
- CSR
- RA(登録局)
- ルート認証局
- 中間認証局
- 自己署名証明書
- CPS
参考:RFC 5280(証明書パスの検証、トラストアンカー)、RFC 2986(PKCS #10: Certification Request Syntax)、RFC 3647(Certificate Policy and Certification Practices Framework)、CA/Browser Forum Baseline Requirements 6.1.7(ルート認証局の秘密鍵で署名できる証明書の制限) https://cabforum.org/working-groups/server/baseline-requirements/requirements/、RFC 8446(TLS 1.3 の Certificate メッセージ)、IPA 令和7年度 春期 情報処理安全確保支援士試験 午前Ⅱ 問9。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。