第1章 セキュリティの基本概念 1-4
アクセス制御とは?最小権限・職務分離・DAC/MAC/RBAC
アクセス制御の二つの原則(最小権限・職務分離)と、アクセス権の決め方の三つの方式(任意アクセス制御DAC・強制アクセス制御MAC・ロールベースアクセス制御RBAC)の違いを説明し、最後に確認問題を1問解きます。
アクセス制御と最小権限
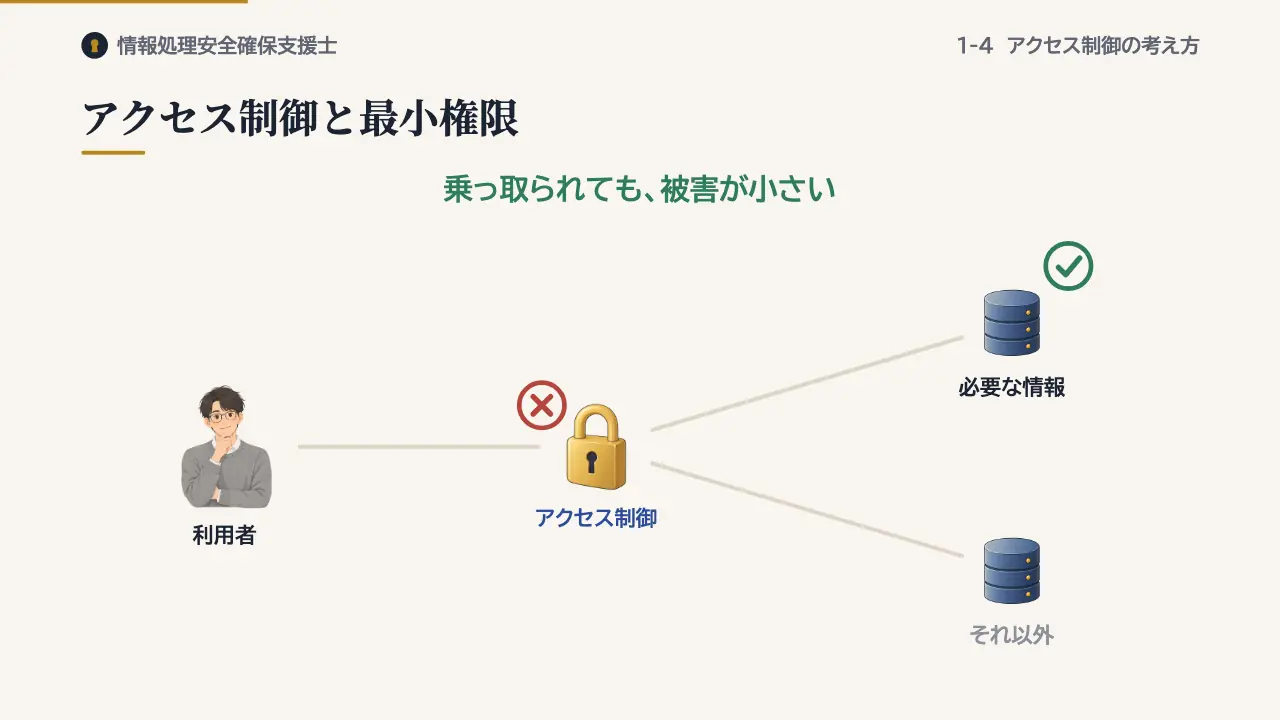
アクセス制御は、誰が、どの情報やシステムに、何をしてよいかを決めて、それ以外を許さない仕組みです。一つ目の原則は、最小権限です。利用者やプログラムには、業務に必要な最小限の権限だけを与えます。
権限が少なければ、操作を誤ったときや、アカウントを乗っ取られたときの被害も小さくなります。
職務分離
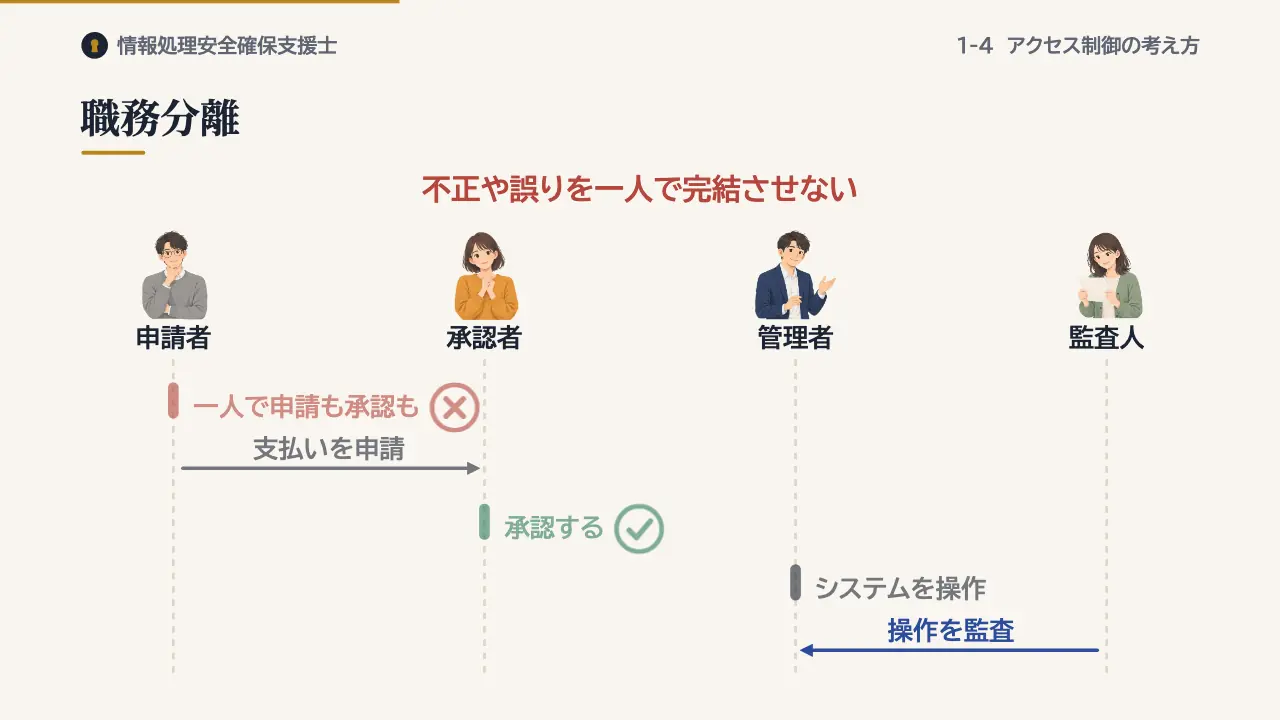
二つ目の原則は、職務分離です。不正や誤りを一人で完結できないように、重要な仕事を複数の人に分けます。例えば、支払いを申請する人と承認する人を分けます。システムの管理者と、その操作を監査する人を分けるのも職務分離です。
任意アクセス制御(DAC)
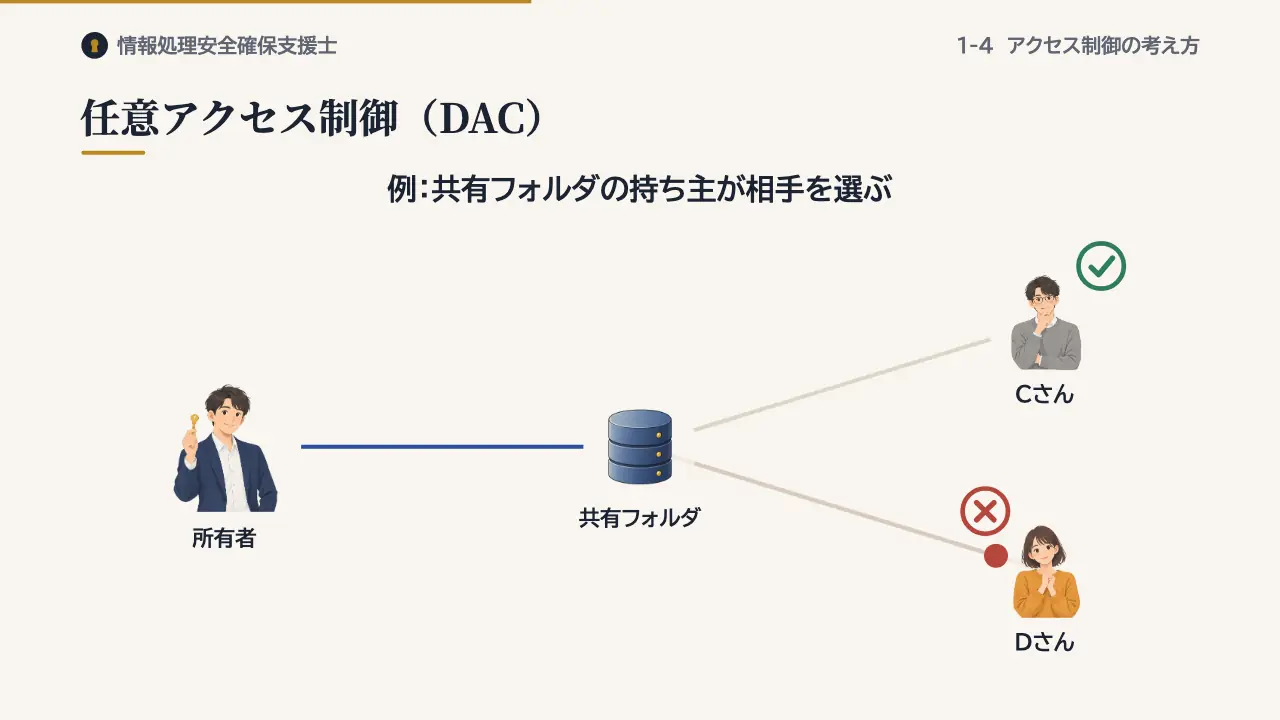
アクセス権の決め方には、三つの方式があります。任意アクセス制御は、ファイルなどの所有者が、誰に何を許すかを自分の判断で決める方式です。
共有フォルダの持ち主が、見せる相手を自分で選べる仕組みは、この方式の例です。
強制アクセス制御(MAC)
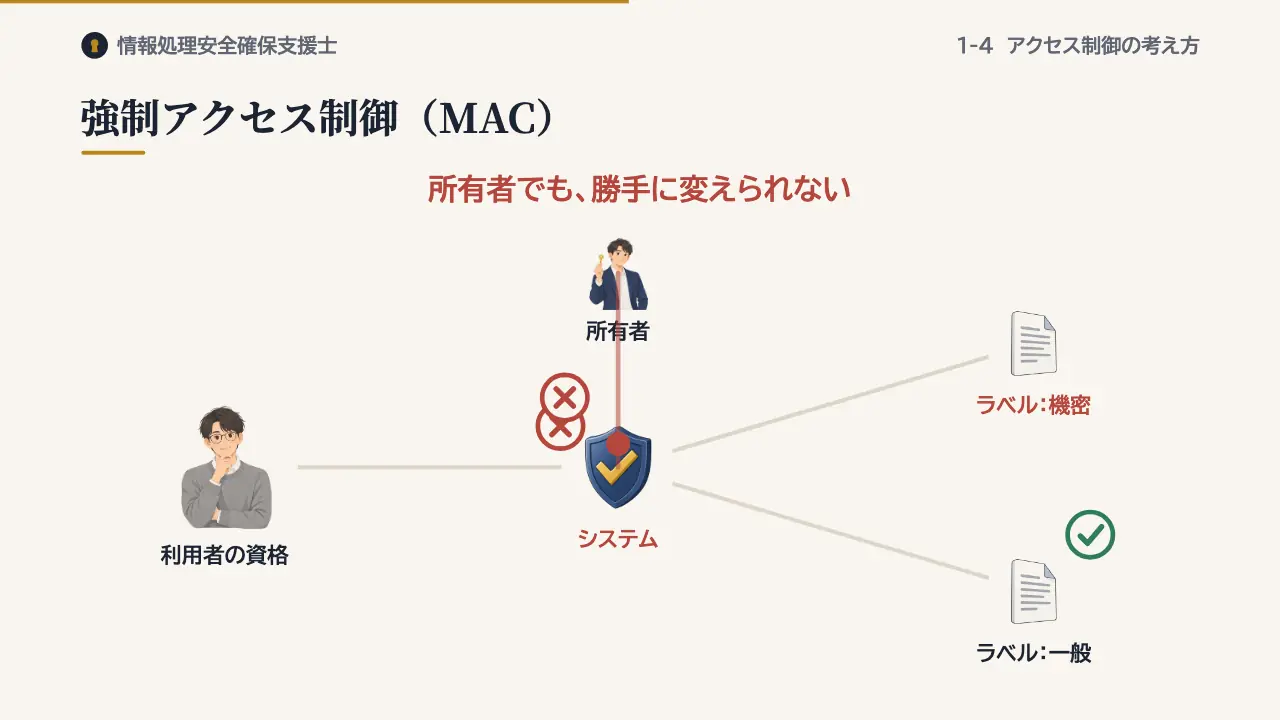
強制アクセス制御は、情報に付けた機密レベルのラベルと、利用者に与えられた資格を、システムが比べて可否を決める方式です。所有者でも、勝手に変えることはできません。
ロールベースアクセス制御
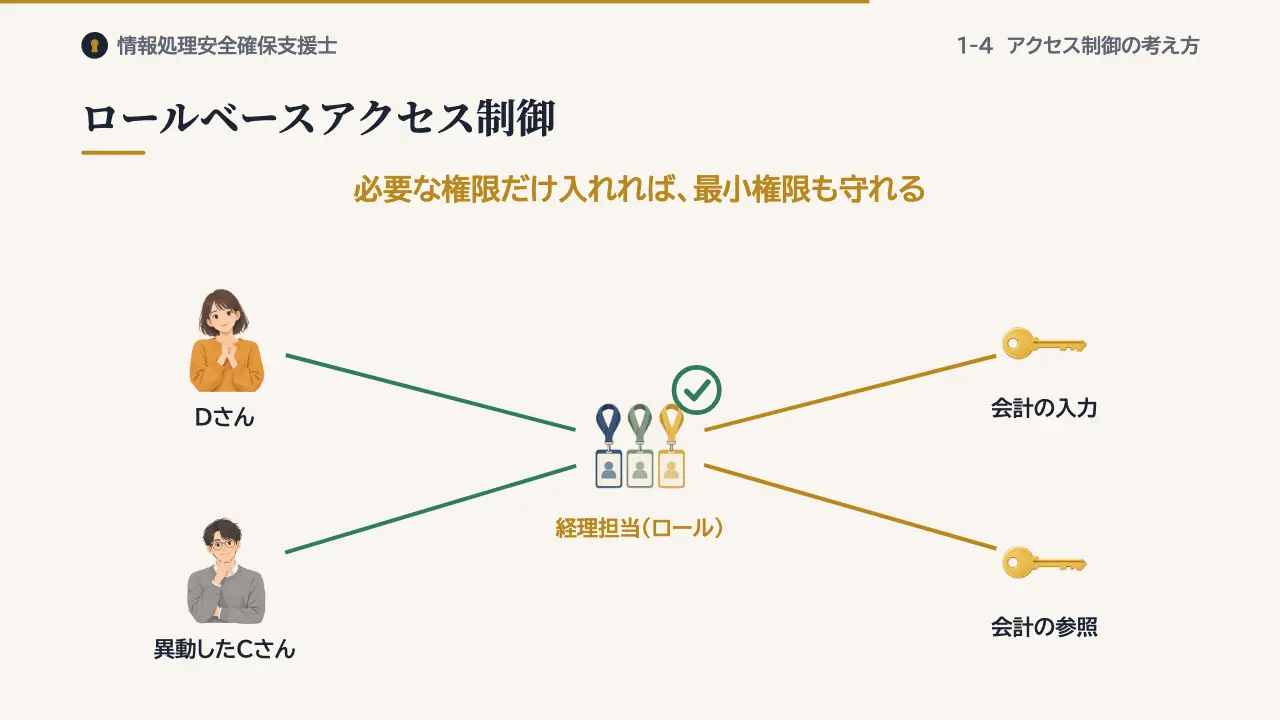
ロールベースアクセス制御は、職務上の役割、つまりロールに権限を割り当て、利用者にはロールを割り当てる方式です。例えば、経理担当というロールに、会計システムの入力と参照の権限をまとめておきます。
人が異動したときは、その人のロールを付け替えるだけで済みます。一人ずつ権限を設定し直すより、管理が楽で、誤りも減ります。ロールに必要な権限だけを入れておけば、最小権限の原則も守りやすくなります。
確認問題
そらとりんのオリジナル問題です。
RBAC(Role-Based Access Control)の説明として,適切なものはどれか。
- ア ファイルの所有者が,ほかの利用者に対するアクセス権を自分の判断で設定する。
- イ 情報に付けた機密レベルのラベルと利用者の資格をシステムが比較し,アクセスの可否を強制的に決める。
- ウ 職務上の役割にアクセス権を割り当て,利用者には役割を割り当てる。
- エ 利用者に,業務の遂行に必要な最小限の権限だけを与える。
答えと解説を見る
正解はウです。職務上の役割に権限を割り当て、利用者には役割を割り当てます。
アは任意アクセス制御、イは強制アクセス制御、エは最小権限の説明です。
まとめ
- 二つの原則:最小権限と職務分離
- 三つの方式:DAC=所有者、MAC=ラベル、RBAC=ロール
この回の用語
- アクセス制御
- 最小権限
- 職務分離
- 任意アクセス制御(DAC)
- 強制アクセス制御(MAC)
- ロールベースアクセス制御(RBAC)
参考:NIST SP 800-53 Rev. 5 Security and Privacy Controls(AC-5 Separation of Duties、AC-6 Least Privilege)、NIST CSRC Glossary「discretionary access control」「mandatory access control」「role-based access control」 https://csrc.nist.gov/glossary、D. Ferraiolo, R. Kuhn, Role-Based Access Controls(15th National Computer Security Conference, 1992)/ANSI INCITS 359-2004(RBAC)、JIS Q 27002:2024 情報セキュリティ管理策(5.3 職務の分離、5.15 アクセス制御、8.2 特権的アクセス権)、IPA 情報処理安全確保支援士試験 シラバス。本ページは独立行政法人情報処理推進機構(IPA)とは関係ありません。過去問題は IPA の公開問題を出典を明記して掲載しています。